Design-Prompt verwenden
Projektanforderungen hinzufügen
Füge unten deinen Kontext hinzu. Er wird beim Kopieren oder Herunterladen in den Design-Prompt aufgenommen.
Erstelle mit dem vorhandenen Projekt-Stack eine responsive HTML-Website für [PROJECT] und [AUDIENCE]. Die Aufgabe lautet: Sicherheits- und Vertrauensseite.
Erforderliche Inhalte und Struktur
Strukturiere dokumentierte Kontrollen, den Umgang mit Daten, Compliance-Nachweise und Kontaktwege.
Verwende [APPROVED_CONTENT] als Quelle für Namen, Daten, Zahlen, Aussagen und Ziele. Führe fehlende Angaben auf, bevor du etwas ersetzt. Falls eine Demonstration erforderlich ist, kennzeichne deren Inhalte als fiktiv. Erfinde keine Kundenstimmen, Rankings, Partnerlogos oder Produktfunktionen.
Designausrichtung
Verwende [BRAND_RULES] und das bereits für das Projekt ausgewählte Designsystem. Falls kein System vorgegeben ist, beginne mit dieser Ausrichtung: Papierweiß, tiefes Marineblau und dezente hellblaue Flächen; präzises Raster und großzügige Typografie. Halte die Rollen von Schrift, Abständen und Farben konsistent. Priorisiere die Aufgabe gegenüber dekorativen Elementen und vermeide eine generische Sammlung unzusammenhängender Karten.
Inhaltsvorbereitung
Nutze ein bereitgestelltes Verzeichnis dokumentierter Kontrollen, Verfahren zum Umgang mit Daten, Zertifizierungsnachweise und Kontaktwege. Halte Umfang und Datum sämtlicher Prüfunterlagen von Drittanbietern fest.
Layout und Verhalten
Strukturiere die Informationen nach den Fragen, die ein Käufer beantwortet haben muss: Zugriff, Daten, Betrieb und verfügbare Nachweise. Verlinke unterstützende Dokumente, ohne jede Kontrolle als Zertifizierungsabzeichen darzustellen.
Aufgabenspezifische Abnahmeprüfung
- Zeige nur verifizierte Zertifizierungen und leite daraus keine rechtlichen Garantien ab.
- Ordne jede Zusicherung dem entsprechenden Nachweis zu.
- Wenn ein Bericht angefordert werden muss, weise darauf hin; erwecke niemals den Eindruck, dass ein nicht verfügbarer Bericht oder eine geplante Kontrolle bereits verifiziert ist.
Implementierung und Prüfung
Halte Texte bearbeitbar. Verwende eine semantische Struktur, aussagekräftig beschriftete Steuerelemente, einen sichtbaren Tastaturfokus und geeignete Leer- und Fehlerzustände. Prüfe schmale und breite Layouts. Berücksichtige Einstellungen für reduzierte Bewegung. Behalte das vorhandene Projekt-Framework und seine Abhängigkeiten bei; ersetze den Stack nicht stillschweigend. Gib die bearbeitbaren Dateien zurück und erläutere unvollständiges Verhalten oder nicht unterstützte Eingaben. Prüfe diese konkrete Aufgabe, bevor du zusätzliche Funktionen vorschlägst.
Referenzanhang und Rekonstruktionsziel
Füge reference.webp aus dem Download-Paket dieses Prompts zusammen mit diesem Prompt in OpenDesign ein. Erstelle ein bearbeitbares Ergebnis mit ähnlicher Komposition und Hierarchie; binde nicht das gesamte Referenzbild als fertige Benutzeroberfläche ein. Bewahre freigegebene Projektinhalte und Markenregeln, wenn sie fiktiven Beispielbeschriftungen widersprechen. Falls das Bild fehlt oder unleserlich ist, frage danach, anstatt visuelle Übereinstimmung zu behaupten.
Komposition und Inhalt der Referenz
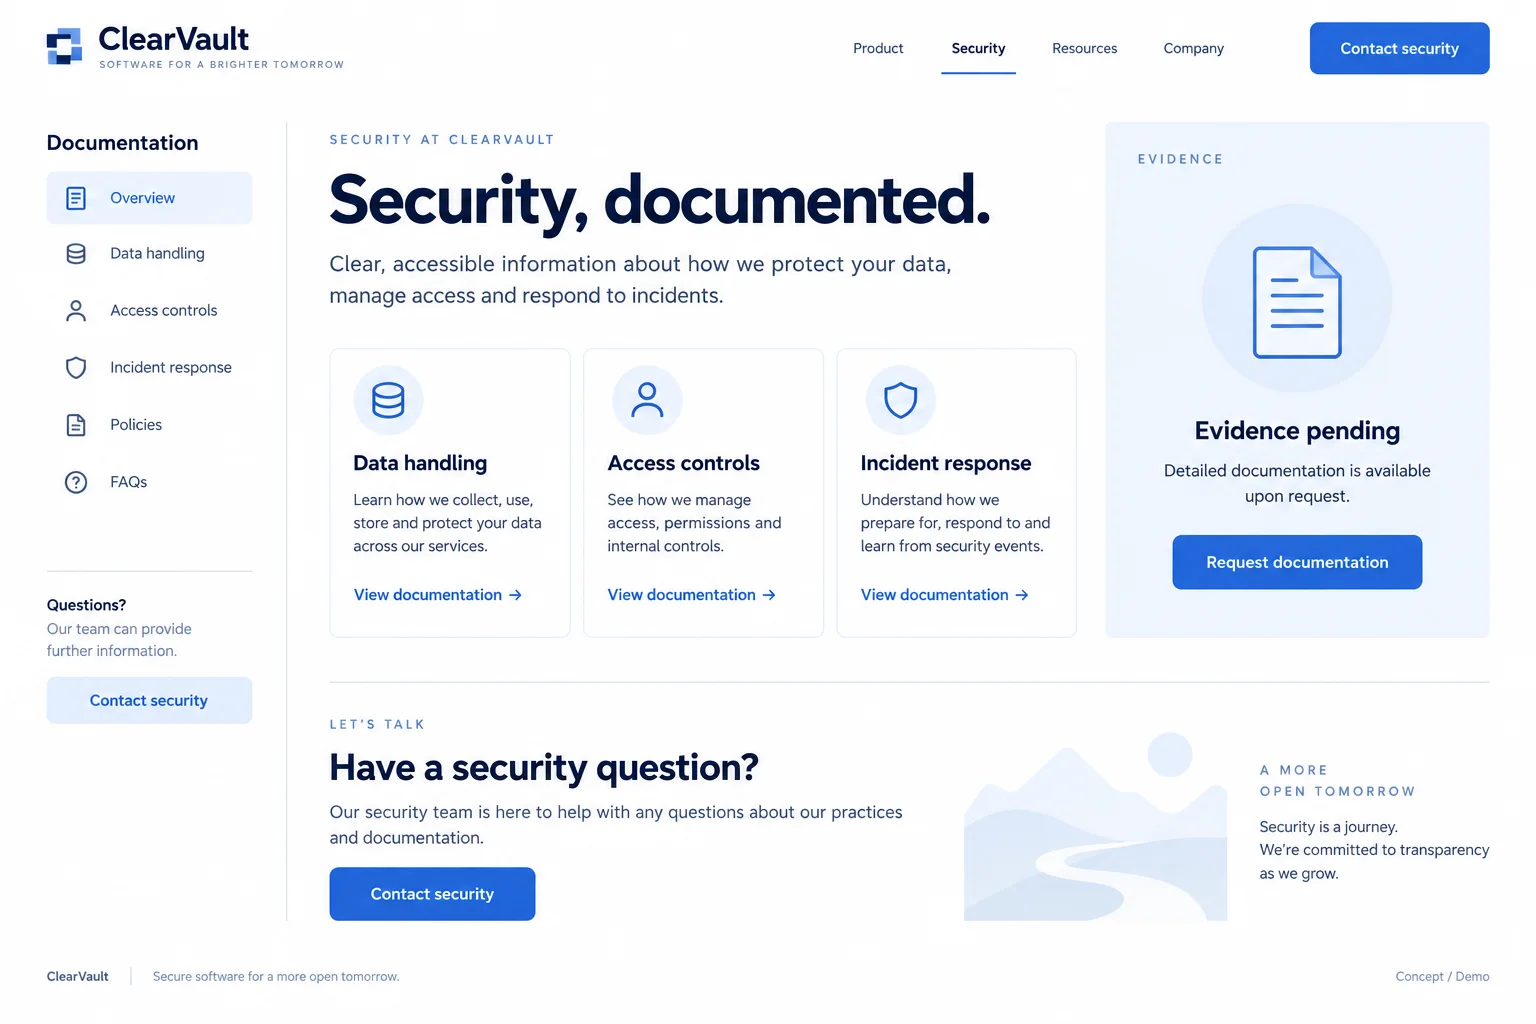
Nutze die angehängte Datei reference.webp als visuelle Referenz für die Sicherheits- und Vertrauensseite. Bestimme vor der Umsetzung von oben nach unten die wichtigsten Bereiche sowie deren relative Breiten und Höhen, Ausrichtung, Abstände, typografische Hierarchie, Oberflächenfarben, Rahmen, Bildmaterial und wiederkehrende Komponenten. Bewahre diese Beziehungen, anstatt sie durch eine generische Vorlage zu ersetzen. Erforderlicher Aufgabeninhalt: Strukturiere dokumentierte Kontrollen, den Umgang mit Daten, Compliance-Nachweise und Kontaktwege. Nutze beim Übertragen des Bildes in bearbeitbare Elemente die folgenden aufgabenspezifischen Layoutvorgaben: Strukturiere die Informationen nach den Fragen, die ein Käufer beantwortet haben muss: Zugriff, Daten, Betrieb und verfügbare Nachweise. Verlinke unterstützende Dokumente, ohne jede Kontrolle als Zertifizierungsabzeichen darzustellen.
Visuelle Ausrichtung aus den beispielhaften Projektanforderungen
Strukturiere die Informationen nach den Fragen, die ein Käufer beantwortet haben muss: Zugriff, Daten, Betrieb und verfügbare Nachweise. Verlinke unterstützende Dokumente, ohne jede Kontrolle als Zertifizierungsabzeichen darzustellen.
Interaktionsspezifikation
Die Referenz ist ein statisches Konzept: Das nachfolgend beschriebene Verhalten ist eine umzusetzende Anforderung und kein Beleg dafür, dass das Bild bereits funktioniert. Kopiere den angepassten Prompt in dein Arbeitsprojekt. Beginne mit der Kernaufgabe: Strukturiere dokumentierte Kontrollen, den Umgang mit Daten, Compliance-Nachweise und Kontaktwege. Zeige nur verifizierte Zertifizierungen und leite daraus keine rechtlichen Garantien ab. Gib für jedes sichtbare Steuerelement seinen Auslöser, den betroffenen Zustand und die Rückmeldung an; implementiere lokale Änderungen mit einem konsistenten Zustand in zusammengehörigen Ansichten. Sorge dafür, dass Suche und Filter echte Ergebnisse liefern, Auswahlsteuerelemente einen eindeutigen aktiven Zustand haben und Speicheraktionen gegebenenfalls sichtbare Rückmeldungen für ausstehende, erfolgreiche oder fehlgeschlagene Vorgänge anzeigen. Füge keine sachfremden Abläufe hinzu. Nutze korrekte Links für die Navigation, Schaltflächen für Aktionen und barrierefreie Bezeichnungen für Symbolsteuerelemente. Erwecke nicht den Eindruck, dass ein Backend-Vorgang erfolgreich war, wenn sich nur eine lokale Demo geändert hat.
Visueller Vergleich und Übergabe
- Vergleiche das Ergebnis bei übereinstimmenden Proportionen mit dem angehängten Bild. Prüfe vor der Ausarbeitung dekorativer Details die Platzierung der Hauptbereiche, relative Bildgrößen, Zeilenumbrüche, Abstände, typografische Hierarchie, Kontrast, aktive Zustände und Inhaltsdichte.
- Teste anschließend das schmale Layout, ohne Desktoptexte in winzige Beschriftungen zu zwängen.
- Halte Logos, Fotos und Symbole als separate Assets und alle aussagekräftigen Beschriftungen bearbeitbar. Führe nicht verfügbare Schriftarten und Assets sowie beabsichtigte Abweichungen auf. Gib die funktionsfähigen Dateien zusammen mit einer knappen Beschreibung des implementierten Verhaltens und der noch ausstehenden Integrationen zurück; versprich nicht allein auf Grundlage des Prompts ein pixelgenaues Ergebnis.
Design-Prompt + Bild herunterladen
Enthält den vollständigen Design-Prompt und das Referenzbild in voller Größe. Füge beides in OpenDesign hinzu, um das Layout zu steuern.
So schreibst du einen Design-Prompt für eine Sicherheits- und Vertrauensseite
Nutze diesen Design-Prompt für eine Sicherheits- und Vertrauensseite, um dokumentierte Kontrollen, den Umgang mit Daten, Compliance-Nachweise und Kontaktwege zu strukturieren.
Die Referenz ist ein KI-generiertes Konzept. Die folgenden Anweisungen beschreiben, was erstellt und getestet werden soll; das Bild belegt kein funktionsfähiges Verhalten.
Sicherheitsaussagen mit dem dokumentierten Geltungsbereich verknüpfen
Eine Vertrauensseite sollte dokumentierte Kontrollen und den Umgang mit Daten erläutern.
Allgemeine Begriffe wie „sicher“ belegen weder, was geschützt wird, noch durch welche Kontrolle oder in welchem Geltungsbereich. Strukturiere die Informationen nach den Fragen, auf die Käufer Antworten benötigen: Zugriff, Daten, Betrieb und verfügbare Nachweise. Verlinke unterstützende Dokumente, ohne jede Kontrolle in ein Zertifizierungsabzeichen zu verwandeln.
Aus dem Prompt
Strukturiere die Informationen nach den Fragen, auf die Käufer Antworten benötigen: Zugriff, Daten, Betrieb und verfügbare Nachweise.
An dein Projekt anpassen
Strukturiere [DOCUMENTED_CONTROLS], [DATA_HANDLING] und die bereitgestellten Nachweise nach Themen. Nenne Geltungsbereich und Prüfdaten und biete einen klaren Kontaktweg für Sicherheitsanfragen.
Inhalte der Sicherheits- und Vertrauensseite vorbereiten
Die zentralen Karten trennen Sicherheitsthemen voneinander; verwende klar abgegrenzte Aussagen und Links zur Dokumentation statt unbelegter Zertifizierungsbehauptungen.
Nutze ein bereitgestelltes Verzeichnis dokumentierter Kontrollen, Verfahren zum Umgang mit Daten, Zertifizierungsnachweise und Kontaktwege. Halte Umfang und Datum sämtlicher Prüfunterlagen von Drittanbietern fest.
Aus dem Prompt
Strukturiere dokumentierte Kontrollen, den Umgang mit Daten, Compliance-Nachweise und Kontaktwege.
An dein Projekt anpassen
Verwende für [PROJECT] [APPROVED_CONTENT] als Quelle für diese Sicherheits- und Vertrauensseite. Nutze eine bereitgestellte Übersicht über dokumentierte Kontrollen, Verfahren zum Umgang mit Daten, Zertifizierungsnachweise und Kontaktwege. Halte den Geltungsbereich und das Datum aller Prüfunterlagen Dritter fest. Ermittle fehlende Angaben, bevor du sie durch Demo-Inhalte ersetzt.
Eine Aussage zusammen mit ihrem Nachweis lesen
Im Nachweisbereich steht, dass die Dokumentation auf Anfrage verfügbar ist; behalte diese Einschränkung bei und leite Anfragen an einen echten Kontakt weiter.
Bestätige, dass das verlinkte Dokument die genaue Aussage stützt. Eine Zertifizierung, die einen einzelnen Dienst abdeckt, darf nicht als Nachweis für sämtliche Produktkomponenten dargestellt werden. Ordne jede Zusicherung ihrem Nachweis zu. Wenn ein Bericht angefordert werden muss, weise darauf hin; erwecke niemals den Eindruck, dass ein nicht verfügbarer Bericht oder eine geplante Kontrolle bereits verifiziert wurde.
Aus dem Prompt
Zeige nur verifizierte Zertifizierungen und leite daraus keine rechtlichen Garantien ab.
An dein Projekt anpassen
Prüfe die Sicherheits- und Vertrauensseite anhand dieser Anforderung: Zeige nur verifizierte Zertifizierungen und leite daraus keine rechtlichen Garantien ab. Ordne jede Zusicherung ihrem Nachweis zu. Wenn ein Bericht angefordert werden muss, weise darauf hin; erwecke niemals den Eindruck, dass ein nicht verfügbarer Bericht oder eine geplante Kontrolle bereits verifiziert wurde. Bewahre freigegebene Inhalte und überarbeite nur die Teile, die diese Prüfung nicht bestehen.
Ergebnis deiner Sicherheits- und Vertrauensseite prüfen
Generierte Texte, Routen und visuelle Strukturen müssen überprüft werden. Verbinde keine echten Formulare, Zahlungen oder externen Dienste, ohne diese Abläufe zu implementieren und zu testen.
- Ordne jede Zusicherung dem entsprechenden Nachweis zu. Wenn ein Bericht angefordert werden muss, weise darauf hin; erwecke niemals den Eindruck, dass ein nicht verfügbarer Bericht oder eine geplante Kontrolle bereits verifiziert ist.
Anschluss-Prompt
Verwende dies nach dem ersten Ergebnis. Dadurch wird die Überarbeitung auf den wichtigsten Teil dieser Aufgabe eingegrenzt.
Überarbeite die aktuelle Sicherheits- und Vertrauensseite. Ordne jede Zusicherung dem entsprechenden Nachweis zu. Wenn ein Bericht angefordert werden muss, weise darauf hin; erwecke niemals den Eindruck, dass ein nicht verfügbarer Bericht oder eine geplante Kontrolle bereits verifiziert ist. Bewahre die freigegebenen Inhalte und die visuelle Ausrichtung; ändere nur die Teile, die zur Behebung dieser Probleme erforderlich sind.