Utiliser le prompt
Ajouter votre cahier des charges
Ajoutez votre contexte ci-dessous. Il sera inclus dans le prompt lorsque vous le copierez ou le téléchargerez.
Créez un prototype frontend interactif avec la stack existante du projet et des données de démonstration explicitement identifiées pour [PROJECT] et [AUDIENCE]. La tâche est la suivante : parcours de configuration de l’authentification à deux facteurs.
Contenu et structure requis
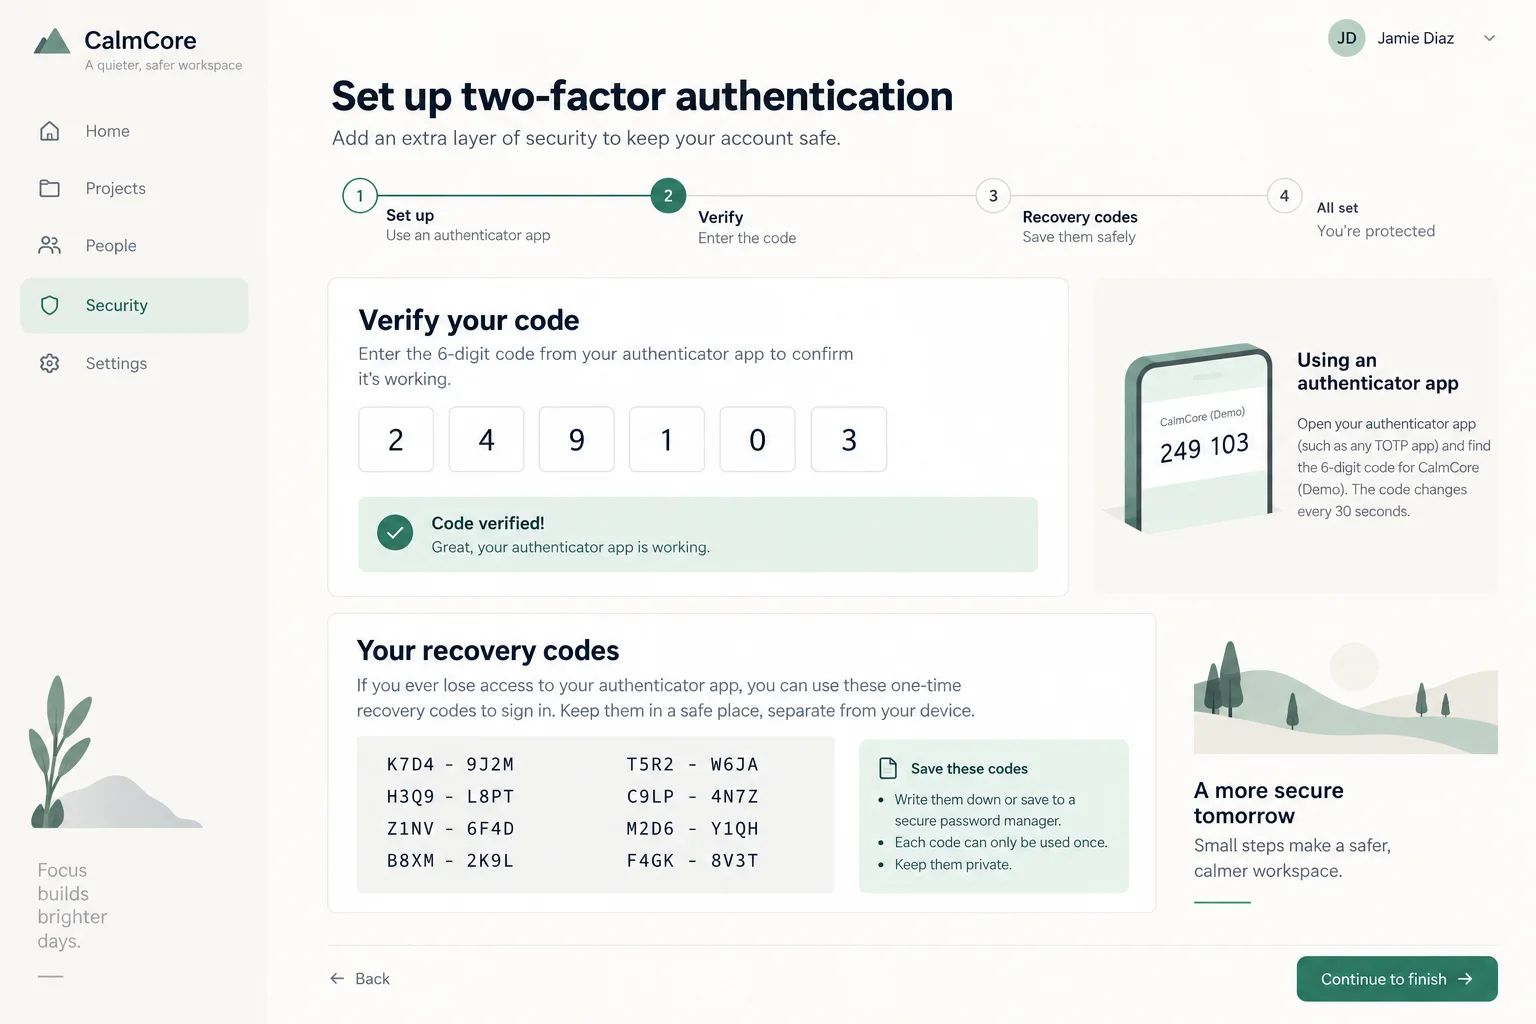
Expliquez les étapes de configuration, la vérification du code, les codes de récupération et l’état d’achèvement.
Utilisez [APPROVED_CONTENT] comme source pour les noms, dates, chiffres, affirmations et destinations. Dressez la liste des éléments manquants avant toute substitution. Si une démonstration est nécessaire, indiquez que son contenu est fictif. N’inventez aucun témoignage client, classement, logo de partenaire ni aucune fonctionnalité de produit.
Direction artistique
Utilisez [BRAND_RULES] et le système de design déjà sélectionné dans le projet. Si aucun système n’est fourni, partez de cette orientation : blanc chaud, texte couleur encre et états sélectionnés vert menthe discrets ; espacements généreux et contrôles simples. Veillez à la cohérence de la typographie, des espacements et des rôles de couleur. Donnez la priorité à la tâche plutôt qu’aux éléments décoratifs et évitez une collection générique de cartes sans rapport entre elles.
Préparation du contenu
Préparez les véritables étapes d’inscription, les règles de validation du code, les instructions de récupération et les critères d’achèvement. Utilisez des secrets de démonstration ne permettant pas d’authentifier un compte réel.
Mise en page et comportement
Présentez la configuration, la vérification et la récupération comme des étapes distinctes. Accordez suffisamment d’espace aux informations de récupération pour qu’elles restent lisibles et conditionnez l’état d’achèvement à la réussite de la vérification.
Vérification d’acceptation propre à la tâche
- Veillez à la lisibilité des instructions de récupération et n’utilisez jamais de véritables clés secrètes dans les exemples.
- Testez un code incorrect, le départ avant la vérification et le retour aux instructions de récupération.
- Ne présentez jamais les codes d’exemple comme des identifiants utilisables et n’indiquez pas que la configuration est terminée simplement parce qu’une image QR a été affichée.
Implémentation et vérification
Conservez le texte modifiable. Utilisez une structure sémantique, des contrôles explicites, un focus clavier visible et des états vides ou d’erreur appropriés. Vérifiez les mises en page étroites et larges. Respectez les préférences de réduction des animations. Préservez le framework et les dépendances existants du projet ; ne remplacez pas discrètement la pile technique. Livrez les fichiers modifiables et expliquez tout comportement incomplet ou toute donnée d’entrée non prise en charge. Vérifiez cette tâche précise avant de proposer des fonctionnalités supplémentaires.
Pièce jointe de référence et objectif de reconstruction
Joignez le fichier reference.webp du pack de téléchargement de ce prompt à ce dernier dans OpenDesign. Créez un résultat modifiable avec une composition et une hiérarchie similaires ; n’intégrez pas l’image de référence entière comme interface finale. Préservez le contenu approuvé du projet et les règles de marque s’ils entrent en conflit avec des libellés d’exemple fictifs. Si l’image est absente ou illisible, demandez-la au lieu de prétendre à une fidélité visuelle.
Composition et contenu de référence
Utilisez le fichier reference.webp joint comme référence visuelle pour le parcours de configuration de l’authentification à deux facteurs. Avant de commencer, identifiez de haut en bas les principales zones, leurs largeurs et hauteurs relatives, l’alignement, les espacements, la hiérarchie typographique, les couleurs des surfaces, les bordures, les images et les composants répétés. Préservez ces relations au lieu de les remplacer par un modèle générique. Contenu requis pour la tâche : expliquez les étapes de configuration, la vérification du code, les codes de récupération et l’état d’achèvement. Lorsque vous traduisez l’image en éléments modifiables, suivez ces consignes de mise en page propres à la tâche : présentez la configuration, la vérification et la récupération comme des étapes distinctes. Accordez suffisamment d’espace aux informations de récupération pour qu’elles restent lisibles et conditionnez l’état d’achèvement à la réussite de la vérification.
Direction visuelle issue du projet de référence
blanc chaud, texte couleur encre et états sélectionnés vert menthe discrets ; espacements généreux et contrôles simples.
Spécifications des interactions
La référence est un concept statique : le comportement ci-dessous est une exigence à implémenter, et non la preuve que l’image fonctionne déjà. Copiez le prompt personnalisé dans votre projet de travail. Commencez par la tâche principale : expliquez les étapes de configuration, la vérification du code, les codes de récupération et l’état d’achèvement. Veillez à la lisibilité des instructions de récupération et n’utilisez jamais de véritables clés secrètes dans les exemples. Pour chaque contrôle visible, précisez son déclencheur, l’état affecté et le retour fourni ; implémentez les changements locaux avec un état cohérent entre les vues associées. Faites en sorte que la recherche et les filtres produisent de vrais résultats, que les contrôles de sélection aient un état actif explicite et que les actions d’enregistrement affichent, le cas échéant, un retour visible d’attente, de réussite ou d’échec. N’ajoutez aucun parcours sans rapport. Utilisez des liens appropriés pour la navigation, des boutons pour les actions et des noms accessibles pour les contrôles sous forme d’icônes. Ne laissez pas entendre qu’une opération backend a réussi si seule une démonstration locale a été modifiée.
Comparaison visuelle et livraison
- Comparez le résultat à l’image jointe avec des proportions identiques. Vérifiez la disposition des principales zones, les dimensions relatives des images, les sauts de ligne, les espacements, la hiérarchie typographique, le contraste, les états actifs et la densité du contenu avant de peaufiner les détails décoratifs.
- Testez ensuite la mise en page étroite sans comprimer le texte de bureau dans des libellés minuscules.
- Conservez les logos, photos et icônes comme ressources distinctes, et tous les libellés porteurs de sens comme éléments modifiables. Répertoriez les polices et ressources indisponibles ainsi que tout écart intentionnel. Livrez les fichiers fonctionnels avec un compte rendu concis des comportements implémentés et des intégrations restantes ; ne promettez pas un résultat identique au pixel près à partir du seul prompt.
Télécharger le prompt + l’image
Inclut le prompt complet et l’image de référence en taille réelle. Joignez les deux dans OpenDesign pour guider la mise en page.
Comment rédiger un prompt de design de parcours de configuration de l’authentification à deux facteurs
Utilisez ce prompt de design de parcours de configuration de l’authentification à deux facteurs pour expliquer les étapes de configuration, la vérification du code, les codes de récupération et l’état d’achèvement.
La référence est un concept généré par IA. Les instructions ci-dessous décrivent ce qui doit être créé et testé ; l’image ne démontre aucun comportement fonctionnel.
Intégrez la récupération à la configuration
Un parcours de configuration de l’authentification à deux facteurs doit expliquer la vérification et la récupération avant de déclarer la configuration terminée.
Les codes de récupération nécessitent une étape de gestion spécifique plutôt qu’un écran de réussite décoratif. Présentez la configuration, la vérification et la récupération comme des étapes distinctes. Accordez suffisamment d’espace aux informations de récupération pour qu’elles restent lisibles et conditionnez l’état d’achèvement à la réussite de la vérification.
À partir du prompt
Présentez la configuration, la vérification et la récupération comme des étapes distinctes.
Personnalisez-le
Affichez les instructions de configuration, des valeurs de vérification factices et des exemples de codes de récupération. Expliquez comment conserver les informations de récupération et n’indiquez que la configuration est terminée qu’après l’étape de vérification prévue.
Préparez le contenu du parcours de configuration de l’authentification à deux facteurs
La saisie du code possède un état de vérification dédié ; gérez les codes invalides et expirés sans exposer les données sensibles du compte.
Préparez les véritables étapes d’inscription, les règles de validation du code, les instructions de récupération et les critères d’achèvement. Utilisez des secrets de démonstration ne permettant pas d’authentifier un compte réel.
À partir du prompt
Expliquez les étapes de configuration, la vérification du code, les codes de récupération et l’état d’achèvement.
Personnalisez-le
Pour [PROJECT], utilisez [APPROVED_CONTENT] comme source de ce parcours de configuration de l’authentification à deux facteurs. Préparez les véritables étapes d’inscription, les règles de validation du code, les instructions de récupération et les critères d’achèvement. Utilisez des secrets de démonstration ne permettant pas d’authentifier un compte réel. Identifiez les informations manquantes avant de les remplacer par du contenu de démonstration.
Faites échouer la vérification une fois
Les codes de récupération sont affichés séparément du code actuel de l’application d’authentification ; précisez les mesures de sécurité à respecter et exigez une confirmation explicite avant de terminer.
Préservez les instructions et proposez un parcours clair pour réessayer. N’exposez pas de véritables clés secrètes et ne laissez pas entendre que la configuration est terminée avant la réussite de la vérification. Testez un code incorrect, le départ avant la vérification et le retour aux instructions de récupération. Ne présentez jamais les codes d’exemple comme des identifiants utilisables et n’indiquez pas que la configuration est terminée simplement parce qu’une image QR a été affichée.
À partir du prompt
Veillez à la lisibilité des instructions de récupération et n’utilisez jamais de véritables clés secrètes dans les exemples.
Personnalisez-le
Évaluez le parcours de configuration de l’authentification à deux facteurs selon cette exigence : veillez à la lisibilité des instructions de récupération et n’utilisez jamais de véritables clés secrètes dans les exemples. Testez un code incorrect, le départ avant la vérification et le retour aux instructions de récupération. Ne présentez jamais les codes d’exemple comme des identifiants utilisables et n’indiquez pas que la configuration est terminée simplement parce qu’une image QR a été affichée. Préservez le contenu approuvé et ne révisez que les parties qui échouent à ce contrôle.
Évaluez le résultat de votre parcours de configuration de l’authentification à deux facteurs
Un écran convaincant n’est pas un backend fonctionnel. Testez séparément la validation, les autorisations, la persistance et le comportement en cas d’échec avant de connecter des données réelles.
- Testez un code incorrect, le départ avant la vérification et le retour aux instructions de récupération. Ne présentez jamais les codes d’exemple comme des identifiants utilisables et n’indiquez pas que la configuration est terminée simplement parce qu’une image QR a été affichée.
Prompt de suivi
Utilisez ceci après le premier résultat. Cela recentre la révision sur l’aspect le plus important de cette tâche.
Affinez le parcours actuel de configuration de l’authentification à deux facteurs. Testez un code incorrect, le départ avant la vérification et le retour aux instructions de récupération. Ne présentez jamais les codes d’exemple comme des identifiants utilisables et n’indiquez pas que la configuration est terminée simplement parce qu’une image QR a été affichée. Préservez le contenu approuvé et l’orientation visuelle ; ne modifiez que les éléments nécessaires pour résoudre ces problèmes.