

Sito web
Design di Sito Web per Runbook di Servizio
Il design del runbook di auth-service riunisce responsabilità del servizio, risposta agli alert, procedure di rilascio e passaggi di consegna degli incidenti in un unico riferimento operativo facile da consultare.

Casi d'uso del sito web runbook
- Risposta agli incidenti in reperibilitàTrova rapidamente gravità, prima risposta e indicazioni di escalation.
- Documentazione sulla responsabilità del servizioSpiega ambito, dipendenze e impatto del servizio sui clienti.
- Flussi di ripristino dei rilasciTieni insieme le procedure di rilascio, rollback e rotazione delle chiavi.
- Design di runbook operativiStruttura indicazioni tecniche dense per un uso rapido e ripetuto.
Punti chiave del riferimento operativo
- Contesto del servizioResponsabilità, versione, data di revisione e livello di produzione compaiono insieme.
- Tabella di risposta agli alertLe soglie collegano gravità, significato e prima azione.
- Blocchi di proceduraComandi e avvertenze operative condividono un'unica sequenza leggibile.
- Timeline dell'incidenteCinque passaggi di risposta organizzano i primi trenta minuti.
Dal contesto del servizio al passaggio di consegne dell'incidente
1 / 5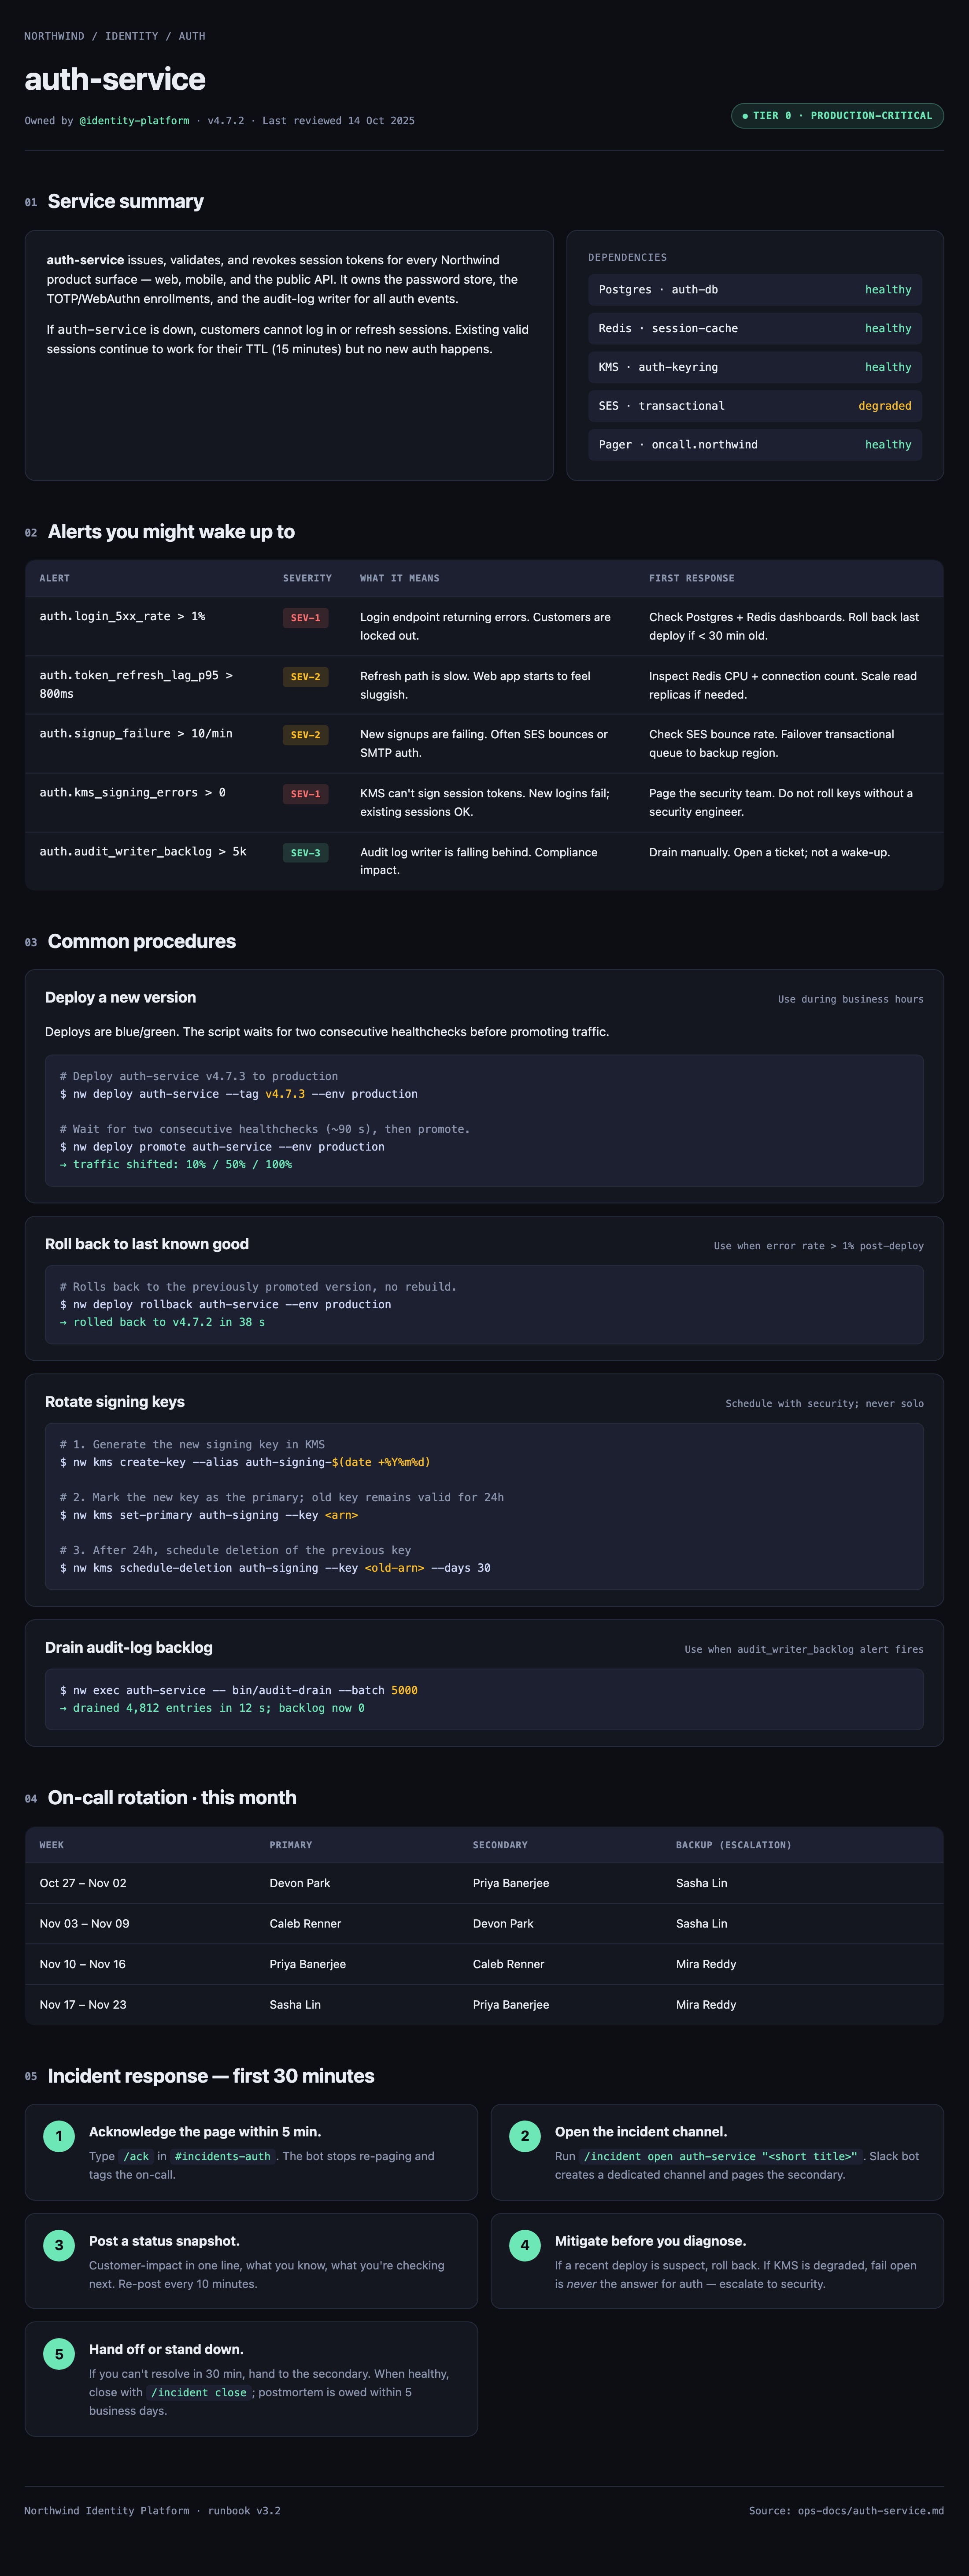
Design del runbook di auth-service
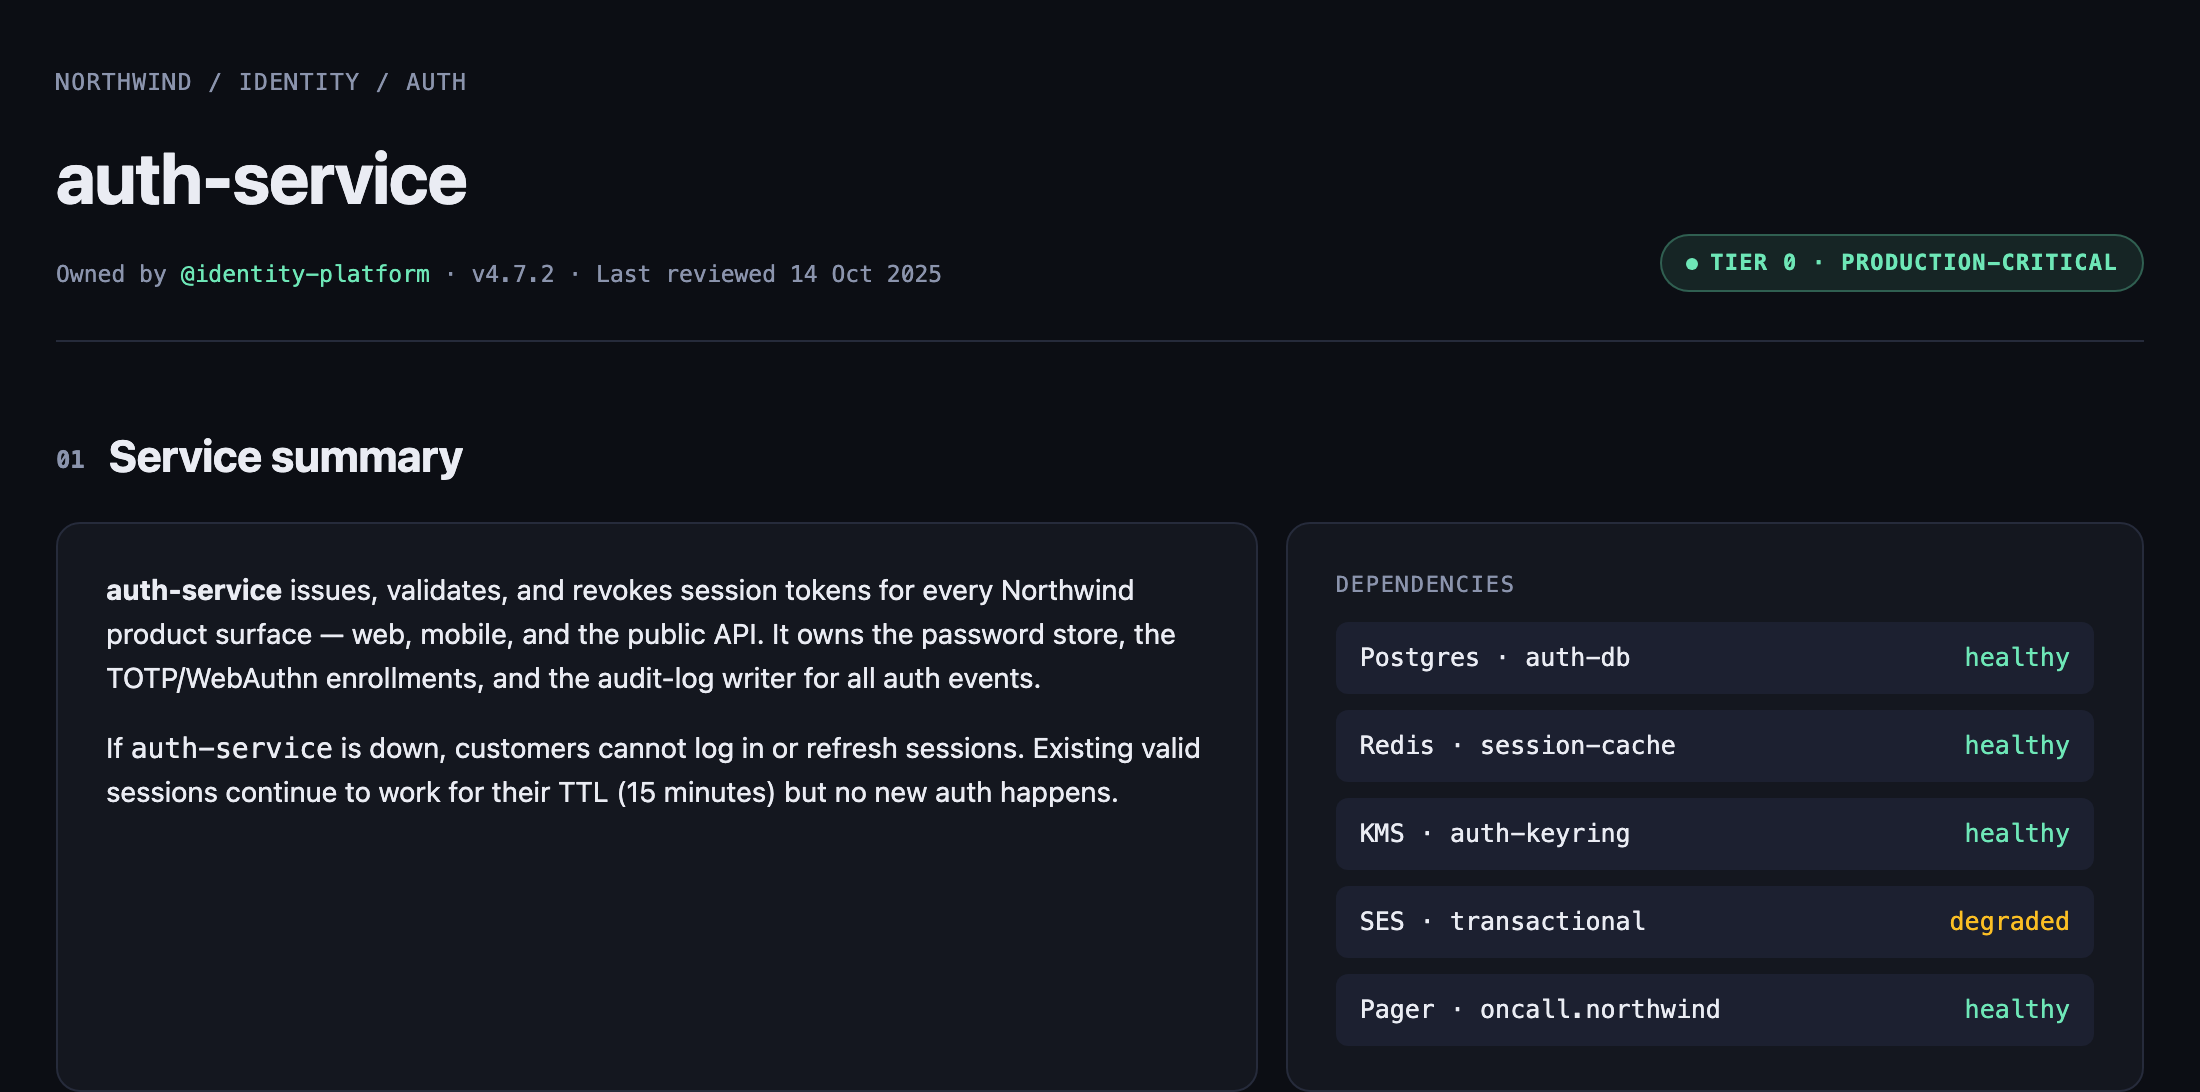
Questo esempio ufficiale di sito web OpenDesign presenta un runbook del servizio di identità Northwind come unico riferimento operativo. Il titolo originale è “auth-service”, seguito da responsabilità, versione, data di revisione e dallo stato “TIER 0 · PRODUCTION-CRITICAL”. Questa apertura stabilisce la responsabilità del servizio prima che il lettore arrivi ad alert o comandi.
Il riepilogo del servizio indica emissione, validazione e revoca dei token di sessione su web, mobile e API pubblica. Individua anche il password store, le registrazioni TOTP/WebAuthn e il writer dell'audit log. Questo rende la pagina utile per l'orientamento: chi risponde vede quali responsabilità verso i clienti e legate alla sicurezza appartengono al servizio prima di scegliere una procedura.
Attività operative supportate
Il design supporta diverse attività correlate senza dividerle in pagine separate. L'ordine procede dall'ambito del servizio alle dipendenze, poi agli alert, alle procedure, alla copertura della reperibilità e alla risposta agli incidenti. Questa sequenza riduce la necessità di interpretare un alert in isolamento: il lettore scopre prima che cosa possiede il servizio, poi come rispondere quando una parte è compromessa.
L'elenco delle dipendenze ripete uno schema nome-e-stato per Postgres, Redis, KMS, SES e Pager. Quattro voci sono contrassegnate come healthy, mentre SES · transactional è contrassegnata come degraded. Gli stati allineati a destra facilitano la scansione, ma sono un'istantanea del design di esempio, non controlli di salute dimostrati in tempo reale.
| Sezione | Contenuto visibile | Uso da parte del lettore |
|---|---|---|
| Riepilogo del servizio | Responsabilità, ambito, comportamento delle sessioni e dipendenze | Stabilire impatto e confini del sistema |
| Alert che potrebbero svegliarti | Soglia, gravità, significato e prima risposta | Scegliere un percorso iniziale di indagine |
| Procedure comuni | Comandi per rilascio, rollback, rotazione delle chiavi e backlog | Seguire un flusso operativo con nome |
| Risposta agli incidenti | Cinque azioni numerate per i primi 30 minuti | Coordinare presa in carico, mitigazione e passaggio di consegne |
Dall'alert alla procedura
La sezione degli alert è concepita come una superficie decisionale a quattro colonne: alert, gravità, significato e prima risposta. Per esempio, “auth.login_5xx_rate greater than 1%” è abbinato a “SEV-1”, a una spiegazione di blocco dei clienti e all'indicazione di controllare i dashboard di Postgres e Redis. La soglia esplicita offre a chi risponde un innesco, mentre il testo fornisce l'interpretazione; il compromesso è che i valori di esempio richiedono comunque una fonte di monitoraggio verificata in un runbook reale.
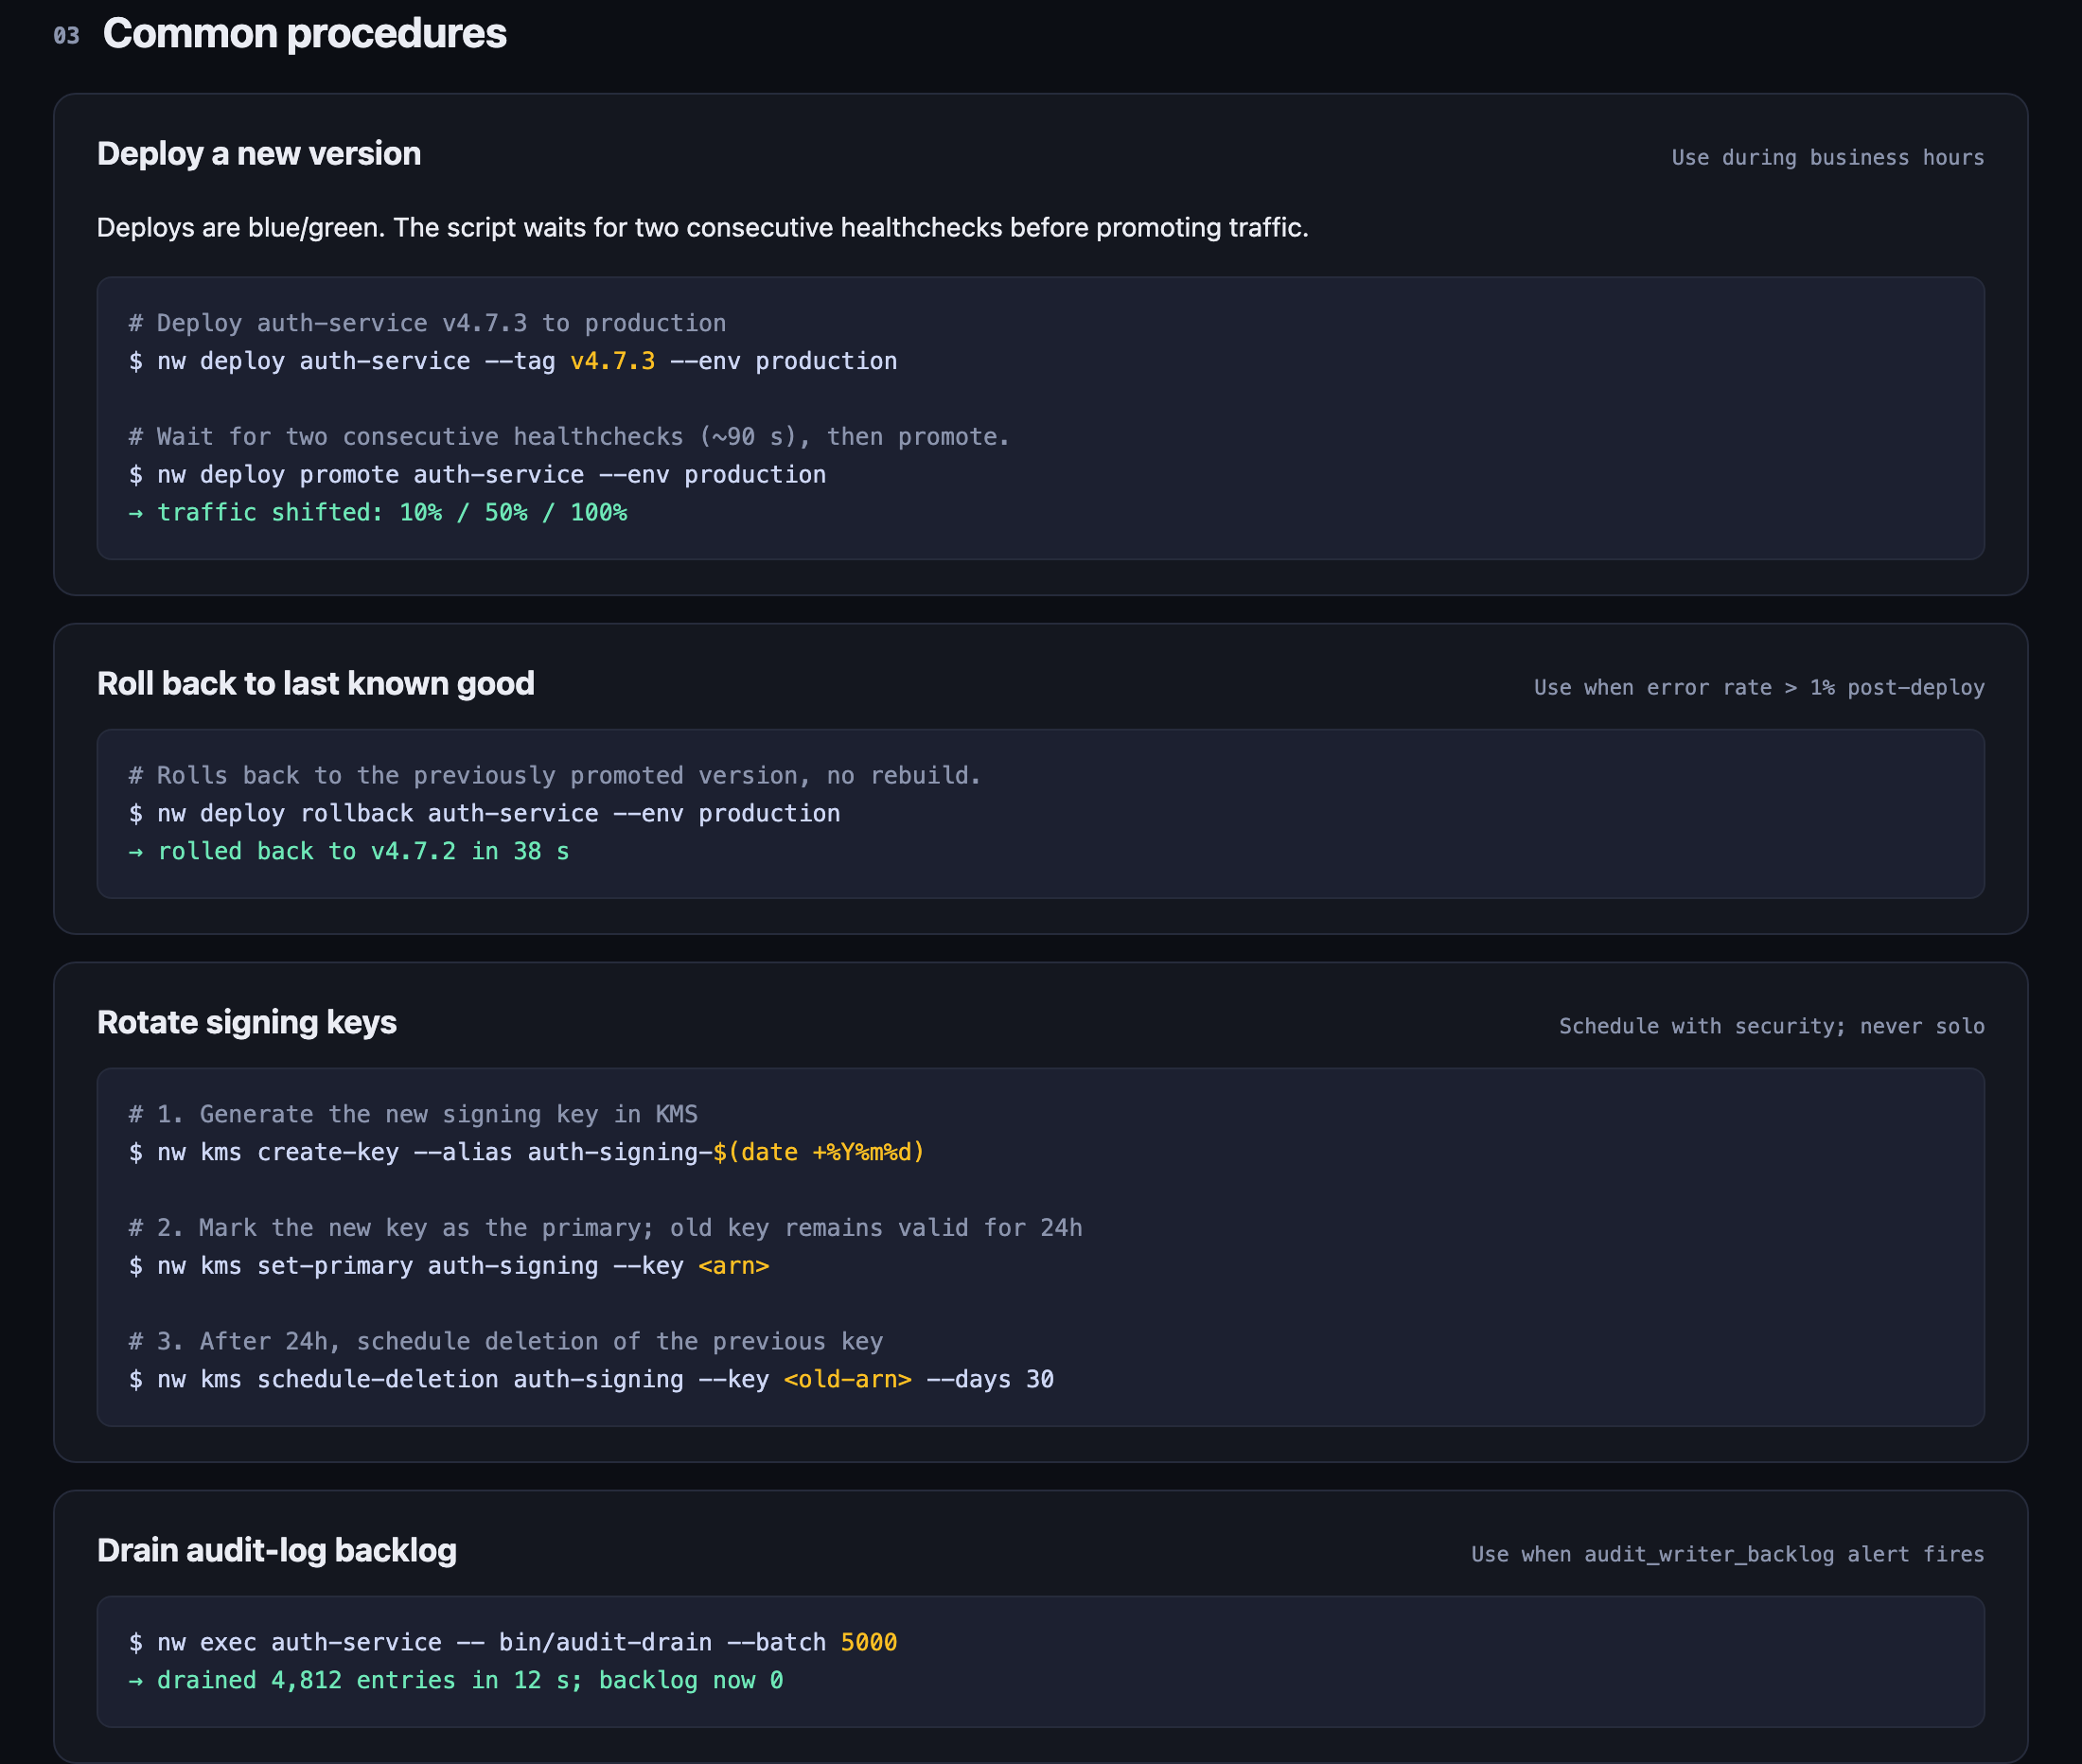
La sezione delle procedure cambia ritmo, passando da righe compatte a grandi blocchi con titolo, nota d'uso, frase esplicativa e pannello di comandi. “Deploy a new version” indica che il flusso è blue/green e attende due healthcheck consecutivi prima della promozione. La sequenza di traffico visibile, “10% / 50% / 100%”, comunica un rilascio graduale, mentre il blocco più grande occupa più spazio verticale in cambio di una lettura più sicura a livello di comando.
Comandi e vincoli
I blocchi di procedura tengono vicine azione e avvertenza. Il rollback è indicato per quando il tasso di errore dopo il rilascio supera l'1%, mentre la rotazione delle chiavi di firma dice “Schedule with security; never solo”. La procedura dell'audit log è esplicitamente legata all'alert sul backlog. Questi abbinamenti mostrano una scelta utile di progettazione dell'informazione: il comando non è presentato come sufficiente da solo, e la condizione circostante definisce quando appartiene al flusso.
Sequenza dell'incidente e limiti delle funzionalità
La sezione finale sulla risposta agli incidenti trasforma i primi trenta minuti in cinque schede numerate. La sequenza inizia con la presa in carico entro cinque minuti, apre un canale dedicato all'incidente, richiede uno snapshot di stato ogni dieci minuti, dà priorità alla mitigazione e termina con il passaggio di consegne o la chiusura. La numerazione rende visibile l'ordine previsto; la disposizione a due colonne mantiene compatte le prime quattro azioni, mentre la quinta scheda occupa solo lo spazio del proprio contenuto.
Questo è un esempio di sito web solo di design. La pagina catturata mostra comandi, stati, nomi ed esiti di esempio come “rolled back to v4.7.2 in 38 s”, ma non stabilisce che quei comandi vengano eseguiti, che i servizi siano connessi o che i risultati operativi mostrati siano stati misurati. Gli adattamenti dovrebbero mantenere la distinzione tra indicazioni documentate e dati di runtime verificati.
Prendere in carico l’allerta
Il design inizia con /ack e una finestra di risposta di cinque minuti, stabilendo il primo obbligo di coordinamento.
Aprire il canale dell'incidente
La seconda scheda indica il servizio e lo schema di titolo breve usato per creare uno spazio di risposta dedicato.
Pubblicare uno snapshot di stato
La terza scheda condensa impatto sui clienti, conoscenze attuali e prossimi controlli in un aggiornamento ripetibile.
Mitigare e passare le consegne
Le ultime due schede danno priorità a rollback o escalation di sicurezza, poi definiscono passaggio di consegne e chiusura.
Come creare il design di un sito web per runbook di servizio in OpenDesign
Definire il perimetro del servizio
Parti dal nome del servizio, dalla responsabilità, dalla versione, dalla data di revisione, dal livello di produzione, dalla responsabilità verso i clienti e dallo stato delle dipendenze. Mantieni il riepilogo abbastanza specifico da distinguere l'impatto dai dettagli di implementazione.
Prompt suggeritoCrea un sito web runbook di servizio scuro, pensato prima di tutto per desktop, per auth-service in una piattaforma di identità Northwind. Usa una pagina ampia e centrata con intestazione del servizio, badge del livello, riepilogo a due colonne con pannello delle dipendenze, una tabella degli alert, blocchi di procedura, copertura della reperibilità e cinque schede numerate di risposta agli incidenti. Usa solo dati di esempio; non suggerire monitoraggio in tempo reale, esecuzione di comandi, servizi connessi o risultati misurati.
Collegare gli alert alle azioni
Usa una tabella con nome dell'alert, gravità, significato e prima risposta. Mantieni il legame tra soglie come auth.login_5xx_rate maggiore dell'1% e l'azione che ne consegue, indicando i valori come illustrativi finché non sono verificati.
Migliorare la leggibilità delle procedure
Dai a ogni procedura una condizione, un'avvertenza o una nota sui tempi prima del suo pannello di comandi. Verifica che promozione blue/green, rollback, rotazione delle chiavi di firma e svuotamento dell'audit log restino flussi distinti e non un unico blocco di codice indifferenziato.
Verificare l'ordine dell'incidente
Esamina le cinque schede di risposta come una sequenza temporizzata: presa in carico, apertura del canale, pubblicazione di uno snapshot di stato, mitigazione, quindi passaggio di consegne o chiusura. Controlla che il layout resti leggibile quando le schede si impilano su schermi più piccoli.
Esporta e ottieni un link di condivisione
Esporta il design completato, quindi usa Condividi in OpenDesign per ottenere un link di condivisione. Apri il link in una finestra del browser separata e verifica che la versione prevista e le sue risorse siano disponibili prima di inviarlo.
Design di siti web per studi di design AI
Il design del sito web dello studio di design AI di OpenDesign trasforma il concept di uno studio local-first in una landing page editoriale che rende competenze, esperimenti e metodo facili da consultare.
Sito web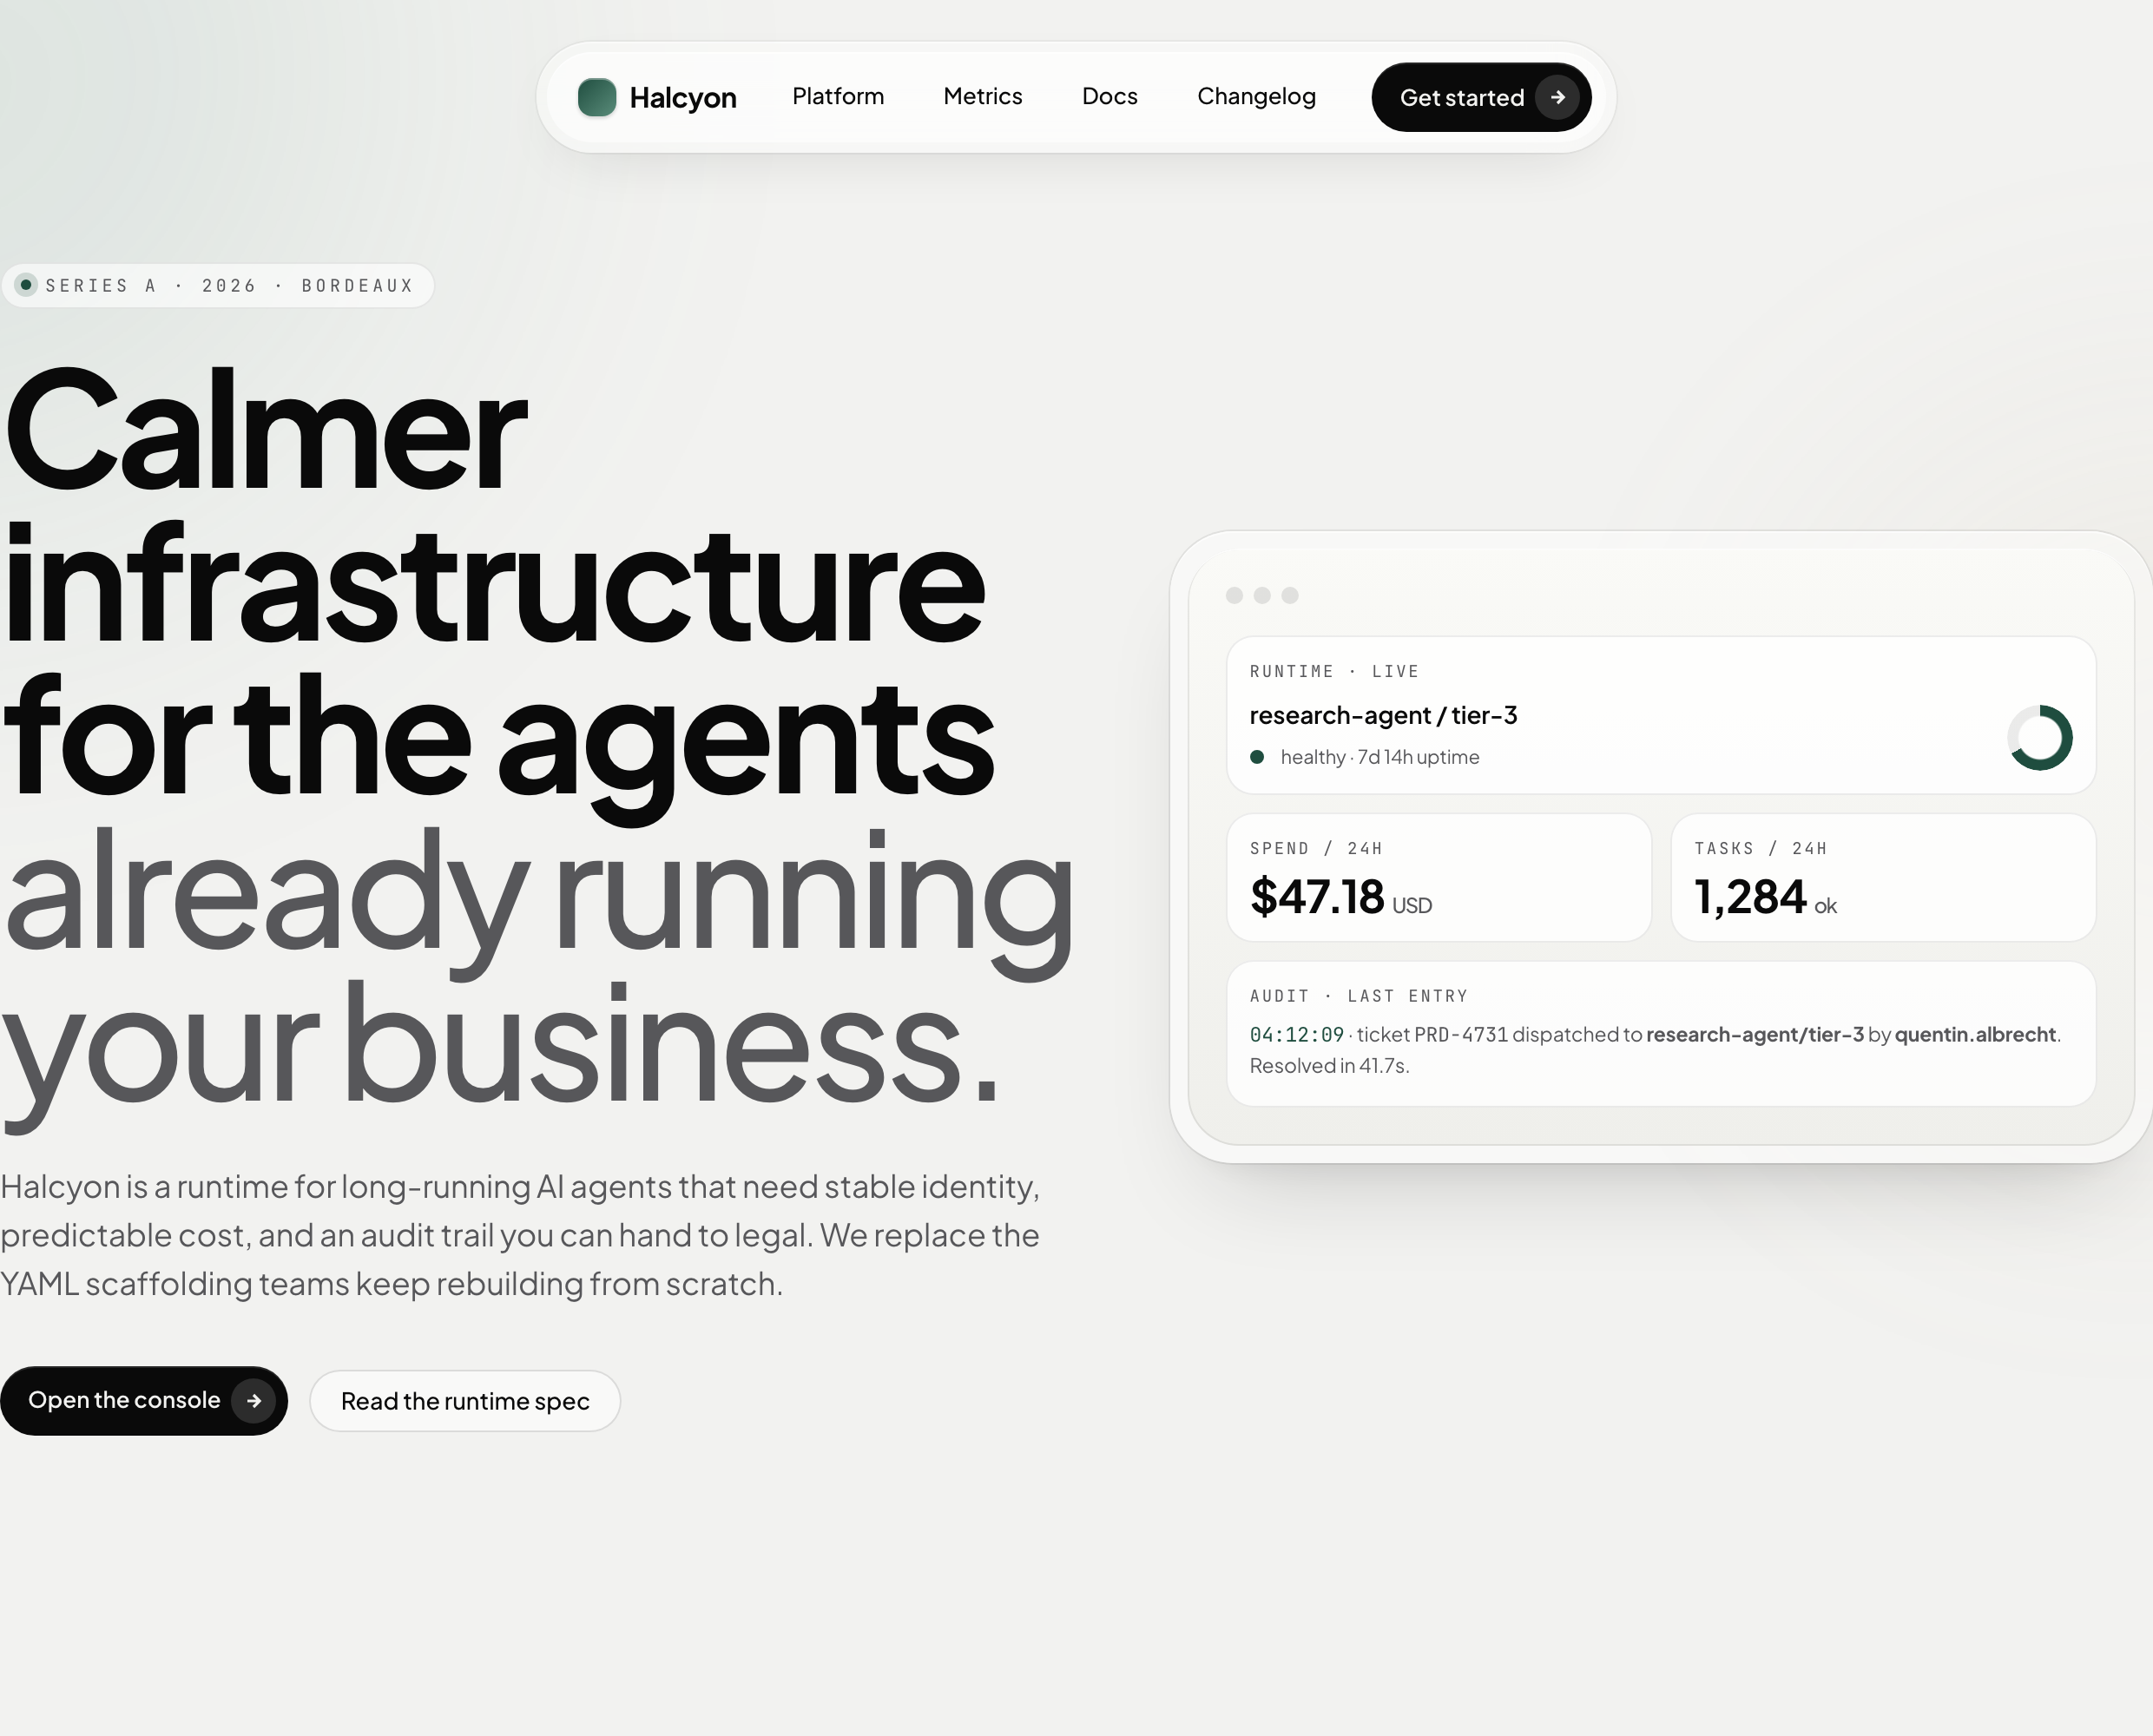
Progettazione di siti web per infrastrutture AI
Un concept di landing page per un'infrastruttura AI dai toni morbidi, con metriche di runtime d'esempio, schede delle funzionalità annidate, movimento discreto e un unico invito commerciale.
Sito web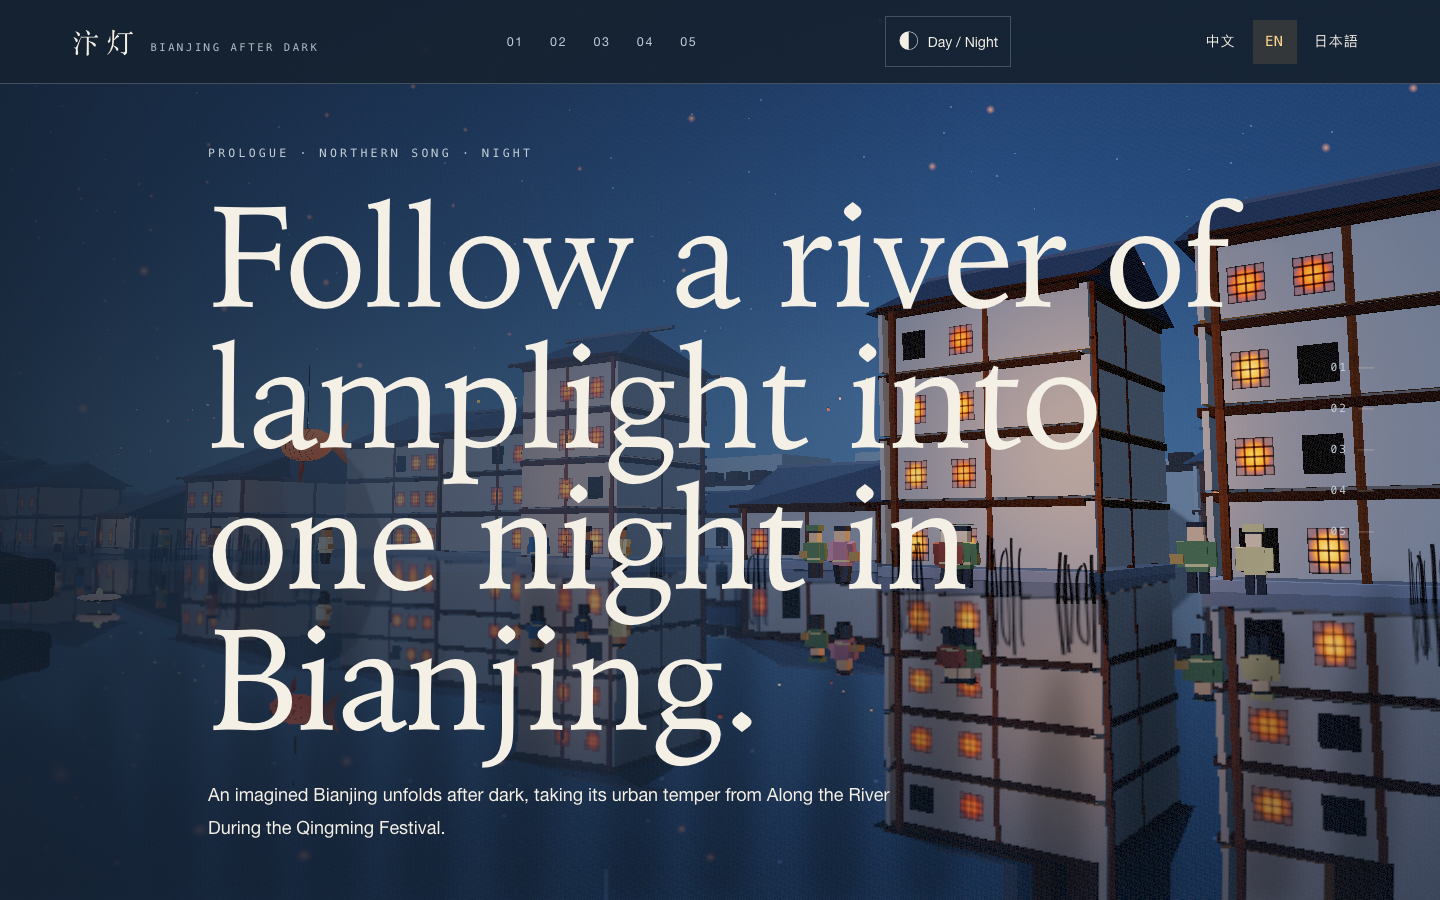
Design di sito web per tour notturno di Bianjing
Un viaggio notturno interattivo attraverso un’immaginaria Bianjing dell’epoca Song, che combina una città fluviale persistente, poesia, lanterne e un ritmo narrativo multilingue articolato per capitoli.
Sito web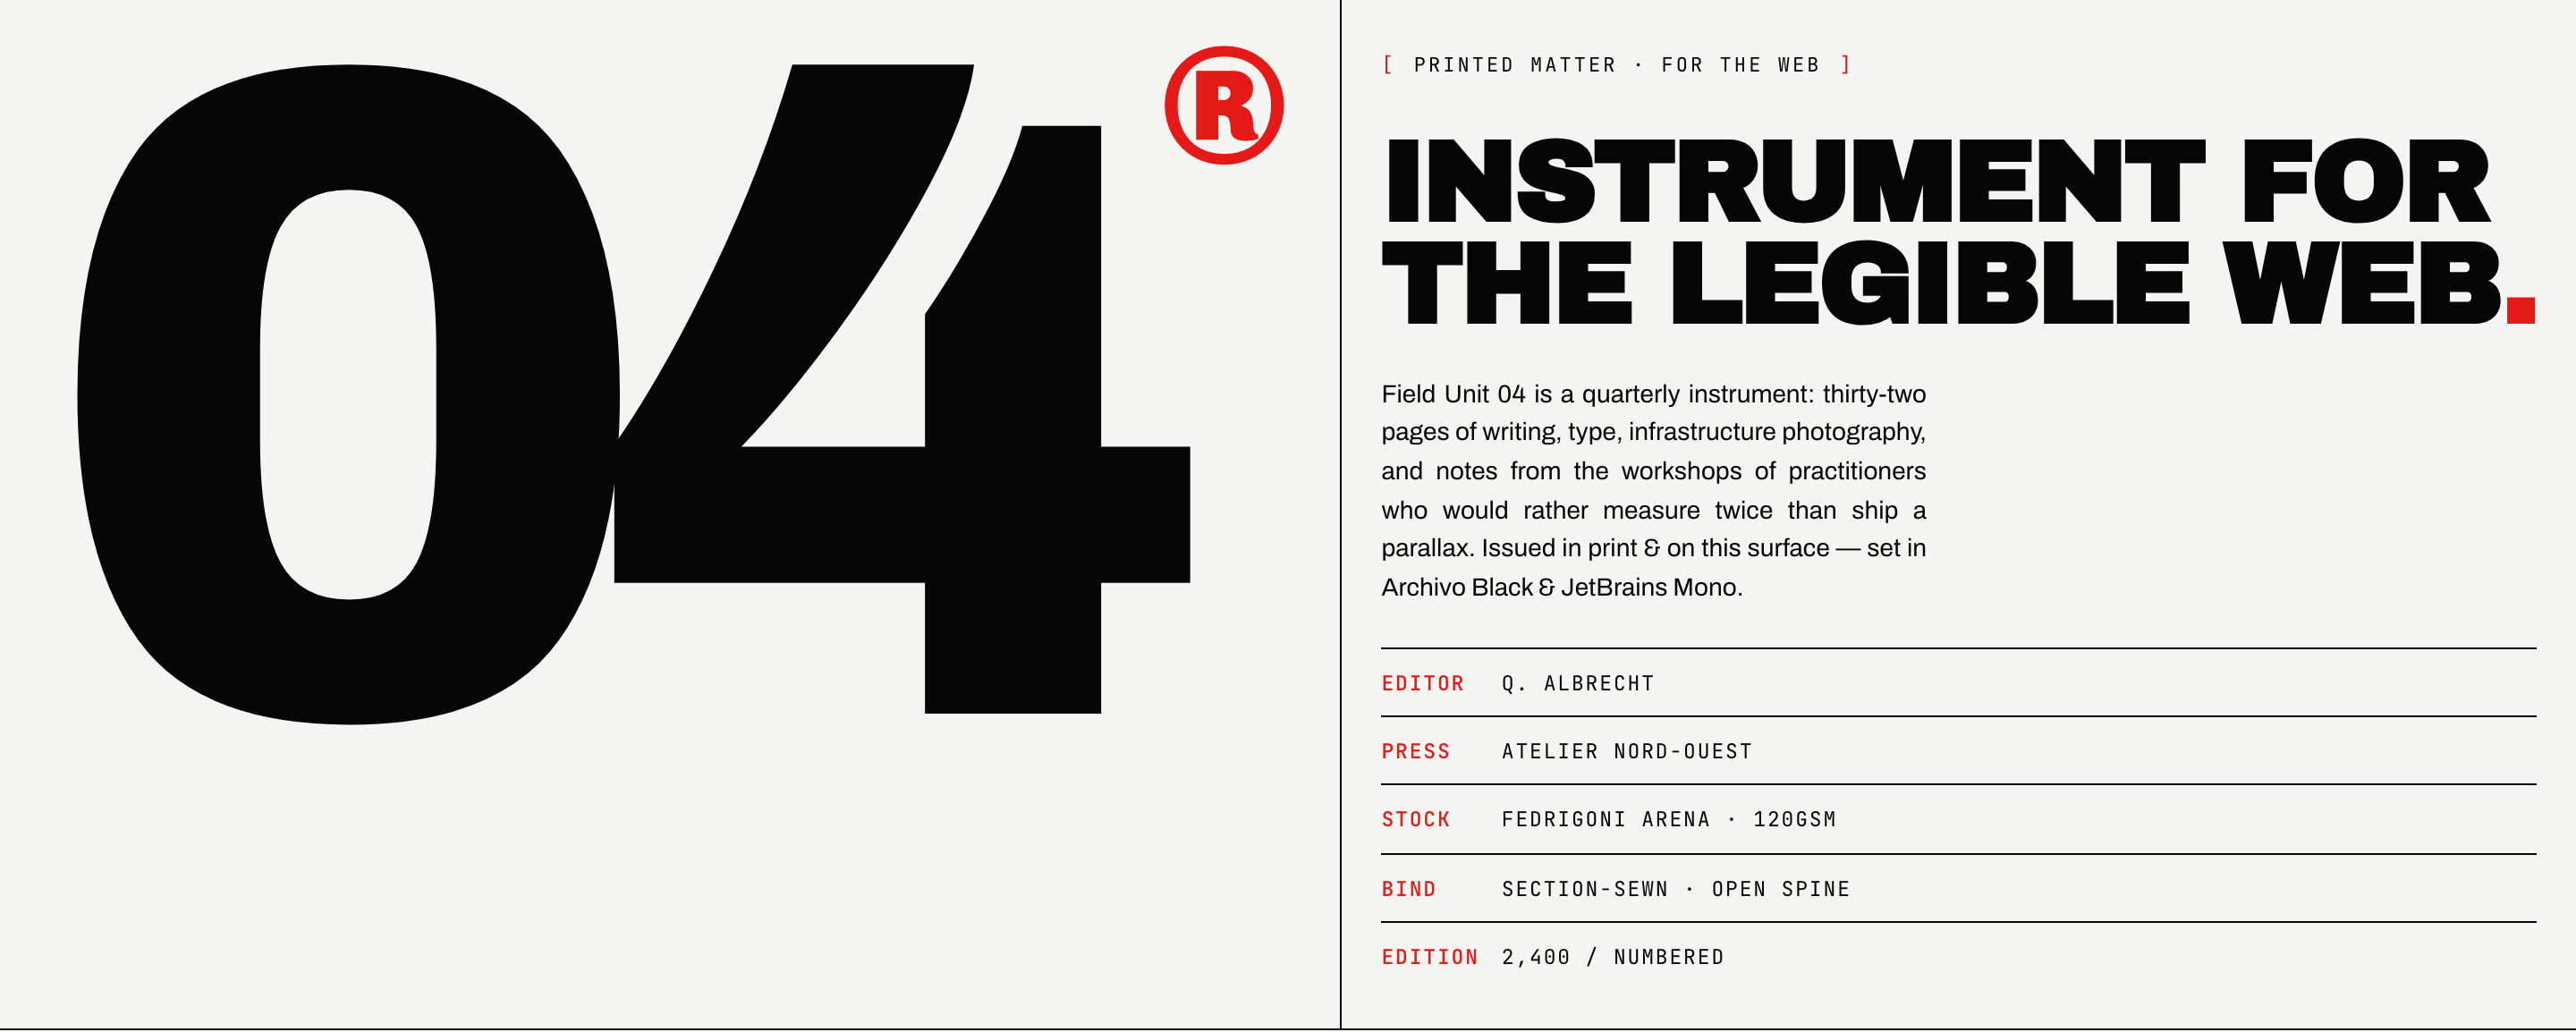
Design di sito web per rivista brutalista
Design di sito web per rivista brutalista trasforma un numero dalla forma cartacea in un sistema di lettura web leggibile, abbinando una tipografia audace a una struttura editoriale misurata.
Sito web