

Site
Design de Site de Runbook de Serviço
O design do runbook do auth-service reúne responsabilidade pelo serviço, resposta a alertas, procedimentos de deploy e passagens de incidente em uma única referência operacional fácil de percorrer.

Casos de Uso de um Site de Runbook
- Resposta a Incidentes em PlantãoEncontre rapidamente severidade, primeira resposta e orientação de escalonamento.
- Documentação de Responsabilidade pelo ServiçoExplique escopo, dependências e impacto do serviço para o cliente.
- Fluxos de Recuperação de DeployMantenha juntos os procedimentos de release, rollback e rotação de chaves.
- Design de Runbook OperacionalEstruture orientações técnicas densas para uso rápido e repetido.
Destaques da Referência Operacional
- Contexto do ServiçoResponsável, versão, data de revisão e tier de produção aparecem juntos.
- Tabela de Resposta a AlertasOs limites conectam severidade, significado e primeira ação.
- Blocos de ProcedimentoComandos e cuidados operacionais compartilham uma sequência legível.
- Linha do Tempo do IncidenteCinco etapas de resposta organizam os primeiros trinta minutos.
Do Contexto do Serviço à Passagem de Incidente
1 / 5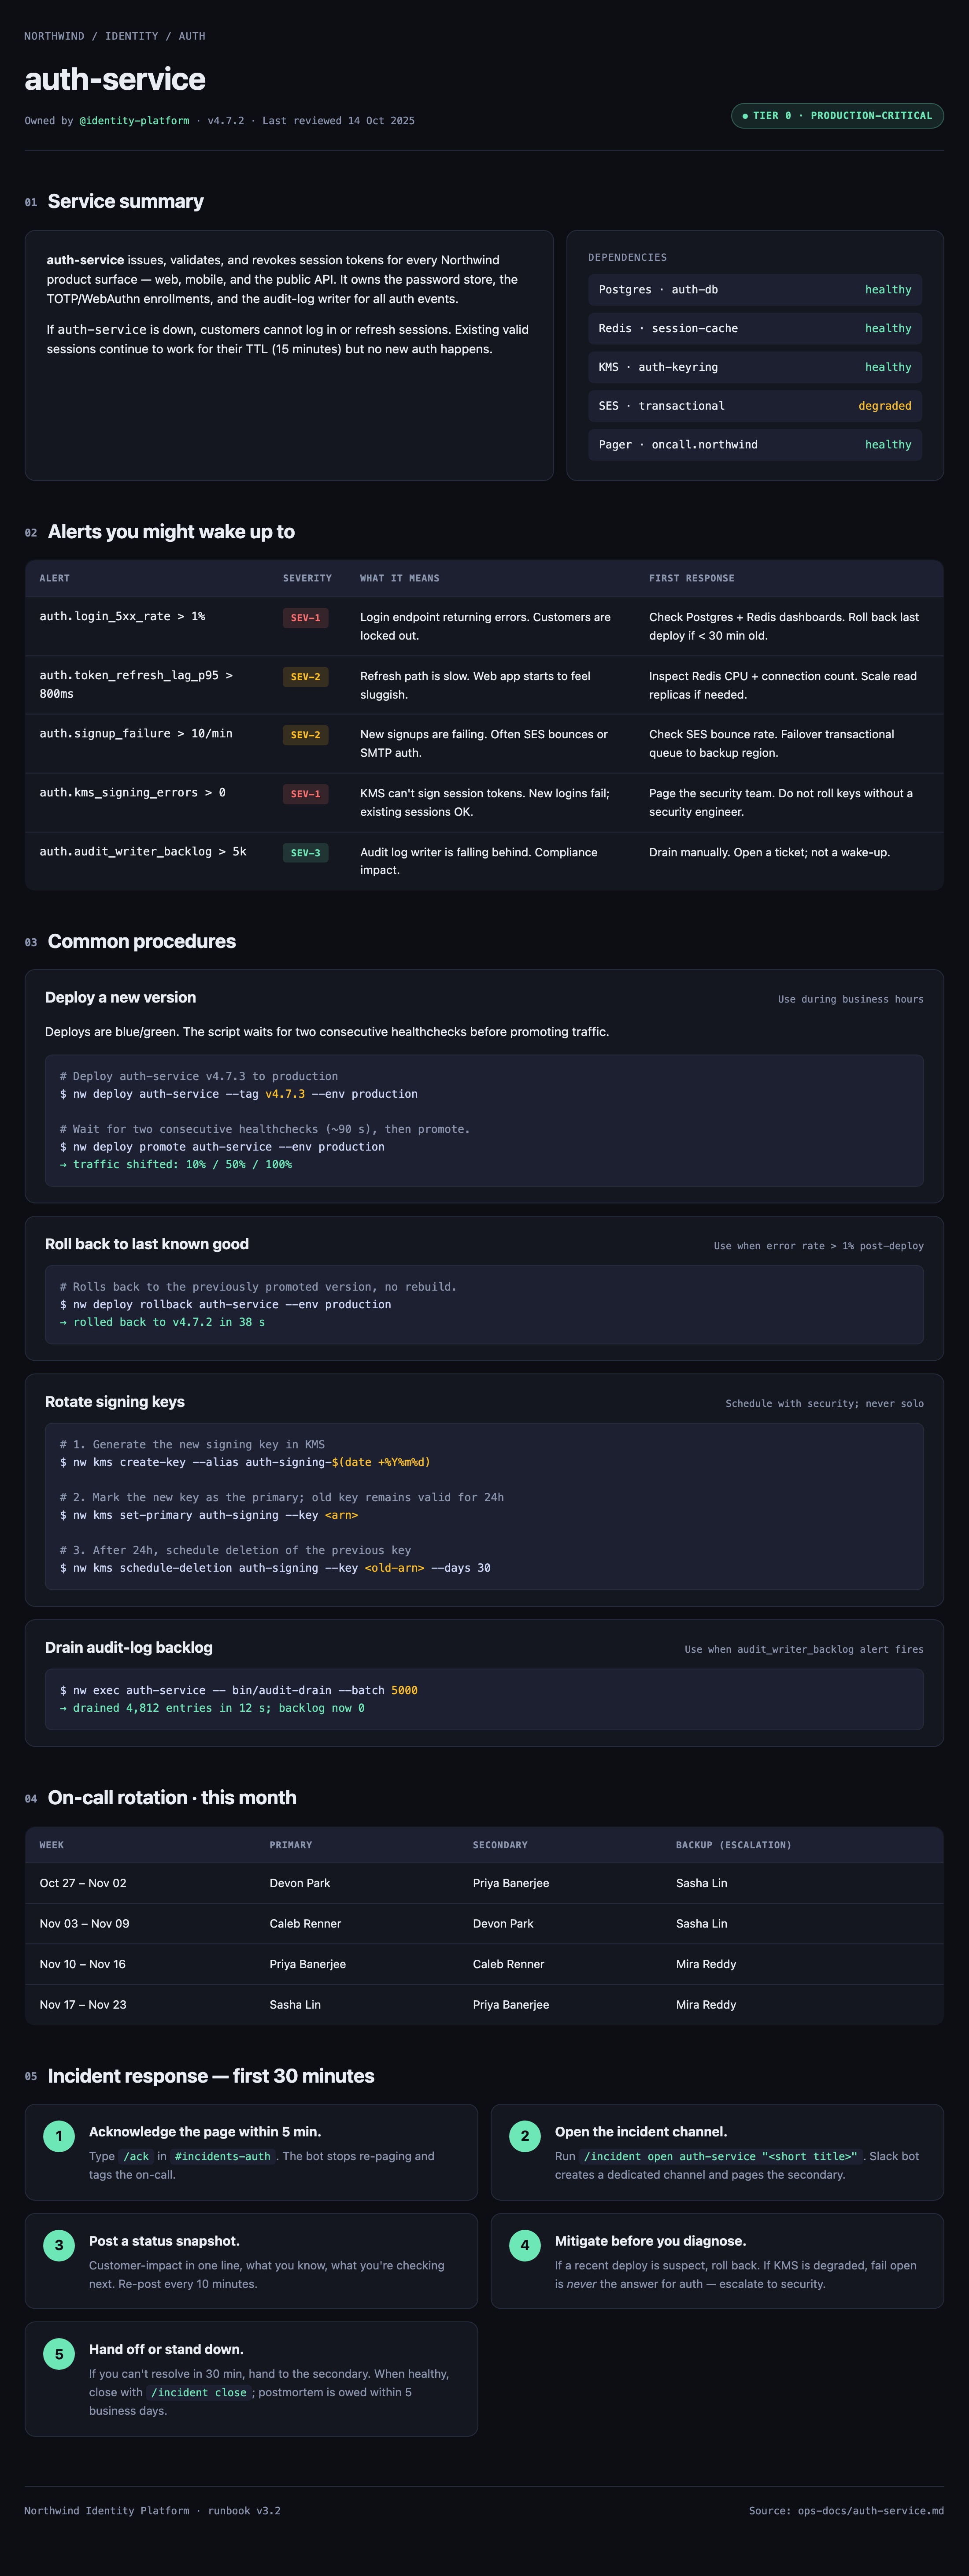
Design do Runbook do Auth-Service
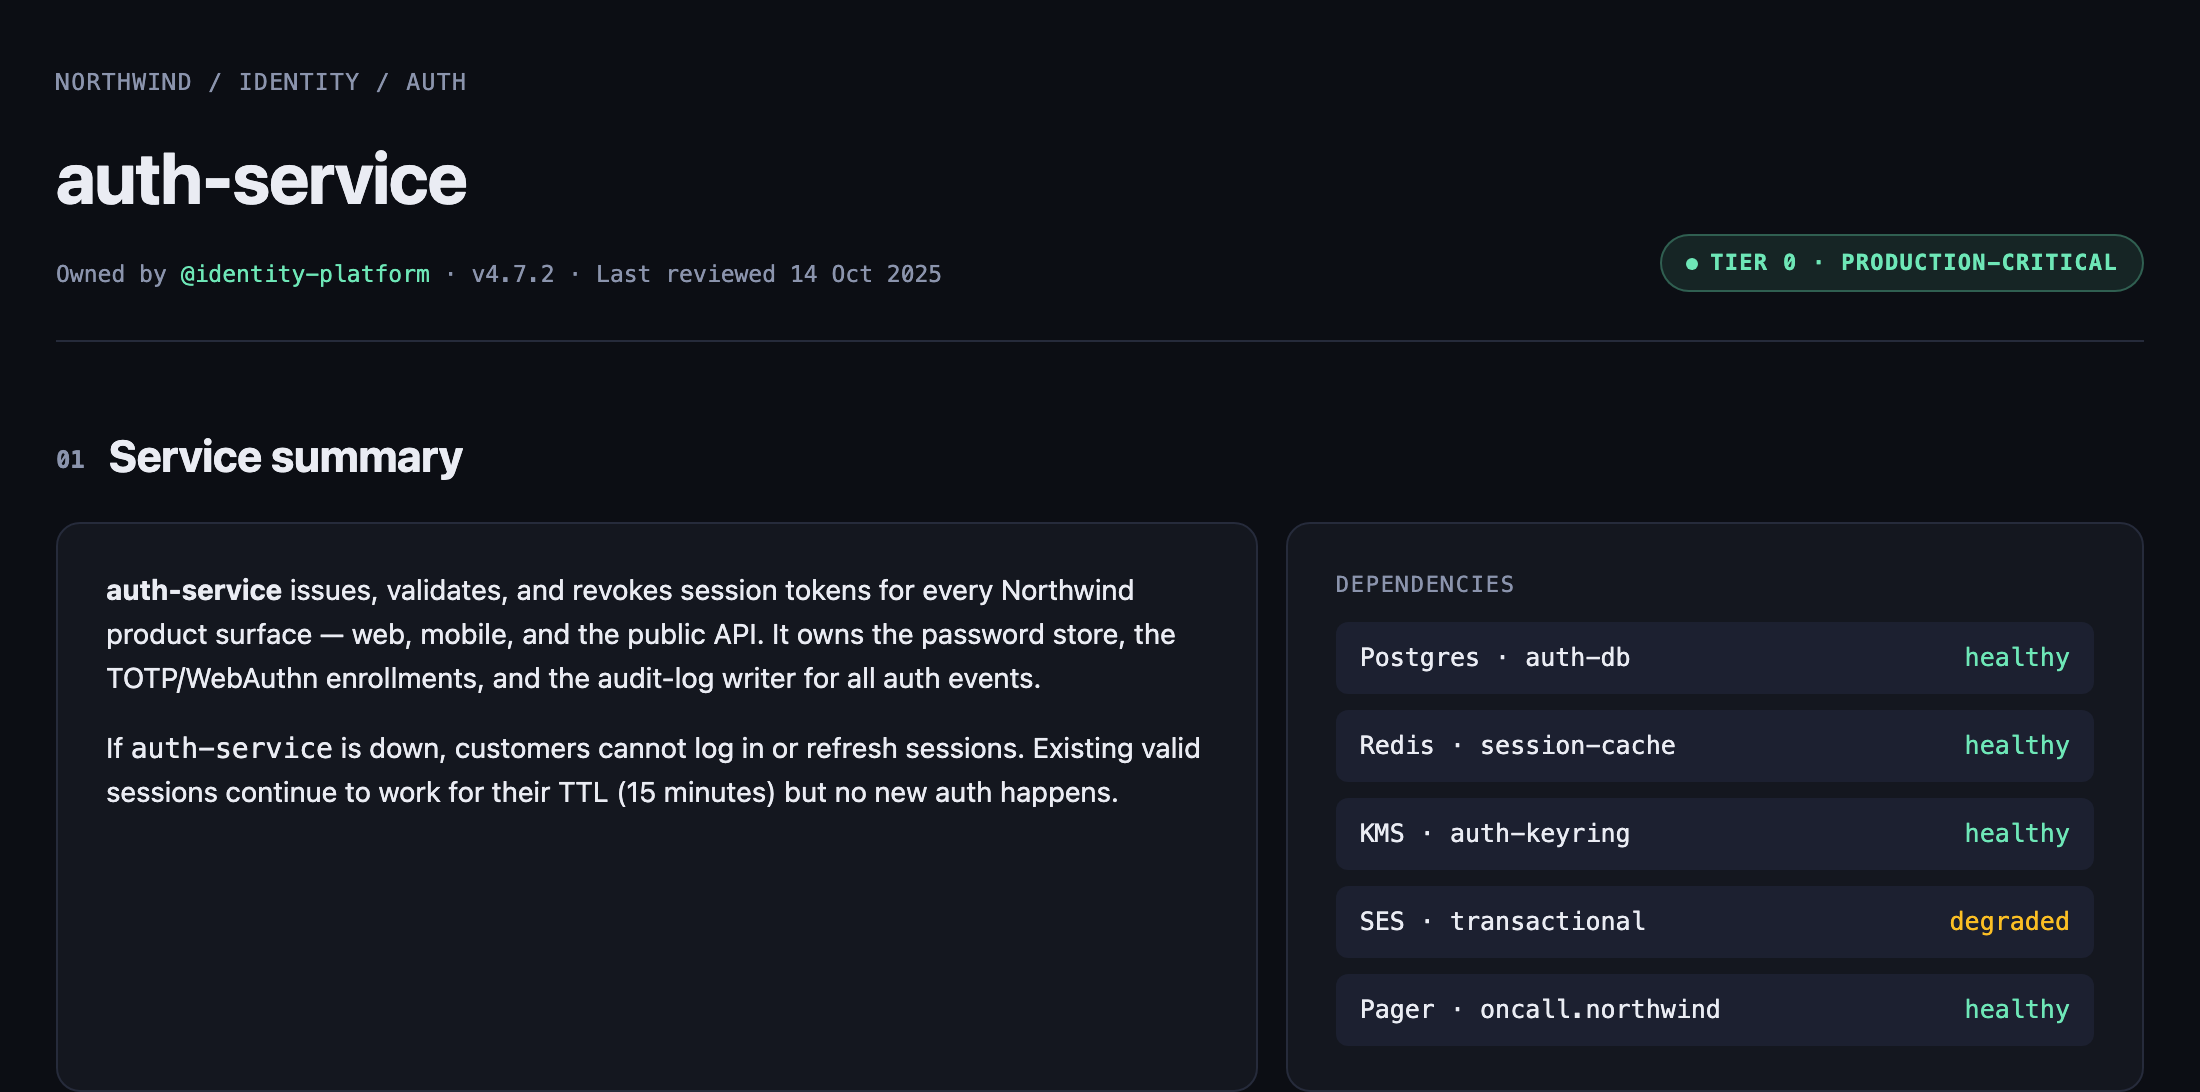
Este exemplo oficial de site do OpenDesign apresenta o runbook de um serviço de identidade da Northwind como uma única referência operacional. O título autoral é “auth-service”, seguido de responsável, versão, data de revisão e do status “TIER 0 · PRODUCTION-CRITICAL”. Essa abertura estabelece a responsabilidade do serviço antes de o leitor chegar aos alertas ou comandos.
O resumo do serviço cita a emissão, a validação e a revogação de tokens de sessão na web, no mobile e na API pública. Também identifica o armazenamento de senhas, os cadastros de TOTP/WebAuthn e o gravador do log de auditoria. Isso torna a página útil para orientação: quem responde vê quais responsabilidades voltadas ao cliente e à segurança pertencem ao serviço antes de escolher um procedimento.
Tarefas Operacionais Atendidas
O design atende a várias tarefas relacionadas sem dividi-las em páginas separadas. A ordem vai do escopo do serviço às dependências, depois alertas, procedimentos, cobertura de plantão e resposta a incidentes. Essa sequência reduz a necessidade de interpretar um alerta isoladamente: o leitor primeiro entende o que o serviço possui e, depois, como responder quando uma parte está comprometida.
A lista de dependências repete um padrão de nome e estado para Postgres, Redis, KMS, SES e Pager. Quatro entradas estão marcadas como saudáveis, enquanto SES · transactional está marcado como degradado. Os estados alinhados à direita facilitam a leitura rápida, mas são um retrato do design de exemplo, não verificações de saúde ao vivo demonstradas.
| Seção | Conteúdo Visível | Uso pelo Leitor |
|---|---|---|
| Resumo do Serviço | Responsável, escopo, comportamento de sessão e dependências | Estabelecer impacto e limites do sistema |
| Alertas que Podem Acordar Você | Limite, severidade, significado e primeira resposta | Escolher um caminho inicial de investigação |
| Procedimentos Comuns | Comandos de deploy, rollback, rotação de chaves e backlog | Seguir um fluxo operacional nomeado |
| Resposta a Incidentes | Cinco ações numeradas para os primeiros 30 minutos | Coordenar reconhecimento, mitigação e passagem de bastão |
Do Alerta ao Procedimento
A seção de alertas foi pensada como uma superfície de decisão de quatro colunas: alerta, severidade, o que significa e primeira resposta. Por exemplo, “auth.login_5xx_rate greater than 1%” é associado a “SEV-1”, a uma explicação de bloqueio de clientes e à orientação de inspecionar os dashboards de Postgres e Redis. O limite explícito dá a quem responde um gatilho, enquanto o texto fornece a interpretação; em contrapartida, os valores de exemplo ainda precisariam de uma fonte de monitoramento verificada em um runbook real.
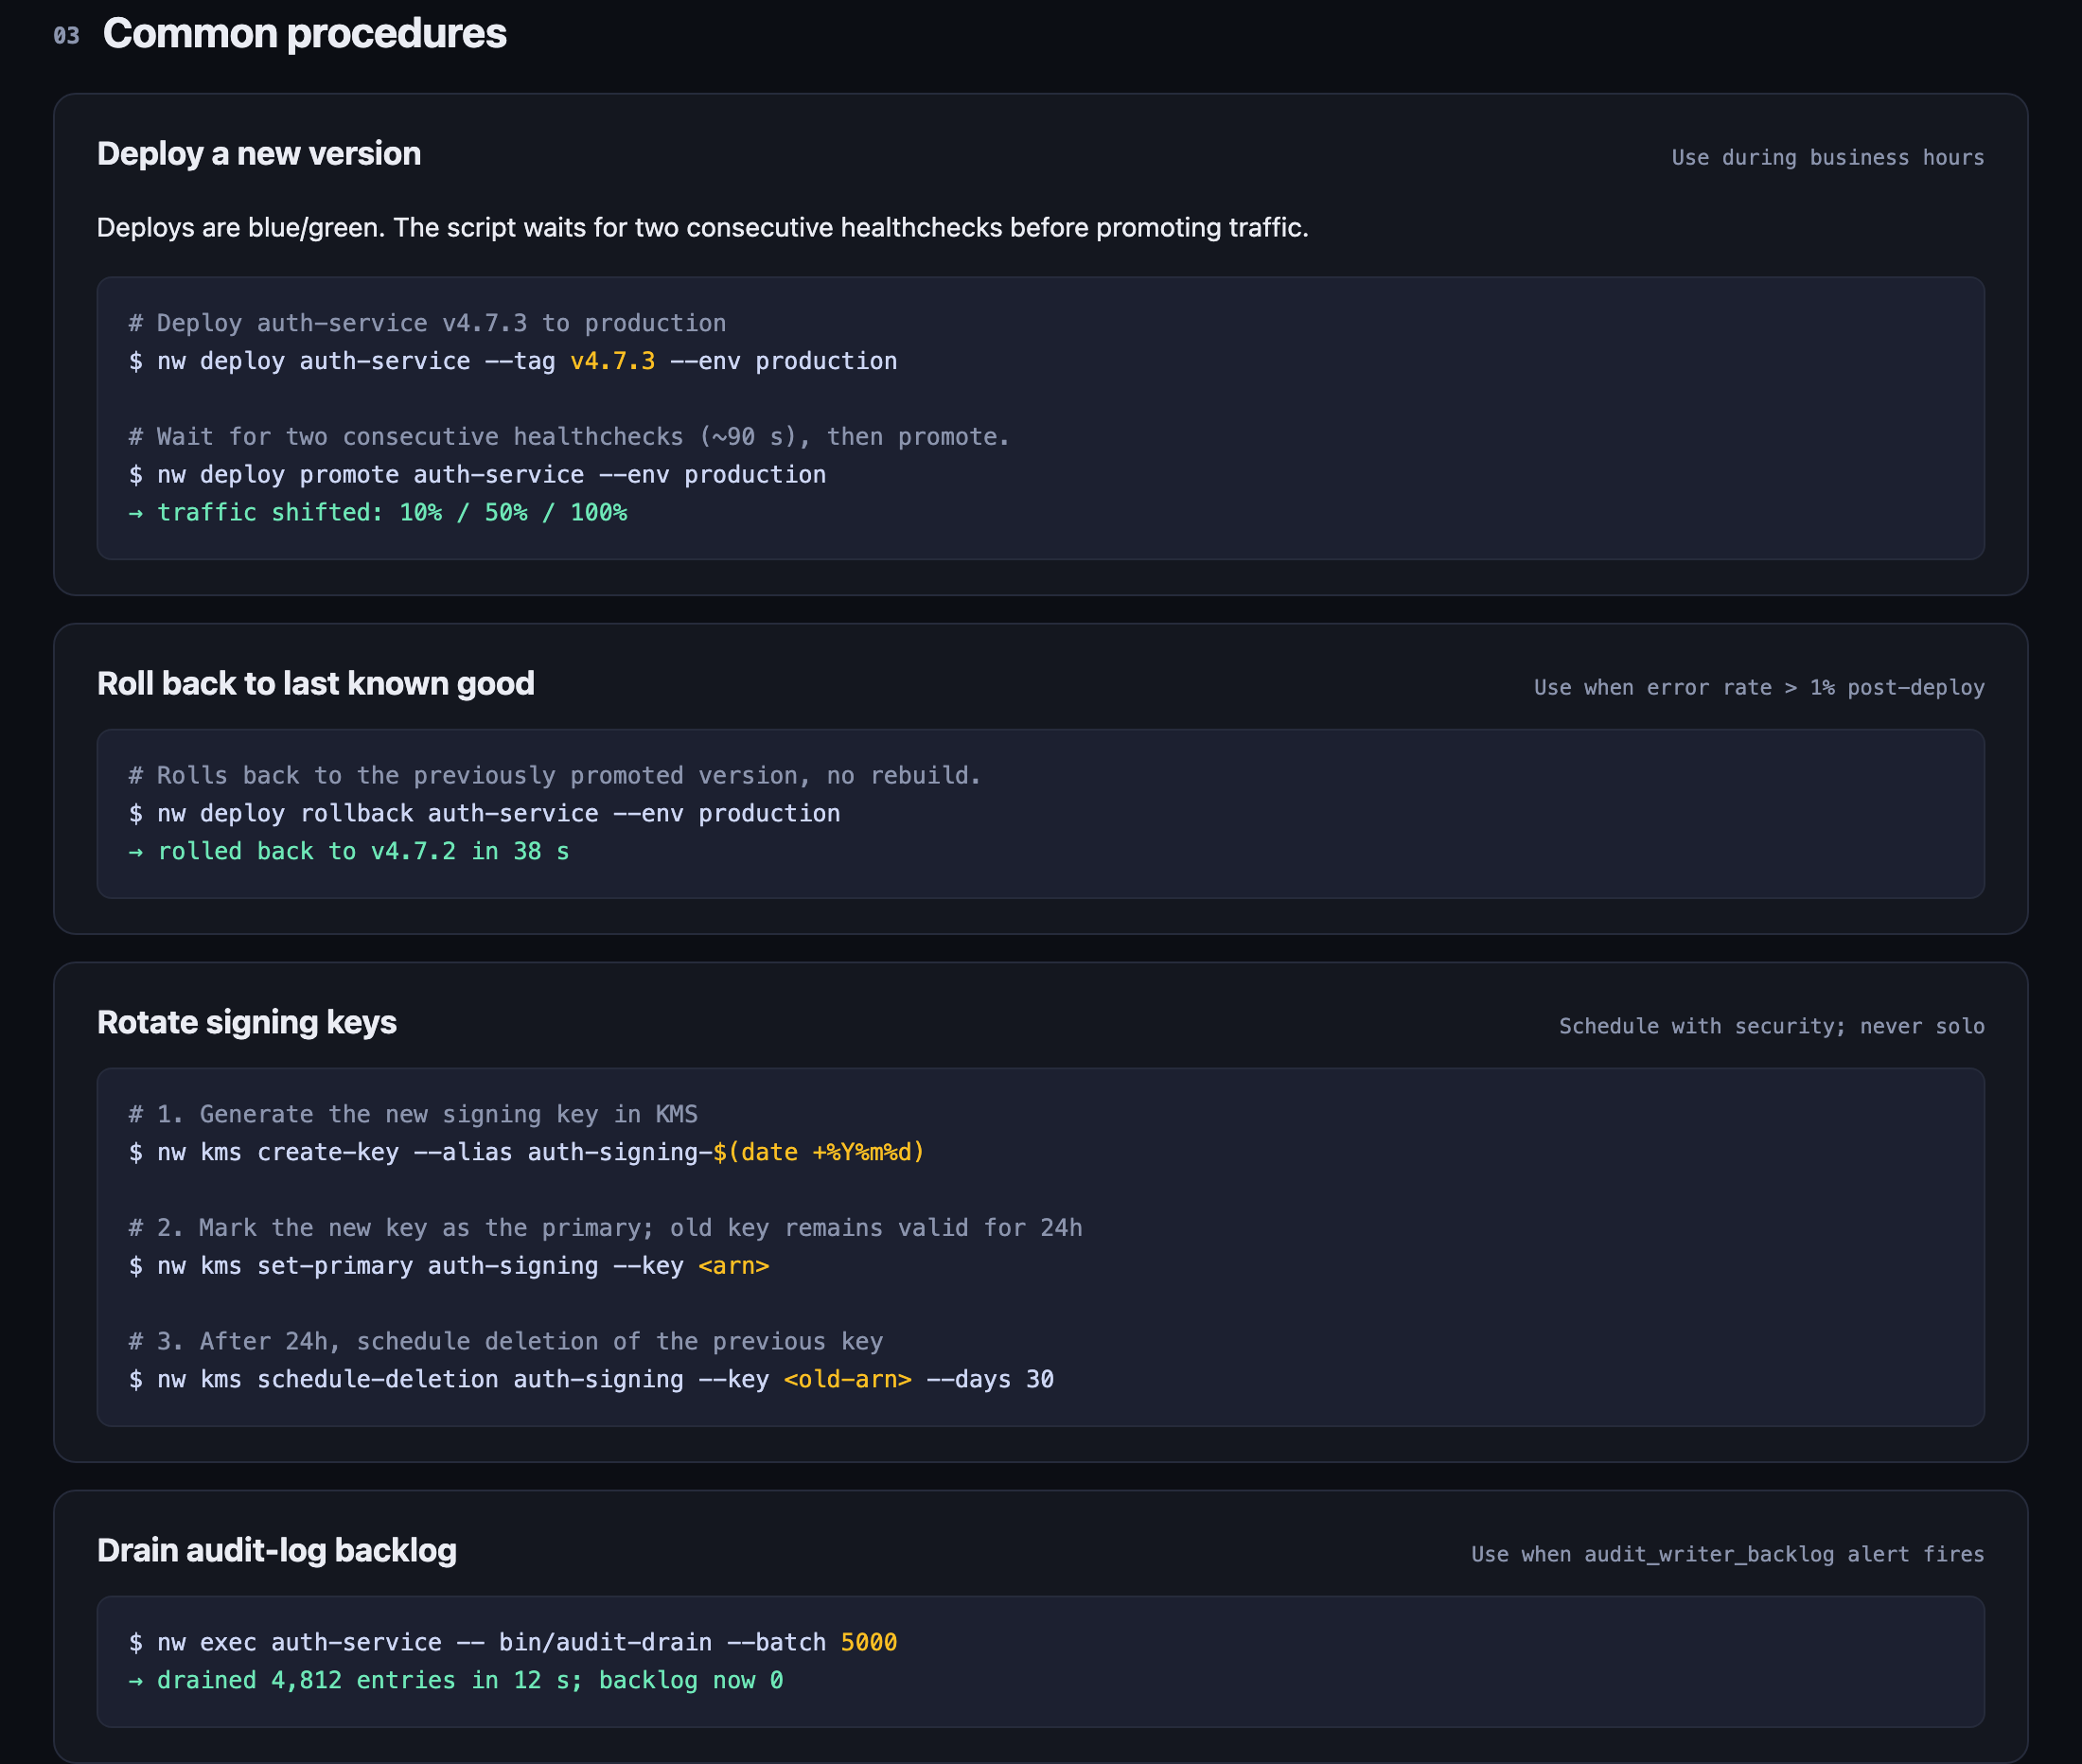
A seção de procedimentos muda o ritmo, de linhas compactas para blocos grandes com título, nota de uso, frase explicativa e painel de comandos. “Deploy a new version” indica que o fluxo é blue/green e aguarda dois healthchecks consecutivos antes da promoção. A sequência visível de tráfego, “10% / 50% / 100%”, comunica um rollout em etapas, e o bloco maior consome mais espaço vertical em troca de uma leitura mais segura no nível dos comandos.
Comandos e Restrições
Os blocos de procedimento mantêm ação e cautela lado a lado. O rollback é indicado para quando a taxa de erro pós-deploy excede 1%, enquanto a rotação da chave de assinatura diz “Schedule with security; never solo”. O procedimento do log de auditoria está explicitamente ligado ao alerta de backlog. Esses pares mostram uma boa escolha de design da informação: o comando não é apresentado como suficiente por si só, e a condição ao redor define quando ele pertence ao fluxo.
Sequência do Incidente e Limite de Capacidade
A seção final de resposta a incidentes converte os primeiros trinta minutos em cinco cartões numerados. A sequência começa com o reconhecimento em até cinco minutos, abre um canal de incidente dedicado, exige um resumo de status a cada dez minutos, prioriza a mitigação e termina com a passagem de bastão ou o encerramento. A numeração deixa a ordem pretendida visível; o arranjo em duas colunas mantém as quatro primeiras ações compactas, enquanto o quinto cartão ocupa apenas o próprio conteúdo.
Este é um exemplo de site apenas de design. A página capturada apresenta visualmente comandos, status, nomes e resultados de exemplo, como “rolled back to v4.7.2 in 38 s”, mas isso não comprova que os comandos sejam executados, que os serviços estejam conectados ou que os resultados operacionais exibidos tenham sido medidos. As adaptações devem preservar a distinção entre orientação documentada e dados de execução verificados.
Reconheça o Acionamento
O design começa com /ack e uma janela de resposta de cinco minutos, estabelecendo a primeira obrigação de coordenação.
Abra o Canal do Incidente
O segundo cartão indica o nome do serviço e o padrão de título curto usado para criar um espaço de resposta dedicado.
Publique um Resumo de Status
O terceiro cartão condensa impacto ao cliente, conhecimento atual e próximas verificações em uma atualização repetível.
Mitigue e Passe o Bastão
Os dois últimos cartões priorizam rollback ou escalonamento de segurança e, depois, definem a passagem de bastão e o encerramento.
Como criar um design de site de runbook de serviço no OpenDesign
Defina o limite do serviço
Comece pelo nome do serviço, responsável, versão, data de revisão, tier de produção, responsabilidade voltada ao cliente e estado das dependências. Mantenha o resumo específico o bastante para distinguir impacto de detalhe de implementação.
Prompt sugeridoCrie um site de runbook de serviço escuro, com foco em desktop, para o auth-service em uma plataforma de identidade da Northwind. Use uma página larga e centralizada com cabeçalho do serviço, selo de tier, resumo em duas colunas com painel de dependências, tabela de alertas, blocos de procedimentos, cobertura de plantão e cinco cartões numerados de resposta a incidentes. Use apenas dados de exemplo; não sugira monitoramento ao vivo, execução de comandos, serviços conectados ou resultados medidos.
Conecte alertas a ações
Use uma tabela com nome do alerta, severidade, significado e primeira resposta. Preserve a relação entre limites como auth.login_5xx_rate maior que 1% e a ação que se segue, indicando que os valores são ilustrativos até serem verificados.
Refine a legibilidade dos procedimentos
Dê a cada procedimento uma condição, um aviso ou uma nota de tempo antes do painel de comandos. Verifique se a promoção blue/green, o rollback, a rotação de chaves de assinatura e o esvaziamento do log de auditoria continuam como fluxos distintos, e não um único bloco de código indiferenciado.
Verifique a ordem do incidente
Revise os cinco cartões de resposta como uma sequência cronometrada: reconhecer, abrir o canal, publicar um resumo de status, mitigar e, por fim, passar o bastão ou encerrar. Confirme que o layout continua legível quando os cartões se empilham em telas menores.
Exportar e obter um link de compartilhamento
Exporte seu design finalizado e, em seguida, use Compartilhar no OpenDesign para obter um link de compartilhamento. Abra o link em uma janela separada do navegador e verifique se a versão desejada e seus assets estão disponíveis antes de enviá-lo.
Design de site para estúdio de design com IA
O design de site para estúdio de design com IA da OpenDesign transforma o conceito de um estúdio local-first em uma landing page editorial que facilita a visualização de habilidades, experimentos e método.
Site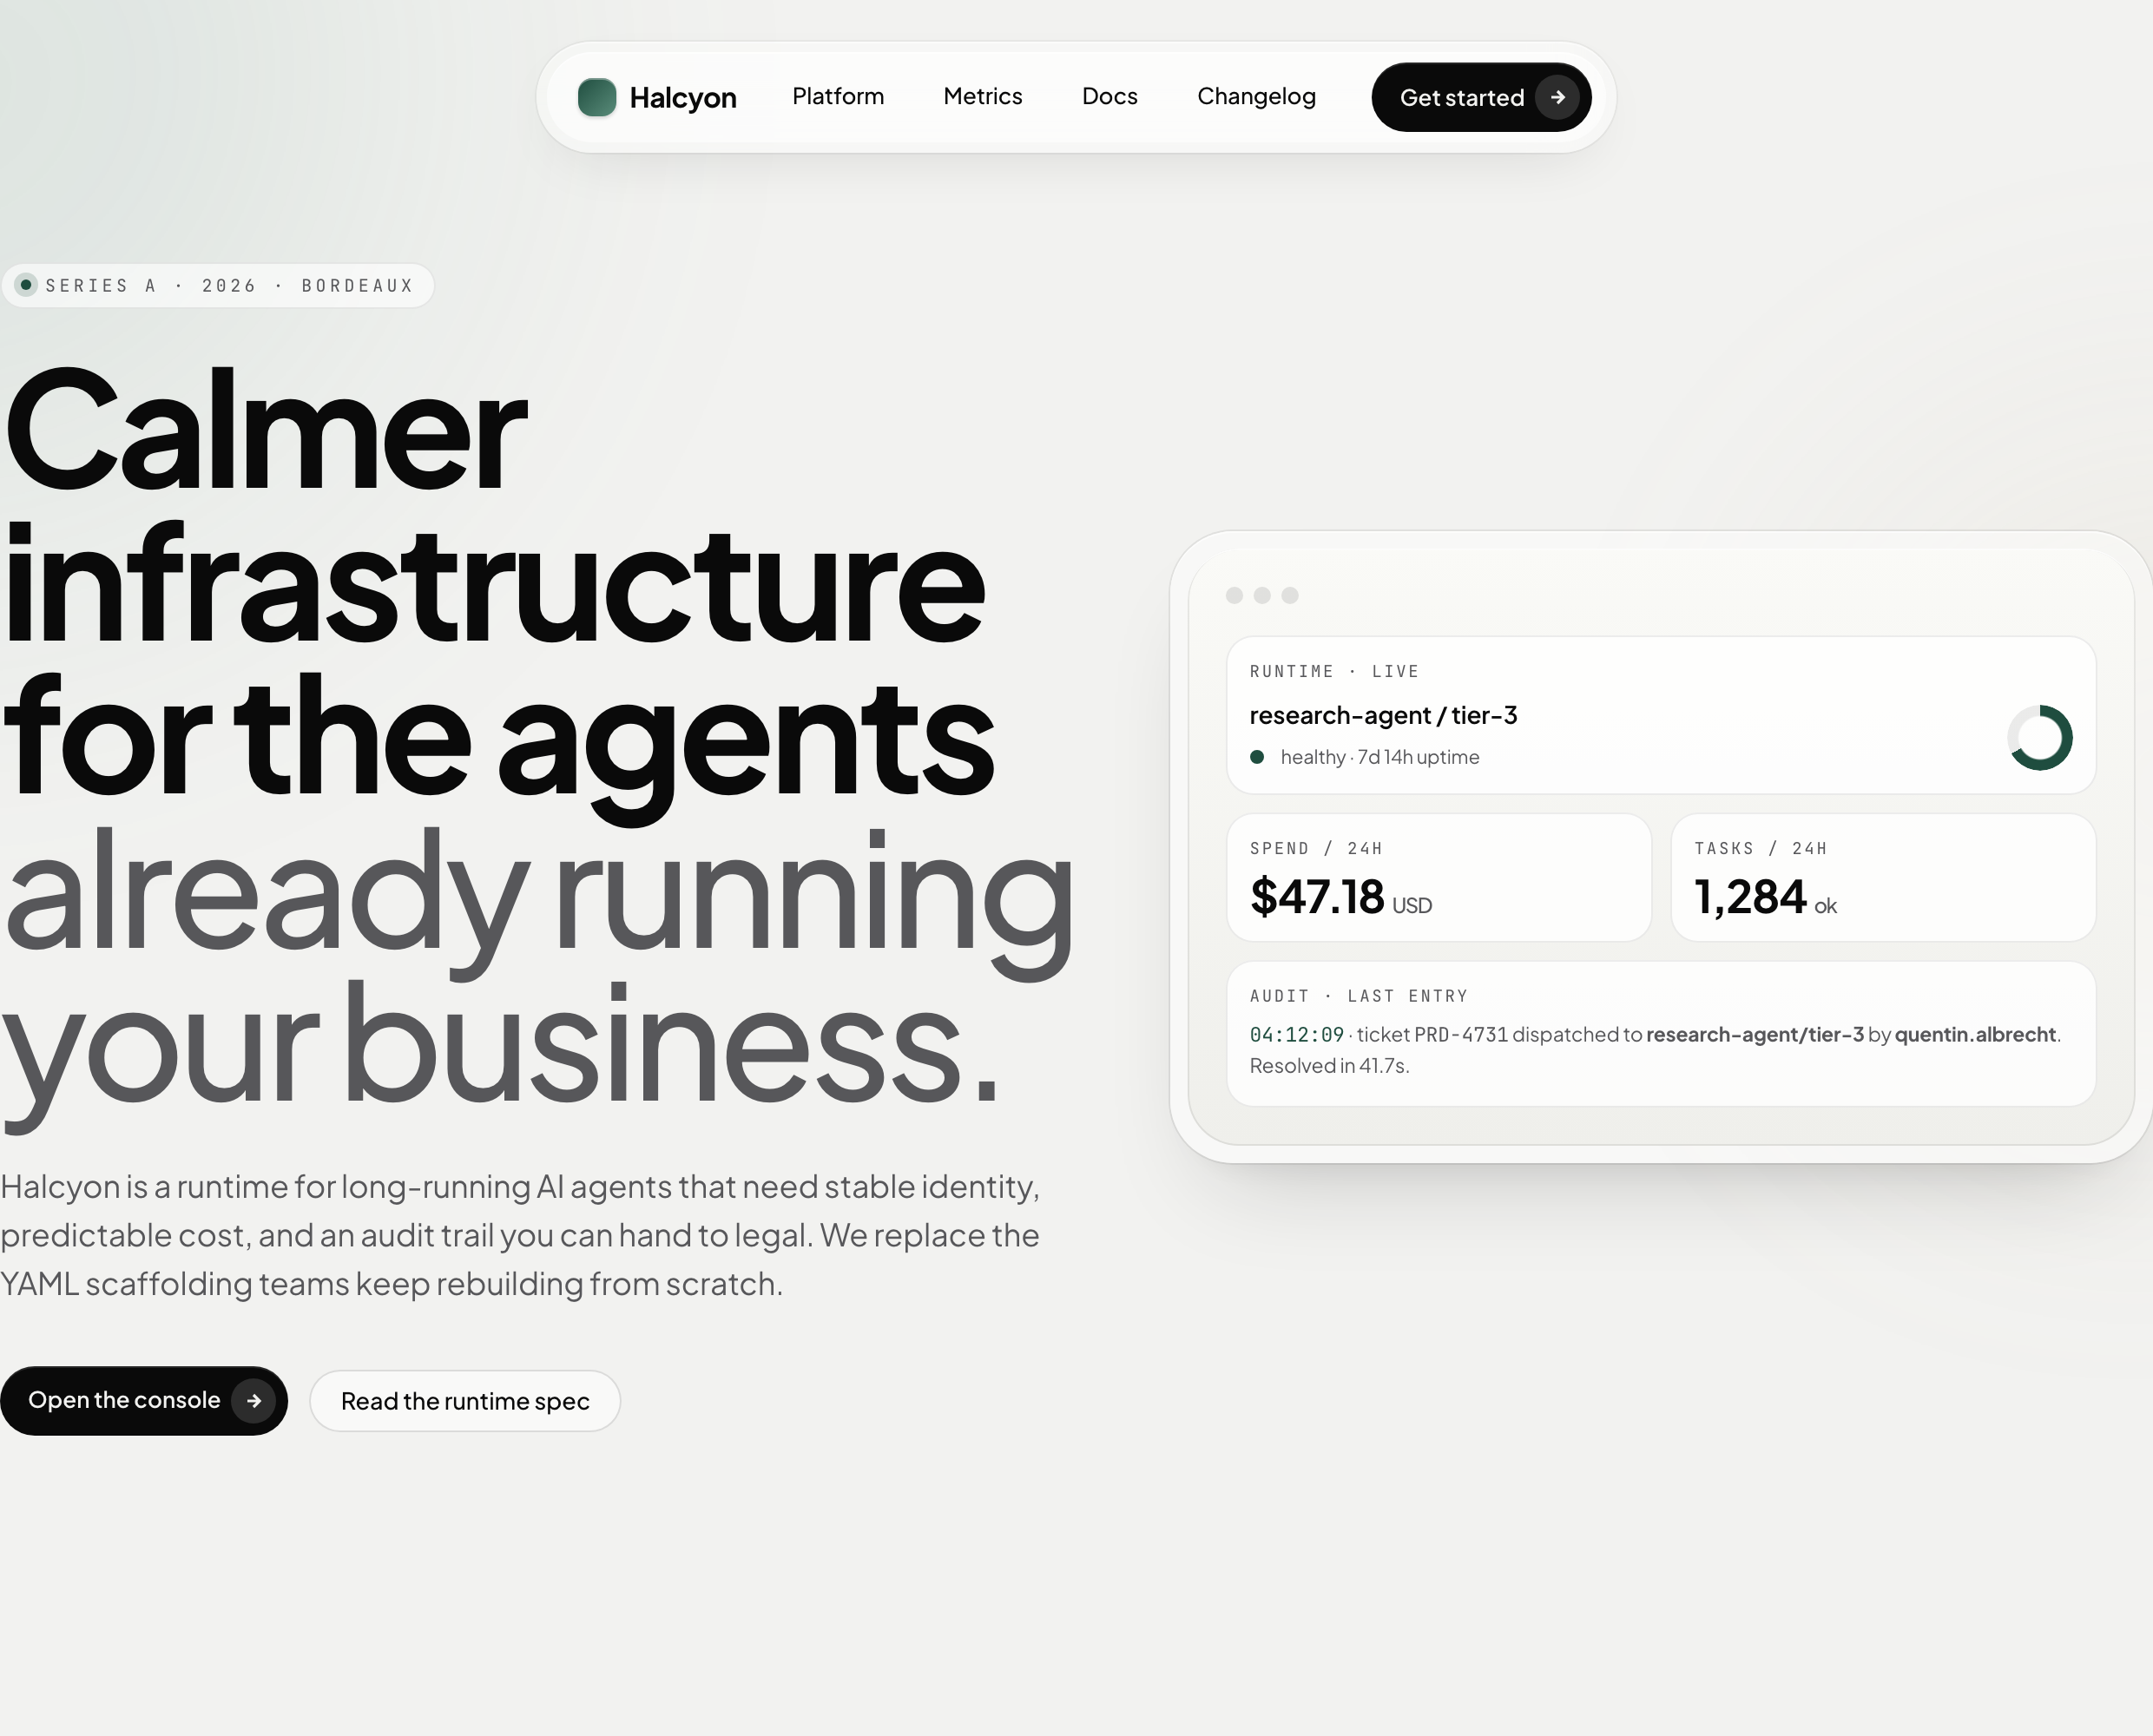
Design de Site de Infraestrutura de IA
Um conceito de landing page de infraestrutura de IA suave, com métricas de runtime de exemplo, cartões de recursos aninhados, movimento sutil e um único convite comercial.
Site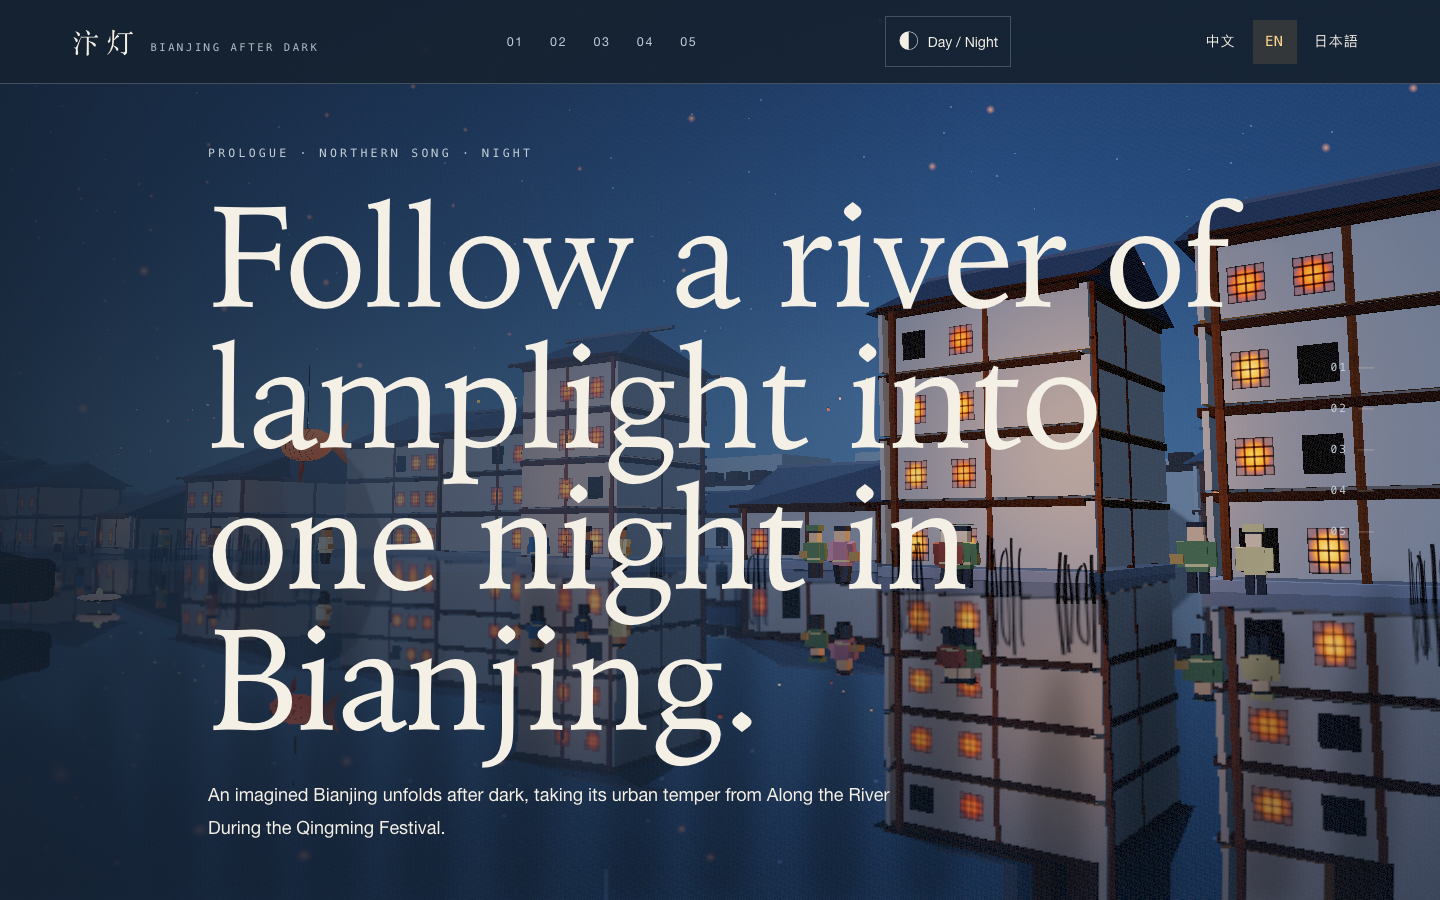
Design de Site de Tour Noturno por Bianjing
Uma jornada noturna interativa por uma Bianjing imaginada da era Song, combinando uma cidade fluvial contínua, poesia, lanternas e ritmo de capítulos multilíngue.
Site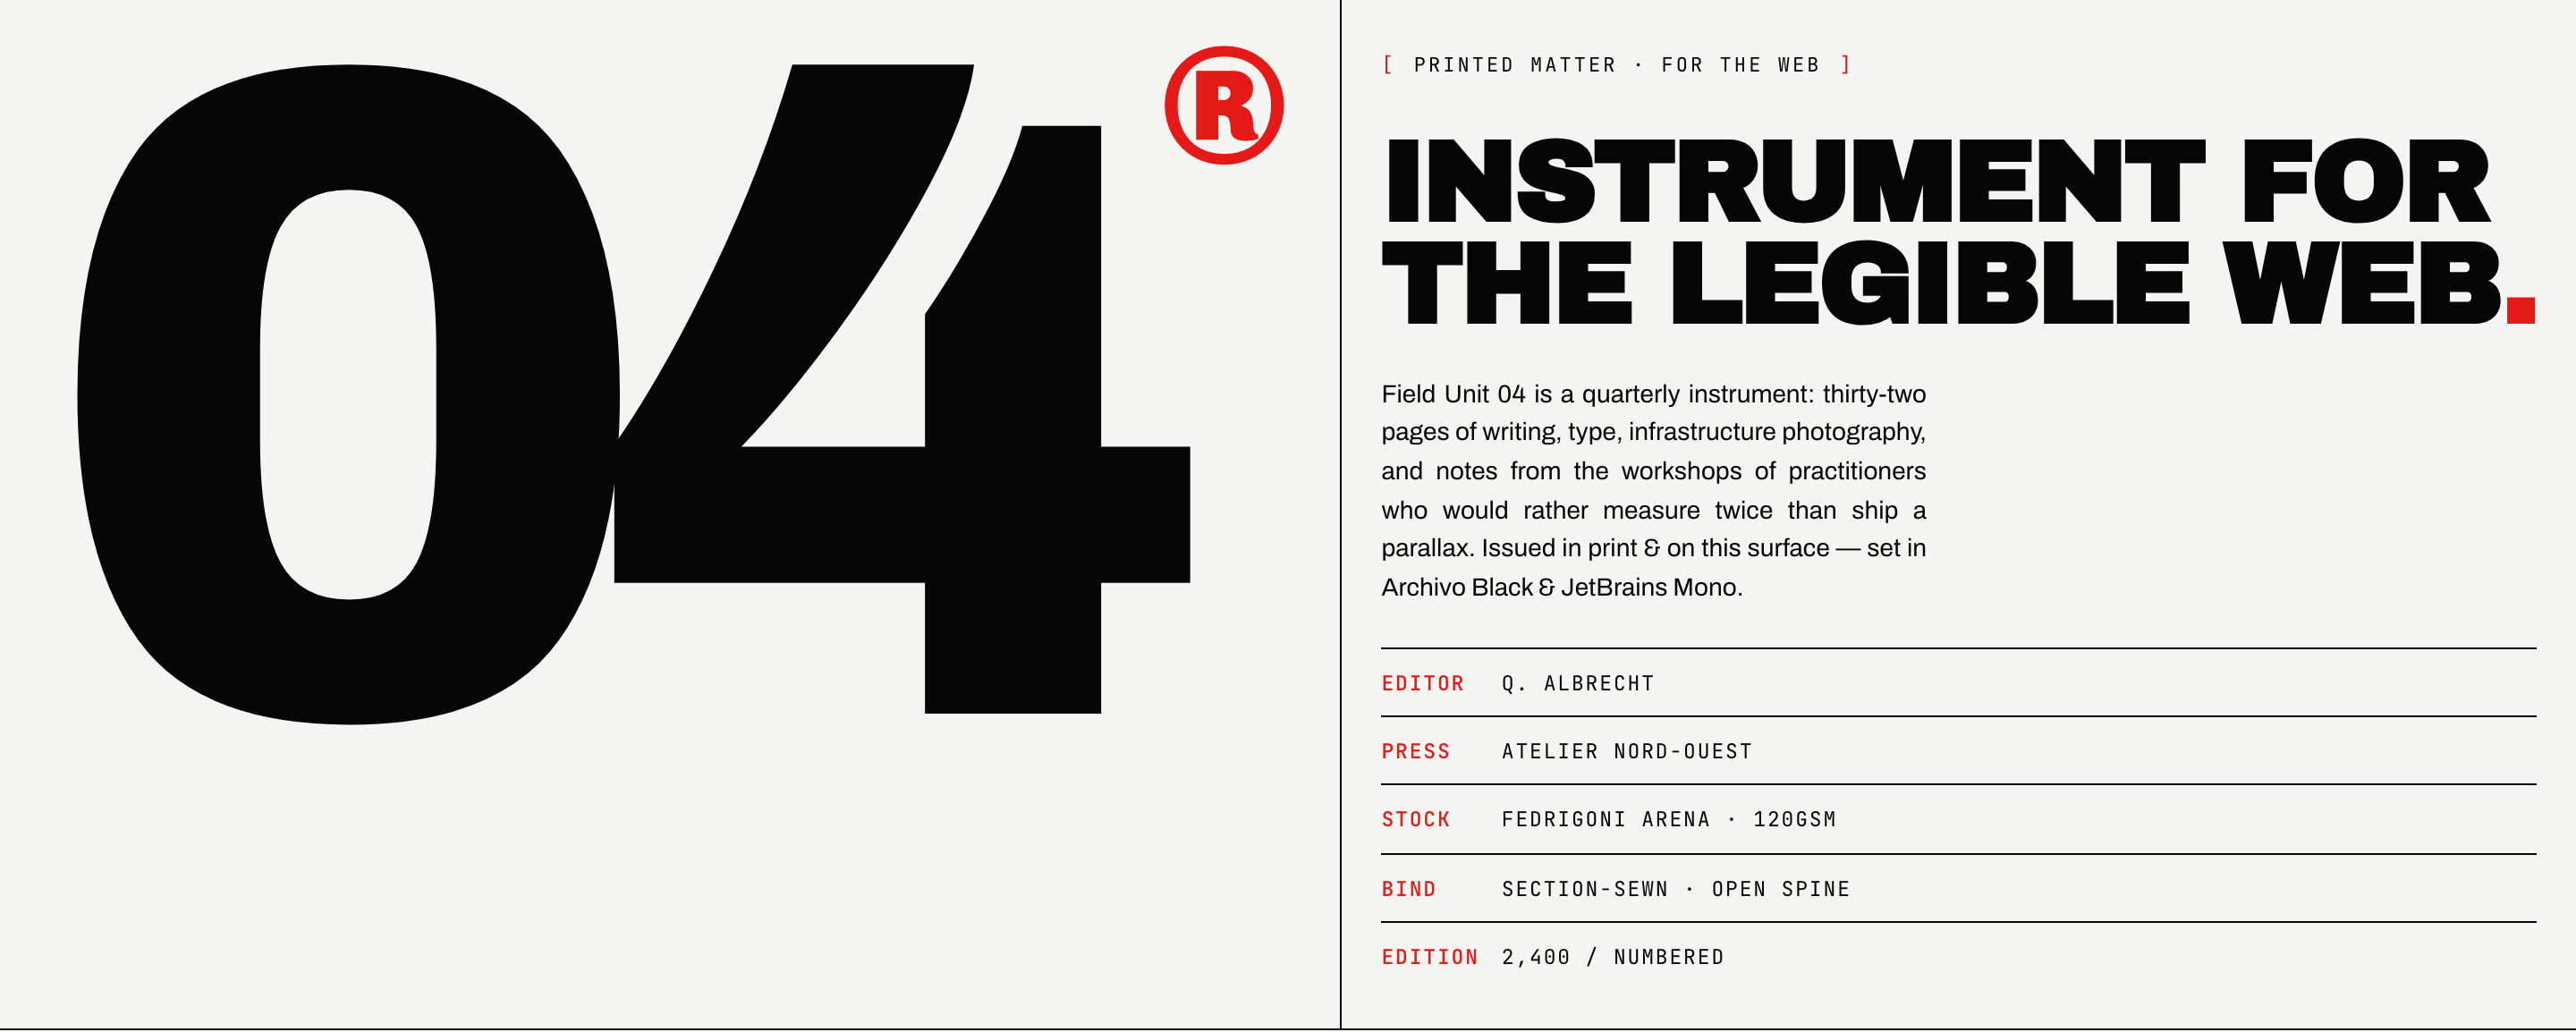
Design de site de revista brutalista
O design de site de revista brutalista transforma uma edição com formato de publicação impressa em um sistema legível de leitura na web, combinando tipografia marcante com uma estrutura editorial precisa.
Site