

Website
Website-Design für Service-Runbooks
Das Design des Auth-Service-Runbooks fasst Service-Verantwortung, Alarmreaktion, Deployment-Abläufe und Incident-Übergaben in einer gut überfliegbaren Betriebsreferenz zusammen.

Einsatzszenarien für Runbook-Websites
- Incident Response in der RufbereitschaftSchweregrad, erste Reaktion und Eskalationshinweise schnell finden.
- Dokumentation der Service-VerantwortungUmfang, Abhängigkeiten und kundenseitige Auswirkungen des Service erläutern.
- Workflows zur Wiederherstellung nach DeploymentsRelease-, Rollback- und Schlüsselrotationsabläufe an einem Ort halten.
- Design von Betriebs-RunbooksDichte technische Anleitungen für schnelle, wiederholte Nutzung strukturieren.
Highlights der Betriebsreferenz
- Service-KontextVerantwortung, Version, Review-Datum und Produktionsstufe erscheinen gemeinsam.
- Tabelle zur AlarmreaktionSchwellenwerte verbinden Schweregrad, Bedeutung und erste Maßnahme.
- AblaufblöckeBefehle und Betriebshinweise stehen in einer gut lesbaren Abfolge.
- Incident-ZeitleisteFünf Reaktionsschritte gliedern die ersten dreißig Minuten.
Vom Service-Kontext zur Incident-Übergabe
1 / 5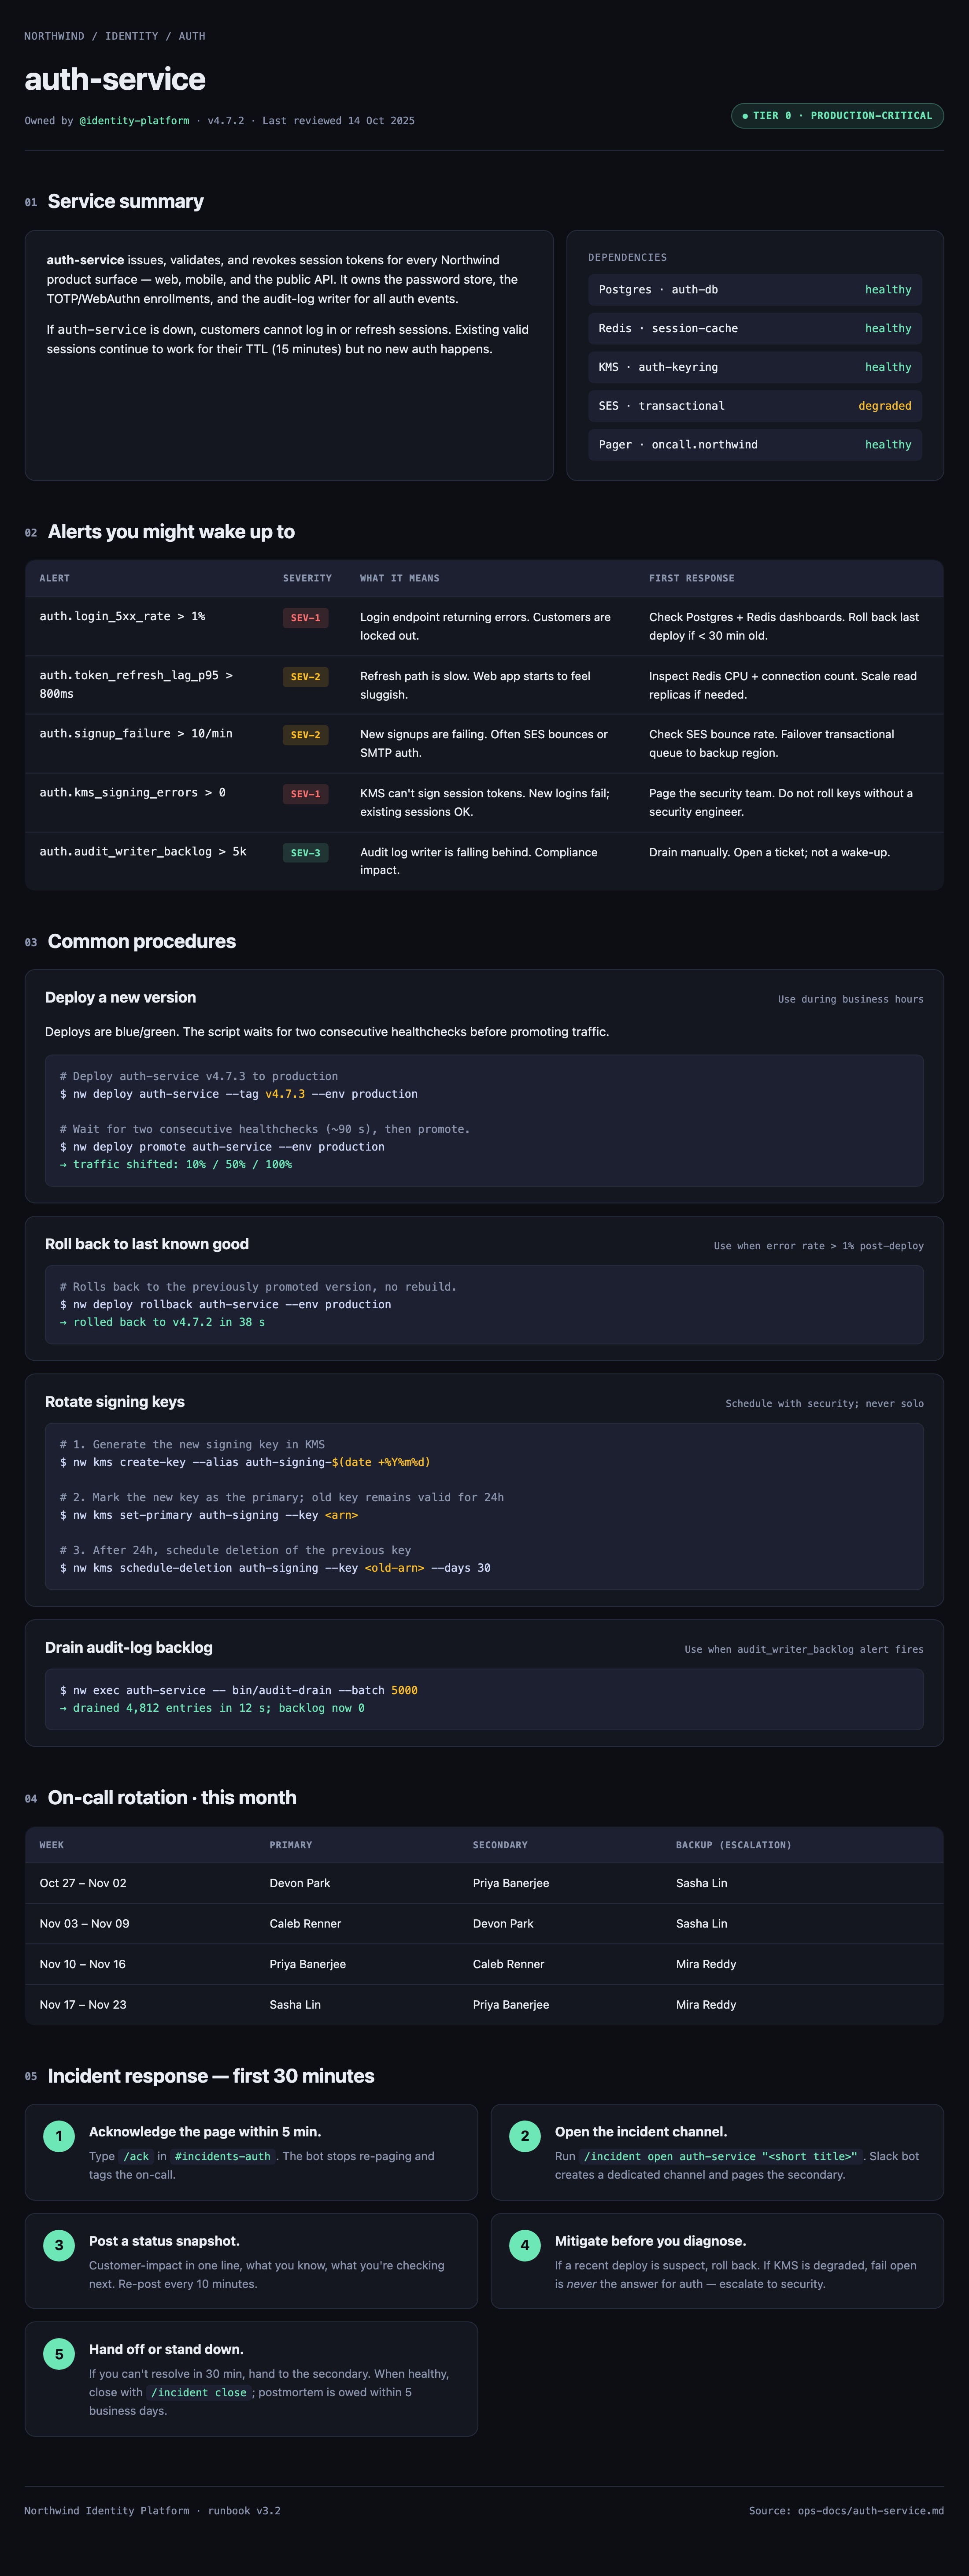
Design des Auth-Service-Runbooks
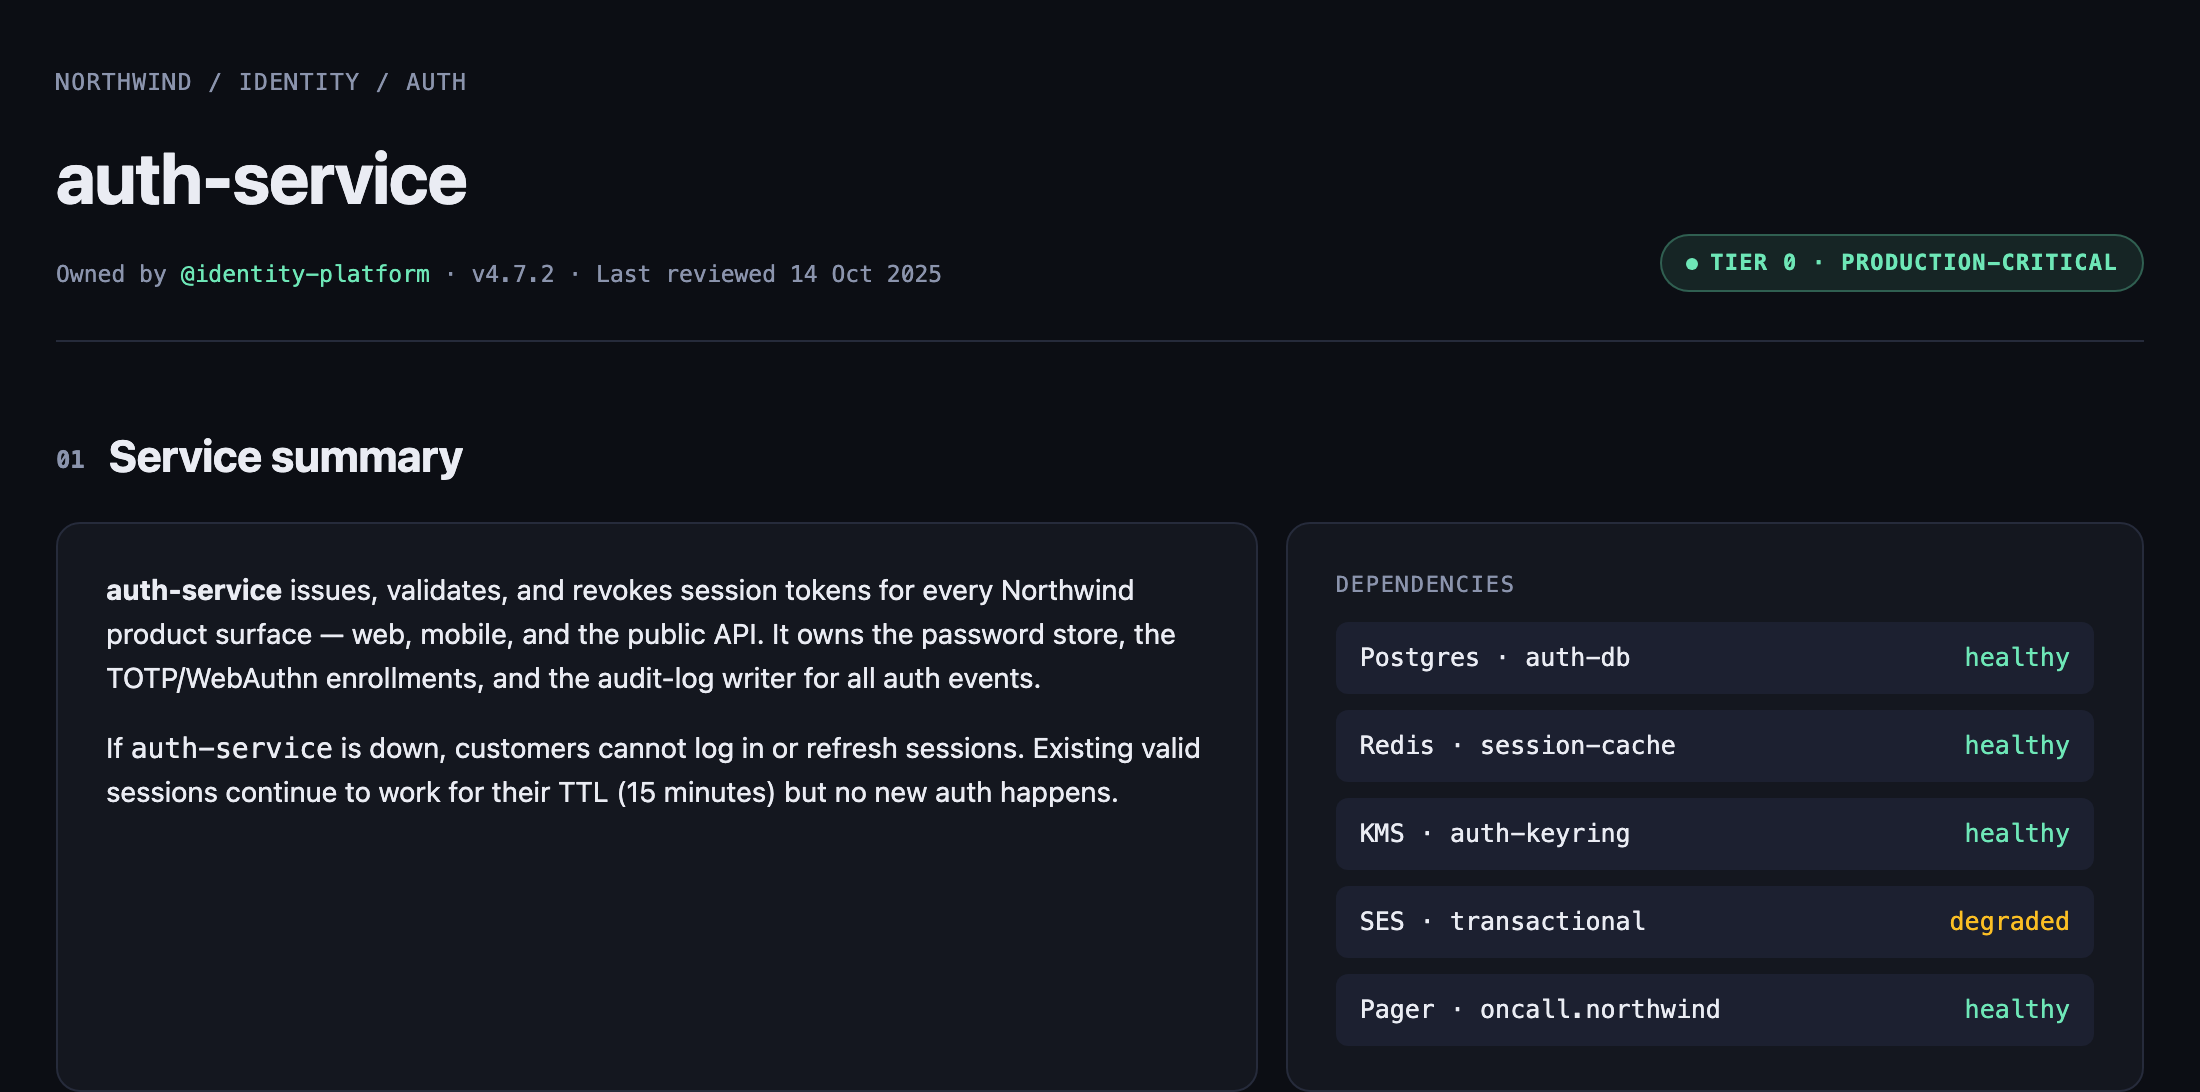
Dieses offizielle OpenDesign-Website-Beispiel präsentiert ein Runbook für den Northwind-Identity-Service als einheitliche Betriebsreferenz. Die Überschrift lautet „auth-service“, gefolgt von Verantwortung, Version, Review-Datum und dem Status „TIER 0 · PRODUCTION-CRITICAL“. Dieser Einstieg klärt die Zuständigkeit des Service, bevor die Leserschaft zu Alarmen oder Befehlen gelangt.
Die Service-Zusammenfassung nennt Ausgabe, Validierung und Widerruf von Session-Tokens über Web, Mobile und die öffentliche API. Zudem werden der Passwortspeicher, TOTP/WebAuthn-Registrierungen und der Audit-Log-Writer benannt. Das erleichtert die Orientierung: Wer reagiert, sieht, welche kundenseitigen und sicherheitsrelevanten Zuständigkeiten zum Service gehören, bevor ein Ablauf gewählt wird.
Unterstützte Betriebsaufgaben
Das Design bedient mehrere zusammenhängende Aufgaben, ohne sie auf getrennte Seiten zu verteilen. Die Reihenfolge führt vom Service-Umfang über Abhängigkeiten zu Alarmen, Abläufen, Rufbereitschaft und Incident Response. So muss ein Alarm nicht isoliert gedeutet werden: Zuerst erfährt die Leserschaft, was der Service verantwortet, dann, wie bei der Beeinträchtigung eines Teils zu reagieren ist.
Die Abhängigkeitsliste wiederholt ein Muster aus Name und Status für Postgres, Redis, KMS, SES und Pager. Vier Einträge sind als healthy markiert, während SES · transactional als degraded markiert ist. Die rechtsbündigen Status erleichtern das Überfliegen, sind aber eine Momentaufnahme des Beispieldesigns und keine nachgewiesenen Live-Health-Checks.
| Abschnitt | Sichtbarer Inhalt | Nutzen für die Leserschaft |
|---|---|---|
| Service-Zusammenfassung | Verantwortung, Umfang, Session-Verhalten und Abhängigkeiten | Auswirkungen und Systemgrenzen klären |
| Alarme, die Sie wecken könnten | Schwellenwert, Schweregrad, Bedeutung und erste Reaktion | Einen ersten Untersuchungsweg wählen |
| Häufige Abläufe | Befehle für Deployment, Rollback, Schlüsselrotation und Rückstau | Einem benannten Betriebsablauf folgen |
| Incident Response | Fünf nummerierte Maßnahmen für die ersten 30 Minuten | Bestätigung, Mitigation und Übergabe koordinieren |
Vom Alarm zum Ablauf
Der Alarmabschnitt ist als vierspaltige Entscheidungsfläche angelegt: Alarm, Schweregrad, Bedeutung und erste Reaktion. So wird „auth.login_5xx_rate größer als 1 %“ mit „SEV-1“, der Erklärung eines Kunden-Lockouts und dem Hinweis kombiniert, die Postgres- und Redis-Dashboards zu prüfen. Der explizite Schwellenwert liefert den Auslöser, der Text die Interpretation; der Kompromiss: Die Beispielwerte bräuchten in einem echten Runbook weiterhin eine verifizierte Monitoring-Quelle.
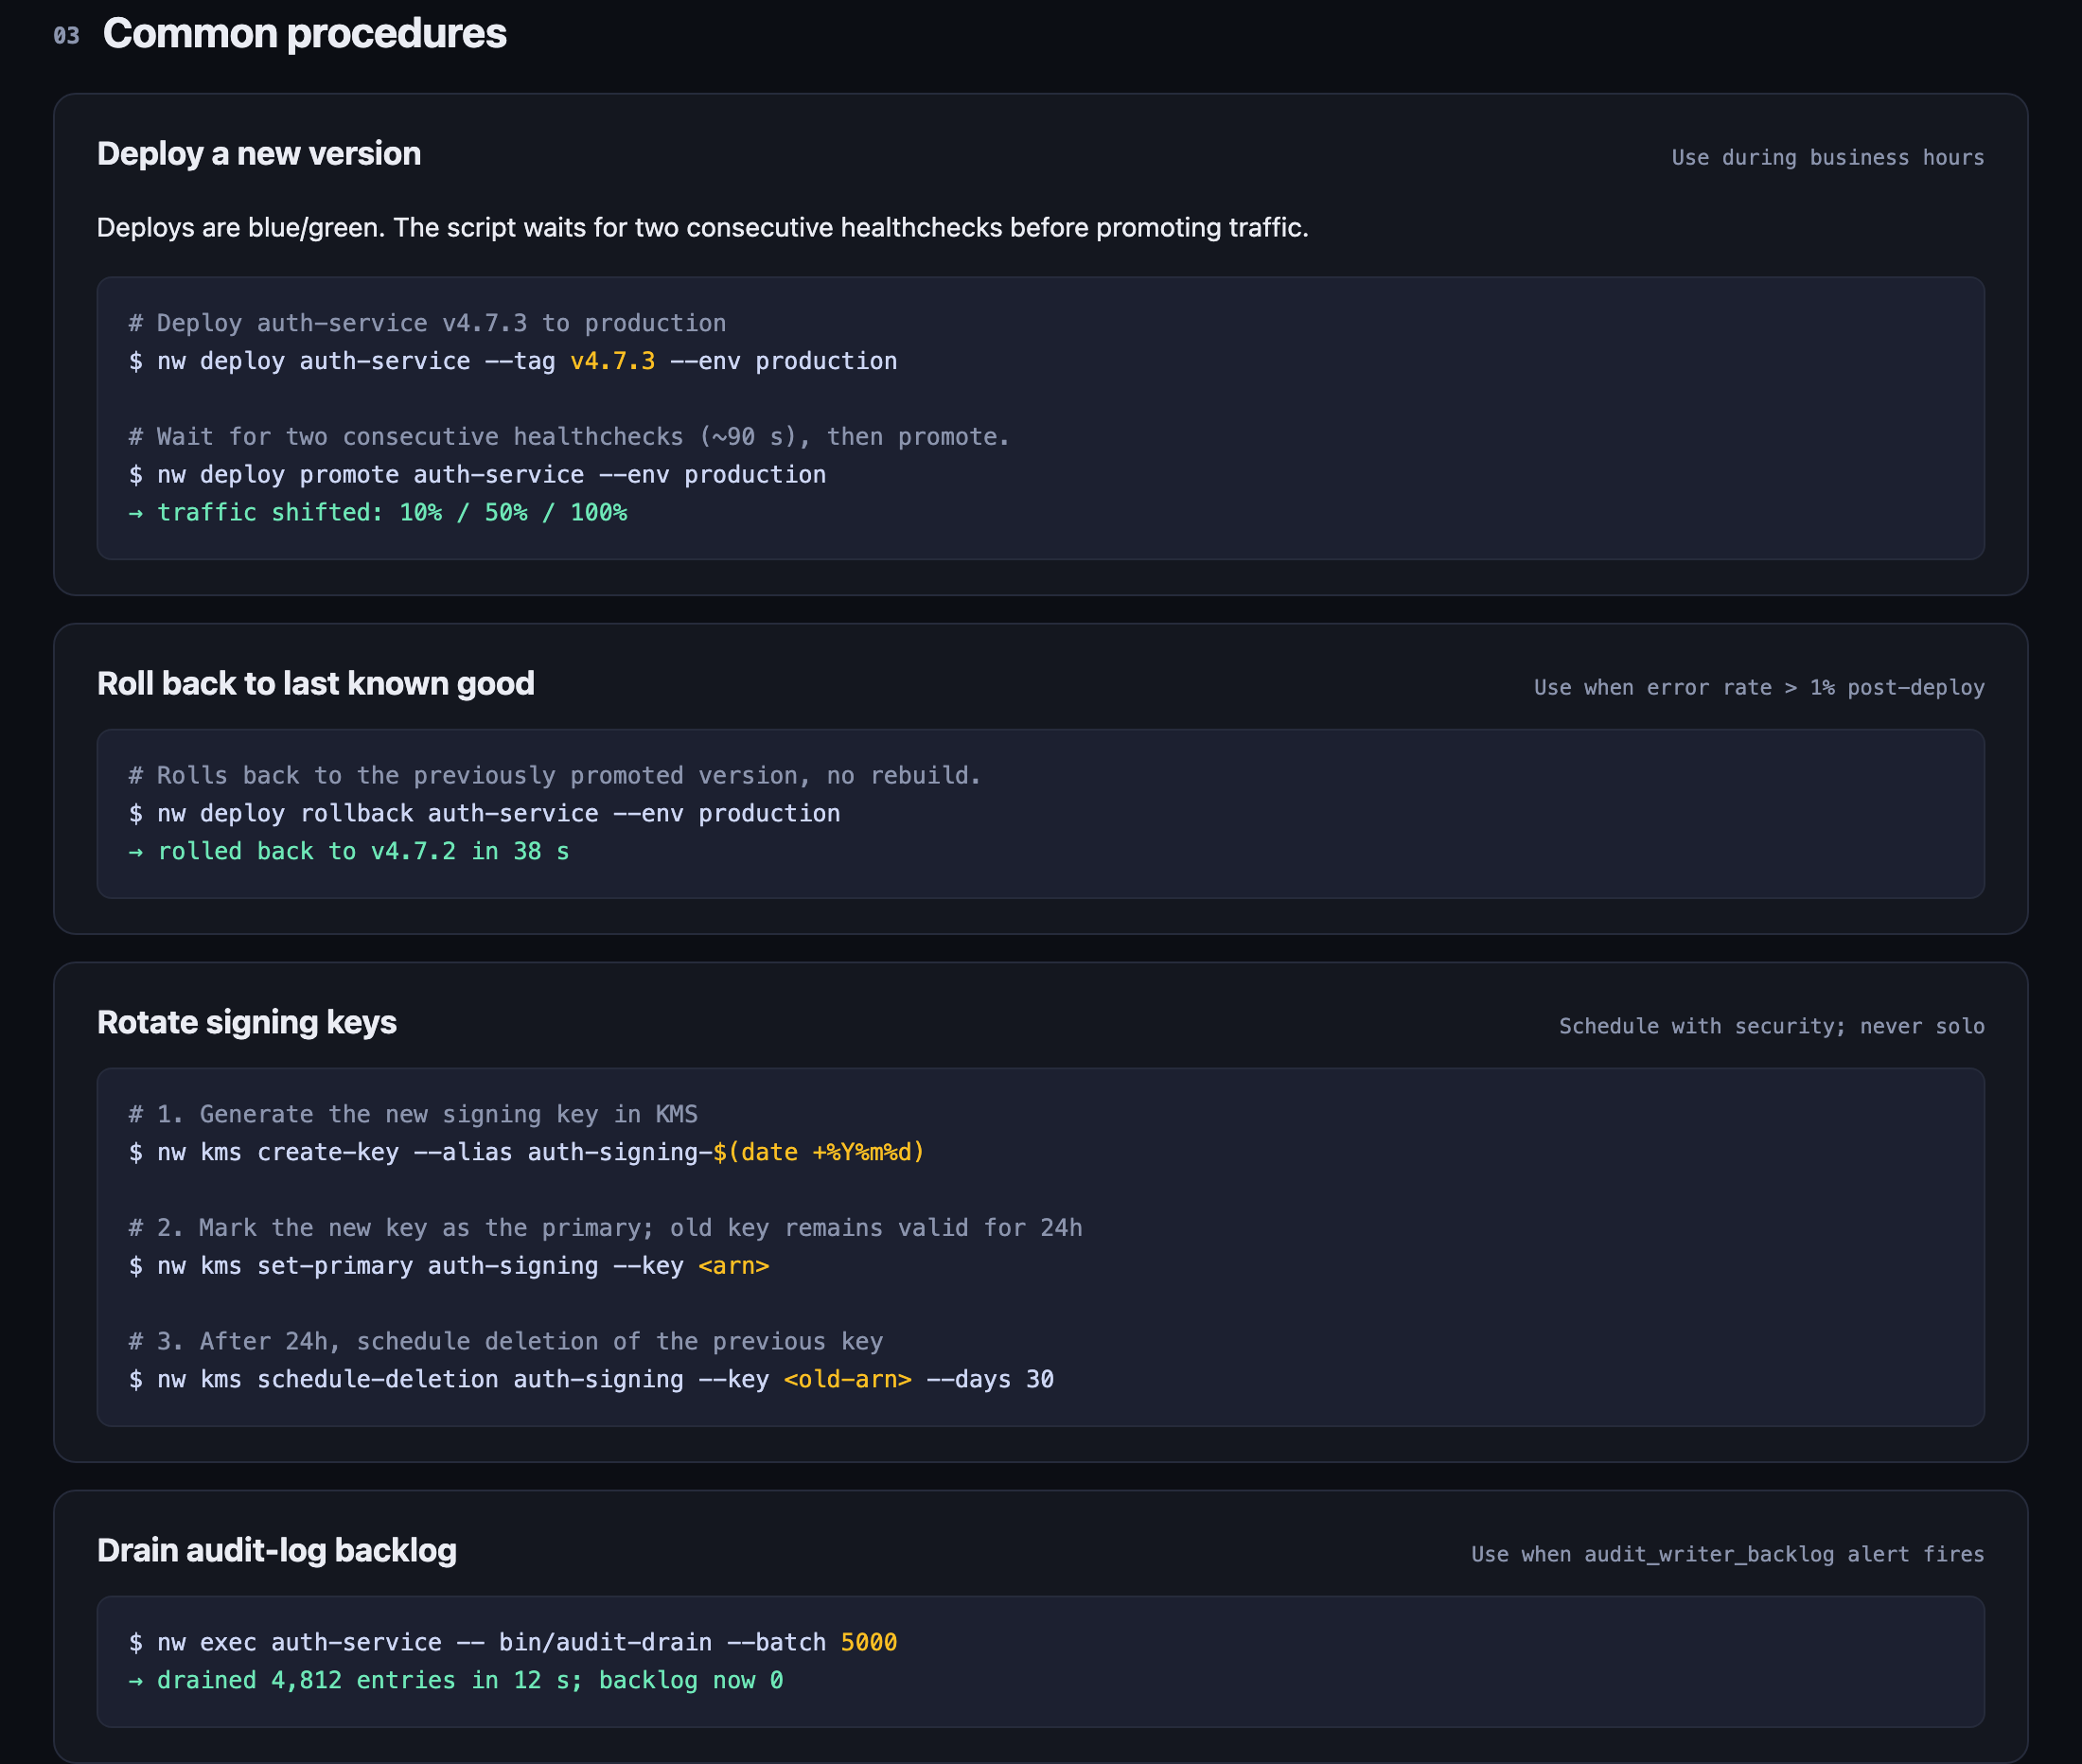
Der Ablaufabschnitt wechselt den Rhythmus von kompakten Zeilen zu großen Blöcken mit Überschrift, Nutzungshinweis, erklärendem Satz und Befehlsfeld. „Deploy a new version“ gibt an, dass der Ablauf Blue/Green erfolgt und vor der Promotion zwei aufeinanderfolgende Healthchecks abwartet. Die sichtbare Traffic-Abfolge „10% / 50% / 100%“ zeigt einen gestaffelten Rollout; die größeren Blöcke brauchen mehr vertikalen Platz, ermöglichen dafür aber ein sichereres Lesen auf Befehlsebene.
Befehle und Einschränkungen
Die Ablaufblöcke halten Maßnahme und Vorsicht nebeneinander. Das Rollback ist für den Fall gekennzeichnet, dass die Fehlerrate nach dem Deployment 1 % übersteigt, während die Rotation der Signaturschlüssel „Schedule with security; never solo“ nennt. Der Audit-Log-Ablauf ist ausdrücklich an den Backlog-Alarm gebunden. Diese Paarungen zeigen eine sinnvolle Entscheidung im Informationsdesign: Der Befehl wird nicht als allein ausreichend dargestellt, und die umgebende Bedingung legt fest, wann er in den Workflow gehört.
Incident-Abfolge und Funktionsgrenze
Der abschließende Incident-Response-Abschnitt wandelt die ersten dreißig Minuten in fünf nummerierte Karten um. Die Abfolge beginnt mit der Bestätigung innerhalb von fünf Minuten, öffnet einen eigenen Incident-Kanal, verlangt alle zehn Minuten eine Statusübersicht, priorisiert die Mitigation und endet mit Übergabe oder Beendigung. Die Nummerierung macht die vorgesehene Reihenfolge sichtbar; die zweispaltige Anordnung hält die ersten vier Maßnahmen kompakt, während die fünfte Karte nur ihren eigenen Inhalt umfasst.
Dies ist ein reines Design-Beispiel für eine Website. Die erfasste Seite zeigt sichtbar Befehle, Status, Namen und Beispielergebnisse wie „rolled back to v4.7.2 in 38 s“, belegt aber nicht, dass diese Befehle ausgeführt werden, die Services angebunden sind oder die angezeigten Betriebsergebnisse gemessen wurden. Anpassungen sollten die Unterscheidung zwischen dokumentierter Anleitung und verifizierten Laufzeitdaten beibehalten.
Alarm bestätigen
Das Design beginnt mit /ack und einem Reaktionsfenster von fünf Minuten und legt damit die erste Koordinationspflicht fest.
Incident-Kanal öffnen
Die zweite Karte nennt den Service und das Muster für den Kurztitel, mit dem ein eigener Reaktionsraum erstellt wird.
Statusübersicht posten
Die dritte Karte verdichtet Kundenauswirkung, aktuellen Kenntnisstand und nächste Prüfungen zu einem wiederholbaren Update.
Mitigieren und übergeben
Die letzten beiden Karten priorisieren Rollback oder Sicherheitseskalation und definieren dann Übergabe und Abschluss.
So erstellen Sie ein Website-Design für Service-Runbooks in OpenDesign
Service-Grenze definieren
Beginnen Sie mit Servicename, Verantwortlichkeit, Version, Review-Datum, Produktionsstufe, kundenseitiger Zuständigkeit und Abhängigkeitsstatus. Halten Sie die Zusammenfassung so konkret, dass sich die Auswirkung von Implementierungsdetails unterscheiden lässt.
Vorgeschlagener PromptErstelle eine dunkle, Desktop-orientierte Service-Runbook-Website für auth-service auf einer Northwind-Identity-Plattform. Verwende eine breite, zentrierte Seite mit Service-Header, Tier-Badge, zweispaltiger Zusammenfassung und Abhängigkeitspanel, Alarmtabelle, Ablaufblöcken, Rufbereitschaftsübersicht und fünf nummerierten Karten zur Incident Response. Nutze ausschließlich Beispieldaten; suggeriere weder Live-Monitoring noch Befehlsausführung, angebundene Services oder gemessene Ergebnisse.
Alarme mit Maßnahmen verknüpfen
Verwenden Sie eine Tabelle mit Alarmname, Schweregrad, Bedeutung und erster Reaktion. Erhalten Sie die Beziehung zwischen Schwellenwerten wie auth.login_5xx_rate größer als 1 % und der folgenden Maßnahme, und kennzeichnen Sie Werte als illustrativ, bis sie verifiziert sind.
Lesbarkeit der Abläufe verfeinern
Geben Sie jedem Ablauf vor dem Befehlsfeld einen Hinweis zu Bedingung, Vorsicht oder Zeitpunkt. Prüfen Sie, ob Blue/Green-Promotion, Rollback, Rotation der Signaturschlüssel und Abarbeitung des Audit-Log-Rückstaus eigenständige Workflows bleiben und nicht in einem undifferenzierten Codeblock aufgehen.
Reihenfolge im Incident prüfen
Prüfen Sie die fünf Reaktionskarten als zeitlich getaktete Abfolge: bestätigen, Kanal öffnen, Statusübersicht posten, mitigieren, dann übergeben oder beenden. Stellen Sie sicher, dass das Layout lesbar bleibt, wenn die Karten auf kleineren Bildschirmen untereinander stehen.
Exportieren und Share-Link erhalten
Das fertige Design exportieren und anschließend über „Teilen" in OpenDesign einen Share-Link abrufen. Den Link in einem separaten Browserfenster öffnen und prüfen, ob die gewünschte Version sowie alle Assets vorhanden sind, bevor er weitergegeben wird.
Website-Design für ein KI-Designstudio
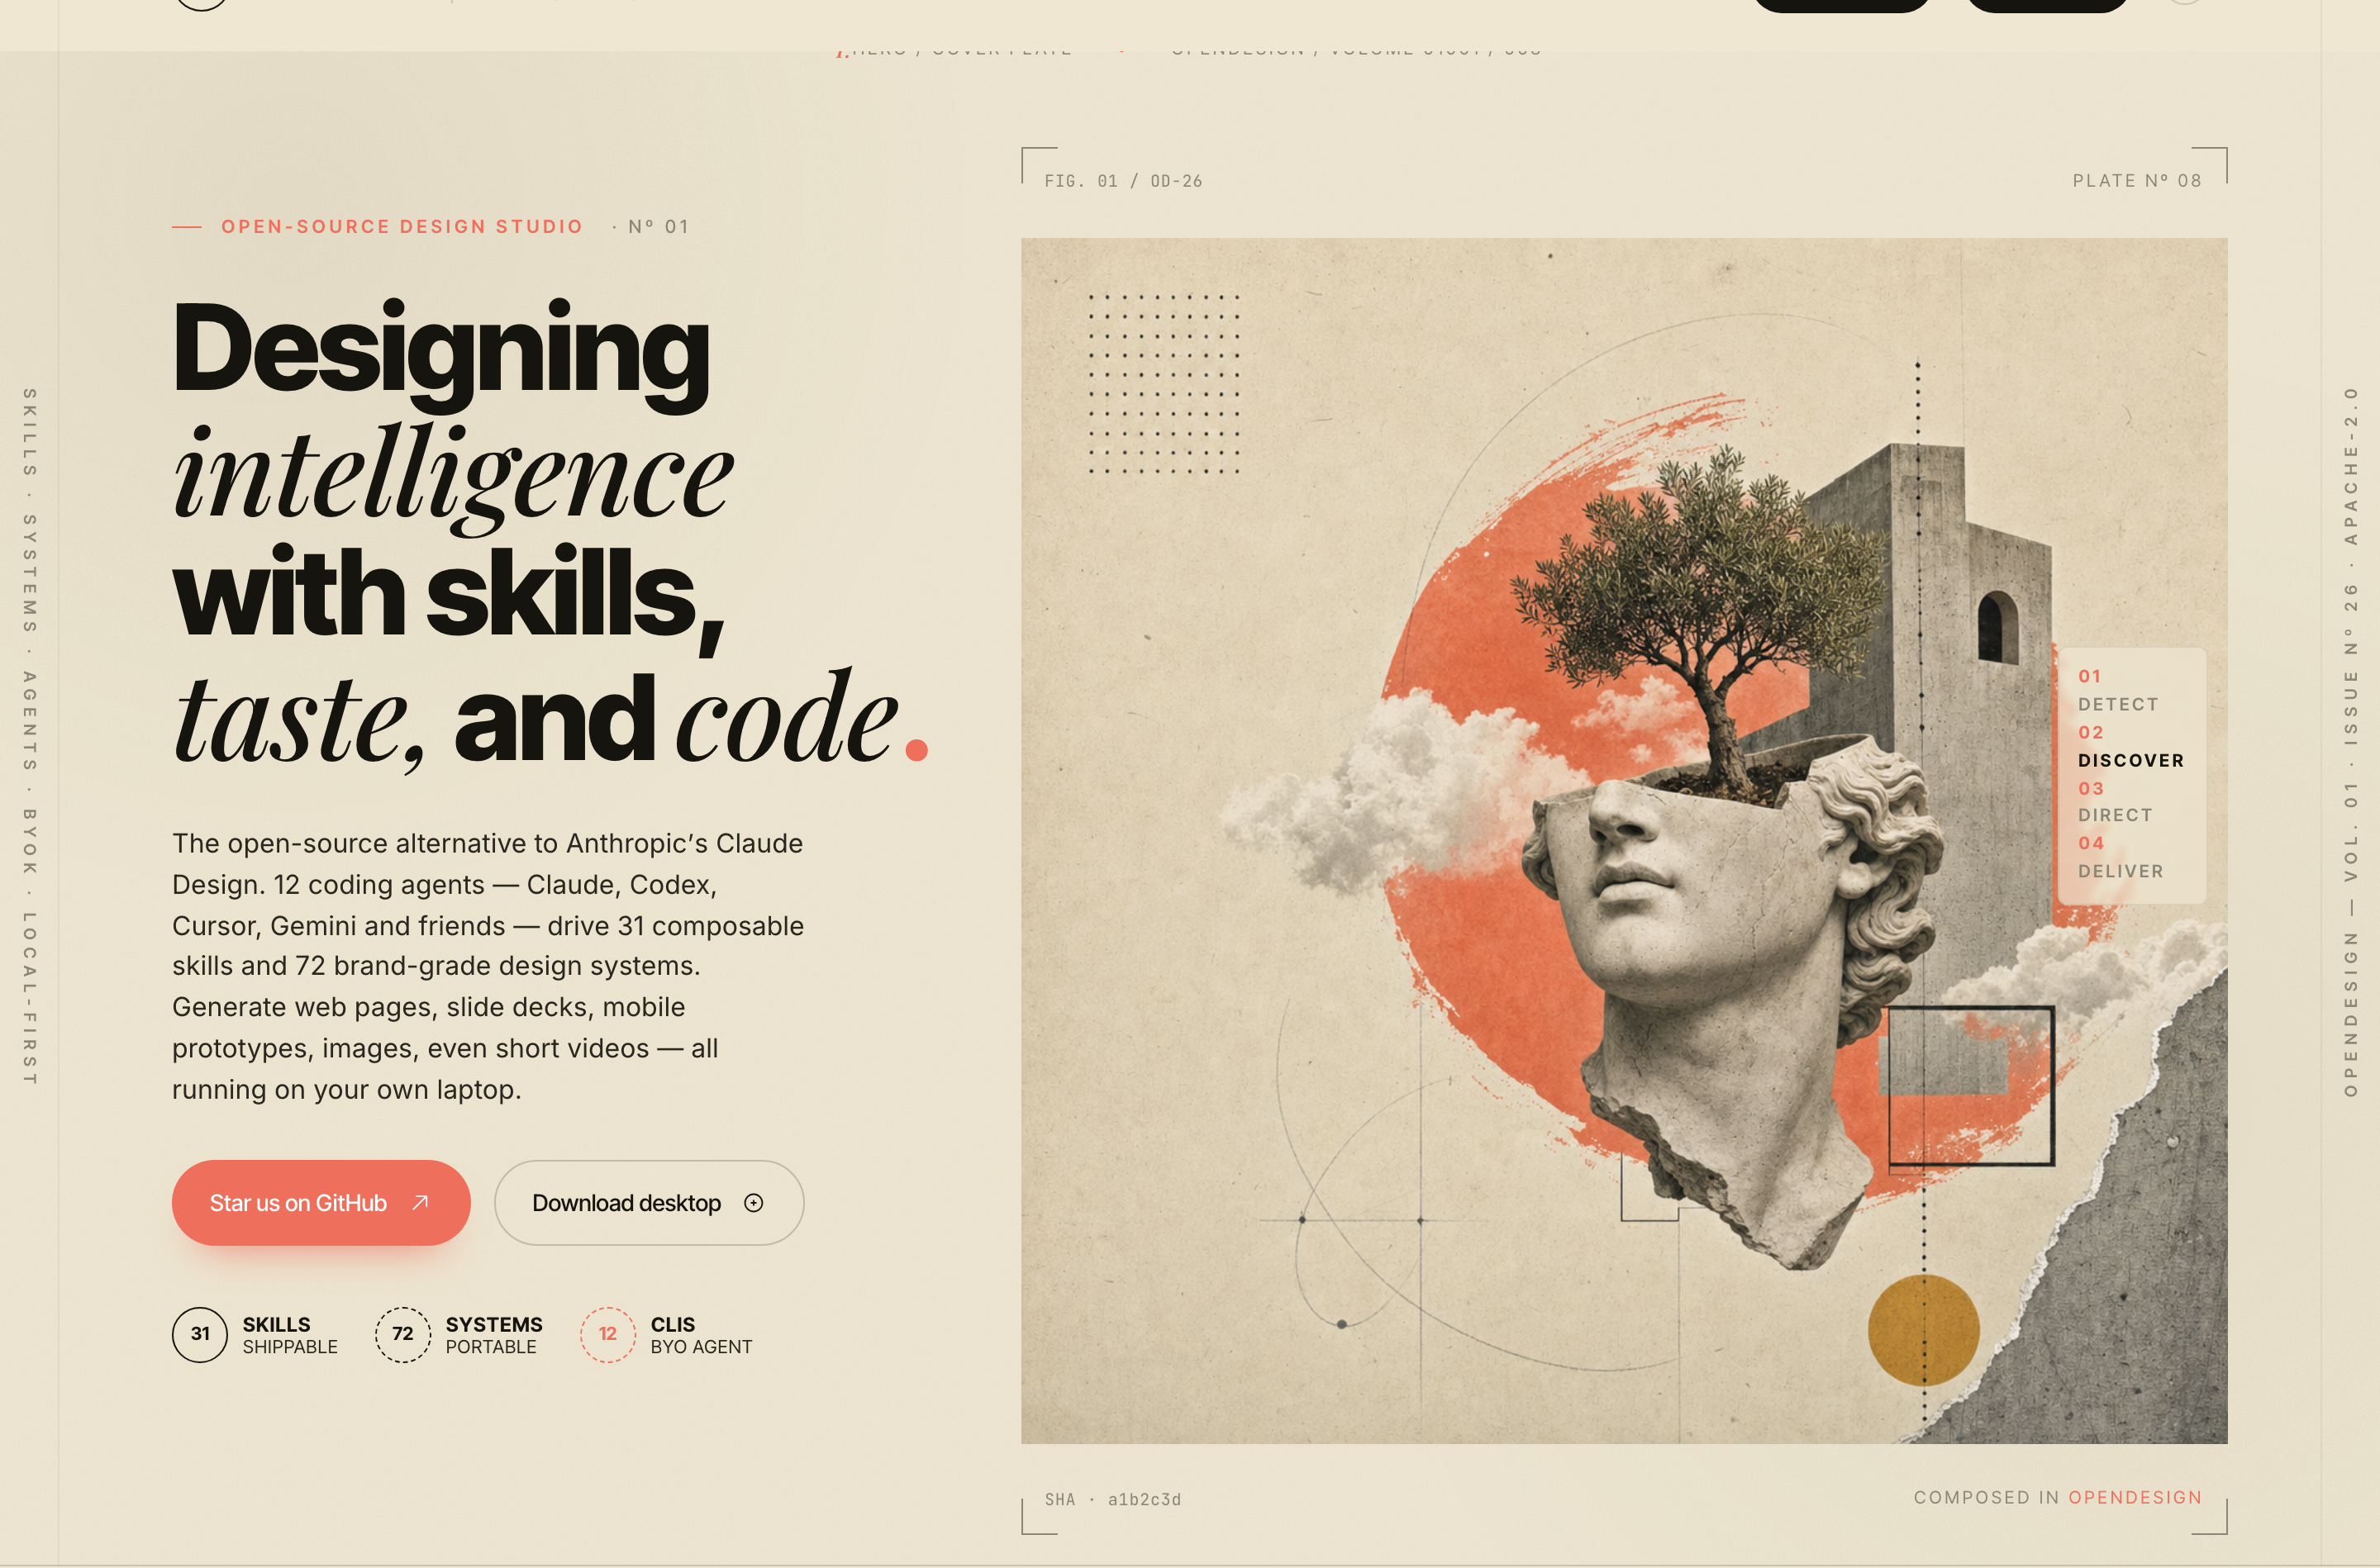
OpenDesigns Website-Design für ein KI-Designstudio übersetzt das Konzept eines Local-first-Studios in eine redaktionelle Landingpage, auf der sich Skills, Experimente und Methoden schnell erfassen lassen.
Website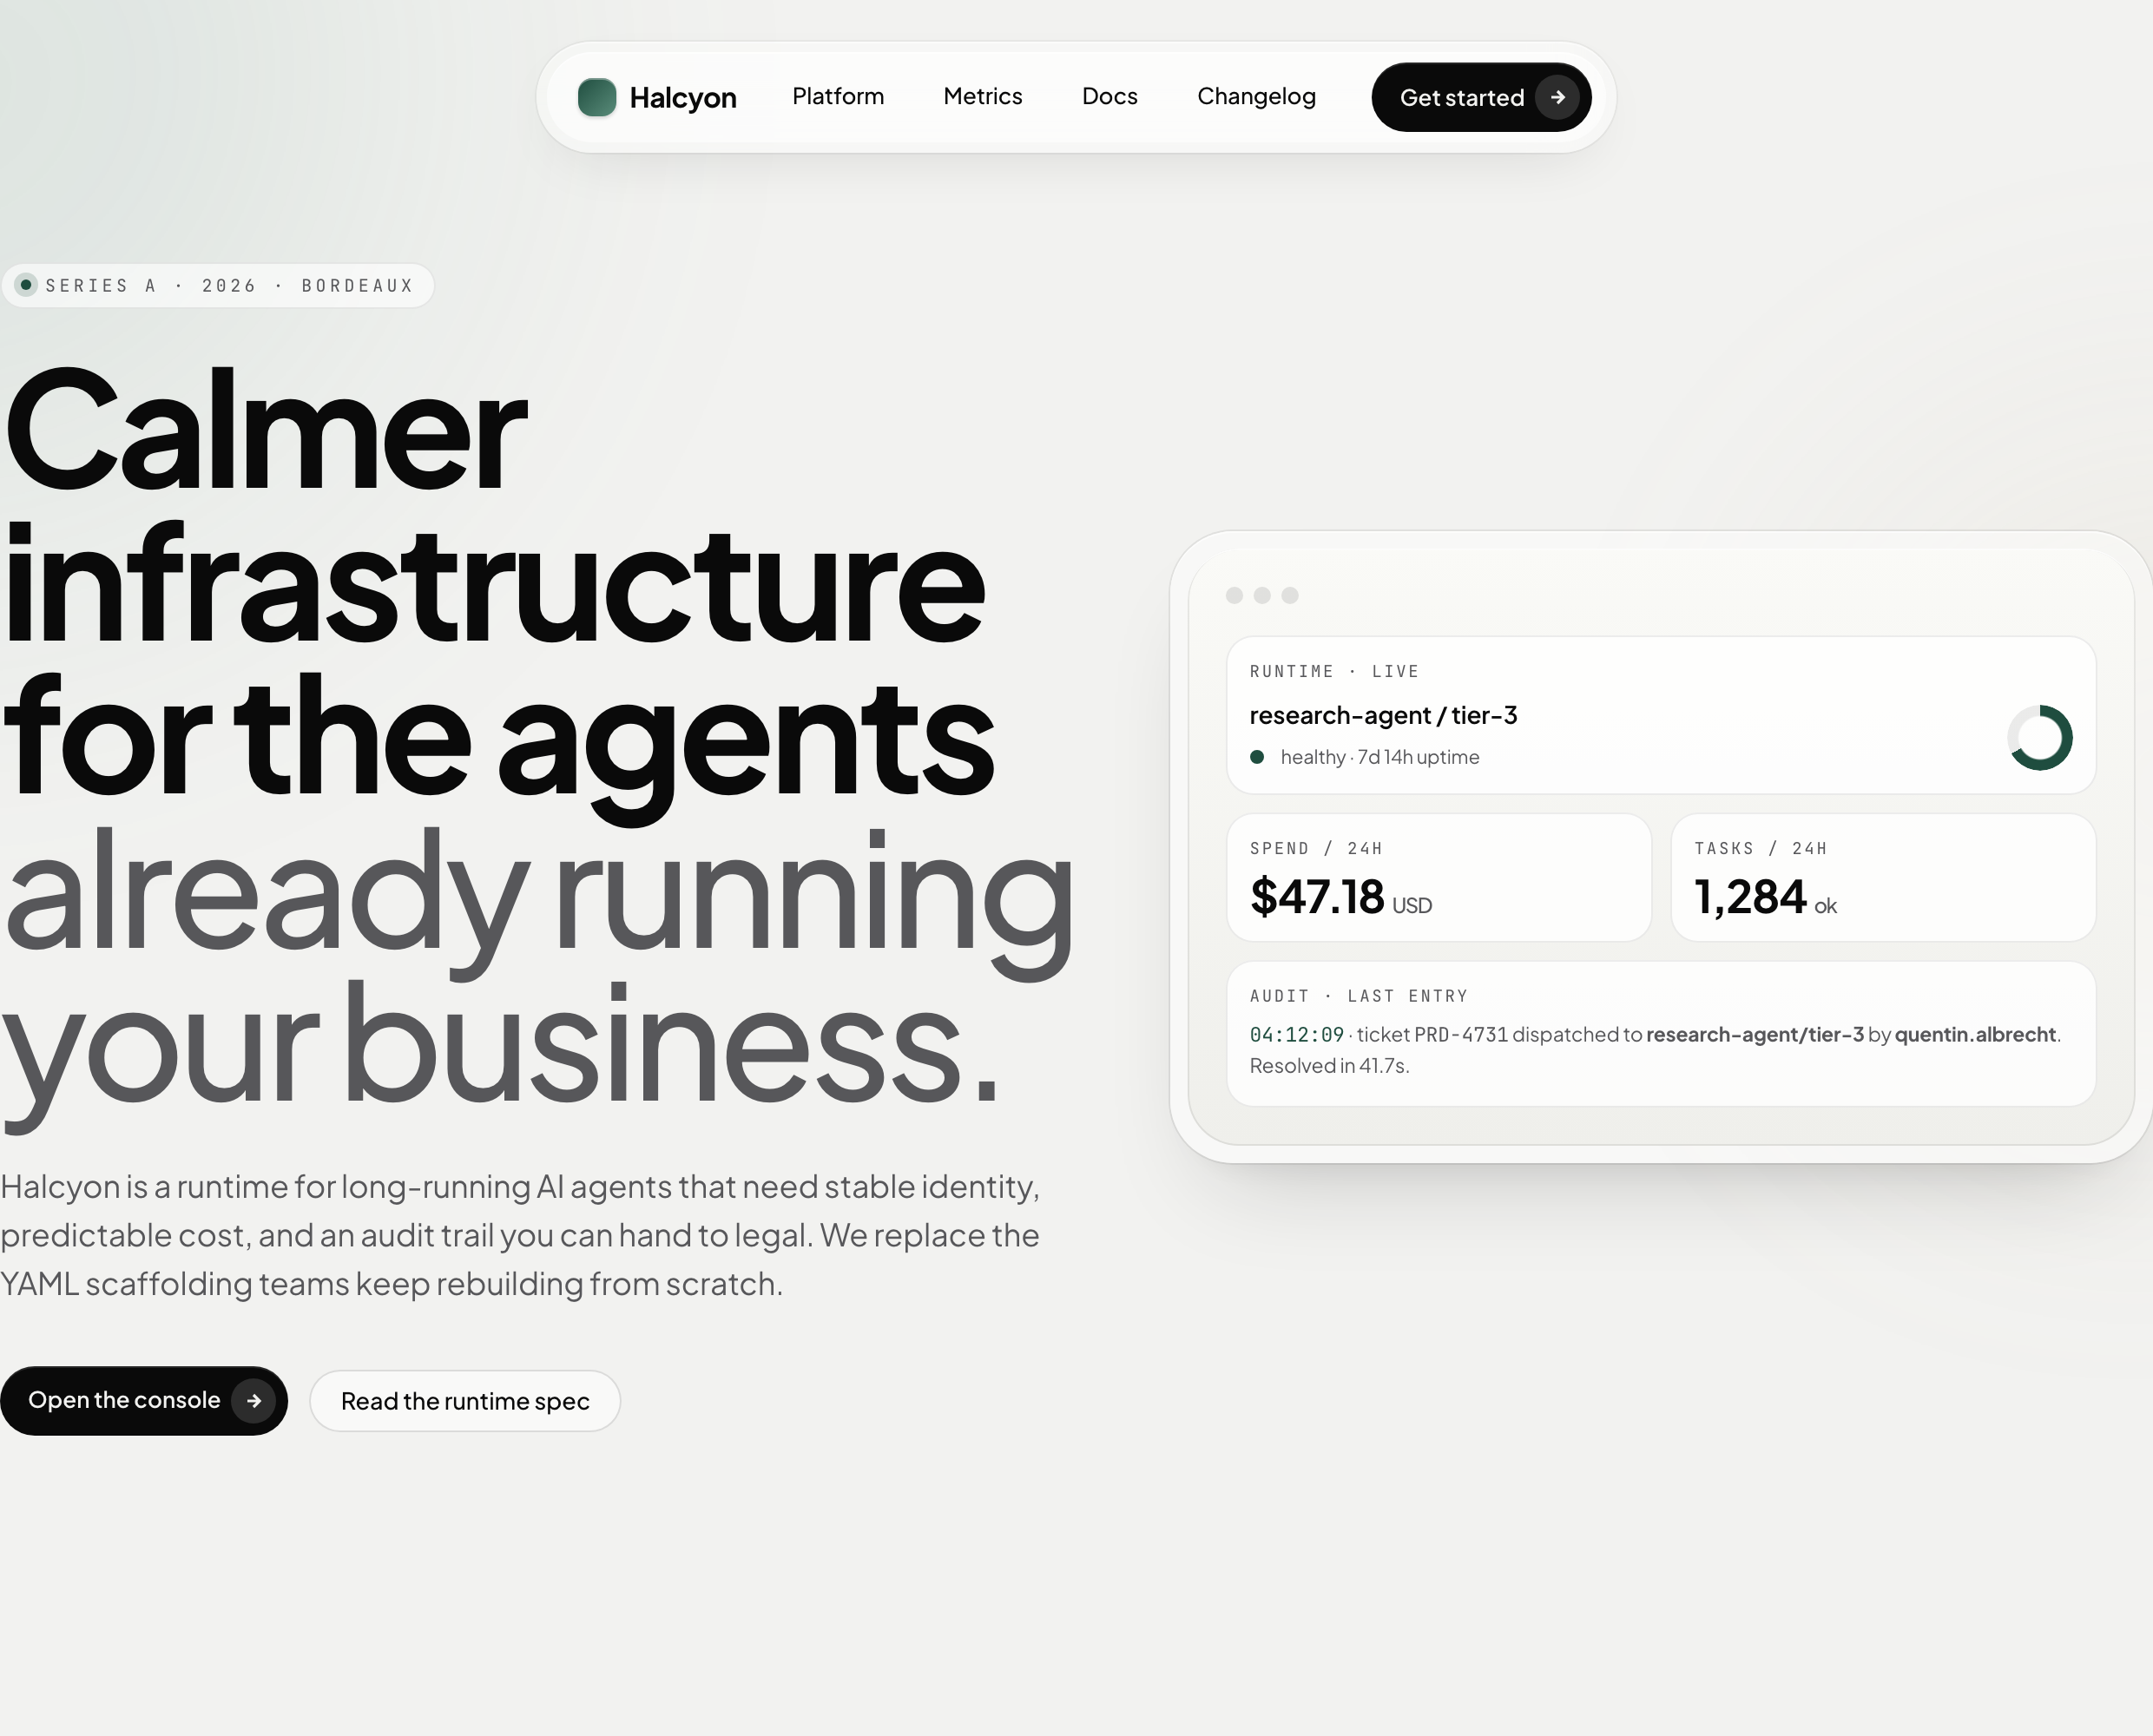
Webdesign für KI-Infrastruktur
Ein sanftes Landingpage-Konzept für KI-Infrastruktur mit beispielhaften Laufzeitmetriken, verschachtelten Feature-Karten, subtiler Bewegung und einer einzelnen Vertriebseinladung.
Website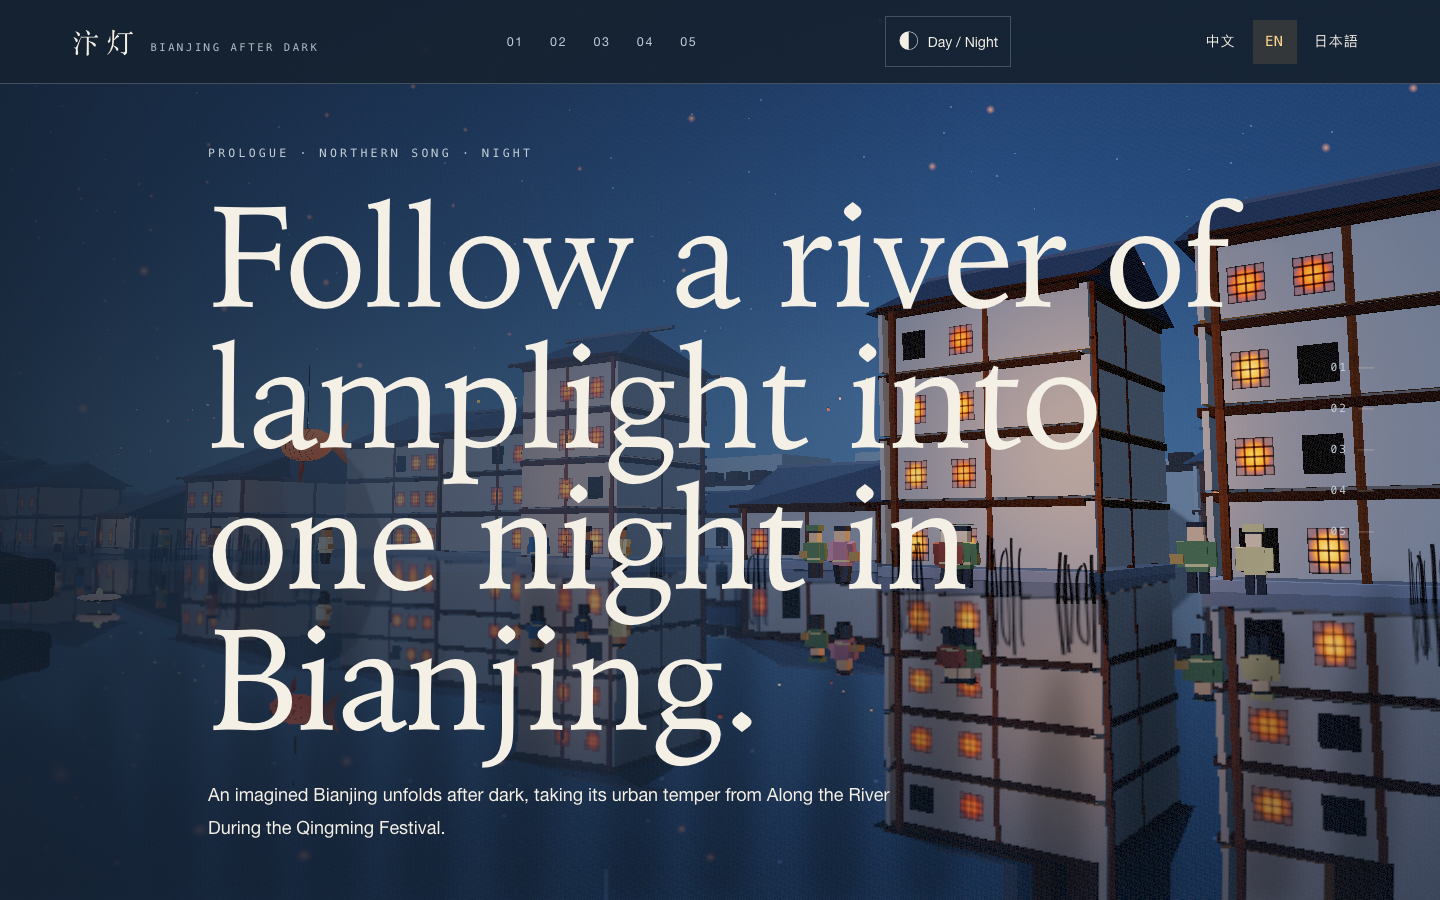
Website-Design für eine Bianjing-Nachttour
Eine interaktive Nachtreise durch ein imaginiertes Bianjing der Song-Zeit, die eine fortbestehende Flussstadt, Poesie, Laternen und einen mehrsprachigen Kapitelrhythmus verbindet.
Website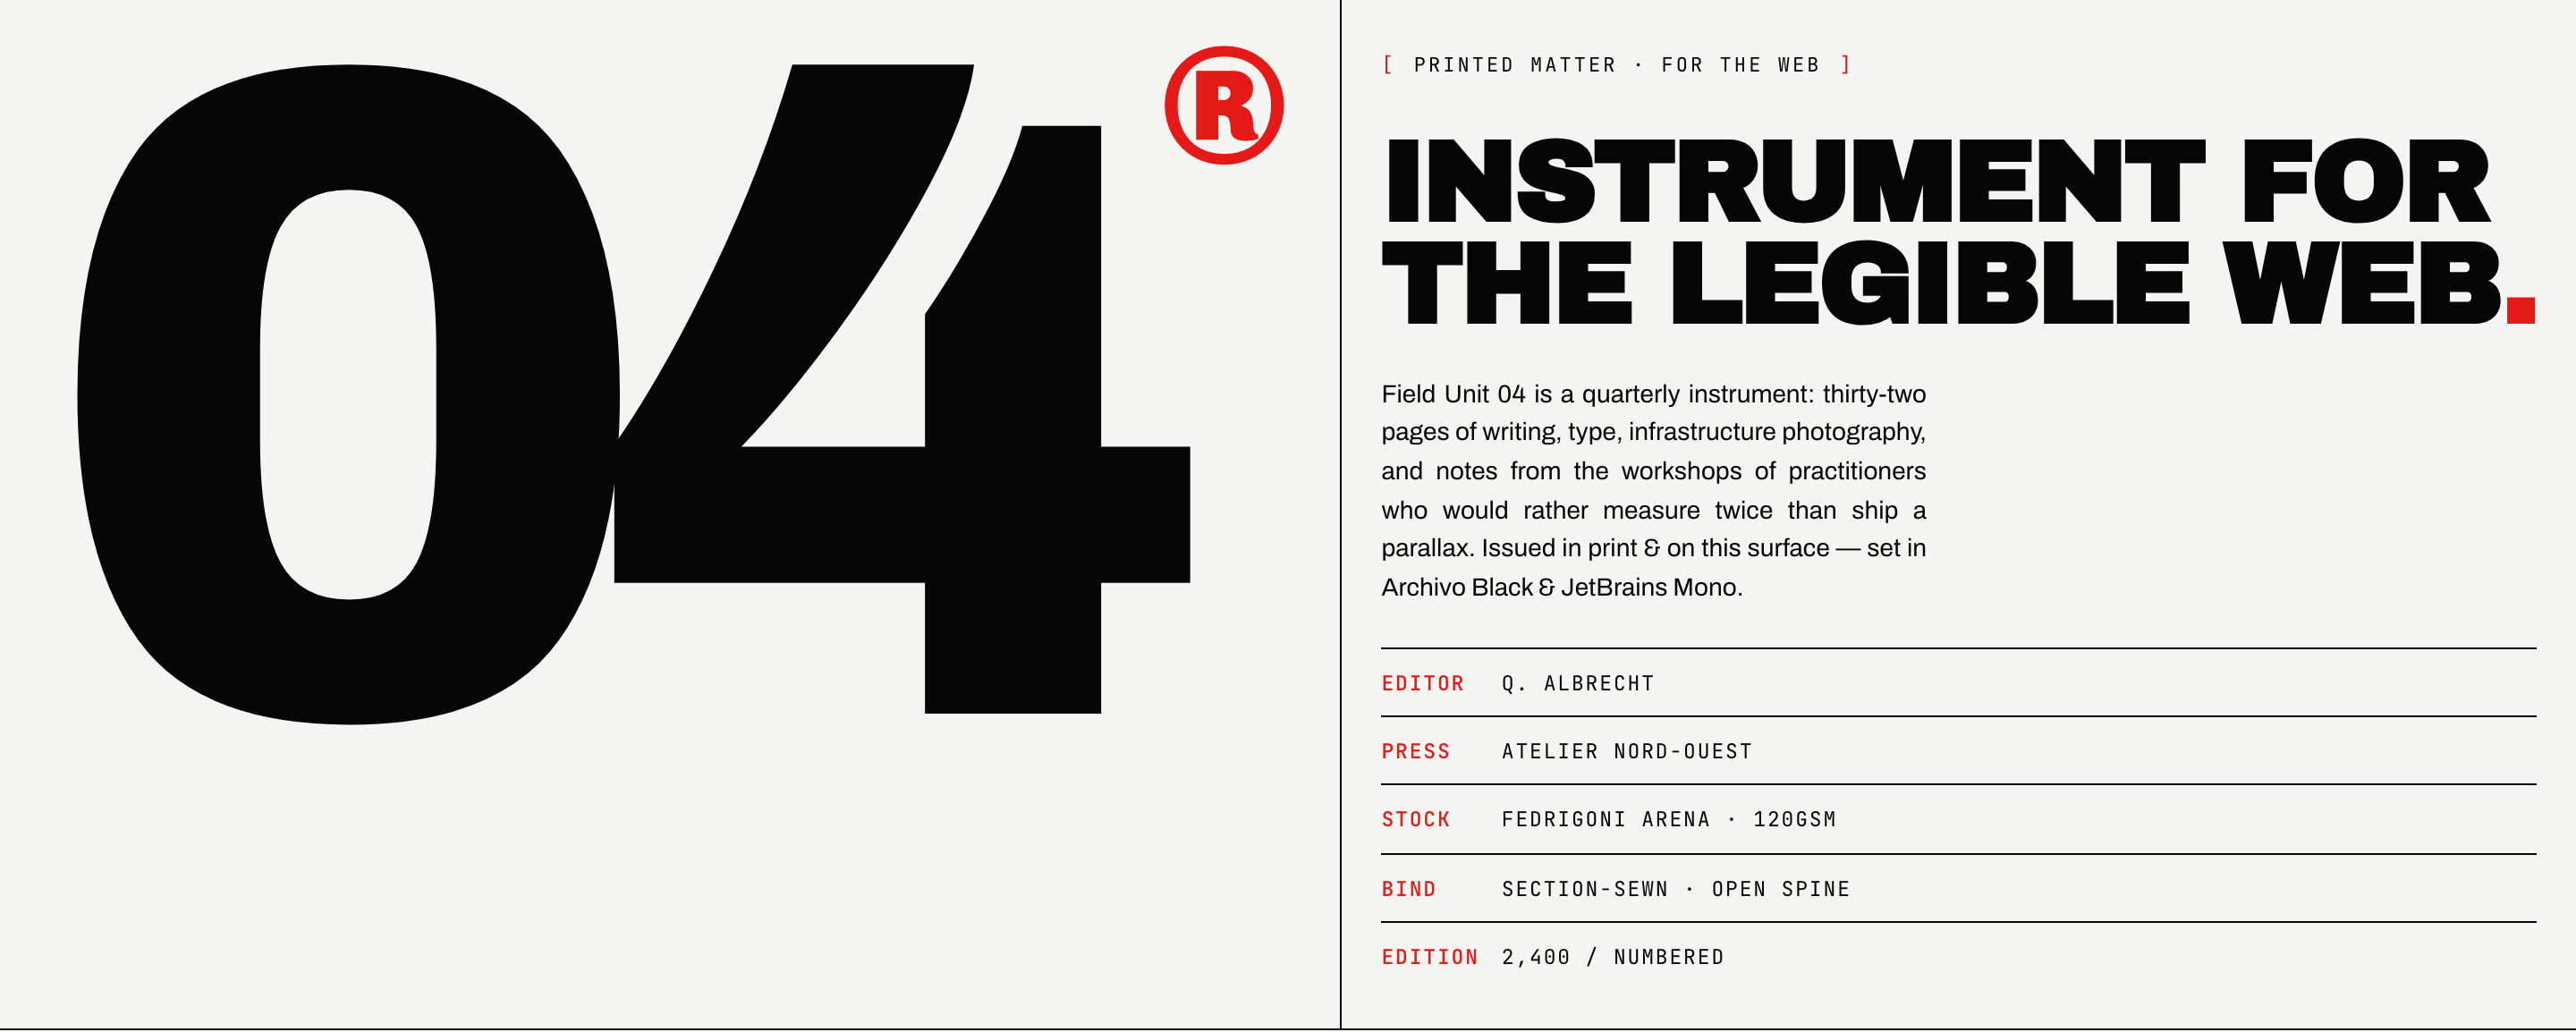
Brutalistisches Journal-Website-Design
Brutalistisches Journal-Website-Design verwandelt eine magazinartig gestaltete Ausgabe in ein lesbares Web-Lesesystem und verbindet markante Schrift mit einer präzisen redaktionellen Struktur.
Website