

Grafiche
Design della specifica di prodotto per l’autenticazione
Una proposta Northwind per l’autenticazione a due fattori collega responsabilità, ambito, user story, quattro obiettivi di esempio, fasi di rilascio e decisioni irrisolte.

Casi d’uso delle specifiche di prodotto
- Autori di specifiche di prodottoTrasformano i requisiti di autenticazione in un brief di delivery ordinato.
- Team della piattaforma IdentityCollegano controlli di sicurezza, fasi di rilascio e decisioni di implementazione irrisolte.
- Responsabili di prodotto e designAllineano responsabilità, ambito, metriche e priorità dell’autenticazione rivolte agli utenti.
- Team per la preparazione enterpriseInquadrano gli ostacoli alla sicurezza dei clienti insieme agli aspetti di adozione e supporto.
Punti salienti del brief sull’autenticazione
- Inquadramento del problemaCollega gli ostacoli emersi nelle revisioni enterprise alla lacuna nell’autenticazione.
- Ambito esplicitoSepara gli obiettivi proposti per il lancio dalle attività intenzionalmente rimandate.
- Obiettivi del rilascioAffianca i risultati attesi a obiettivi di esempio e a quattro fasi di rilascio.
- Domande assegnateMantiene visibili le decisioni di policy irrisolte, con responsabili e date.
La specifica di prodotto, sezione per sezione
1 / 6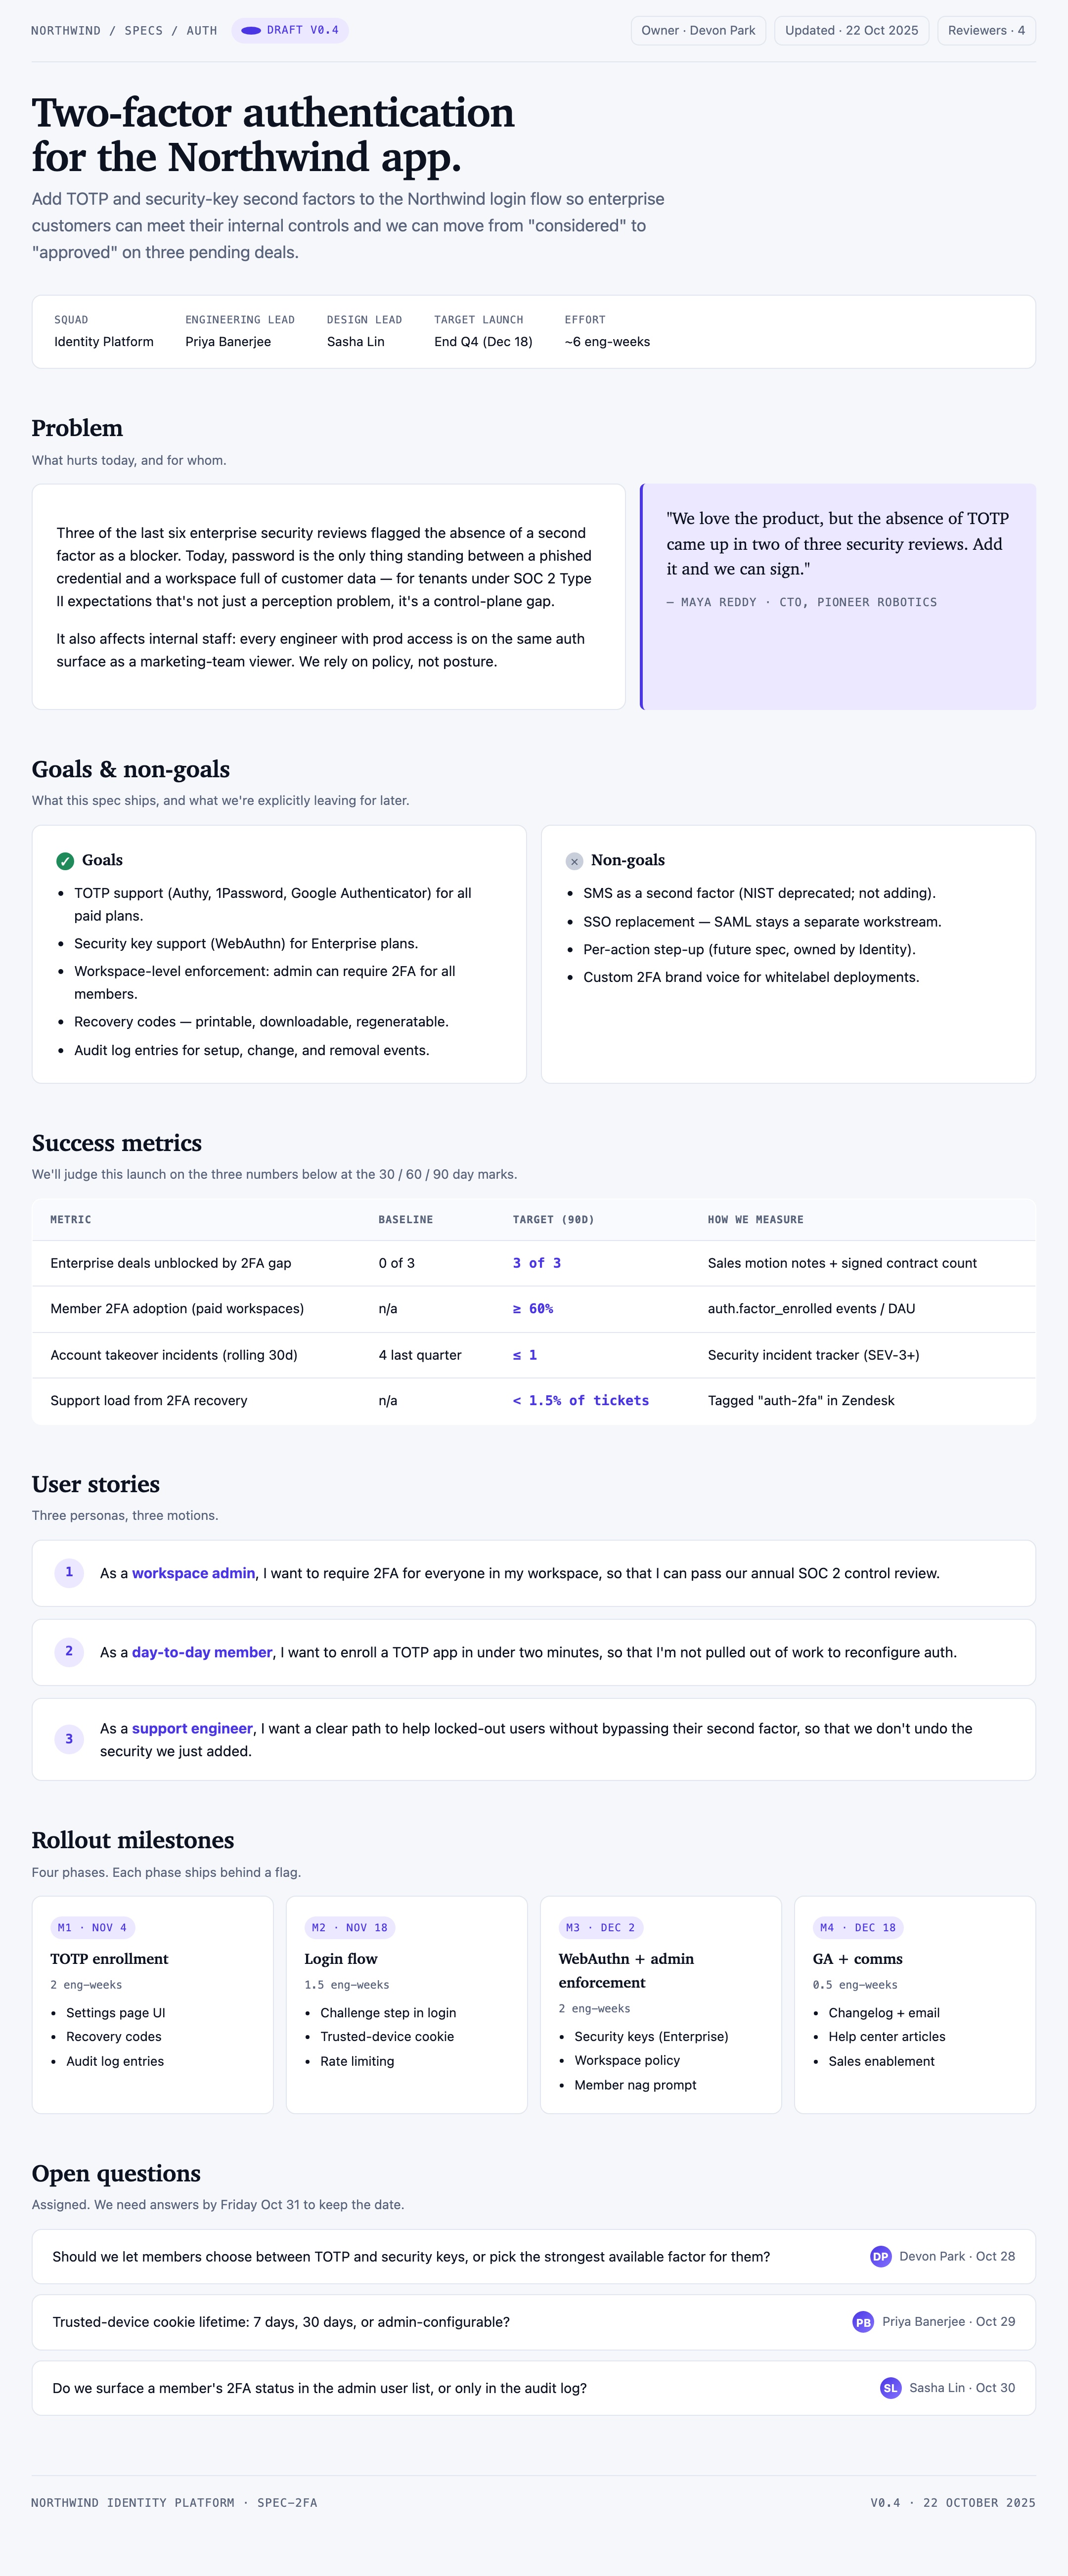
Brief Northwind 2FA
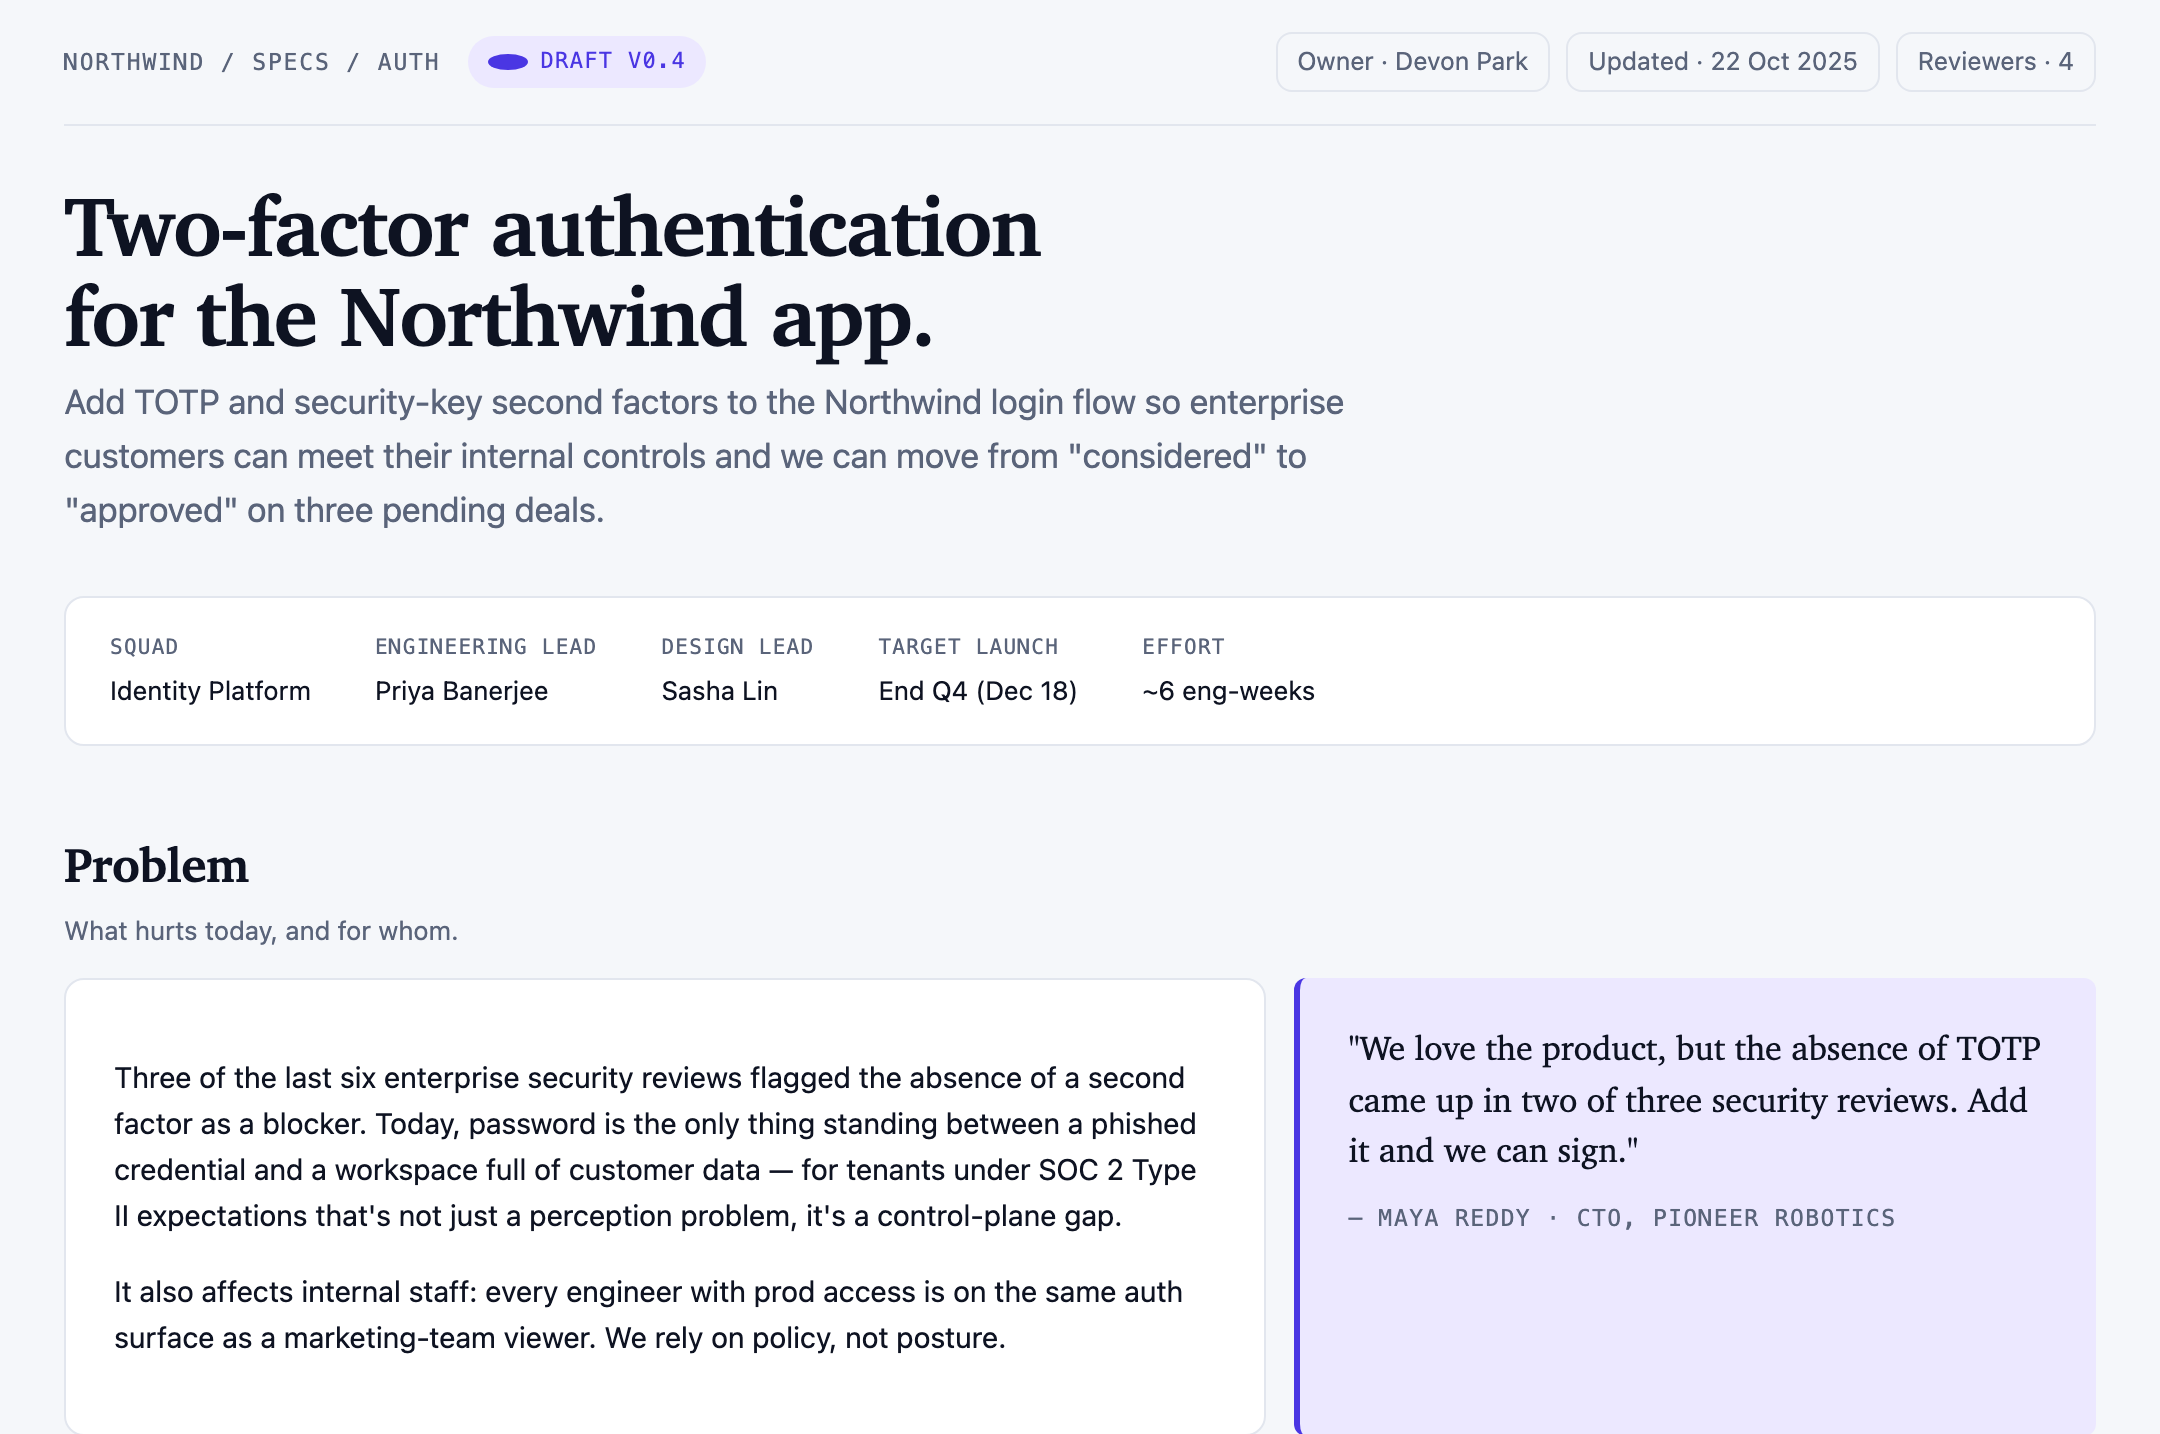
Questo esempio ufficiale OpenDesign è una specifica di prodotto illustrativa per l’autenticazione a due fattori nell’app Northwind. L’apertura definisce il documento come Draft v0.4, identifica il responsabile, la data di aggiornamento e quattro revisori, quindi presenta la proposta: aggiungere fattori TOTP e chiavi di sicurezza al flusso di login.
La composizione visiva mette questa richiesta prima dei dettagli di pianificazione. Una riga di metadati indica Identity Platform come squad, Priya Banerjee come engineering lead, Sasha Lin come design lead, un lancio obiettivo End Q4 (Dec 18) e un impegno stimato di ~6 eng-weeks. Questo ordine permette al lettore di comprendere responsabilità e pressione sulla delivery prima di leggere il problema.
La sezione Problem dà quindi alla proposta una ragione d’essere. Descrive tre delle ultime sei revisioni di sicurezza enterprise che hanno segnalato l’assenza del secondo fattore, seguite da una citazione separata di Maya Reddy di Pioneer Robotics. La citazione rende comprensibile la pressione commerciale senza sostituire l’argomentazione più ampia sulla sicurezza.
Tre scenari d’uso dell’autenticazione
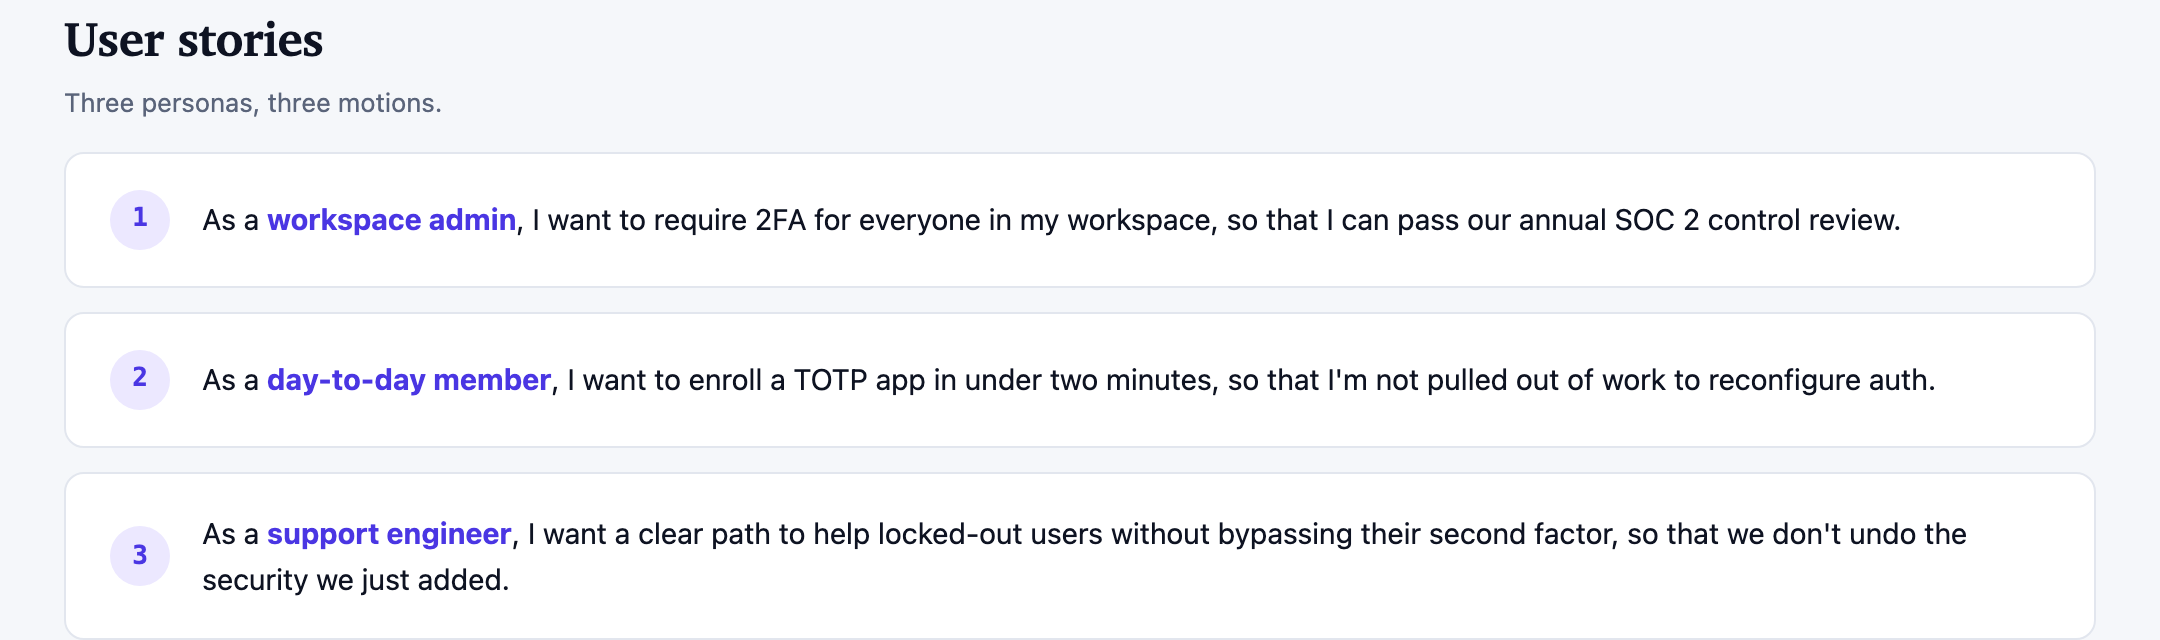
La sezione User Stories di esempio identifica tre attività: un amministratore del workspace vuole rendere obbligatoria la 2FA per un obiettivo dichiarato di revisione dei controlli; un membro nelle attività quotidiane vuole completare l’iscrizione TOTP in meno di due minuti; un ingegnere del supporto vuole un percorso di recupero che non aggiri il secondo fattore. Nel documento questi sono requisiti di pianificazione, non prove che l’autenticazione funzioni o che la conformità sia stata raggiunta.
Queste storie sono presentate come tre righe orizzontali numerate, con la frase relativa alla persona evidenziata all’interno di ciascuna frase. Questa struttura ripetuta rende facili da confrontare le differenze di responsabilità, mentre la clausola “so that” conserva la ragione operativa alla base di ogni richiesta.
L’ordine mette inoltre in evidenza un compromesso di design. L’amministrazione viene prima perché l’applicazione al workspace definisce la superficie della policy; l’iscrizione segue perché è l’azione immediata del membro; il supporto al recupero arriva per ultimo perché descrive il percorso di eccezione. Il documento tratta quindi la sicurezza come un sistema condiviso, non soltanto come una schermata di login.
Amministratore del workspace
Richiede la 2FA per tutti i membri a supporto di una revisione dei controlli.
Membro nelle attività quotidiane
Registra rapidamente un’app TOTP senza interrompere il normale lavoro.
Ingegnere del supporto
Assiste nel recupero senza indebolire il controllo di sicurezza aggiuntivo.
Obiettivi, metriche e fasi
La sequenza centrale del documento passa dall’ambito alla valutazione e poi alla delivery. “Goals & non-goals” usa simboli di spunta e moltiplicazione per distinguere TOTP, WebAuthn, applicazione a livello di workspace, codici di recupero e voci di audit dalle attività escluse, come SMS, sostituzione dell’SSO, step-up per singola azione e tono di marca personalizzato per implementazioni white-label.
Questa separazione è utile perché impedisce alla proposta di trattare ogni richiesta di autenticazione come parte di questo lancio. Il supporto dichiarato per Authy, 1Password e Google Authenticator dà all’obiettivo TOTP un confine concreto, mentre WebAuthn è limitato ai piani Enterprise. Il compromesso è una copertura deliberata: la specifica guadagna una prima release esplicita, lasciando separato il lavoro adiacente sull’identità.
La tabella Success Metrics contiene quattro righe di pianificazione di esempio: trattative sbloccate (3 su 3), adozione nei workspace a pagamento (almeno 60%), incidenti di account takeover negli ultimi 30 giorni (al massimo 1) e carico del supporto per il recupero (meno dell’1,5% dei ticket). Si tratta di obiettivi, non di risultati misurati. La formula dell’adozione conta gli eventi di iscrizione rispetto alla DAU senza definire la deduplicazione dei membri unici, mentre la baseline degli incidenti indica “4 last quarter”. Le finestre temporali e le regole di conteggio dovrebbero essere riconciliate prima che questa tabella possa misurare un lancio reale.
Rollout Milestones trasforma queste metriche in quattro fasi contrassegnate: iscrizione TOTP, flusso di login, WebAuthn con applicazione da parte dell’amministratore e GA più comunicazioni. Ogni fase elenca una stima dell’impegno e contenuti concreti, così il lettore può vedere quali decisioni incidono su impostazioni, login, policy e materiali di supporto.
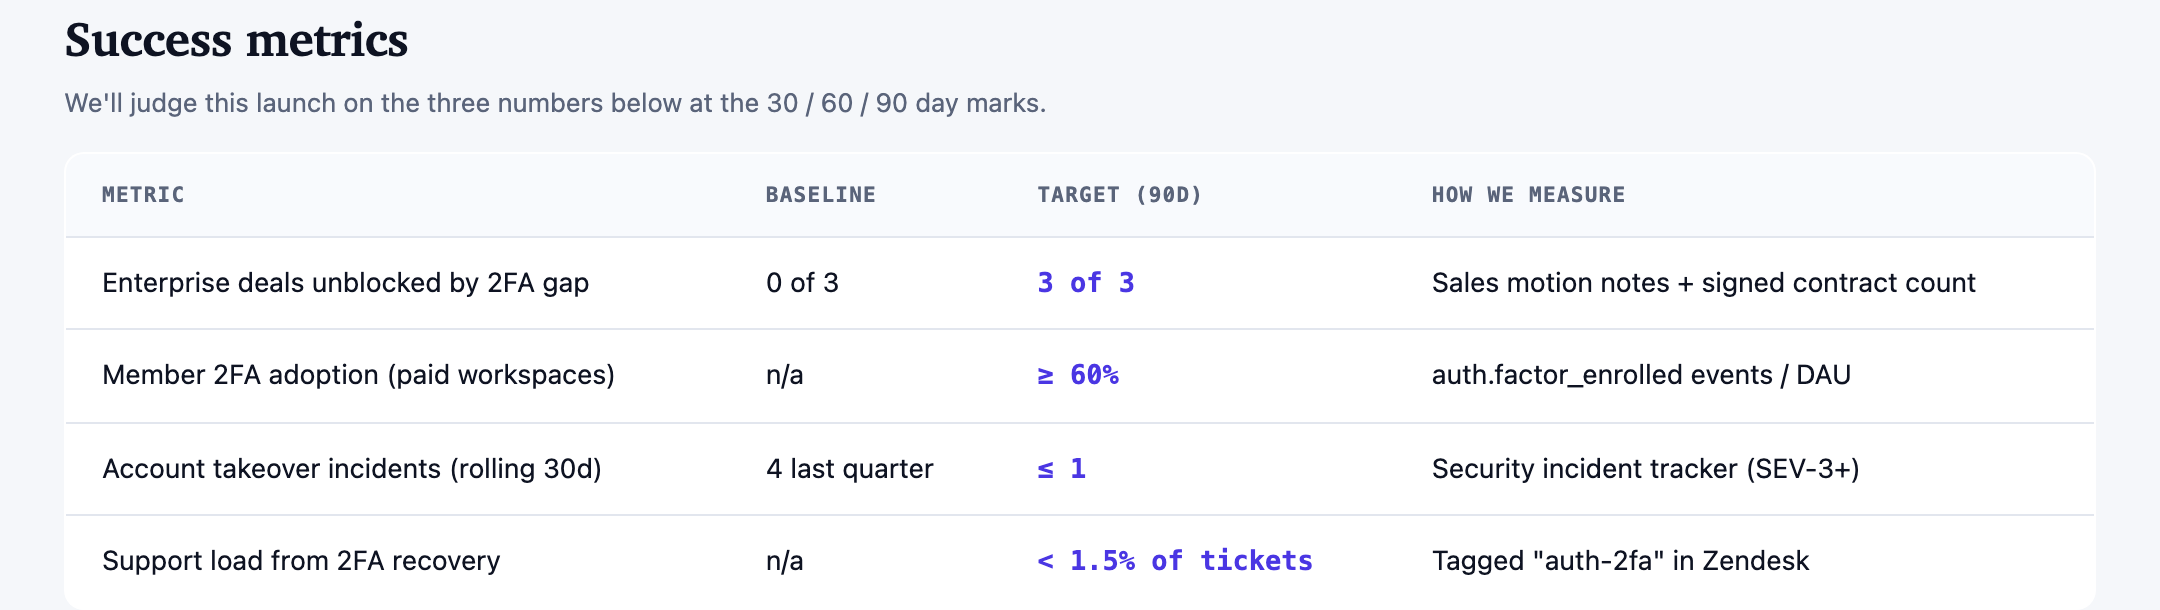
| Metrica | Baseline | Obiettivo (90D) | Metodo di misurazione |
|---|---|---|---|
| Trattative enterprise sbloccate risolvendo la lacuna 2FA | 0 su 3 | 3 su 3 | Note del processo commerciale + conteggio dei contratti firmati |
| Adozione della 2FA da parte dei membri (workspace a pagamento) | n/a | ≥ 60% | eventi auth.factor_enrolled / DAU |
| Incidenti di account takeover (ultimi 30 giorni) | 4 nell’ultimo trimestre | ≤ 1 | Registro degli incidenti di sicurezza (SEV-3+) |
| Carico del supporto per il recupero 2FA | n/a | Meno dell’1,5% dei ticket | auth-2fa contrassegnato in Zendesk |
Decisioni ancora aperte
La sezione finale mantiene visibile l’incertezza invece di presentare la specifica come un’implementazione conclusa. Tre domande sono assegnate a Devon Park, Priya Banerjee e Sasha Lin il 28, 29 e 30 ottobre: se i membri scelgano tra TOTP e chiavi di sicurezza, quanto debba durare un cookie di dispositivo attendibile e dove un amministratore possa vedere lo stato 2FA di un membro.
Questo costituisce un contrappunto significativo alla sequenza delle milestone. Il rollout indica un cookie di dispositivo attendibile e l’applicazione da parte dell’amministratore, ma le domande aperte mostrano che i dettagli delle relative policy non sono definiti nel documento. Mantenere queste domande accanto a responsabili e date fornisce al team una coda decisionale collegata alla scadenza dichiarata del 31 ottobre.
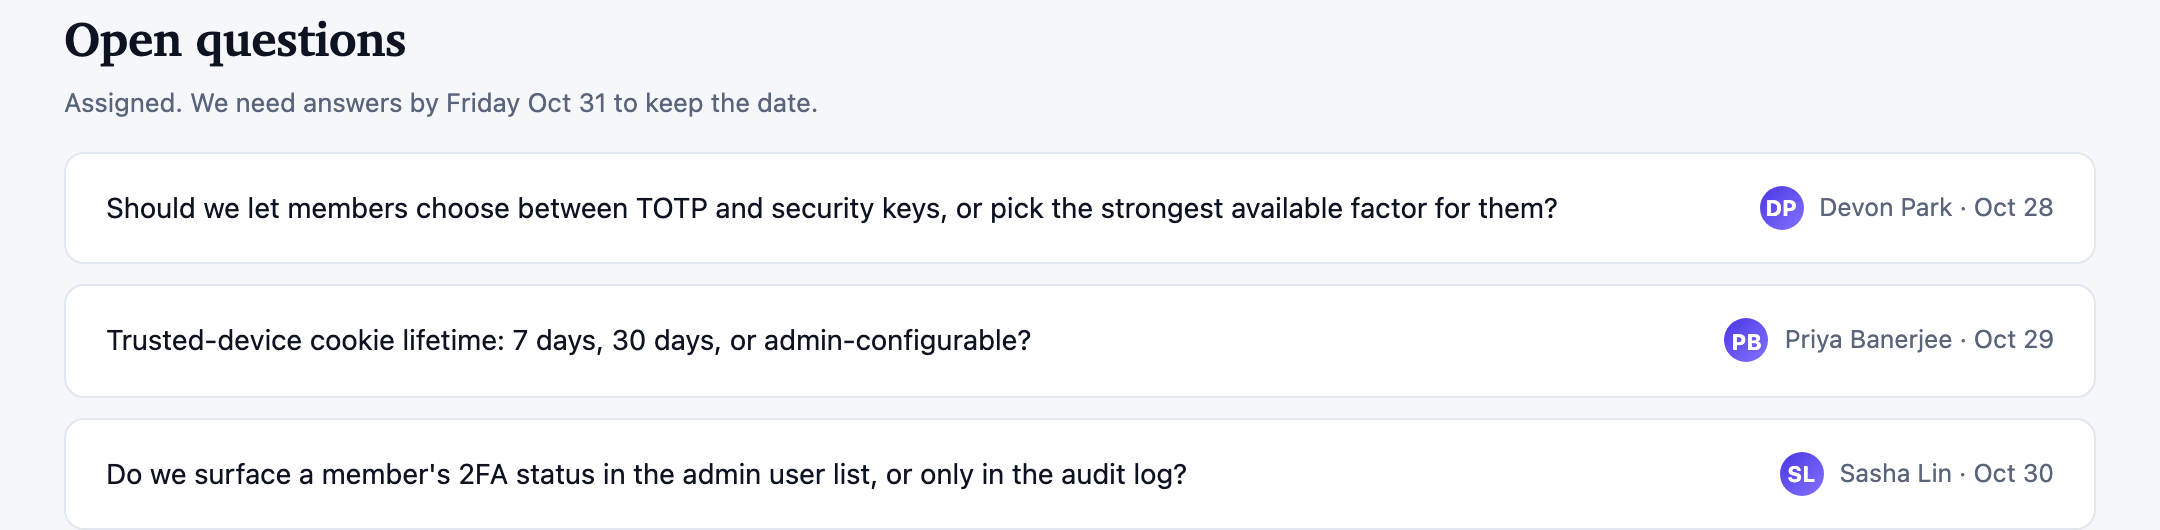
Scelta del fattore
Decidere se i membri scelgono un fattore o ricevono quello più sicuro disponibile.
Dispositivo attendibile
Definire la policy sulla durata del cookie del dispositivo attendibile.
Visibilità per l’amministratore
Scegliere tra lo stato nell’elenco utenti e la visibilità nel registro di audit.
Come creare una specifica di prodotto per l’autenticazione in OpenDesign
Inquadrare il problema dell’autenticazione
Inizia dalla richiesta di prodotto, dal pubblico interessato e dalla pressione concreta, in termini di sicurezza o commerciali. Includi una riga sintetica sulla responsabilità, con squad, responsabili, lancio previsto e impegno stimato quando questi dettagli sono noti.
Definire ambito e metriche
Separa gli obiettivi proposti per il lancio dalle esclusioni, quindi aggiungi baseline, obiettivi e metodi di misurazione. Mantieni distinti i valori di pianificazione dai risultati verificati e allinea le finestre di reporting e il conteggio degli utenti unici prima di adattare le formule di esempio.
Prompt suggeritoCrea una specifica di prodotto Northwind per l’autenticazione a due fattori con un’intestazione in bozza, una riga sulla responsabilità, una sezione Problem, Goals and Non-goals, una tabella Success Metrics a quattro colonne, tre User Stories numerate, quattro Rollout Milestones datate e Open Questions assegnate. Mostra TOTP, Enterprise WebAuthn, applicazione a livello di workspace, codici di recupero, voci di audit e i limiti di capacità dichiarati; non lasciare intendere l’esistenza di servizi attivi o risultati misurati.
Verificare la sequenza decisionale
Esamina il documento come un percorso di pianificazione: problema, ambito, metriche, user story, milestone e domande aperte. Verifica che ogni milestone abbia contenuti concreti e che i dettagli di policy irrisolti rimangano visibili invece di essere presentati come comportamenti definiti.
Esporta e ottieni un link di condivisione
Esporta il design completato, quindi usa Condividi in OpenDesign per ottenere un link di condivisione. Apri il link in una finestra del browser separata e verifica che la versione prevista e le sue risorse siano disponibili prima di inviarlo.
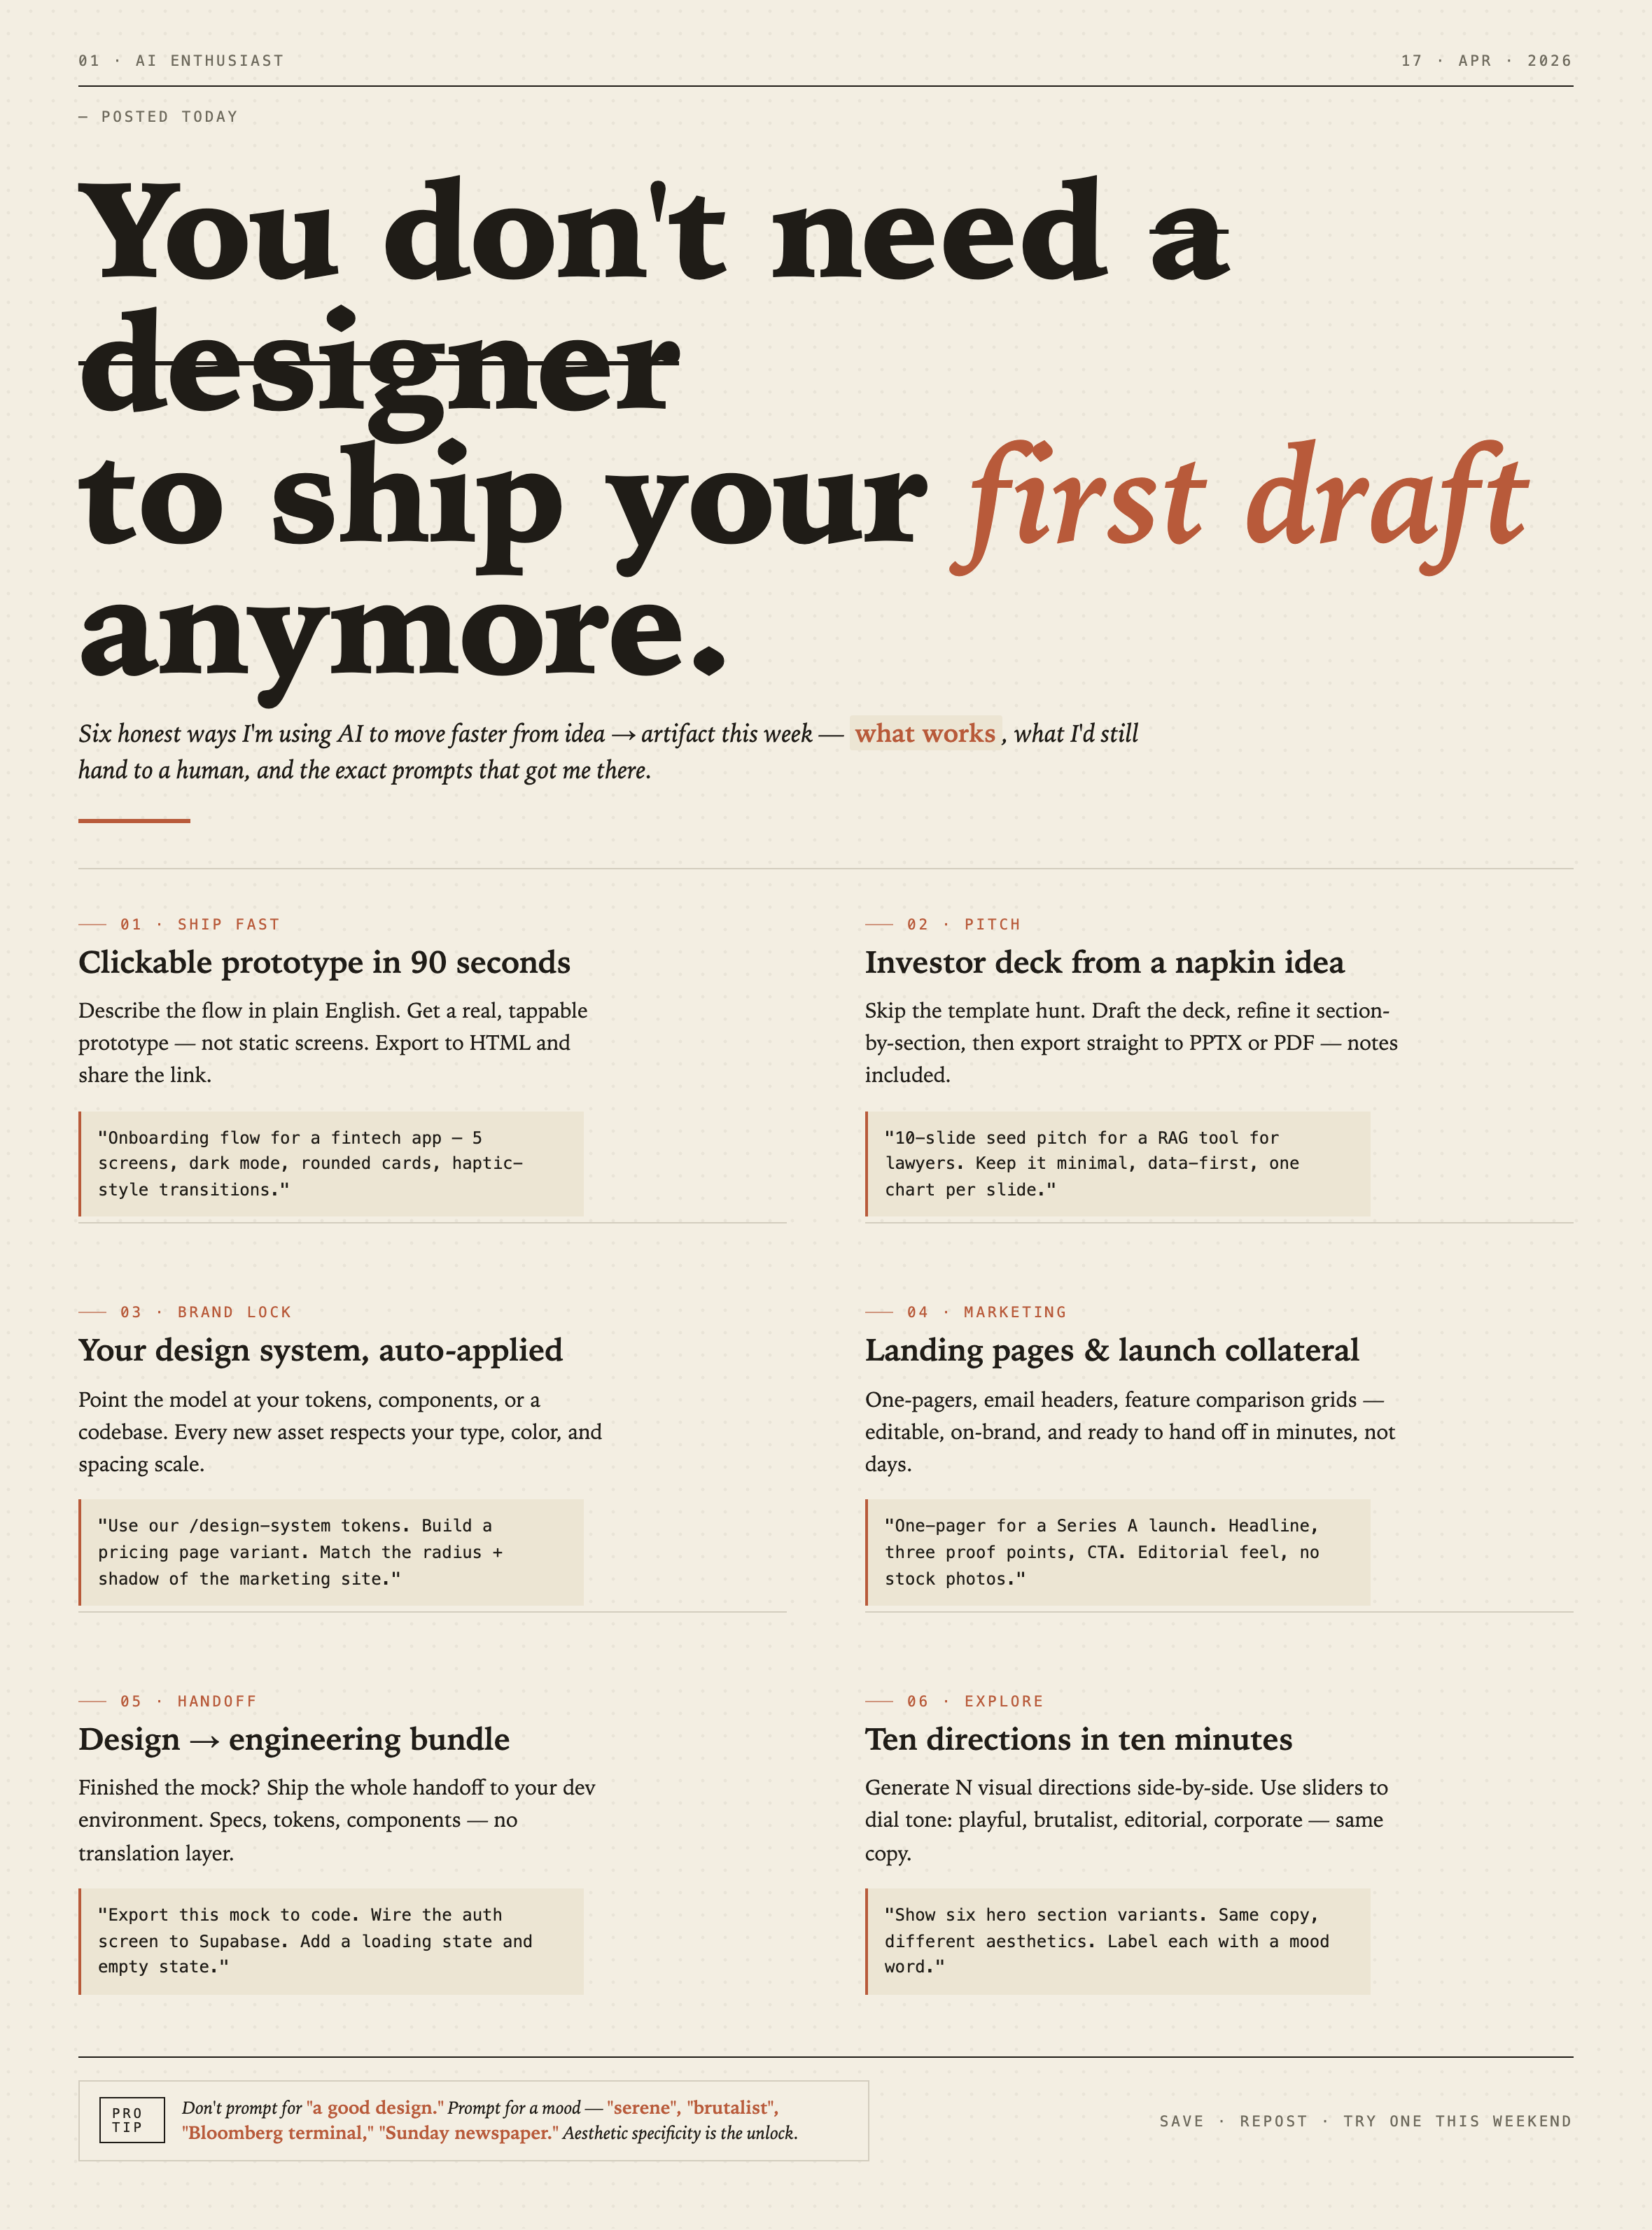
Poster editoriale sul flusso di lavoro con l’IA
Il poster editoriale sul flusso di lavoro con l’IA presenta sei proposte in capitoli numerati, con esempi concreti di prompt e accenti tipografici color ruggine su un fondo crema.
Grafiche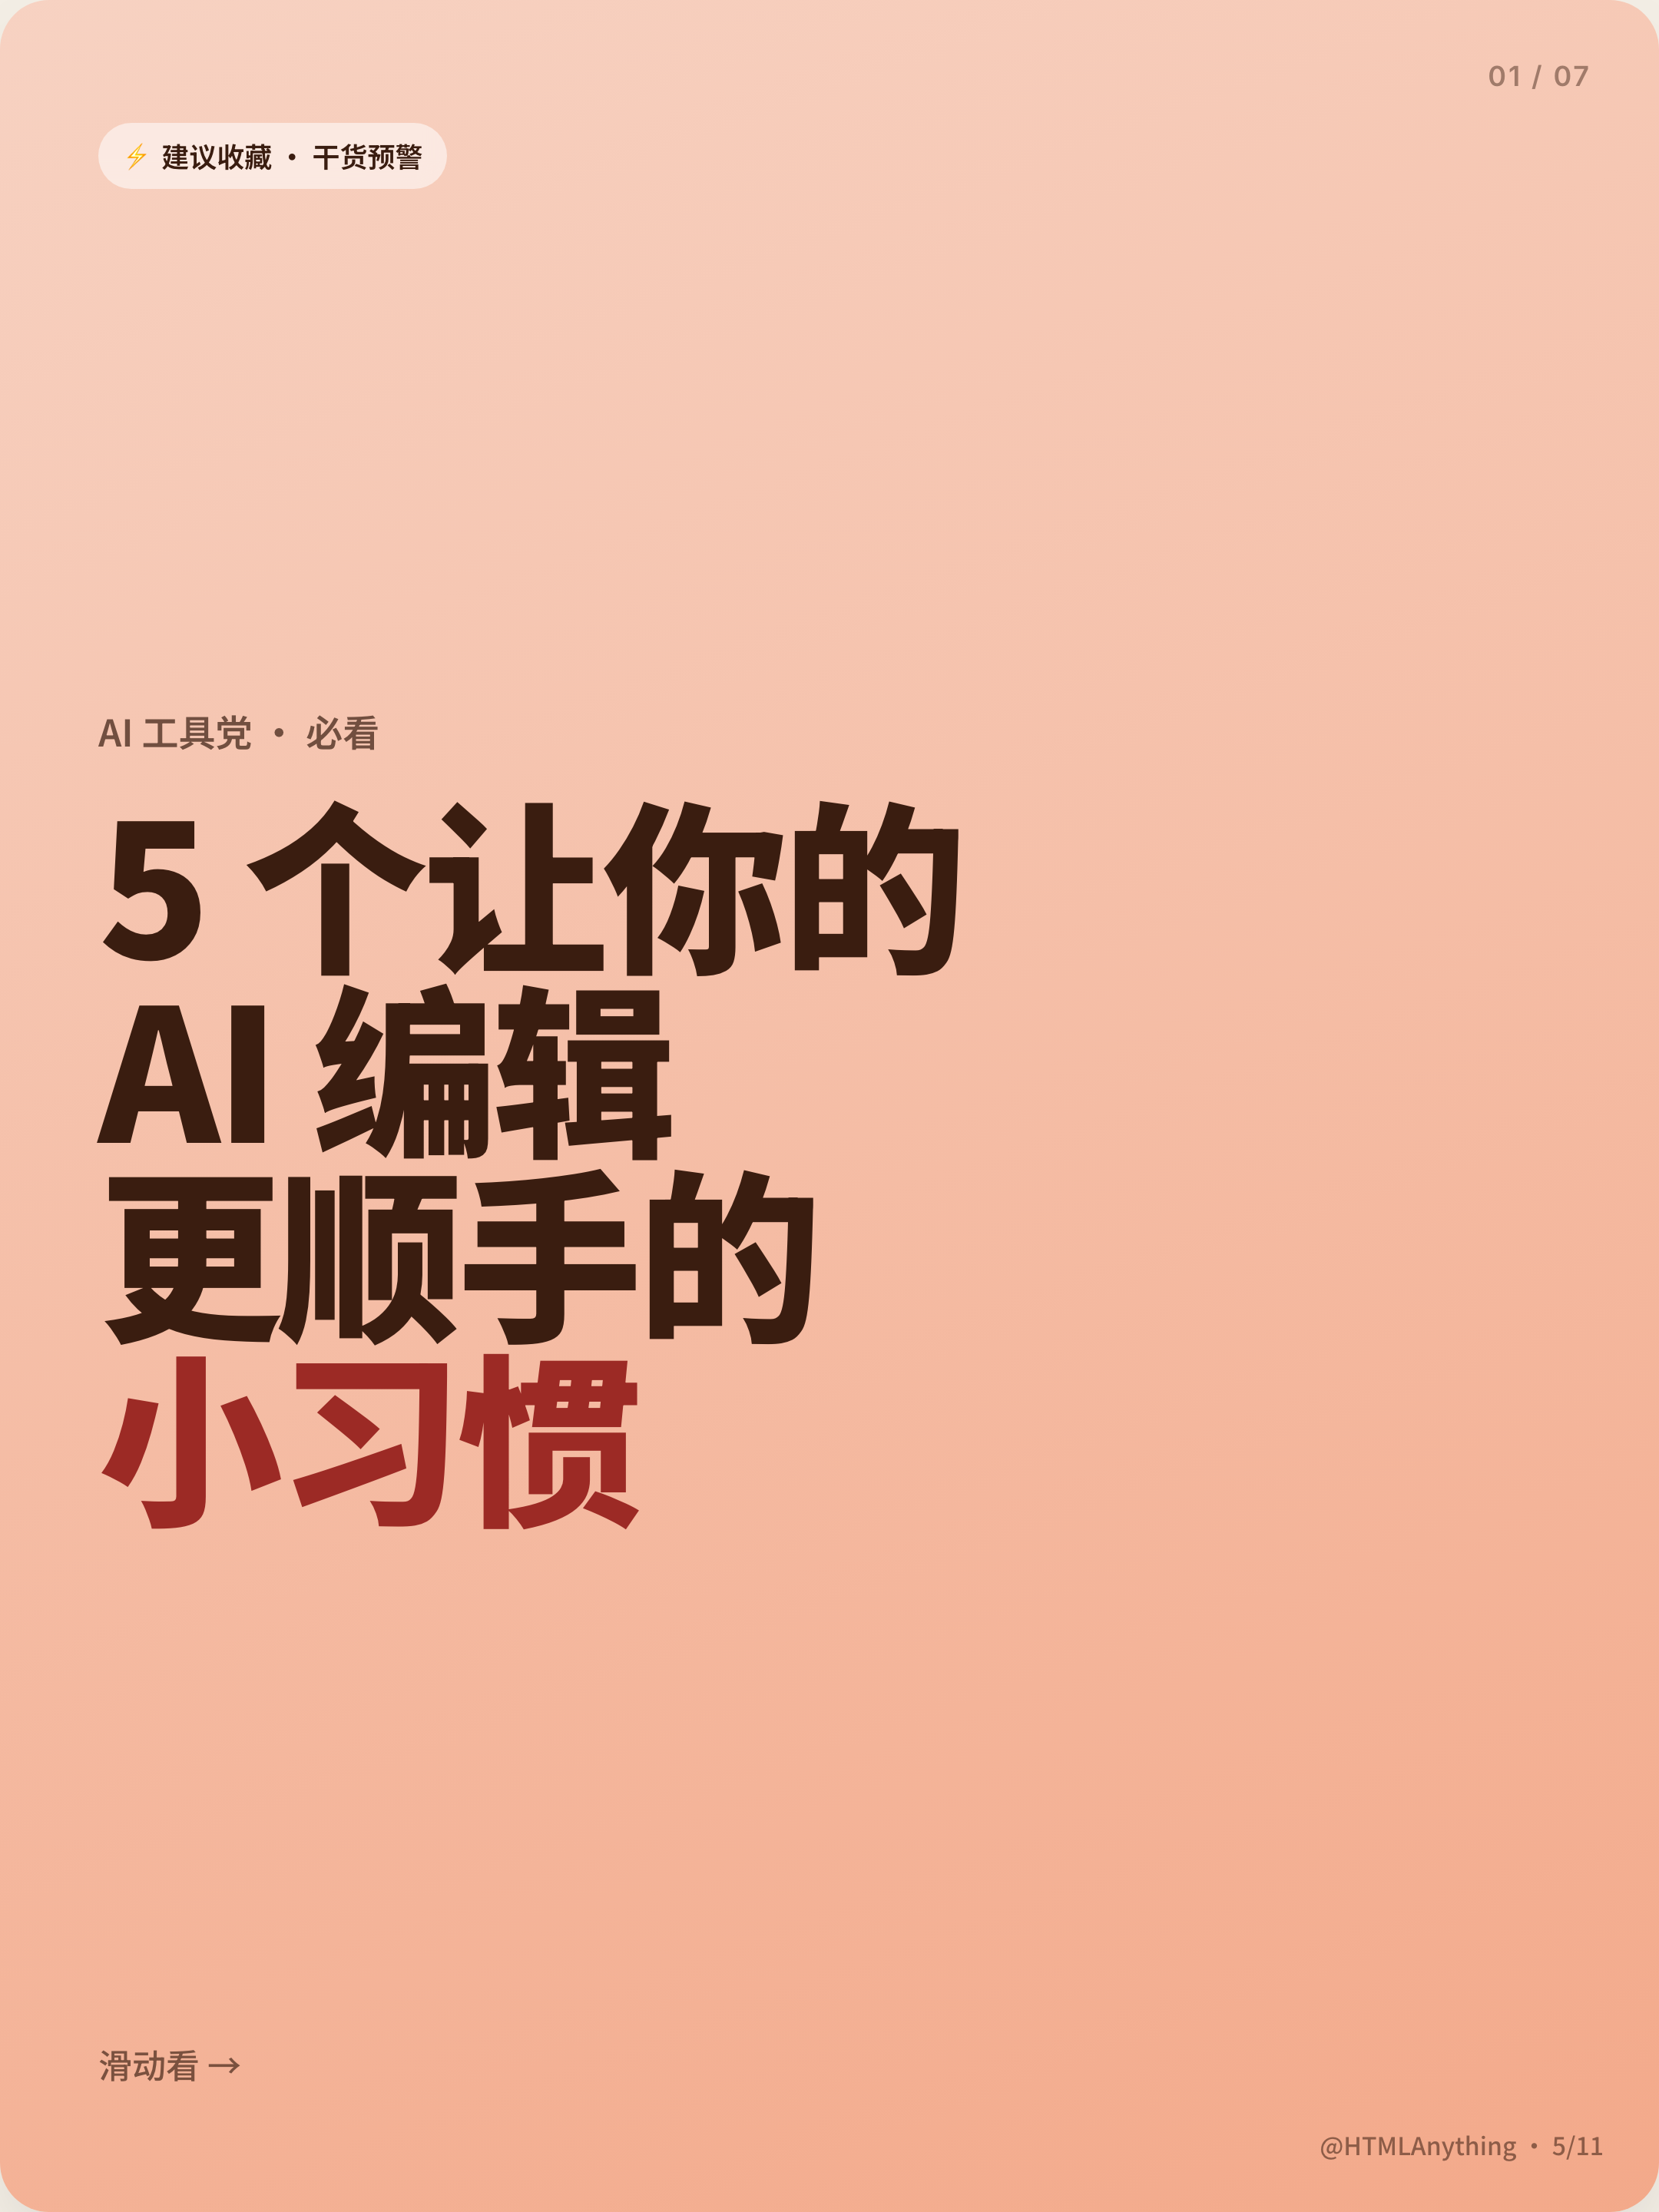
Design di un carosello social sul workflow dell'IA
Sette card verticali usano titoli cinesi sovradimensionati, abitudini numerate, campi cromatici variabili e una frase conclusiva per spiegare i workflow di editing con l'IA.
Grafiche
Design Shader Aurora Field
Un campo di rumore blu-verde animato automaticamente dà atmosfera a un hero WebGL, mentre un titolo fisso e un piccolo badge locale del frame rate ancorano la scena.
Grafiche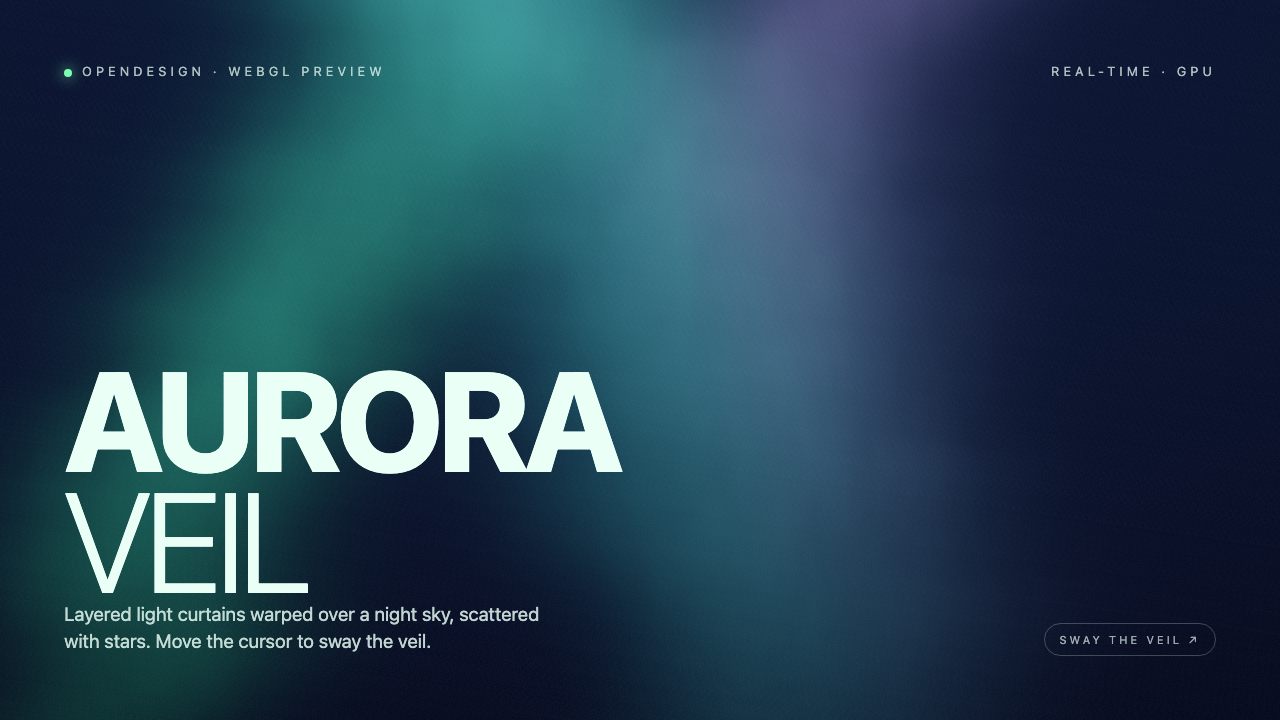
Design dello shader Aurora Veil
Aurora Veil è una composizione shader interattiva che trasforma luce stratificata, stelle e movimento del cursore in un hero WebGL atmosferico.
Grafiche