

Grafikdesign
Design einer Produktspezifikation für Authentifizierung
Ein Vorschlag für die Zwei-Faktor-Authentifizierung von Northwind verknüpft Verantwortlichkeiten, Umfang, User Stories, vier Beispielziele, Rollout-Phasen und ungeklärte Entscheidungen.

Anwendungsfälle für Produktspezifikationen
- Autorinnen und Autoren von ProduktspezifikationenAuthentifizierungsanforderungen in ein geordnetes Umsetzungsbriefing übersetzen.
- Teams für Identity-PlattformenSicherheitskontrollen, Rollout-Phasen und ungeklärte Implementierungsentscheidungen verbinden.
- Produkt- und Design-LeadsVerantwortlichkeiten, Umfang, Messgrößen und nutzerorientierte Authentifizierungsprioritäten abstimmen.
- Teams für Enterprise-ReadinessSicherheitsblocker von Kunden gemeinsam mit Überlegungen zu Nutzung und Support einordnen.
Höhepunkte des Authentifizierungsbriefings
- ProblemdefinitionVerbindet Blocker aus Enterprise-Reviews mit der Authentifizierungslücke.
- Expliziter UmfangTrennt vorgeschlagene Launch-Ziele von bewusst zurückgestellten Arbeiten.
- Rollout-ZieleVerknüpft angestrebte Ergebnisse mit Beispielzielen und vier Rollout-Phasen.
- Zugewiesene FragenHält ungeklärte Richtlinienentscheidungen mit Verantwortlichen und Terminen sichtbar.
Die Produktspezifikation Abschnitt für Abschnitt
1 / 6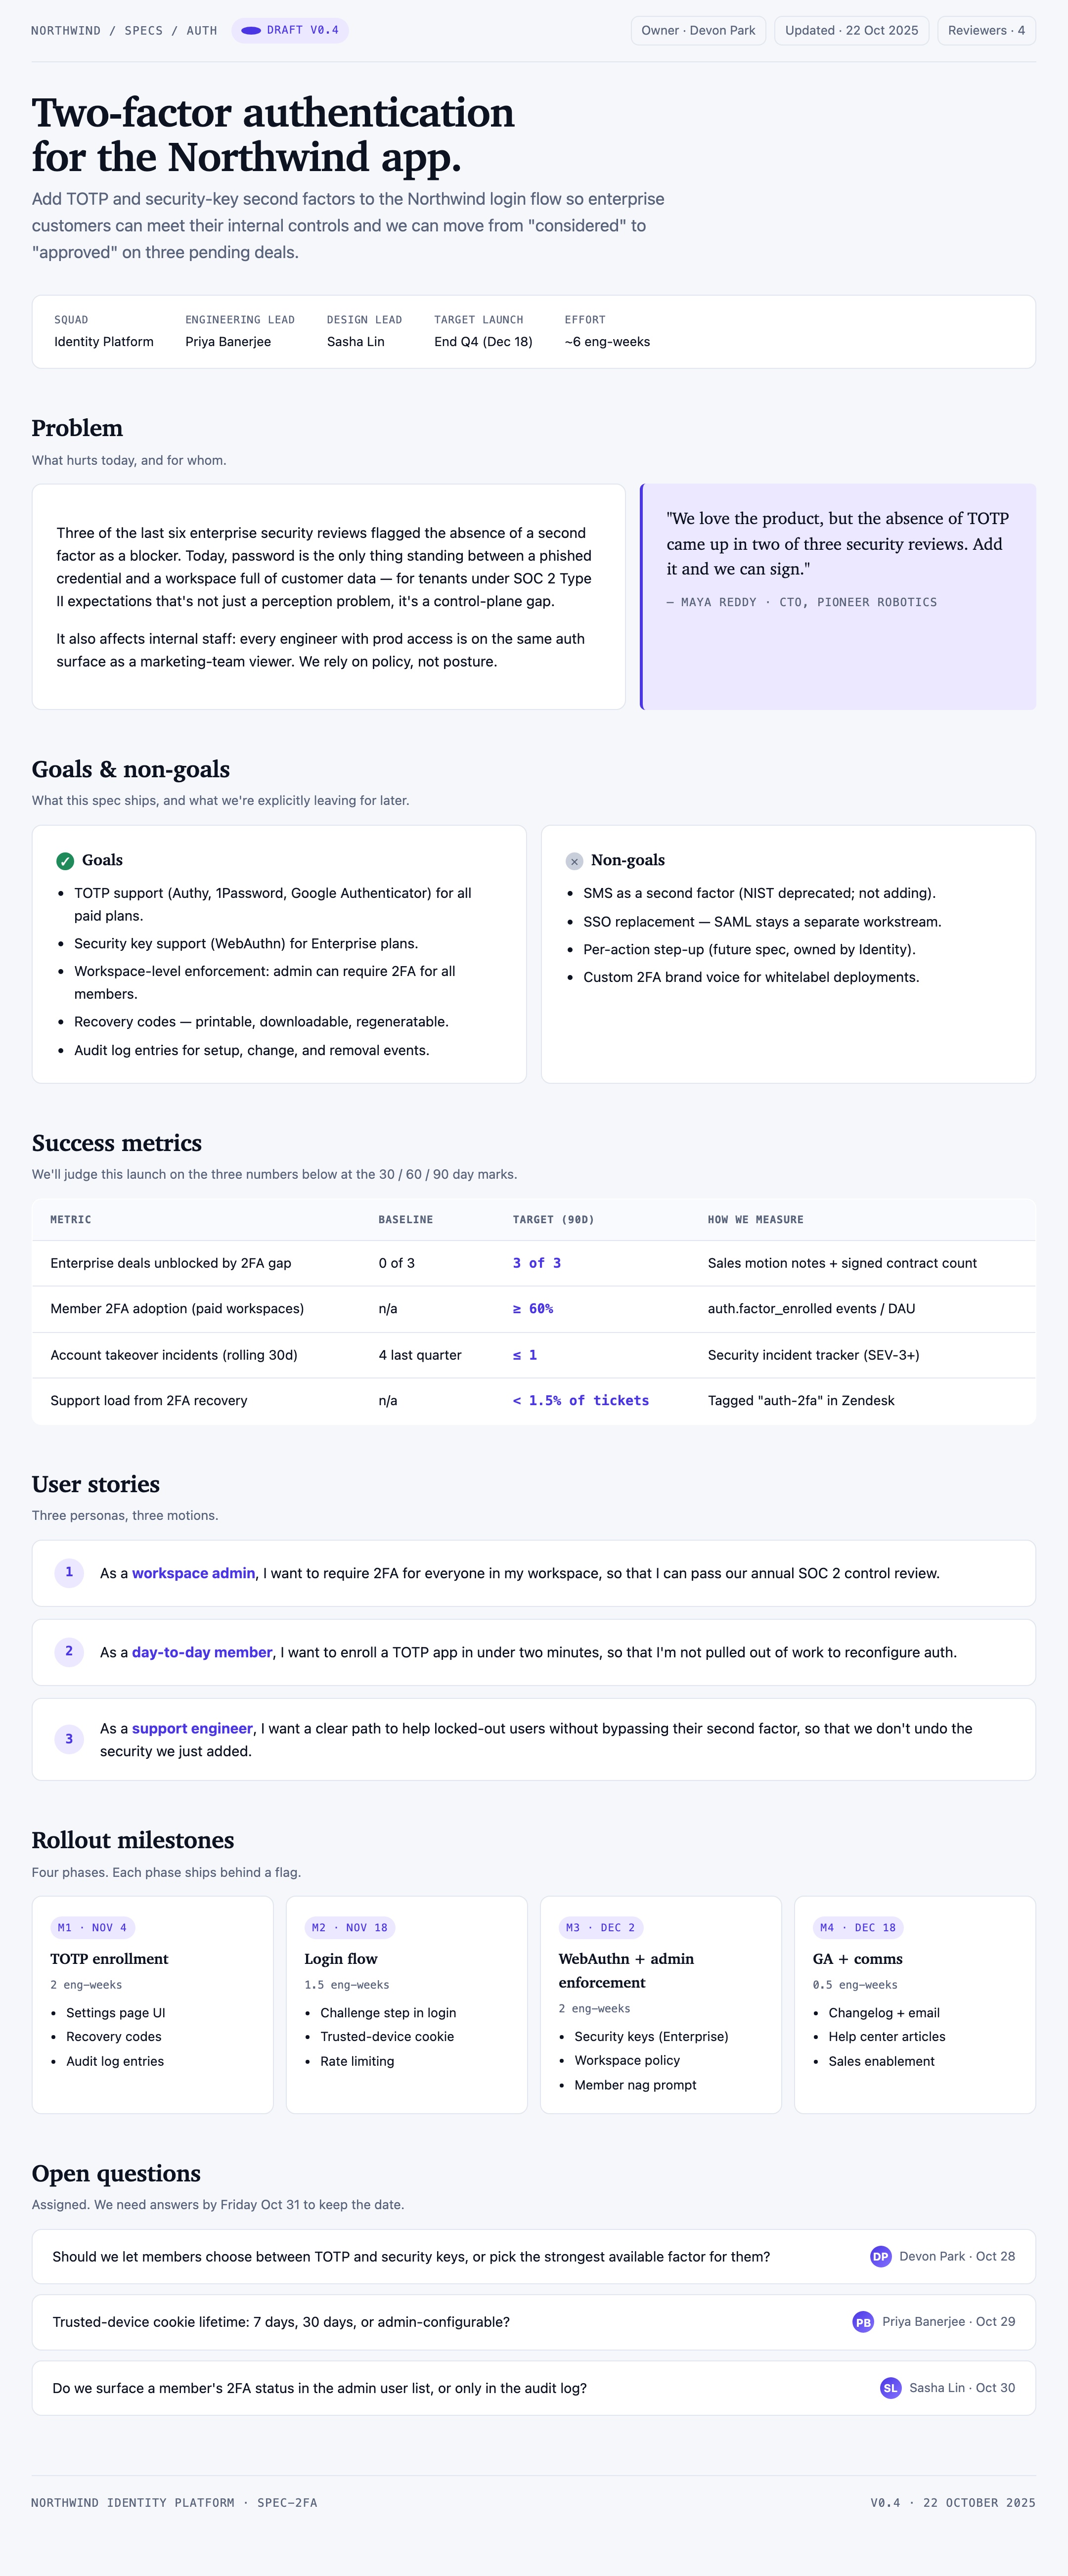
Northwind-2FA-Briefing
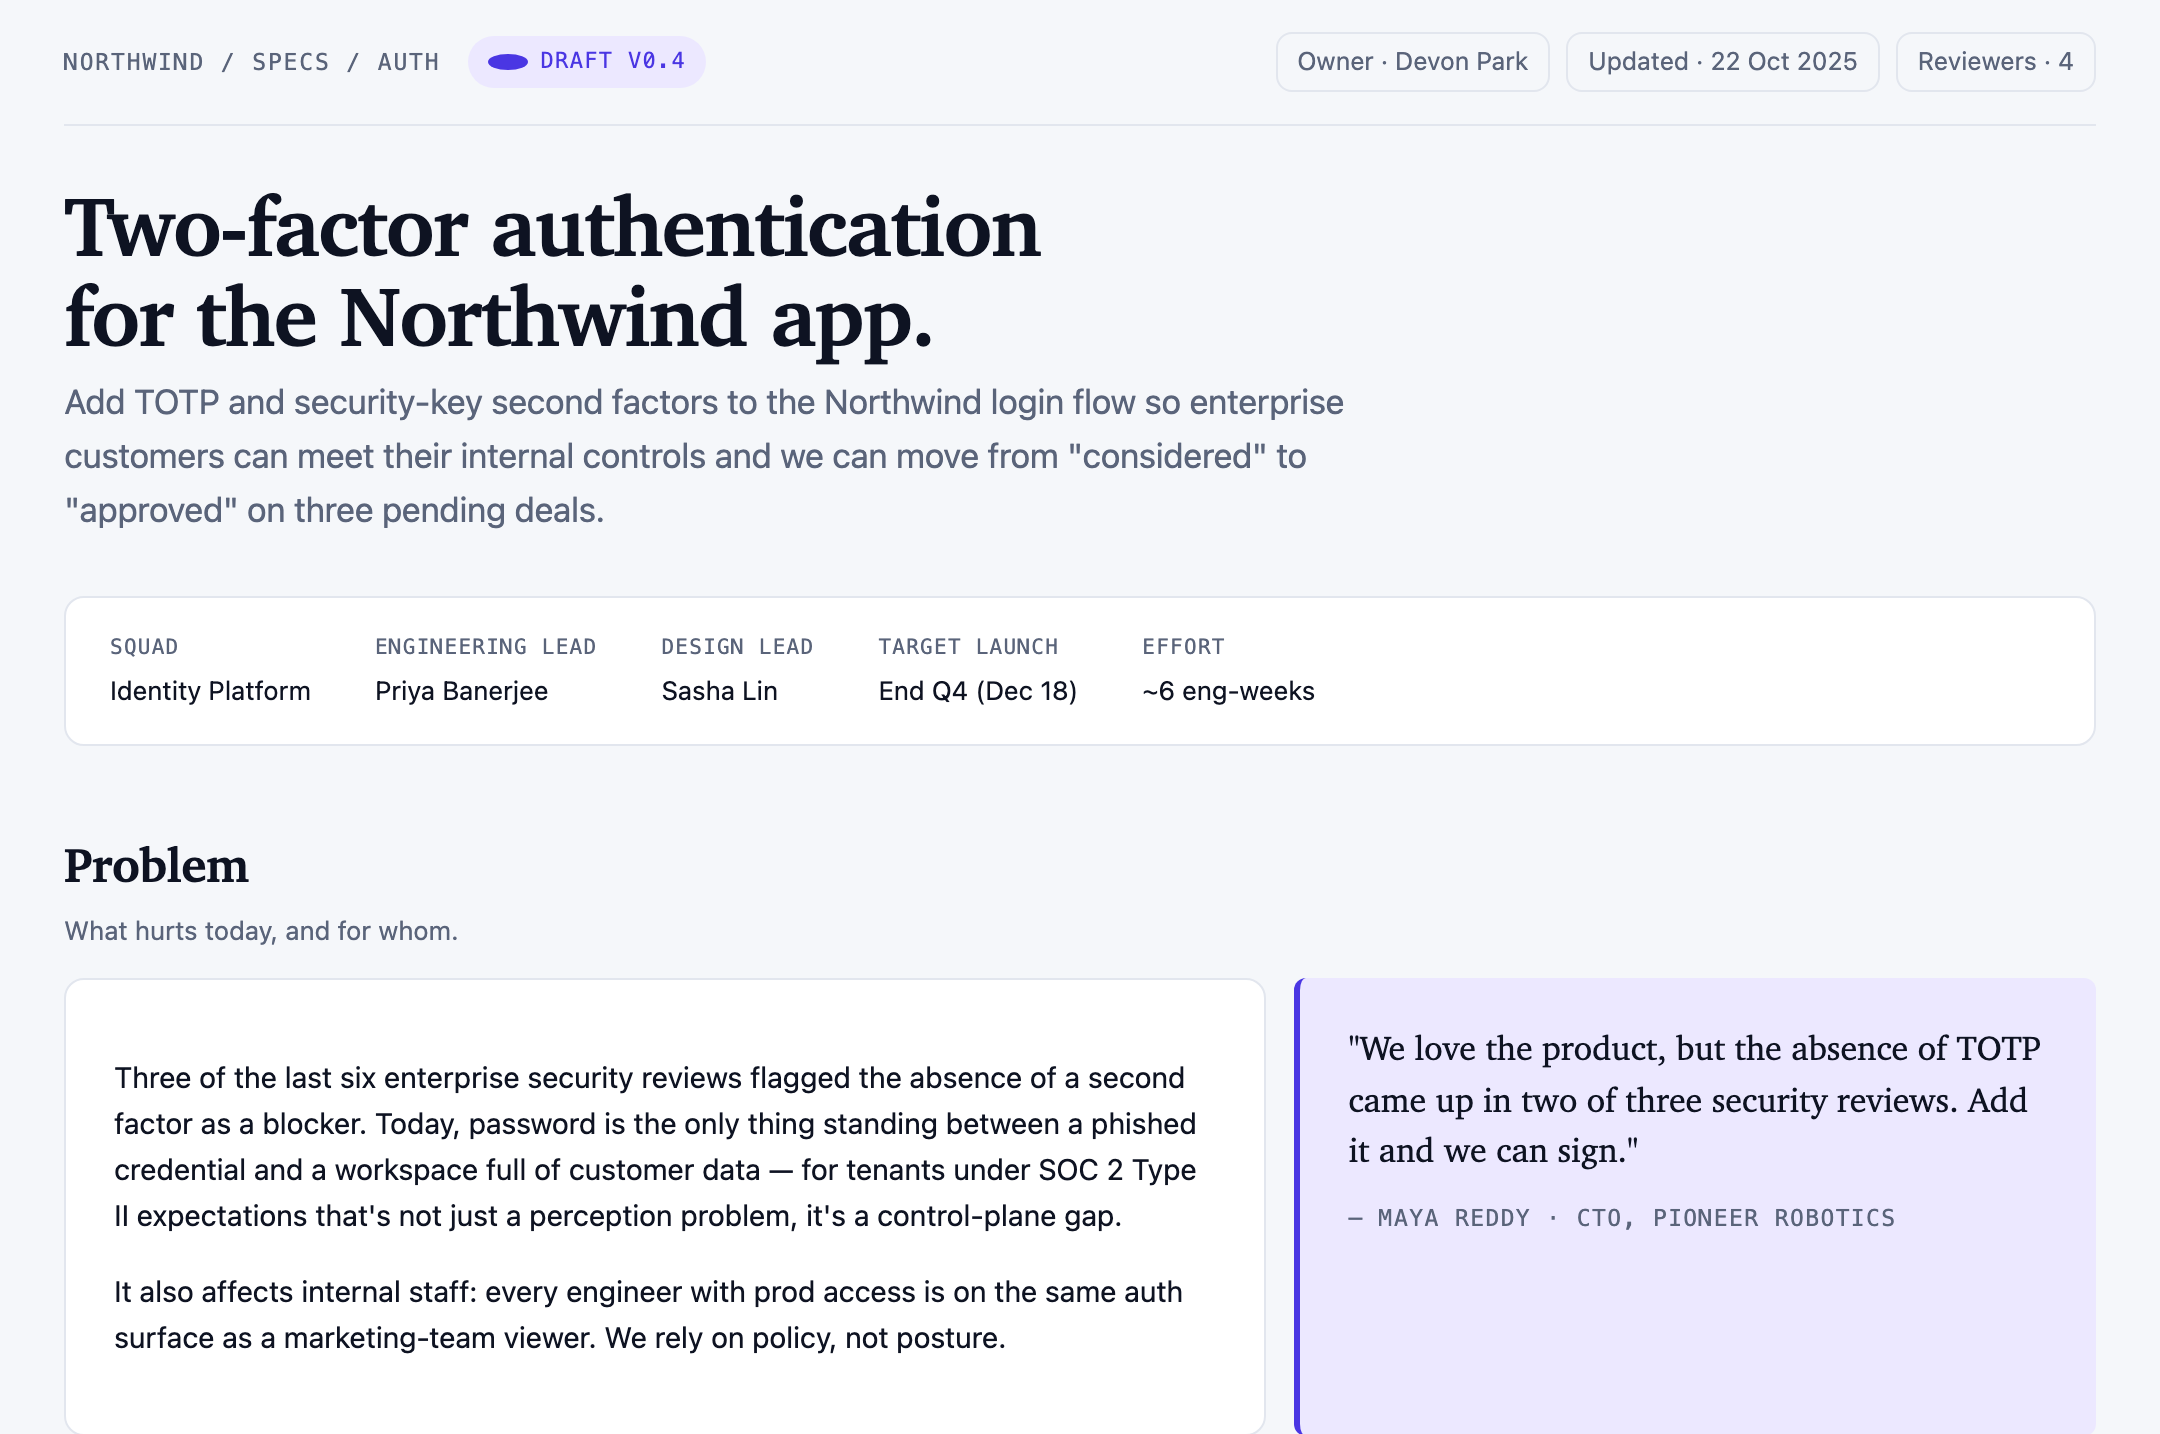
Dieses offizielle OpenDesign-Beispiel ist eine illustrative Produktspezifikation für die Zwei-Faktor-Authentifizierung in der Northwind-App. Der Einstieg weist das Dokument als Draft v0.4 aus, nennt die verantwortliche Person, das Aktualisierungsdatum und vier Reviewer und formuliert anschließend den Vorschlag: TOTP- und Sicherheitsschlüsselfaktoren zum Login-Ablauf hinzuzufügen.
Die visuelle Komposition stellt diese Anforderung vor die Planungsdetails. Eine Metadatenzeile nennt Identity Platform als Squad, Priya Banerjee als Engineering Lead, Sasha Lin als Design Lead, einen geplanten Launch am End Q4 (Dec 18) und einen geschätzten Aufwand von ~6 eng-weeks. Diese Reihenfolge ermöglicht es, Verantwortlichkeiten und Auslieferungsdruck zu verstehen, bevor das Problem gelesen wird.
Der Abschnitt Problem gibt dem Vorschlag anschließend einen Grund. Er beschreibt, dass drei der letzten sechs Sicherheitsprüfungen von Enterprise-Kunden den fehlenden zweiten Faktor beanstandeten, gefolgt von einem separaten Zitat von Maya Reddy von Pioneer Robotics. Das Zitat macht den geschäftlichen Druck verständlich, ohne das umfassendere Sicherheitsargument zu ersetzen.
Drei Authentifizierungsabläufe
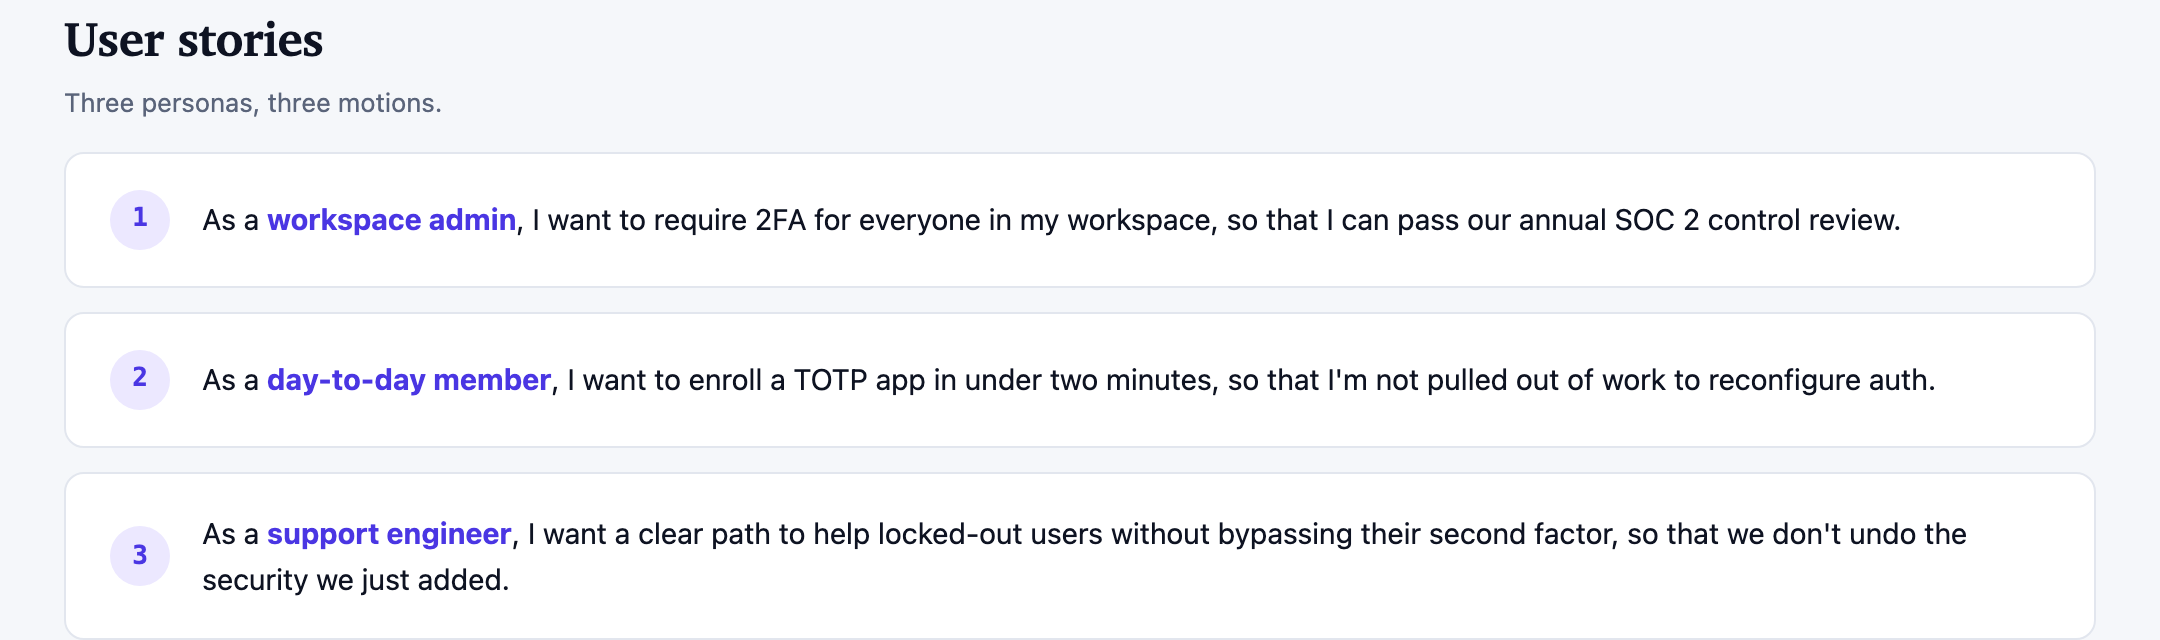
Der Beispielabschnitt User Stories benennt drei Aufgaben: Ein Workspace-Admin möchte 2FA für ein genanntes Ziel einer Kontrollprüfung verpflichtend machen; ein Mitglied im Arbeitsalltag möchte die TOTP-Registrierung in weniger als zwei Minuten abschließen; und ein Support Engineer möchte einen Wiederherstellungsweg, der den zweiten Faktor nicht umgeht. Dies sind Planungsanforderungen des Dokuments, kein Beleg dafür, dass die Authentifizierung funktioniert oder Compliance erreicht wurde.
Diese Stories werden als drei nummerierte horizontale Zeilen dargestellt, wobei die Persona-Formulierung innerhalb jedes Satzes hervorgehoben ist. Diese wiederholte Struktur macht die Unterschiede in den Verantwortlichkeiten leicht vergleichbar, während die „so that“-Klausel den operativen Grund hinter jeder Anforderung bewahrt.
Die Reihenfolge legt außerdem einen Designkompromiss offen. Die Administration steht an erster Stelle, weil die Durchsetzung im Workspace die Richtlinienoberfläche definiert; die Registrierung folgt, weil sie die unmittelbare Handlung des Mitglieds ist; der Recovery-Support steht an letzter Stelle, weil er den Ausnahmeweg beschreibt. Das Dokument behandelt Sicherheit daher als gemeinsames System und nicht nur als Login-Bildschirm.
Workspace-Admin
Verlangt 2FA für alle Mitglieder, um eine Kontrollprüfung zu unterstützen.
Mitglied im Arbeitsalltag
Registriert schnell eine TOTP-App, ohne die normale Arbeit zu verlassen.
Support-Ingenieur
Unterstützt die Wiederherstellung, ohne die zusätzliche Sicherheitskontrolle zu schwächen.
Ziele, Messgrößen und Phasen
Die mittlere Abfolge des Dokuments bewegt sich von Umfang über Bewertung zu Umsetzung. „Goals & non-goals“ verwendet Häkchen- und Multiplikationssymbole, um TOTP, WebAuthn, Workspace-Durchsetzung, Wiederherstellungscodes und Audit-Einträge von ausgeschlossenen Arbeiten wie SMS, SSO-Ersatz, Step-up pro Aktion und einer individuellen Marken-Tonalität für White-Label-Bereitstellungen zu unterscheiden.
Diese Trennung ist hilfreich, weil sie verhindert, dass der Vorschlag jede Authentifizierungsanforderung als Teil dieses Launches behandelt. Die genannte Unterstützung für Authy, 1Password und Google Authenticator gibt dem TOTP-Ziel eine konkrete Grenze, während WebAuthn auf Enterprise-Pläne beschränkt ist. Der Kompromiss ist eine bewusst begrenzte Abdeckung: Die Spezifikation gewinnt einen klar abgegrenzten ersten Release, während angrenzende Identity-Arbeiten separat bleiben.
Die Tabelle Success Metrics enthält vier beispielhafte Planungszeilen: freigegebene Deals (3 von 3), Nutzung in bezahlten Workspaces (mindestens 60%), Account-Takeover-Vorfälle der letzten 30 Tage (höchstens 1) und Supportaufwand für Wiederherstellungen (weniger als 1,5% der Tickets). Dies sind Zielwerte, keine gemessenen Ergebnisse. Ihre Nutzungsformel zählt Registrierungsereignisse im Verhältnis zu DAU, definiert jedoch keine Deduplizierung eindeutiger Mitglieder, während der Ausgangswert für Vorfälle „4 last quarter“ lautet. Die Zeiträume und Zählregeln müssten abgestimmt werden, bevor diese Tabelle einen echten Launch messen könnte.
Rollout Milestones übersetzt diese Messgrößen in vier gekennzeichnete Phasen: TOTP-Registrierung, den Login-Ablauf, WebAuthn mit Admin-Durchsetzung sowie GA plus Kommunikation. Jede Phase führt eine Aufwandsschätzung und konkrete Inhalte auf, sodass sichtbar wird, welche Entscheidungen Einstellungen, Login, Richtlinien und Supportmaterialien betreffen.
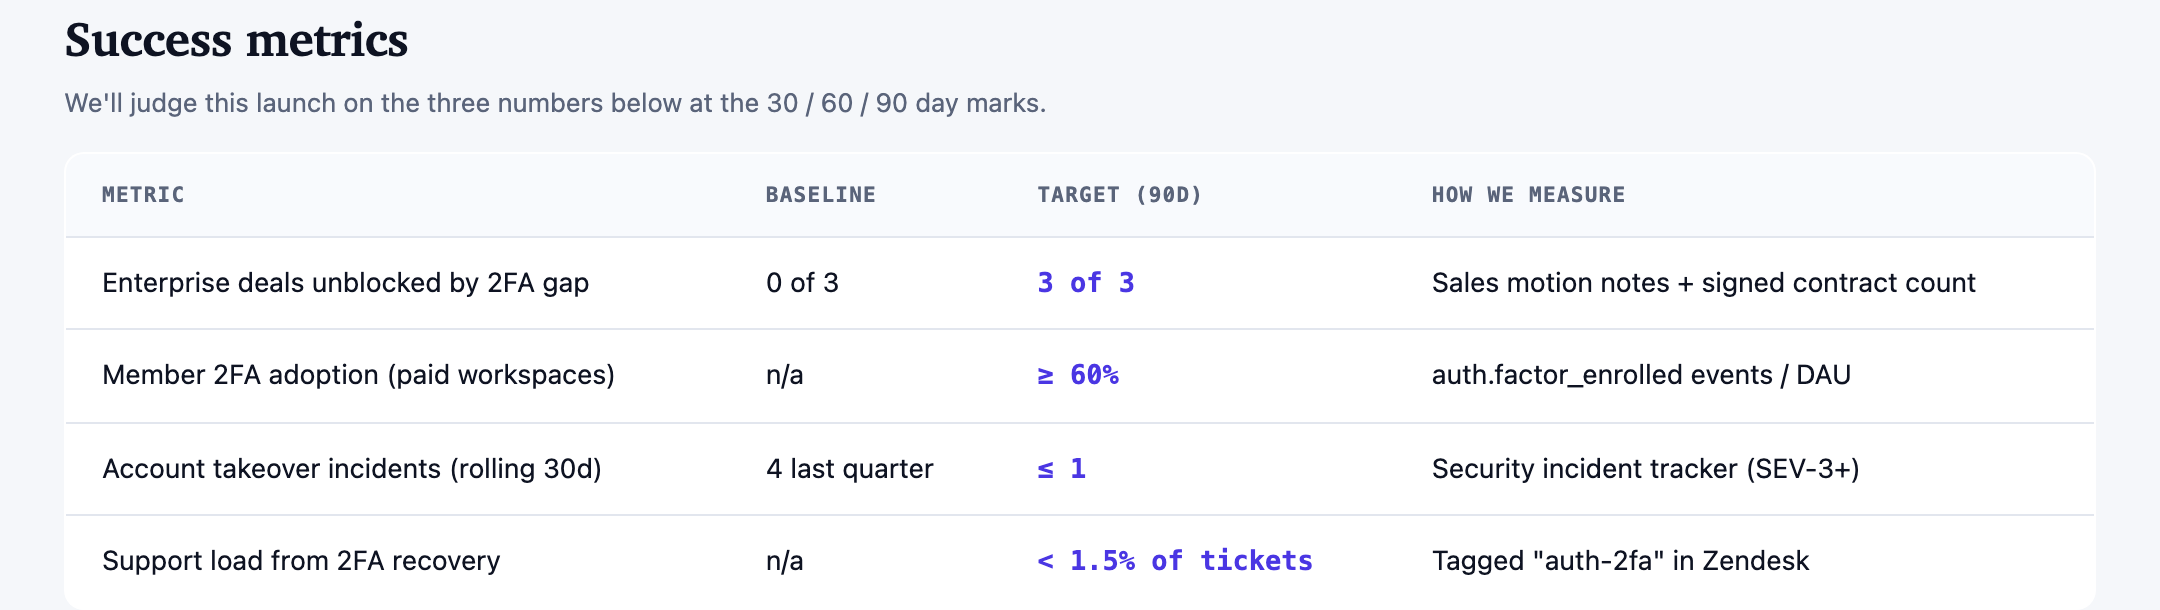
| Kennzahl | Ausgangswert | Ziel (90D) | Messmethode |
|---|---|---|---|
| Enterprise-Deals, die durch Schließen der 2FA-Lücke freigegeben werden | 0 von 3 | 3 von 3 | Notizen zum Sales-Prozess + Anzahl unterzeichneter Verträge |
| 2FA-Nutzung durch Mitglieder (bezahlte Workspaces) | n/a | ≥ 60% | auth.factor_enrolled-Ereignisse / DAU |
| Account-Takeover-Vorfälle (rollierende 30 Tage) | 4 im letzten Quartal | ≤ 1 | Tracker für Sicherheitsvorfälle (SEV-3+) |
| Supportaufwand durch 2FA-Wiederherstellung | n/a | Weniger als 1,5% der Tickets | Mit auth-2fa in Zendesk markiert |
Noch offene Entscheidungen
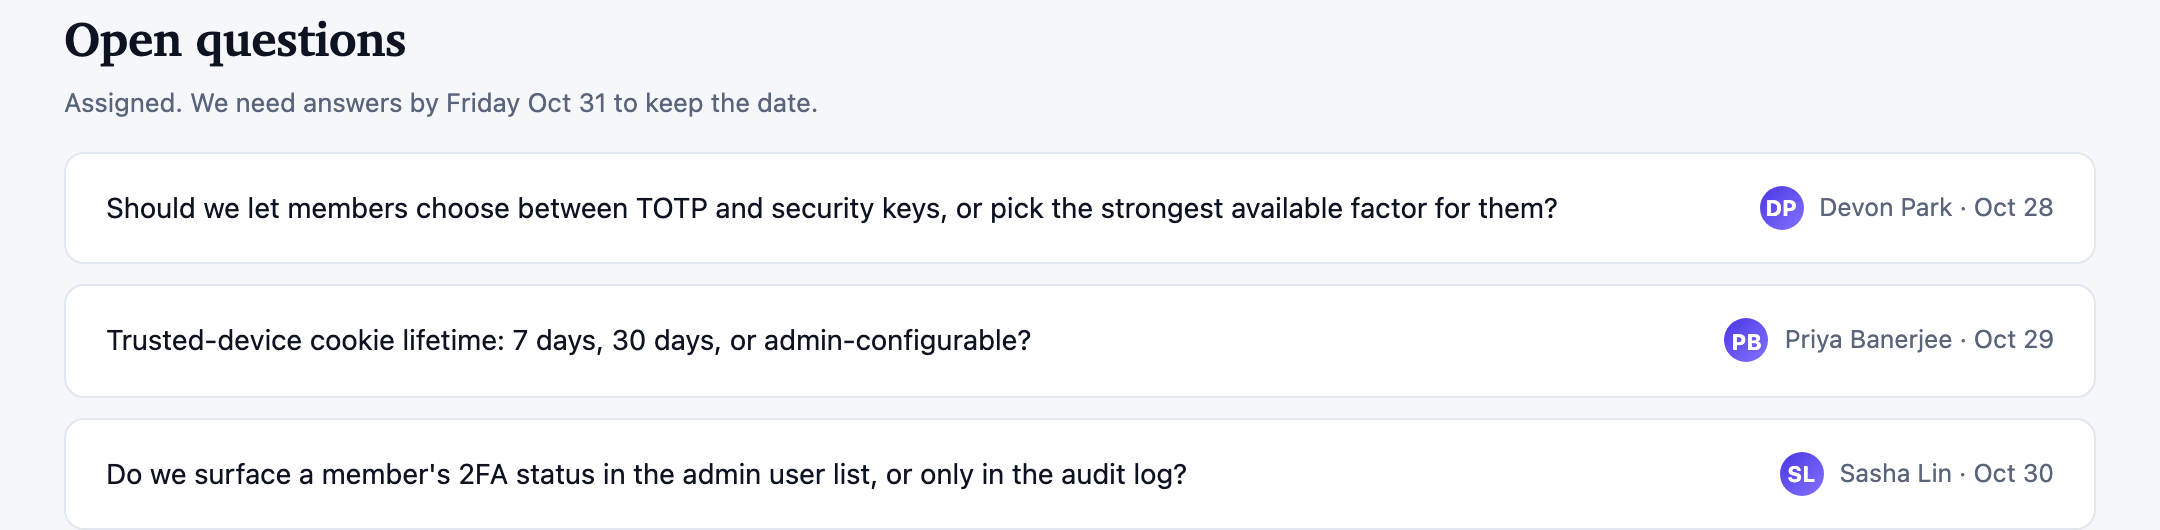
Der letzte Abschnitt hält die Unsicherheit sichtbar, statt die Spezifikation als fertige Implementierung darzustellen. Drei Fragen sind Devon Park, Priya Banerjee und Sasha Lin am 28., 29. und 30. Oktober zugewiesen: ob Mitglieder zwischen TOTP und Sicherheitsschlüsseln wählen, wie lange ein Cookie für vertrauenswürdige Geräte gültig sein soll und wo ein Admin den 2FA-Status eines Mitglieds sehen kann.
Dies bildet ein sinnvolles Gegenstück zur Meilensteinabfolge. Der Rollout nennt einen Cookie für vertrauenswürdige Geräte und die Admin-Durchsetzung, doch die offenen Fragen zeigen, dass ihre Richtliniendetails im Dokument noch nicht festgelegt sind. Wenn diese Fragen gemeinsam mit Verantwortlichen und Terminen aufgeführt werden, erhält das Team eine Entscheidungswarteschlange, die mit dem genannten Stichtag am 31. Oktober verbunden ist.
Faktorauswahl
Entscheiden Sie, ob Mitglieder einen Faktor auswählen oder den stärksten verfügbaren Faktor erhalten.
Vertrauenswürdiges Gerät
Legen Sie die Gültigkeitsrichtlinie für das Cookie des vertrauenswürdigen Geräts fest.
Admin-Transparenz
Wählen Sie zwischen dem Status in der Nutzerliste und der Sichtbarkeit im Audit-Log.
So erstellen Sie in OpenDesign das Design einer Produktspezifikation für Authentifizierung
Das Authentifizierungsproblem abstecken
Beginnen Sie mit der Produktanforderung, der betroffenen Zielgruppe und dem konkreten Sicherheits- oder Geschäftsdruck. Fügen Sie eine kompakte Verantwortlichkeitszeile mit Squad, Leads, geplantem Launch und Aufwand ein, sofern diese Details bekannt sind.
Umfang und Messgrößen definieren
Trennen Sie die vorgeschlagenen Launch-Ziele von den Nicht-Zielen und ergänzen Sie anschließend Ausgangswerte, Zielwerte und Messmethoden. Halten Sie Planungswerte von verifizierten Ergebnissen getrennt und stimmen Sie Berichtszeiträume sowie die Zählung eindeutiger Nutzer ab, bevor Sie Beispiel-Formeln anpassen.
Vorgeschlagener PromptErstelle eine Produktspezifikation für die Zwei-Faktor-Authentifizierung im Stil von Northwind mit einem Entwurfskopf, einer Verantwortlichkeitszeile, den Abschnitten Problem, Goals and Non-goals, einer vier Spalten umfassenden Tabelle Success Metrics, drei nummerierten User Stories, vier datierten Rollout Milestones und zugewiesenen Open Questions. Zeige TOTP, Enterprise WebAuthn, die Durchsetzung im Workspace, Wiederherstellungscodes, Audit-Einträge und die genannten Fähigkeitsgrenzen; erwecke nicht den Eindruck, dass Live-Dienste oder gemessene Ergebnisse vorhanden sind.
Die Entscheidungsabfolge prüfen
Prüfen Sie das Dokument als Planungsweg: Problem, Umfang, Kennzahlen, User Stories, Meilensteine und offene Fragen. Bestätigen Sie, dass jeder Meilenstein konkrete Inhalte hat und ungeklärte Richtliniendetails sichtbar bleiben, statt als festgelegtes Verhalten dargestellt zu werden.
Exportieren und Share-Link erhalten
Das fertige Design exportieren und anschließend über „Teilen" in OpenDesign einen Share-Link abrufen. Den Link in einem separaten Browserfenster öffnen und prüfen, ob die gewünschte Version sowie alle Assets vorhanden sind, bevor er weitergegeben wird.
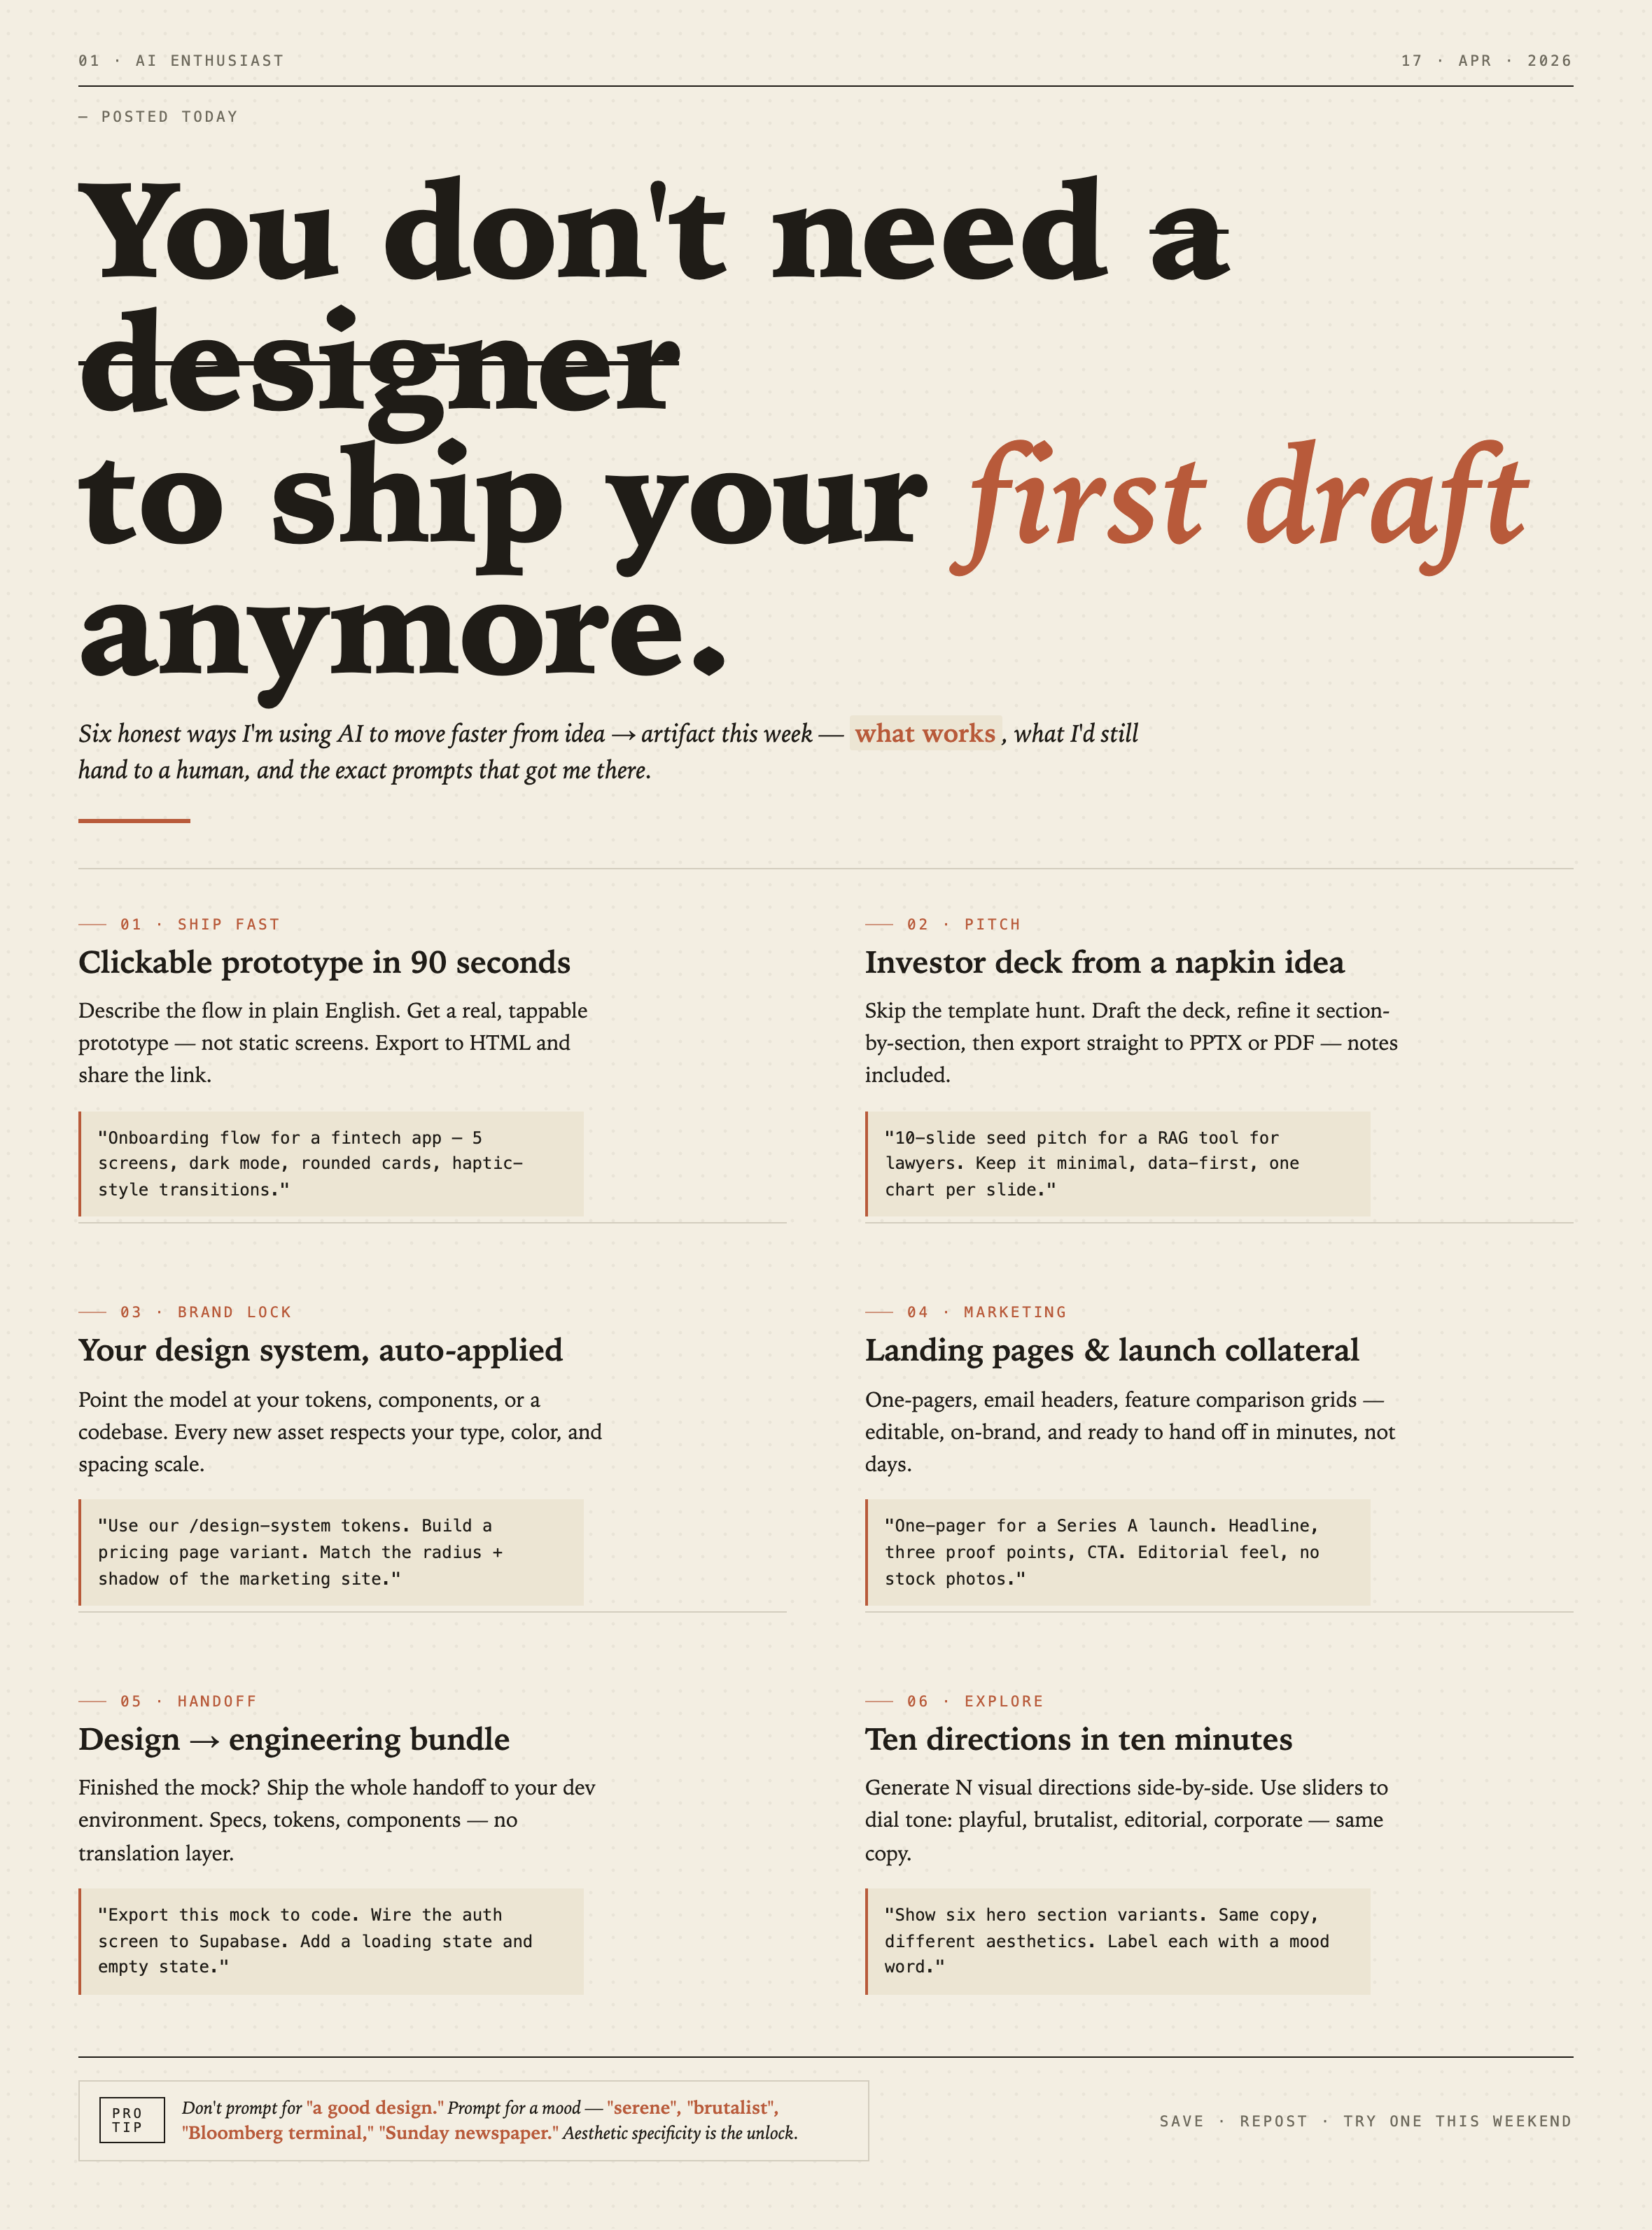
Editorial-Posterdesign für KI-Workflows
Das redaktionelle Posterdesign für KI-Workflows stellt sechs Workflow-Thesen in nummerierten Kapiteln vor, mit konkreten Prompt-Beispielen, cremefarbenem Hintergrund und rostbraunen typografischen Akzenten.
Grafikdesign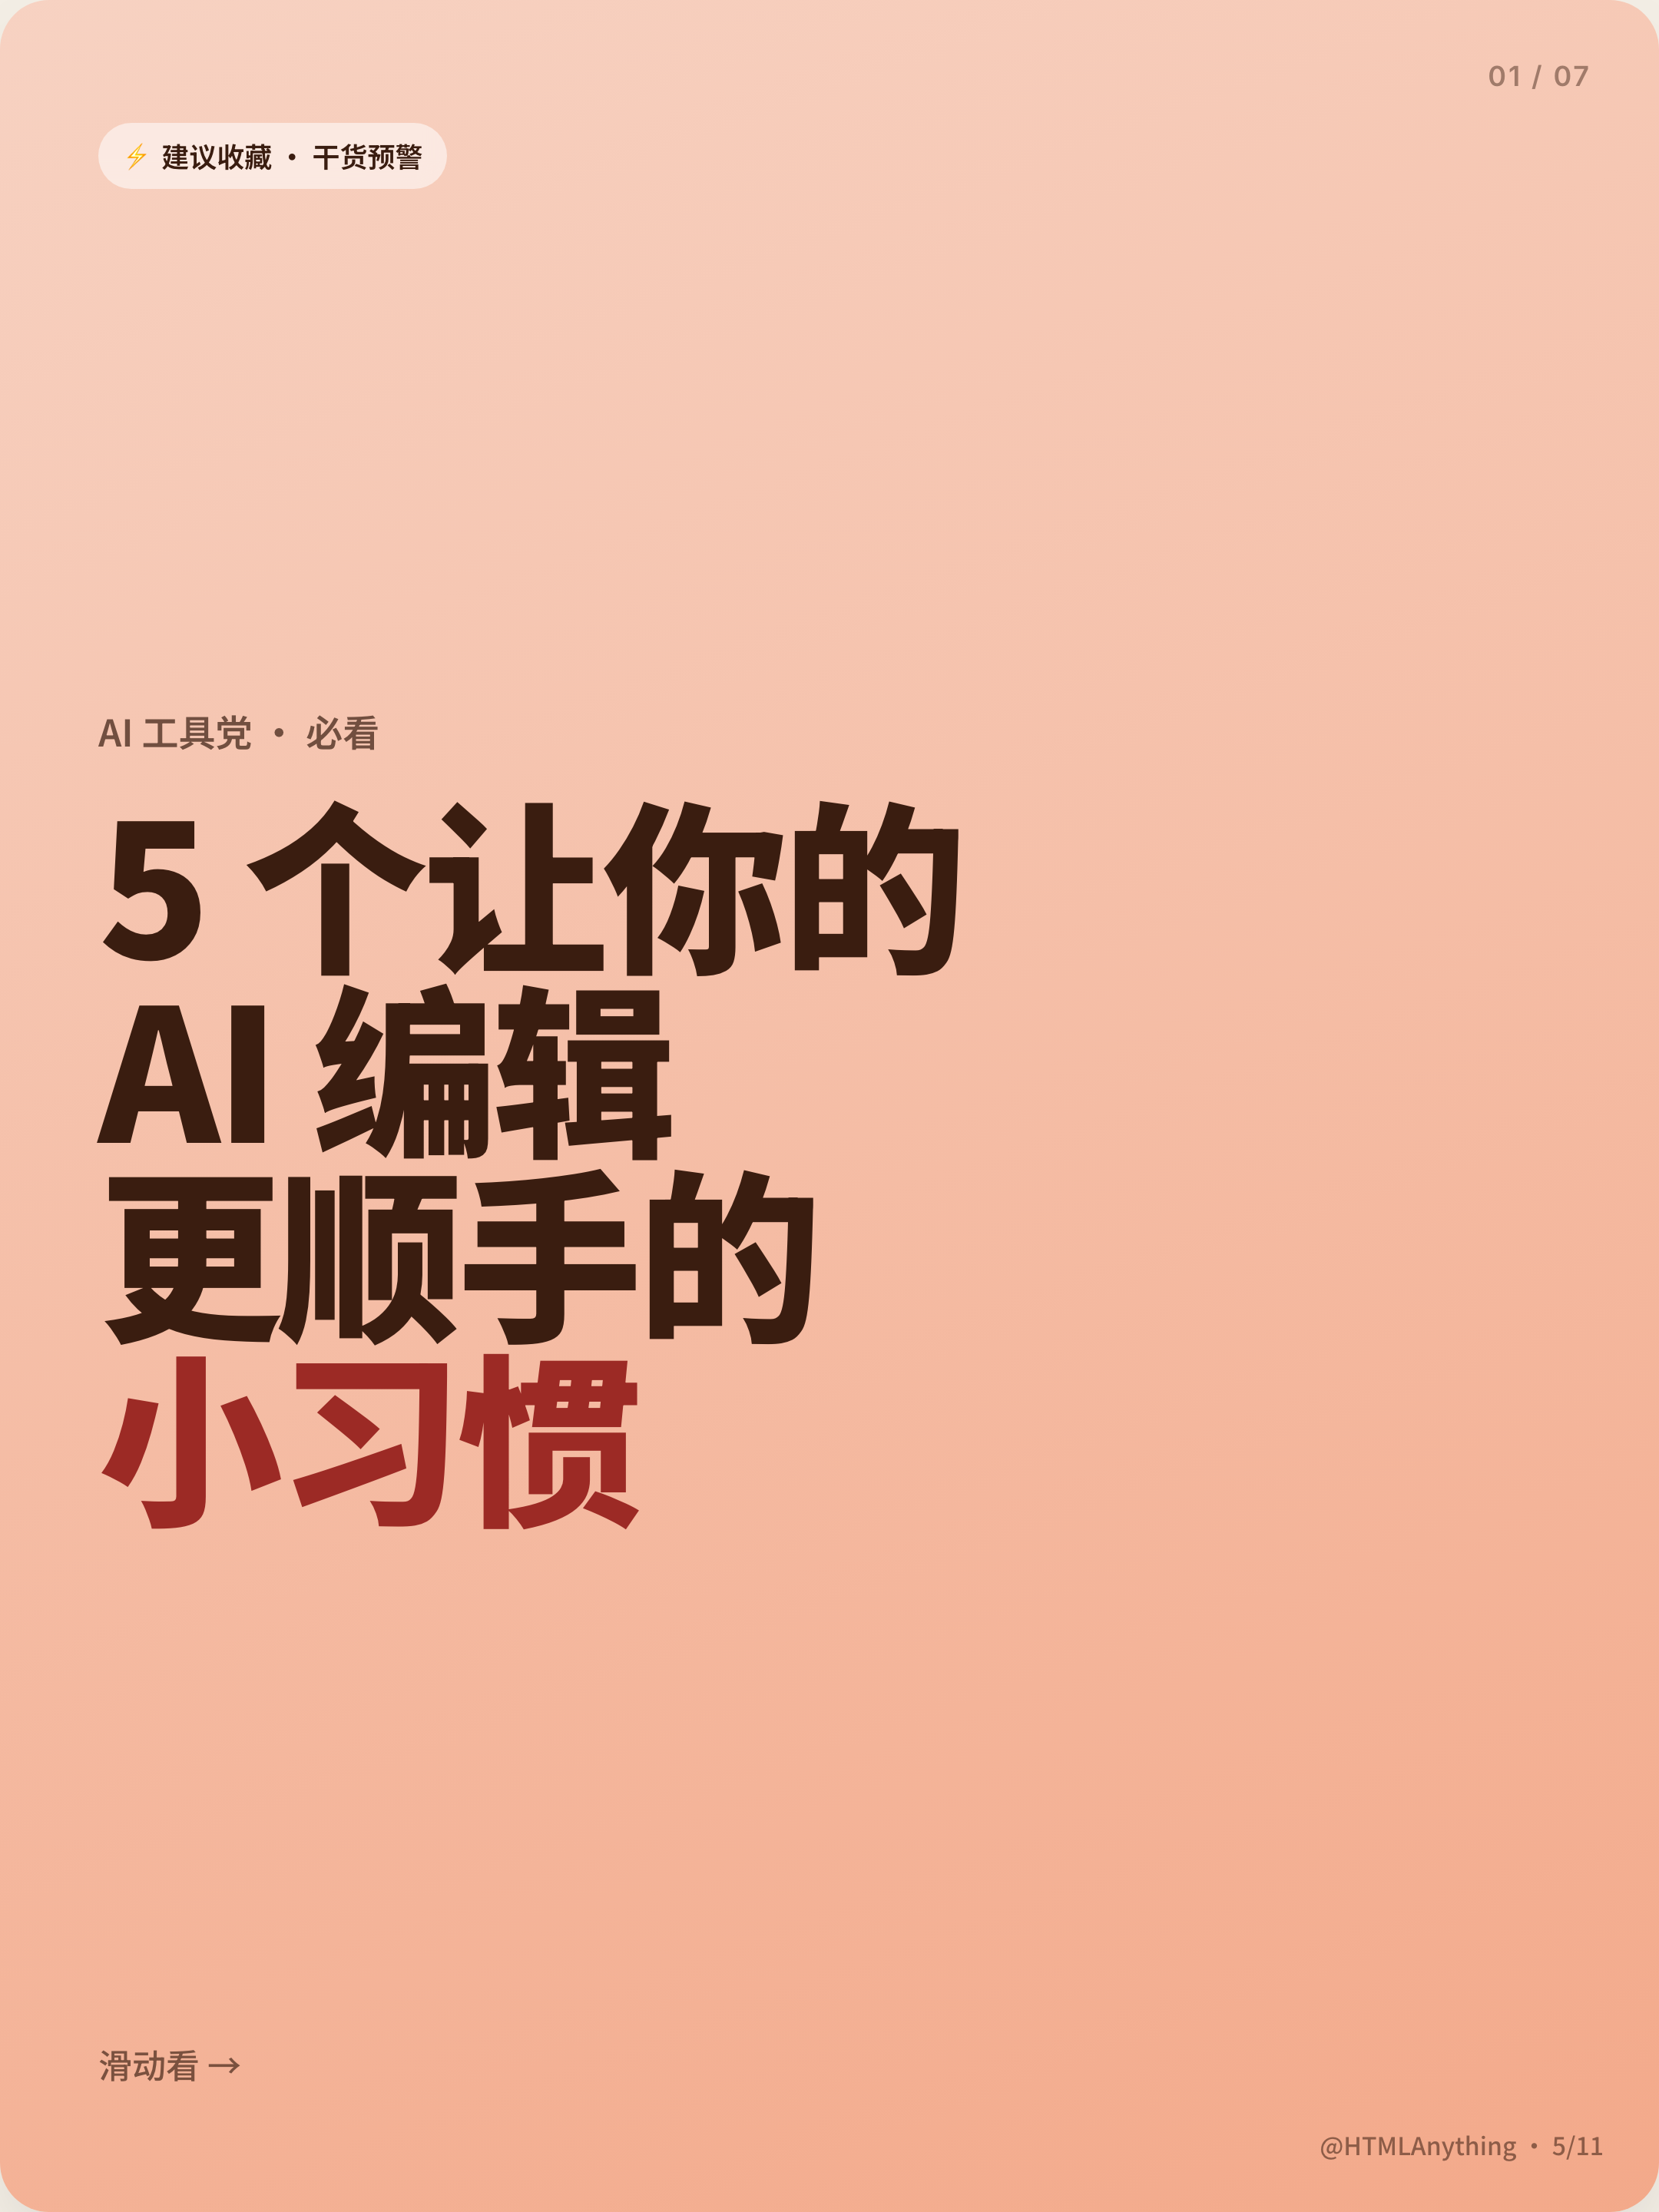
Design eines Social-Media-Karussells für KI-Workflows
Sieben Hochformatkarten erklären KI-Bearbeitungsworkflows mit übergroßen chinesischen Überschriften, nummerierten Gewohnheiten, wechselnden Farbflächen und einem abschließenden Statement.
Grafikdesign
Aurora Field Shader-Design
Ein automatisch animiertes blau-grünes Rauschfeld verleiht einem WebGL-Hero seine Atmosphäre, während eine fixierte Überschrift und eine kleine lokale Bildratenanzeige die Szene verankern.
Grafikdesign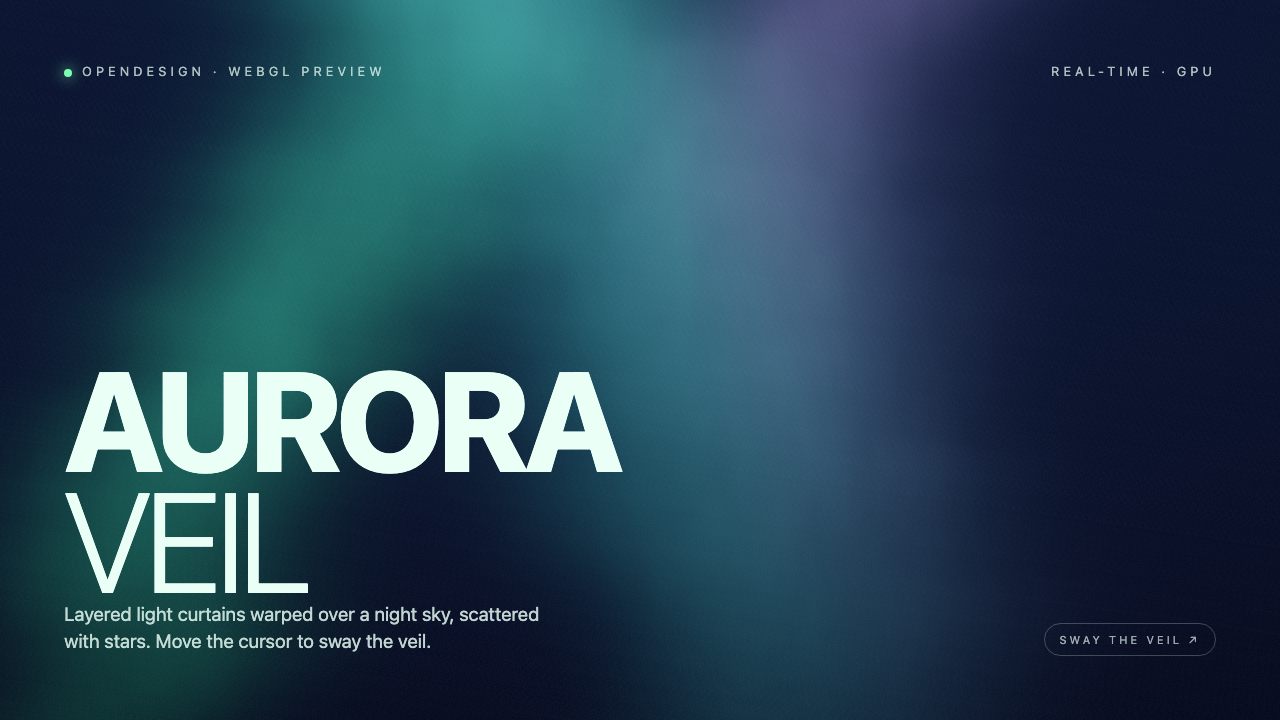
Aurora-Veil-Shader-Design
Aurora Veil ist eine interaktive Shader-Komposition, die geschichtetes Licht, Sterne und Cursorbewegungen in einen atmosphärischen WebGL-Hero verwandelt.
Grafikdesign