

Графический дизайн
Проектирование спецификации продукта для аутентификации
Предложение Northwind по двухфакторной аутентификации связывает зоны ответственности, область работ, пользовательские истории, четыре примера целевых показателей, этапы запуска и нерешённые вопросы.

Сценарии использования спецификации продукта
- Авторы спецификаций продуктаПреобразуют требования к аутентификации в упорядоченный бриф по реализации.
- Команды платформы идентификацииСвязывают средства контроля безопасности, этапы запуска и нерешённые решения по реализации.
- Руководители продукта и дизайнаСогласуют зоны ответственности, область работ, показатели и приоритеты аутентификации, видимые пользователю.
- Команды подготовки к работе с корпоративными клиентамиРассматривают блокеры безопасности клиентов вместе с вопросами внедрения и поддержки.
Ключевые особенности брифа по аутентификации
- Формулировка проблемыСвязывает блокеры корпоративных проверок с пробелом в аутентификации.
- Явно определённая область работОтделяет цели предлагаемого запуска от задач, намеренно отложенных на будущее.
- Цели запускаСвязывает ожидаемые результаты с примерами целевых показателей и четырьмя этапами запуска.
- Назначенные вопросыСохраняет нерешённые решения по политике видимыми, указывая ответственных и даты.
Спецификация продукта, раздел за разделом
1 / 6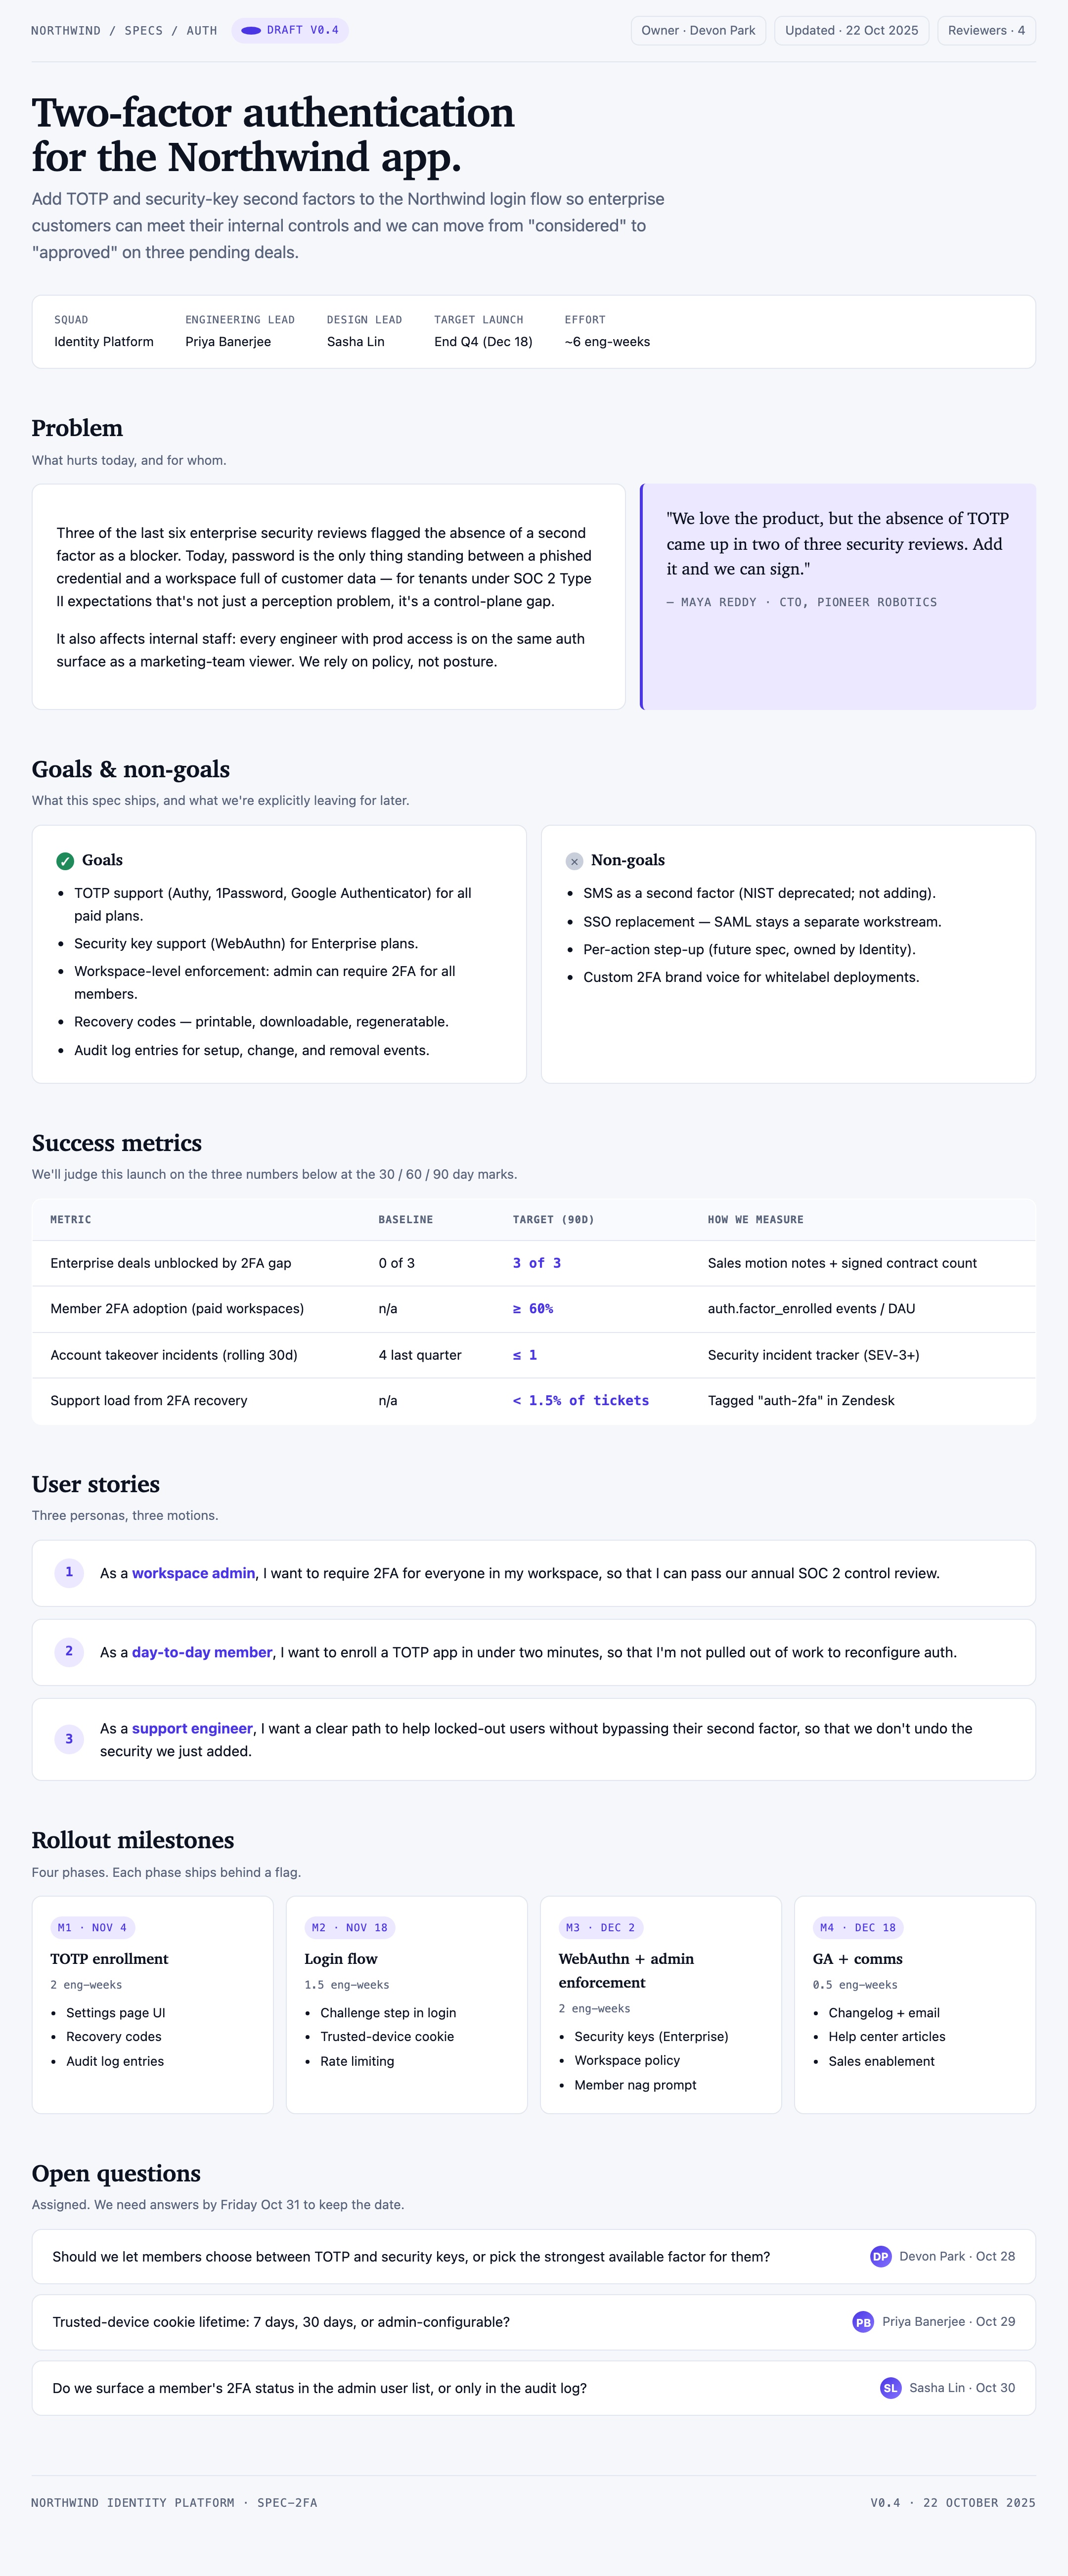
Бриф Northwind по 2FA
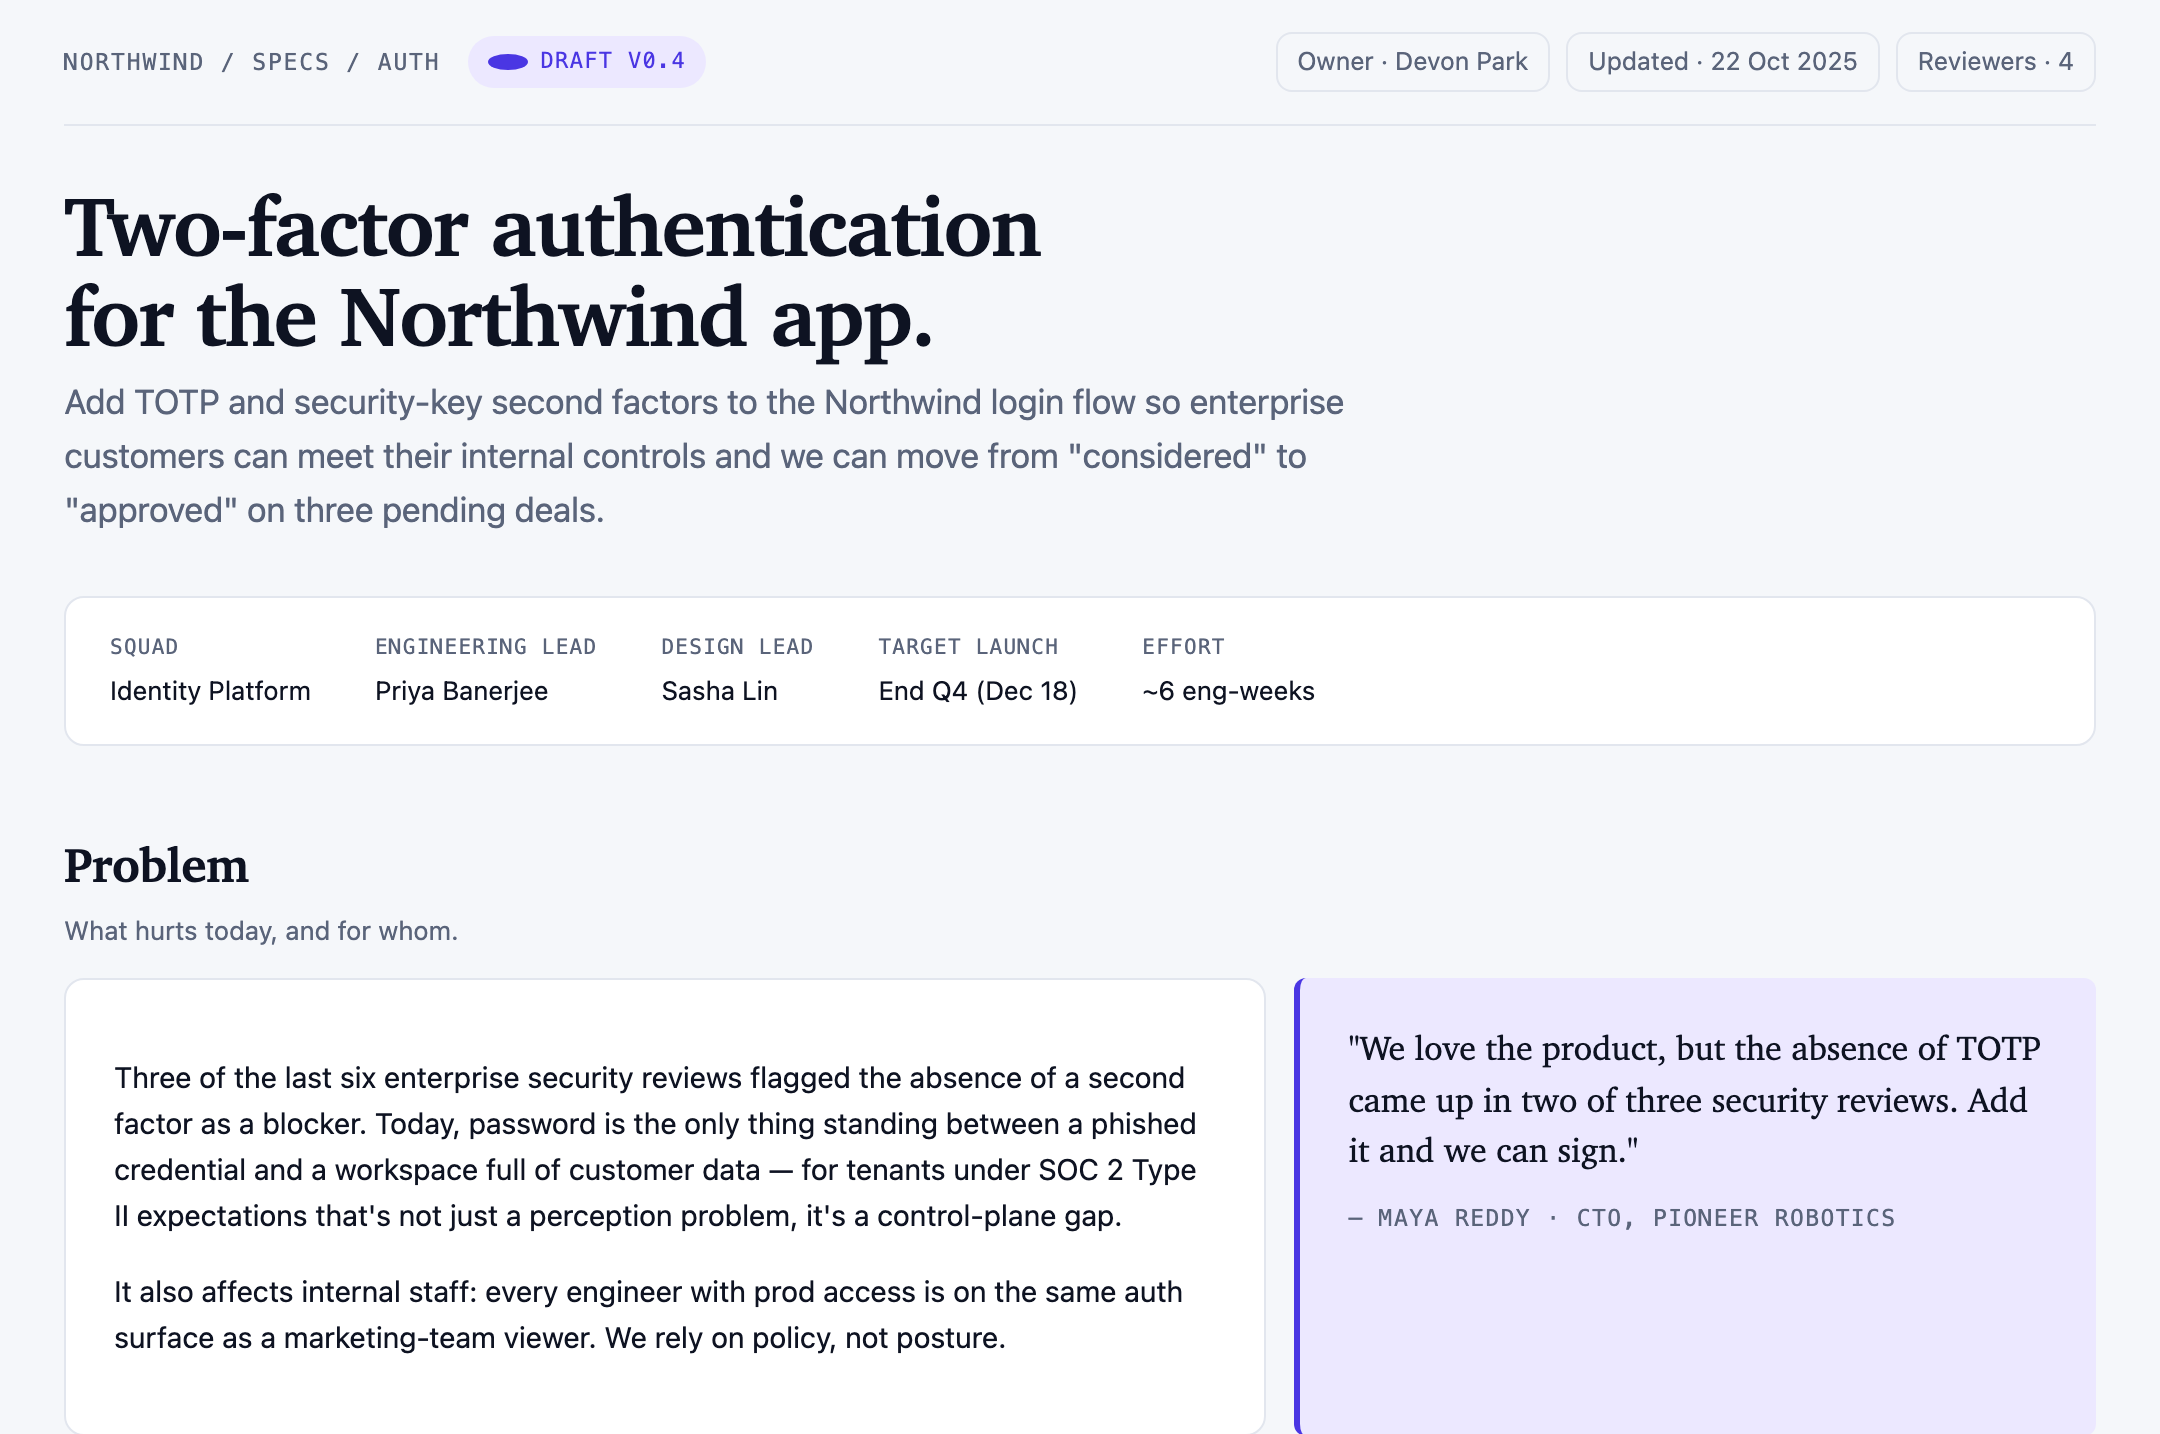
Этот официальный пример OpenDesign представляет собой иллюстративную спецификацию продукта для двухфакторной аутентификации в приложении Northwind. В начале документ обозначен как Draft v0.4, указаны ответственный, дата обновления и четыре рецензента, после чего сформулировано предложение: добавить факторы TOTP и ключей безопасности в поток входа.
Визуальная композиция ставит этот запрос перед деталями планирования. В строке метаданных указаны команда Identity Platform, руководитель разработки Priya Banerjee, руководитель дизайна Sasha Lin, целевая дата запуска End Q4 (Dec 18) и оценка трудозатрат — ~6 eng-weeks. Такой порядок позволяет читателю понять зоны ответственности и давление сроков до того, как он перейдёт к проблеме.
Затем раздел Problem объясняет необходимость предложения. В нём сказано, что три из последних шести корпоративных проверок безопасности выявили отсутствие второго фактора, после чего отдельно приведена цитата Maya Reddy из Pioneer Robotics. Цитата делает коммерческое давление понятным, не подменяя более широкий аргумент в пользу безопасности.
Три сценария аутентификации
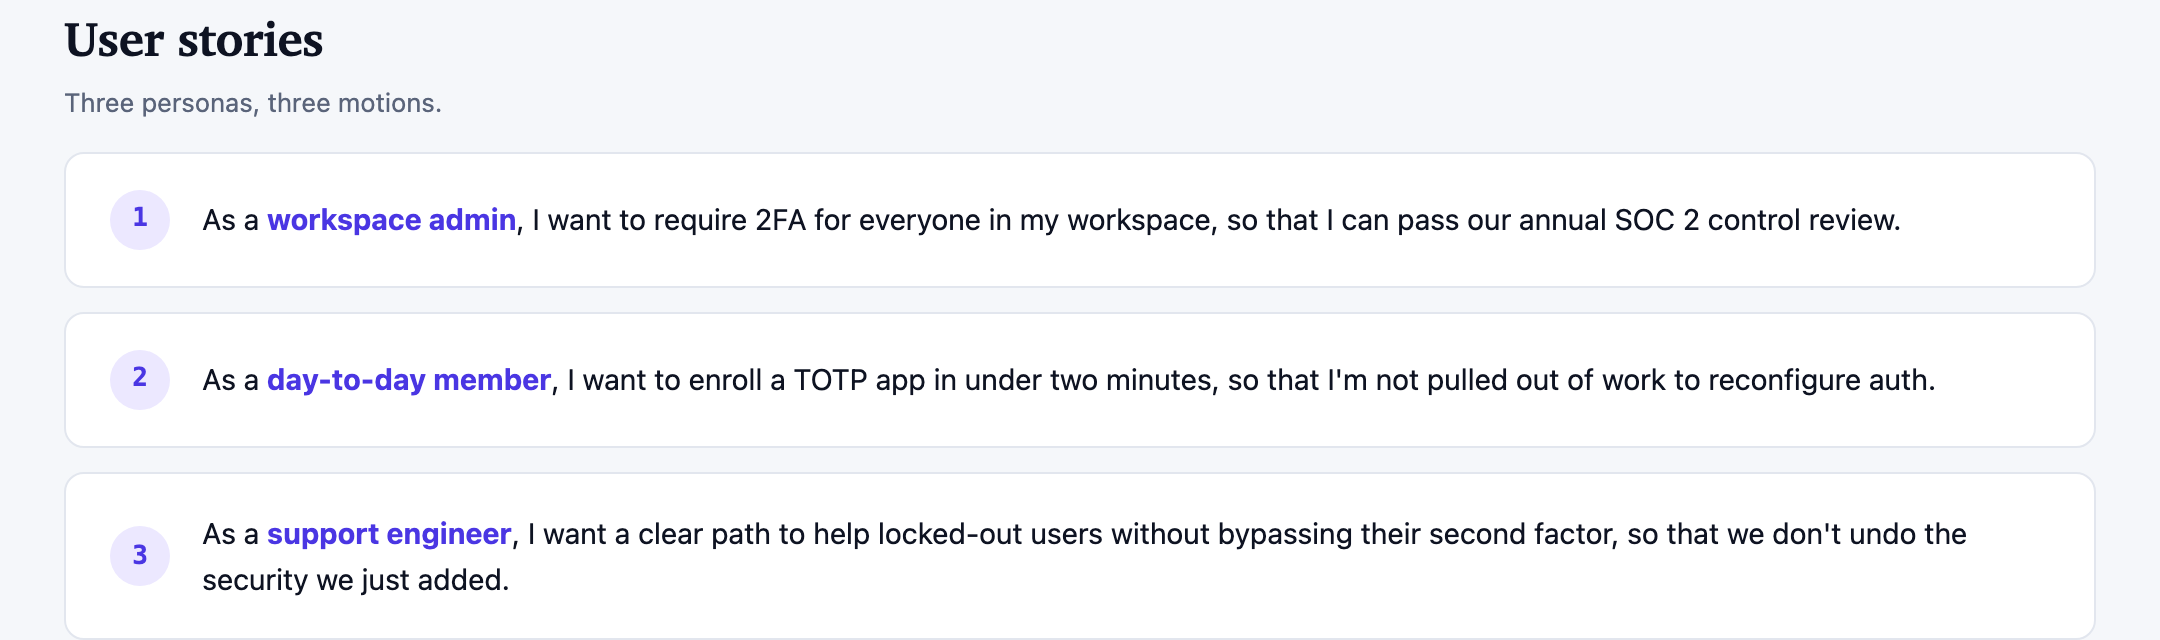
В разделе User Stories приведены три задачи: администратор рабочего пространства хочет обязать использовать 2FA для заявленной цели контрольной проверки; рядовой участник хочет подключить TOTP менее чем за две минуты; инженер поддержки хочет иметь путь восстановления, который не обходит второй фактор. Это плановые требования документа, а не доказательство того, что аутентификация работает или соответствие требованиям достигнуто.
Эти истории представлены в виде трёх пронумерованных горизонтальных строк, где фраза с персоной выделена внутри каждого предложения. Повторяющаяся структура упрощает сравнение различий в ответственности, а оборот “so that” сохраняет операционную причину каждого запроса.
Порядок также показывает компромисс в дизайне. Администрирование стоит первым, поскольку принудительное применение в рабочем пространстве определяет область политики; затем идёт подключение, поскольку это непосредственное действие участника; поддержка восстановления находится последней, поскольку описывает путь исключения. Поэтому документ рассматривает безопасность как общую систему, а не только как экран входа.
Администратор рабочего пространства
Требует 2FA для всех участников, чтобы поддержать контрольную проверку.
Рядовой участник
Быстро подключает приложение TOTP, не прерывая обычную работу.
Инженер поддержки
Помогает восстановить доступ, не ослабляя добавленный контроль безопасности.
Цели, показатели и этапы
Средняя часть документа переходит от области работ к оценке и затем к реализации. В разделе “Goals & non-goals” символы галочки и умножения отделяют TOTP, WebAuthn, принудительное применение в рабочем пространстве, коды восстановления и записи аудита от исключённых задач, таких как SMS, замена SSO, пошаговое усиление проверки для каждого действия и настройка фирменного тона текста для white-label-развёртываний.
Такое разделение полезно, поскольку не позволяет предложению считать частью этого запуска любой запрос, связанный с аутентификацией. Указанная поддержка Authy, 1Password и Google Authenticator задаёт конкретную границу цели TOTP, а WebAuthn ограничен тарифами Enterprise. Компромисс заключается в намеренно определённом охвате: спецификация получает явно обозначенный первый релиз, оставляя смежную работу с идентификацией отдельной задачей.
Таблица Success Metrics содержит четыре примерные плановые строки: разблокированные сделки (3 из 3), внедрение в платных рабочих пространствах (не менее 60%), инциденты захвата аккаунтов за скользящие 30 дней (не более 1) и нагрузка на поддержку при восстановлении (менее 1,5% тикетов). Это целевые показатели, а не измеренные результаты. Формула внедрения считает события подключения относительно DAU, не определяя дедупликацию уникальных участников, а исходное значение для инцидентов указано как “4 last quarter”. Временные окна и правила подсчёта потребуется согласовать, прежде чем эта таблица сможет измерять реальный запуск.
Rollout Milestones превращает эти показатели в четыре обозначенных флага этапа: подключение TOTP, поток входа, WebAuthn с принудительным применением правил администраторами и GA вместе с коммуникациями. Для каждого этапа указаны оценка трудозатрат и конкретные результаты, поэтому читатель может увидеть, какие решения влияют на настройки, вход, политику и материалы поддержки.
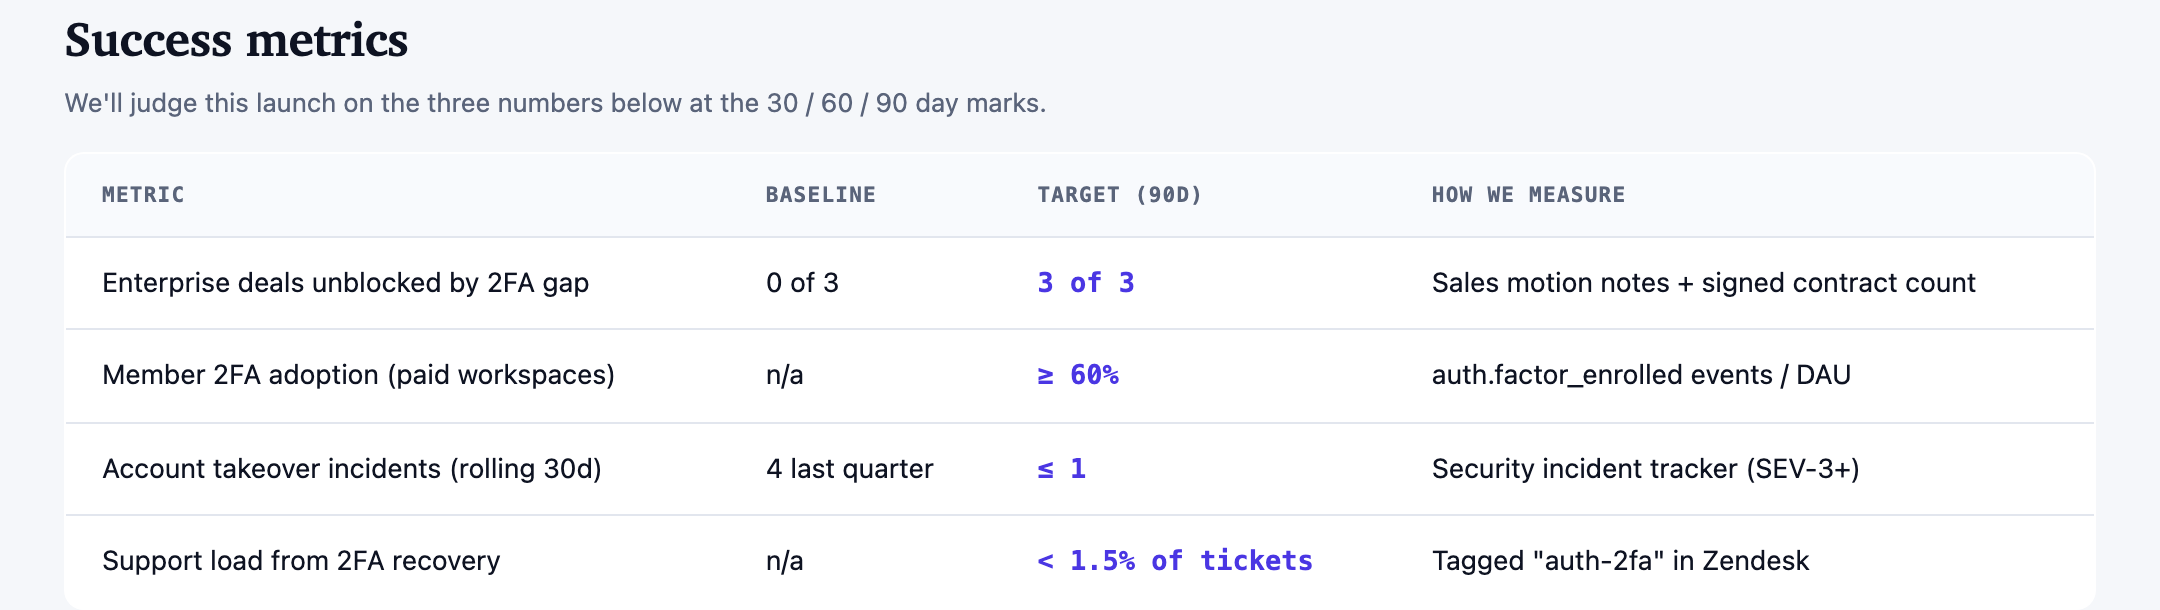
| Показатель | Исходное значение | Цель (90D) | Метод измерения |
|---|---|---|---|
| Корпоративные сделки, разблокированные благодаря устранению пробела в 2FA | 0 из 3 | 3 из 3 | Заметки о процессе продаж + количество подписанных контрактов |
| Внедрение 2FA среди участников (платные рабочие пространства) | н/д | ≥ 60% | события auth.factor_enrolled / DAU |
| Инциденты захвата аккаунтов (скользящие 30 дней) | 4 за последний квартал | ≤ 1 | Трекер инцидентов безопасности (SEV-3+) |
| Нагрузка на поддержку из-за восстановления 2FA | н/д | Менее 1,5% тикетов | Метка auth-2fa в Zendesk |
Нерешённые вопросы
В заключительном разделе неопределённость остаётся видимой, а спецификация не представляется как завершённая реализация. Три вопроса назначены Devon Park, Priya Banerjee и Sasha Lin на 28, 29 и 30 октября: должны ли участники выбирать между TOTP и ключами безопасности, сколько должен действовать cookie доверенного устройства и где администратор может увидеть статус 2FA участника.
Это важное дополнение к последовательности этапов. В плане запуска упоминаются cookie доверенного устройства и принудительное применение правил администраторами, но открытые вопросы показывают, что детали их политики ещё не закреплены в документе. Размещение этих вопросов рядом с ответственными и датами создаёт для команды очередь решений, связанную с указанным дедлайном 31 октября.
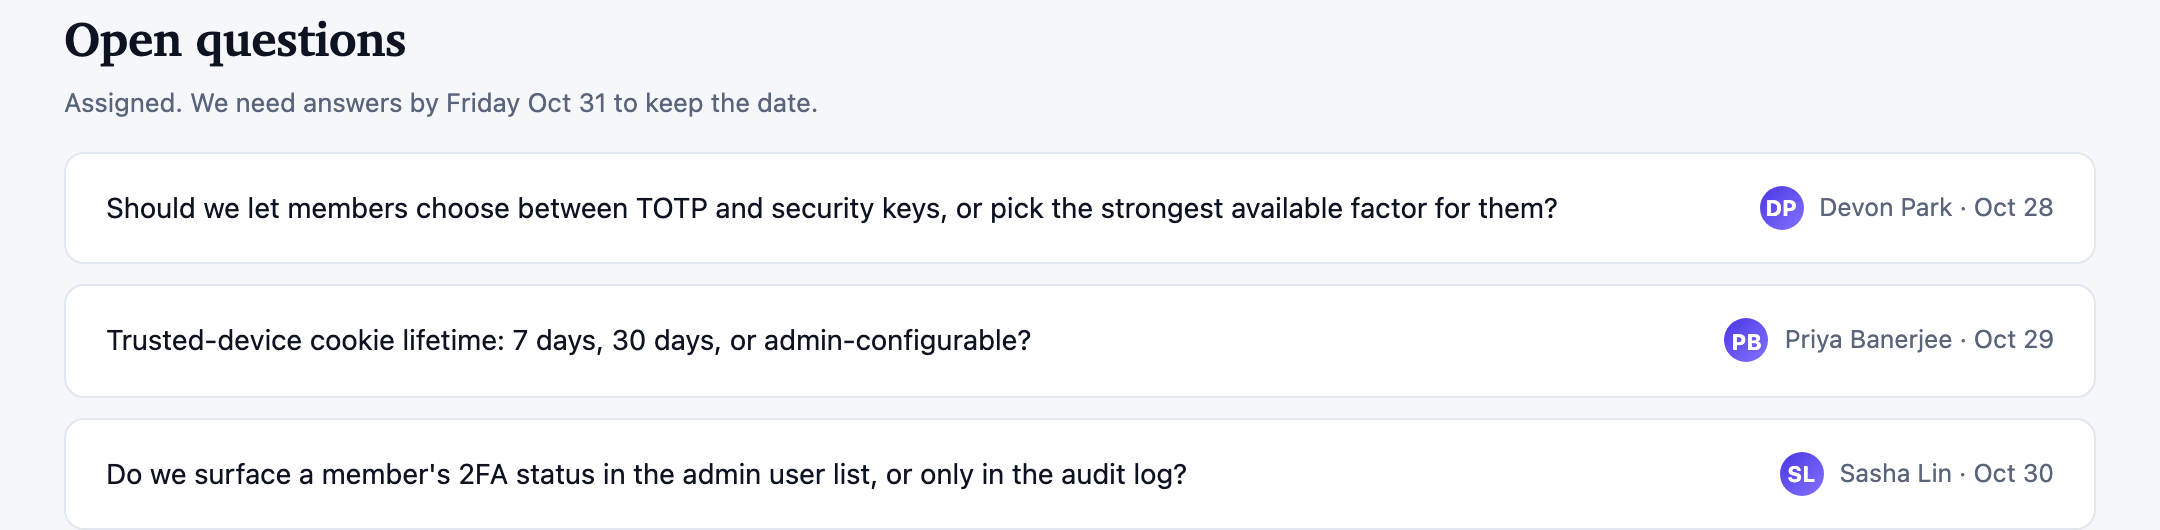
Выбор фактора
Решите, будут ли участники выбирать фактор или получать самый сильный доступный фактор.
Доверенное устройство
Определите политику срока действия cookie доверенного устройства.
Видимость для администратора
Выберите между статусом в списке пользователей и видимостью в журнале аудита.
Как создать дизайн спецификации продукта для аутентификации в OpenDesign
Сформулируйте проблему аутентификации
Начните с запроса к продукту, затронутой аудитории и конкретного требования безопасности или коммерческого давления. Добавьте компактную строку с зонами ответственности: командой, руководителями, целевой датой запуска и трудозатратами, если эти сведения известны.
Определите область работ и показатели
Отделите цели предлагаемого запуска от задач, не входящих в него, затем добавьте исходные значения, целевые показатели и методы измерения. Разделяйте плановые значения и проверенные результаты, а перед адаптацией формул из примеров согласуйте окна отчётности и подсчёт уникальных пользователей.
Рекомендуемый промптСоздайте спецификацию продукта для двухфакторной аутентификации в стиле Northwind с черновым заголовком, строкой зон ответственности, разделом Problem, разделами Goals и Non-goals, таблицей Success Metrics из четырёх столбцов, тремя пронумерованными User Stories, четырьмя датированными Rollout Milestones и назначенными Open Questions. Покажите TOTP, Enterprise WebAuthn, принудительное применение в рабочем пространстве, коды восстановления, записи аудита и указанные ограничения возможностей; не создавайте впечатление, что существуют работающие сервисы или измеренные результаты.
Проверьте последовательность принятия решений
Проверьте документ как путь планирования: проблема, область работ, метрики, пользовательские истории, этапы и открытые вопросы. Убедитесь, что каждый этап содержит конкретные результаты, а нерешённые детали политики остаются видимыми и не представлены как установленное поведение.
Экспортируйте дизайн и получите ссылку для публикации
Экспортируйте готовый дизайн, затем воспользуйтесь функцией Share в OpenDesign, чтобы получить ссылку. Откройте ссылку в отдельном окне браузера и убедитесь, что нужная версия со всеми ресурсами доступна, прежде чем отправлять её.
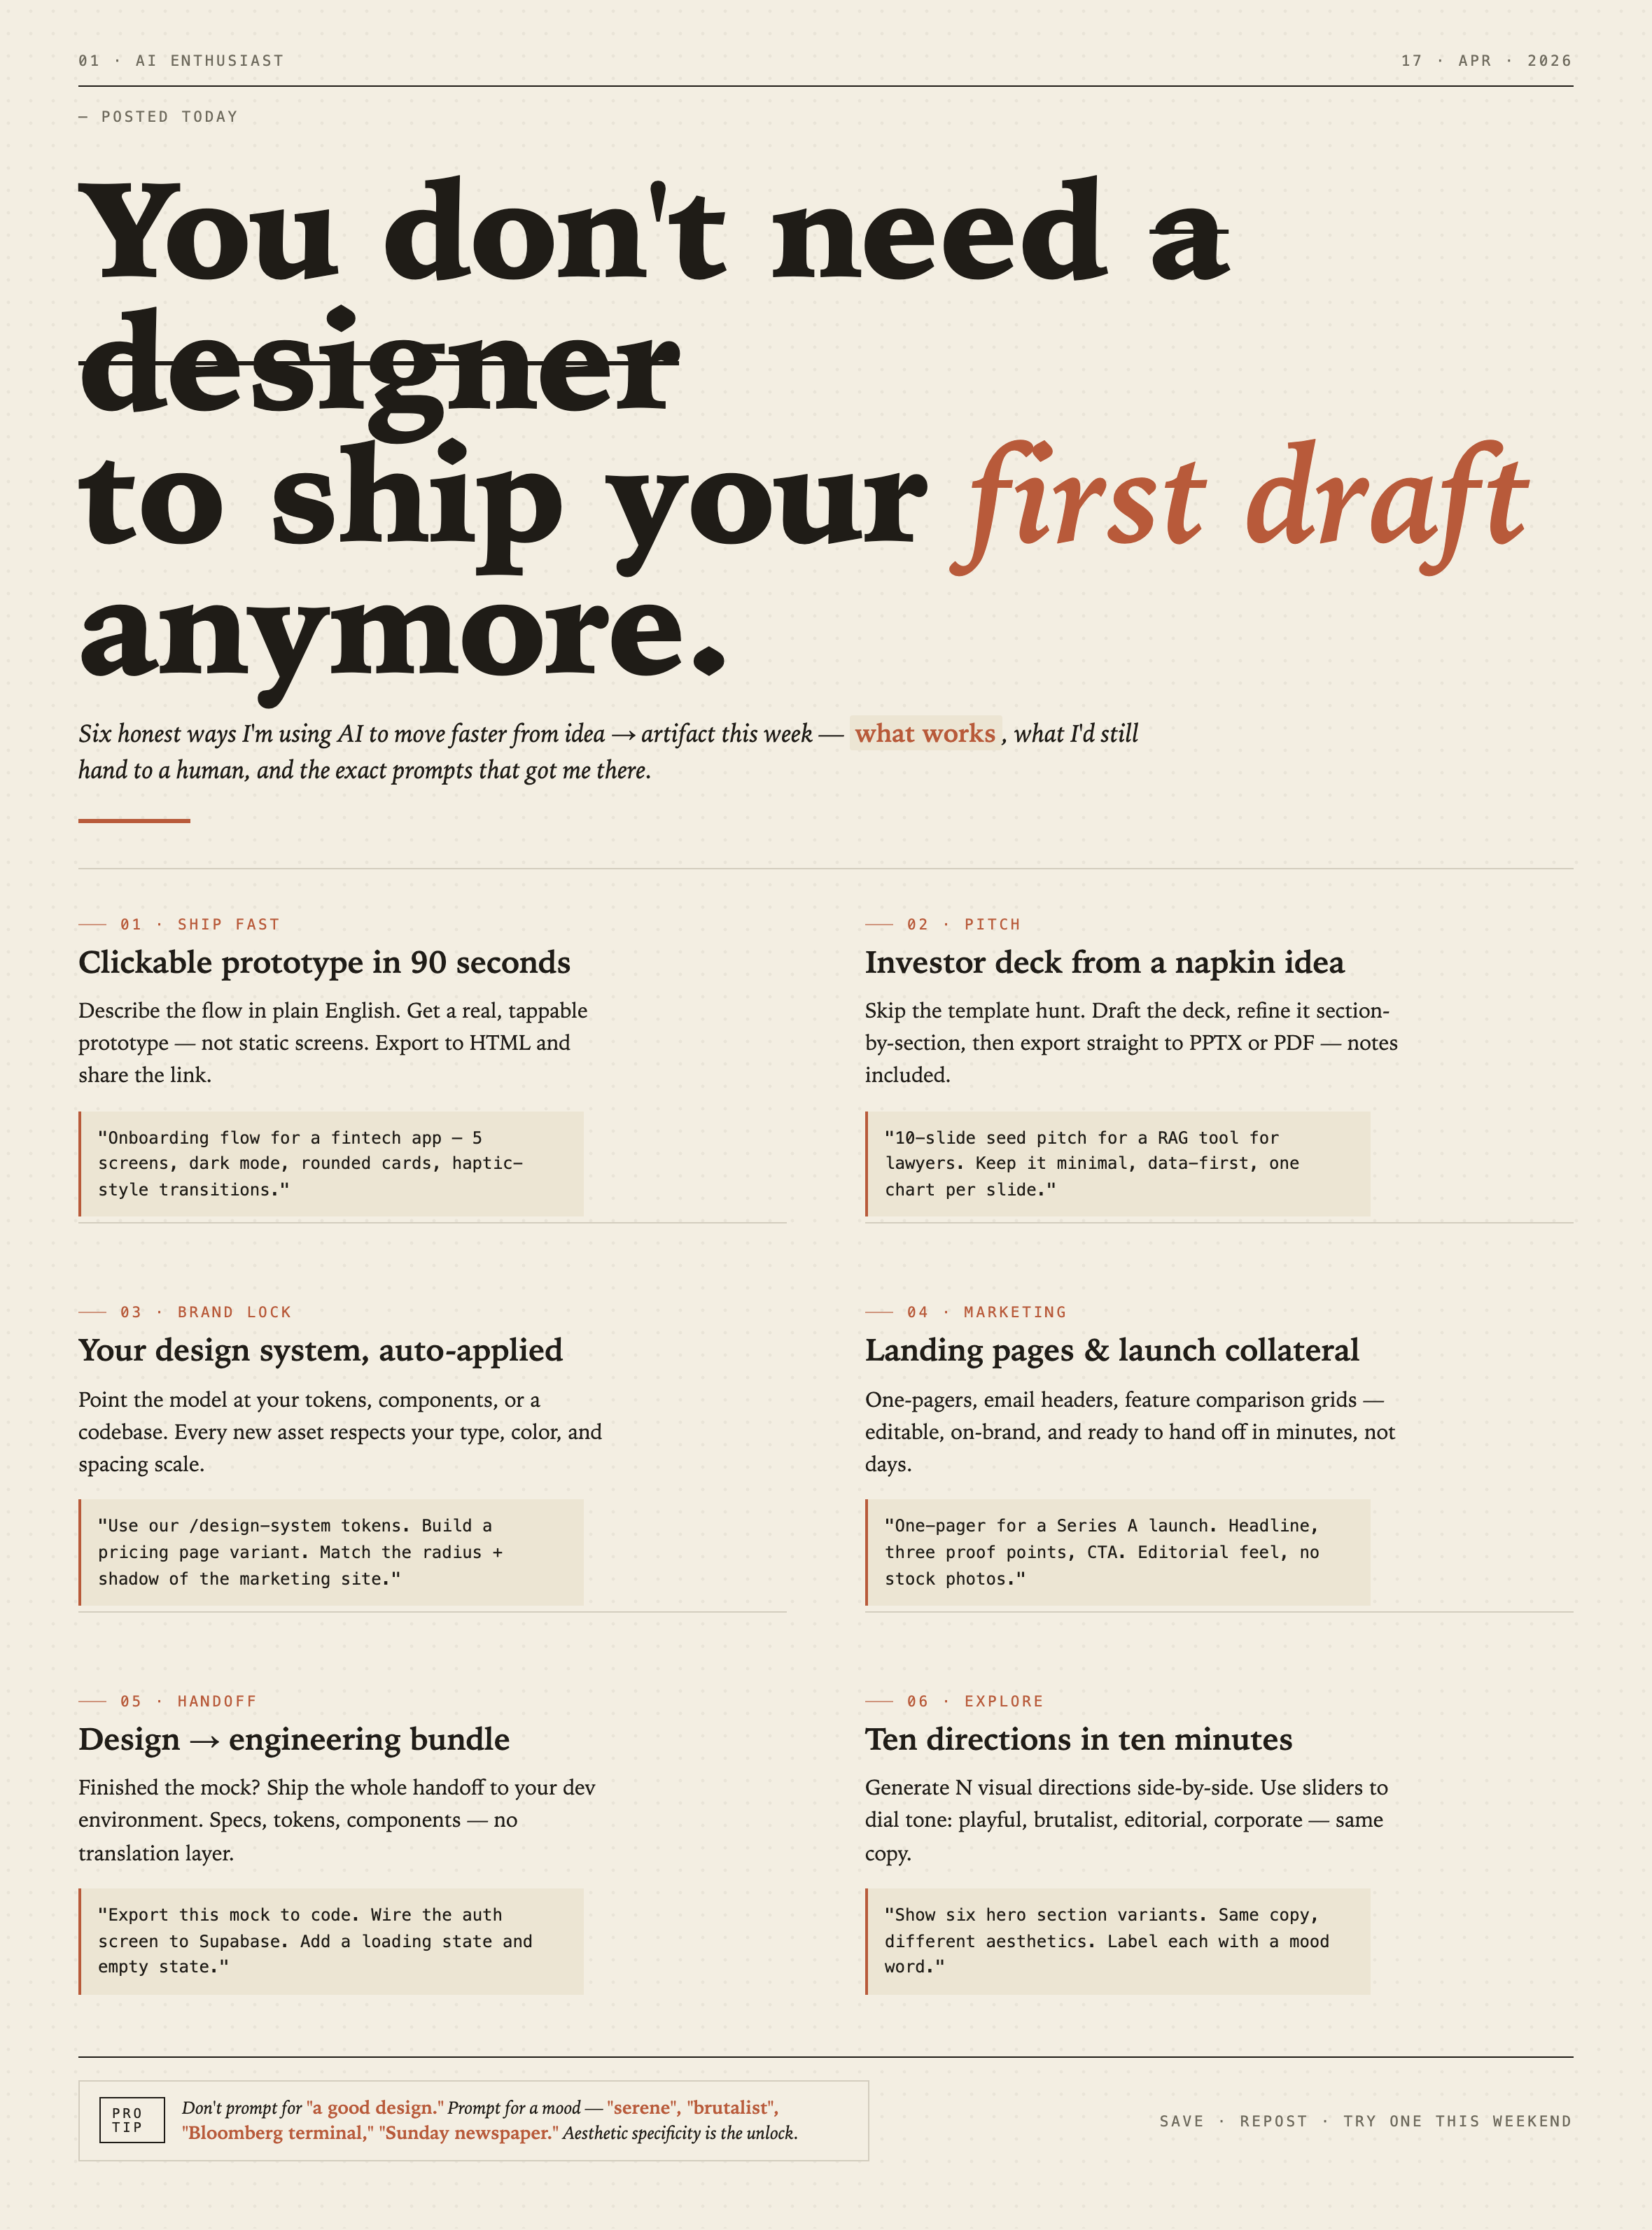
Дизайн редакционного постера о рабочих процессах с ИИ
Редакционный постер о рабочих процессах с ИИ представляет шесть тезисов в пронумерованных главах, с конкретными примерами промптов и ржаво-коричневыми типографическими акцентами на кремовом фоне.
Графический дизайн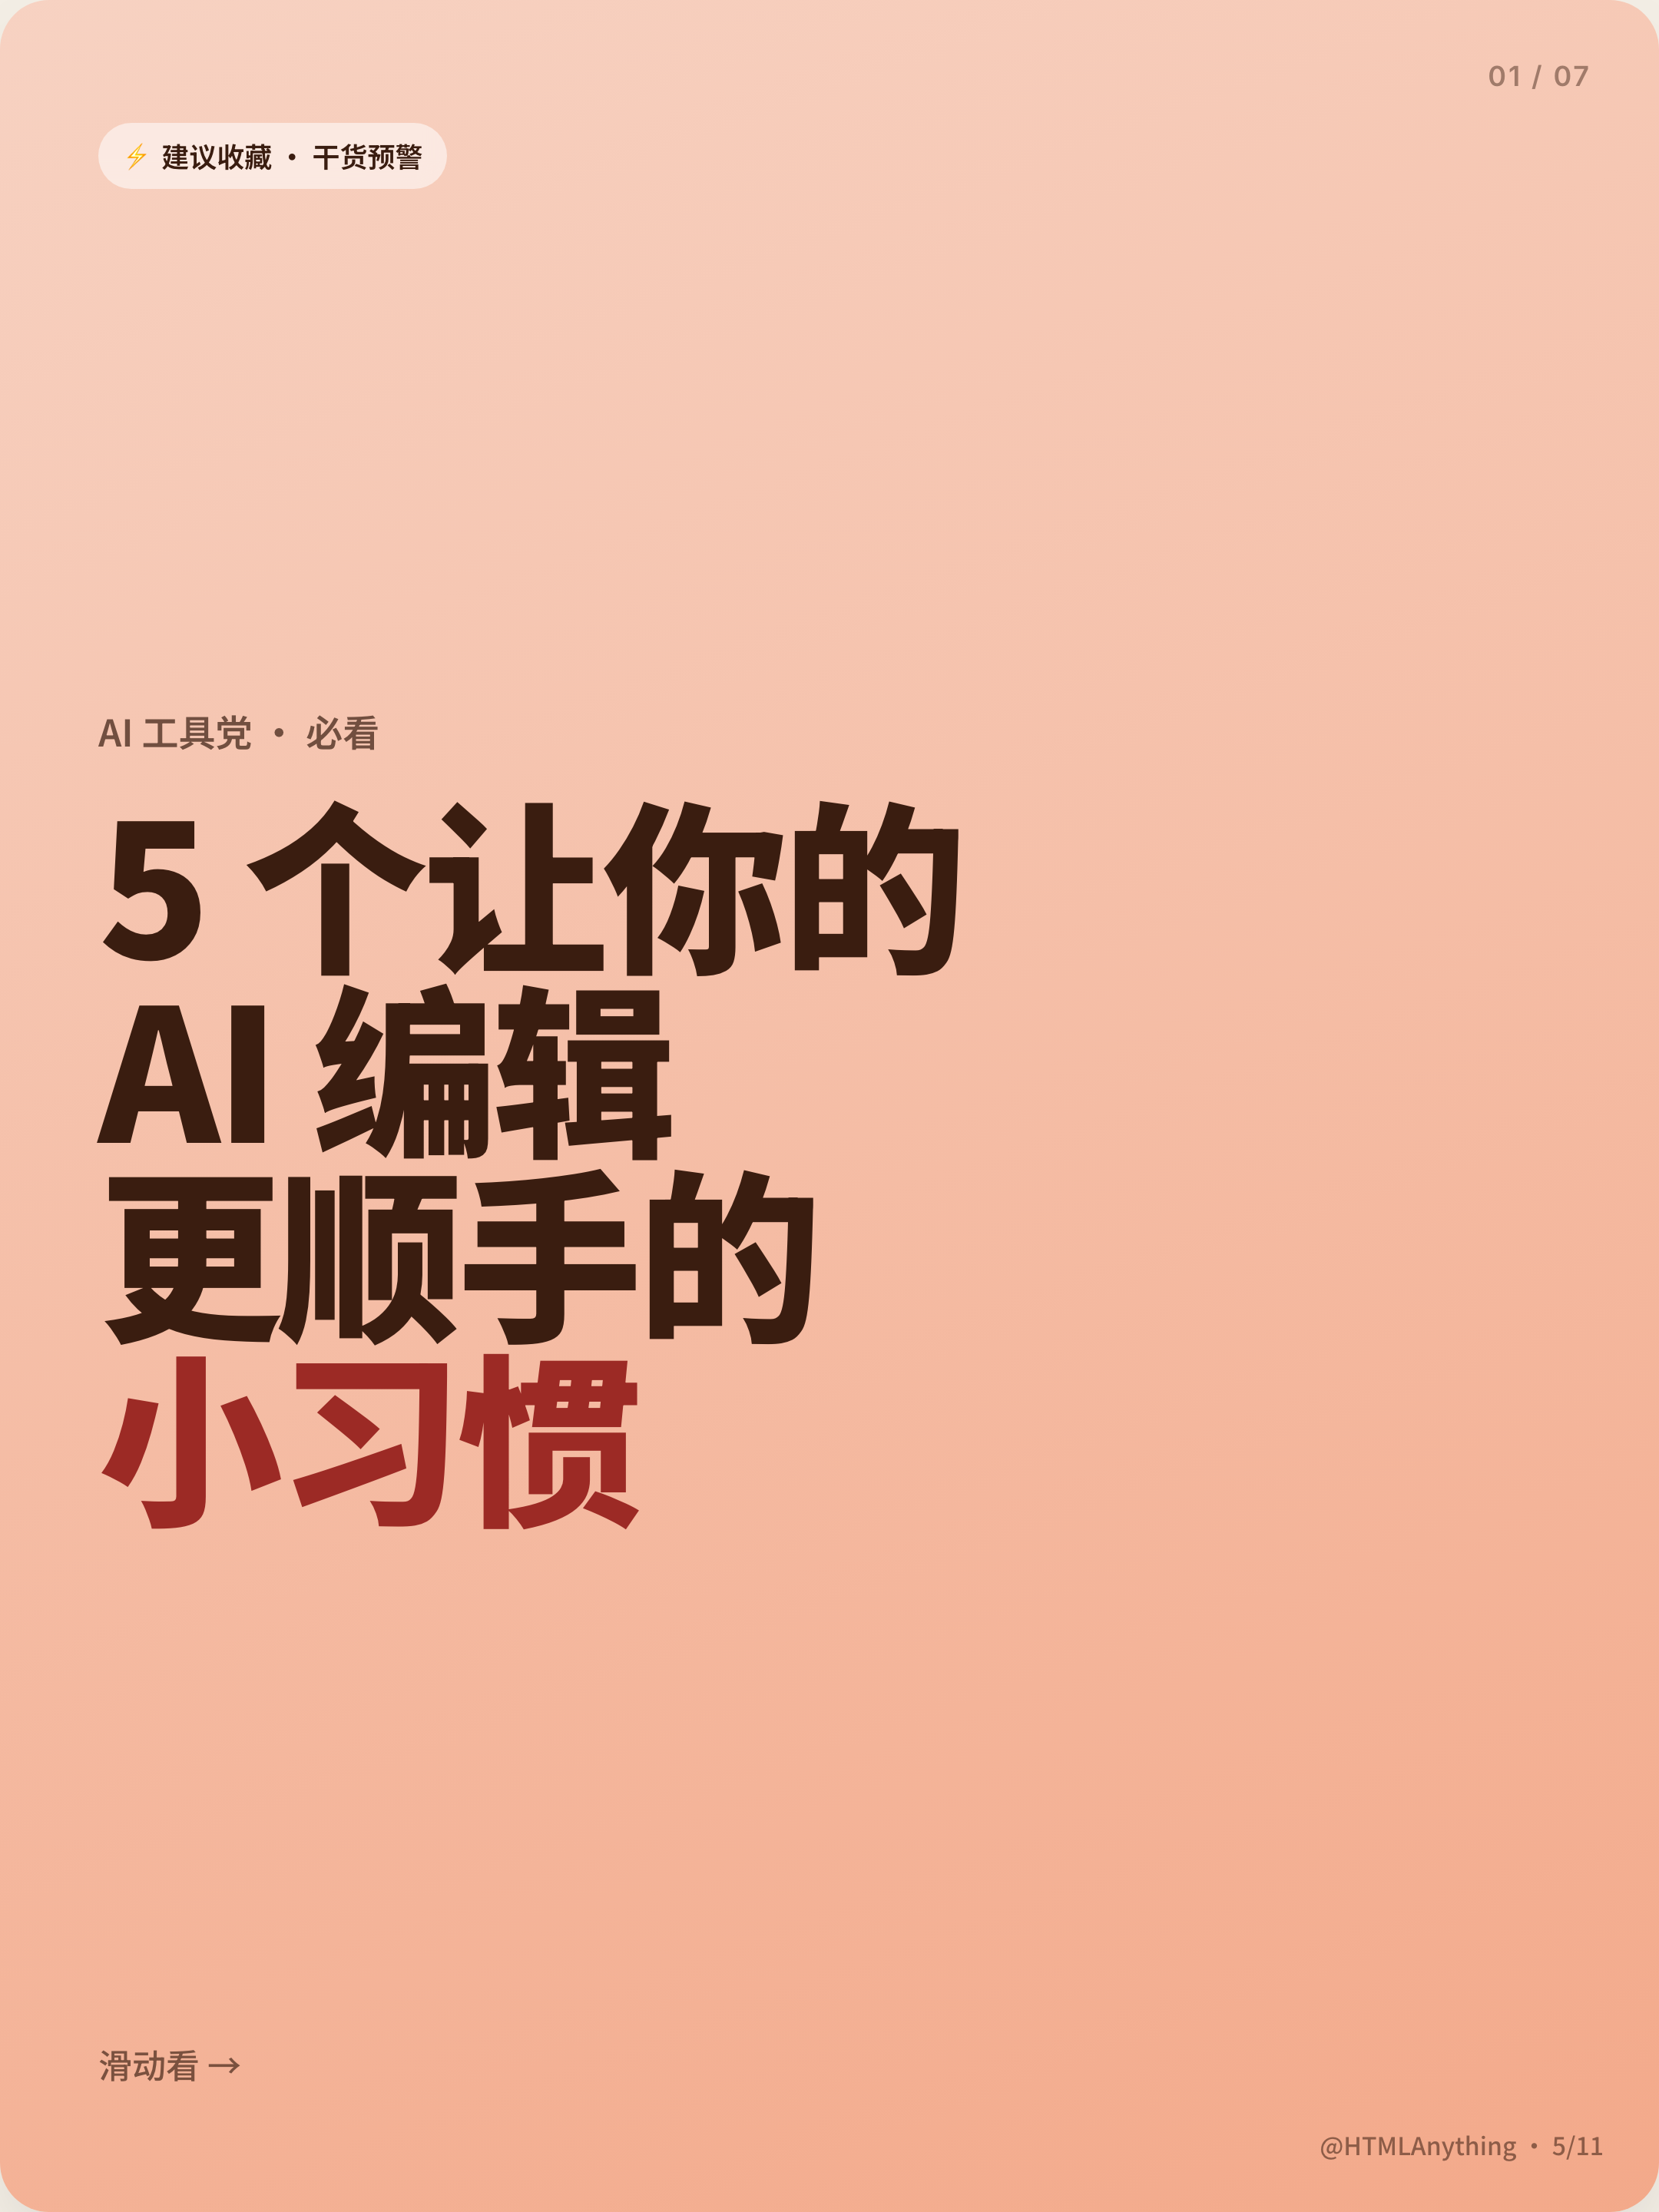
Дизайн социальной карусели о рабочих процессах ИИ
На семи вертикальных карточках крупные китайские заголовки, нумерованные привычки, меняющиеся цветовые поля и финальное утверждение объясняют рабочие процессы редактирования с помощью ИИ.
Графический дизайн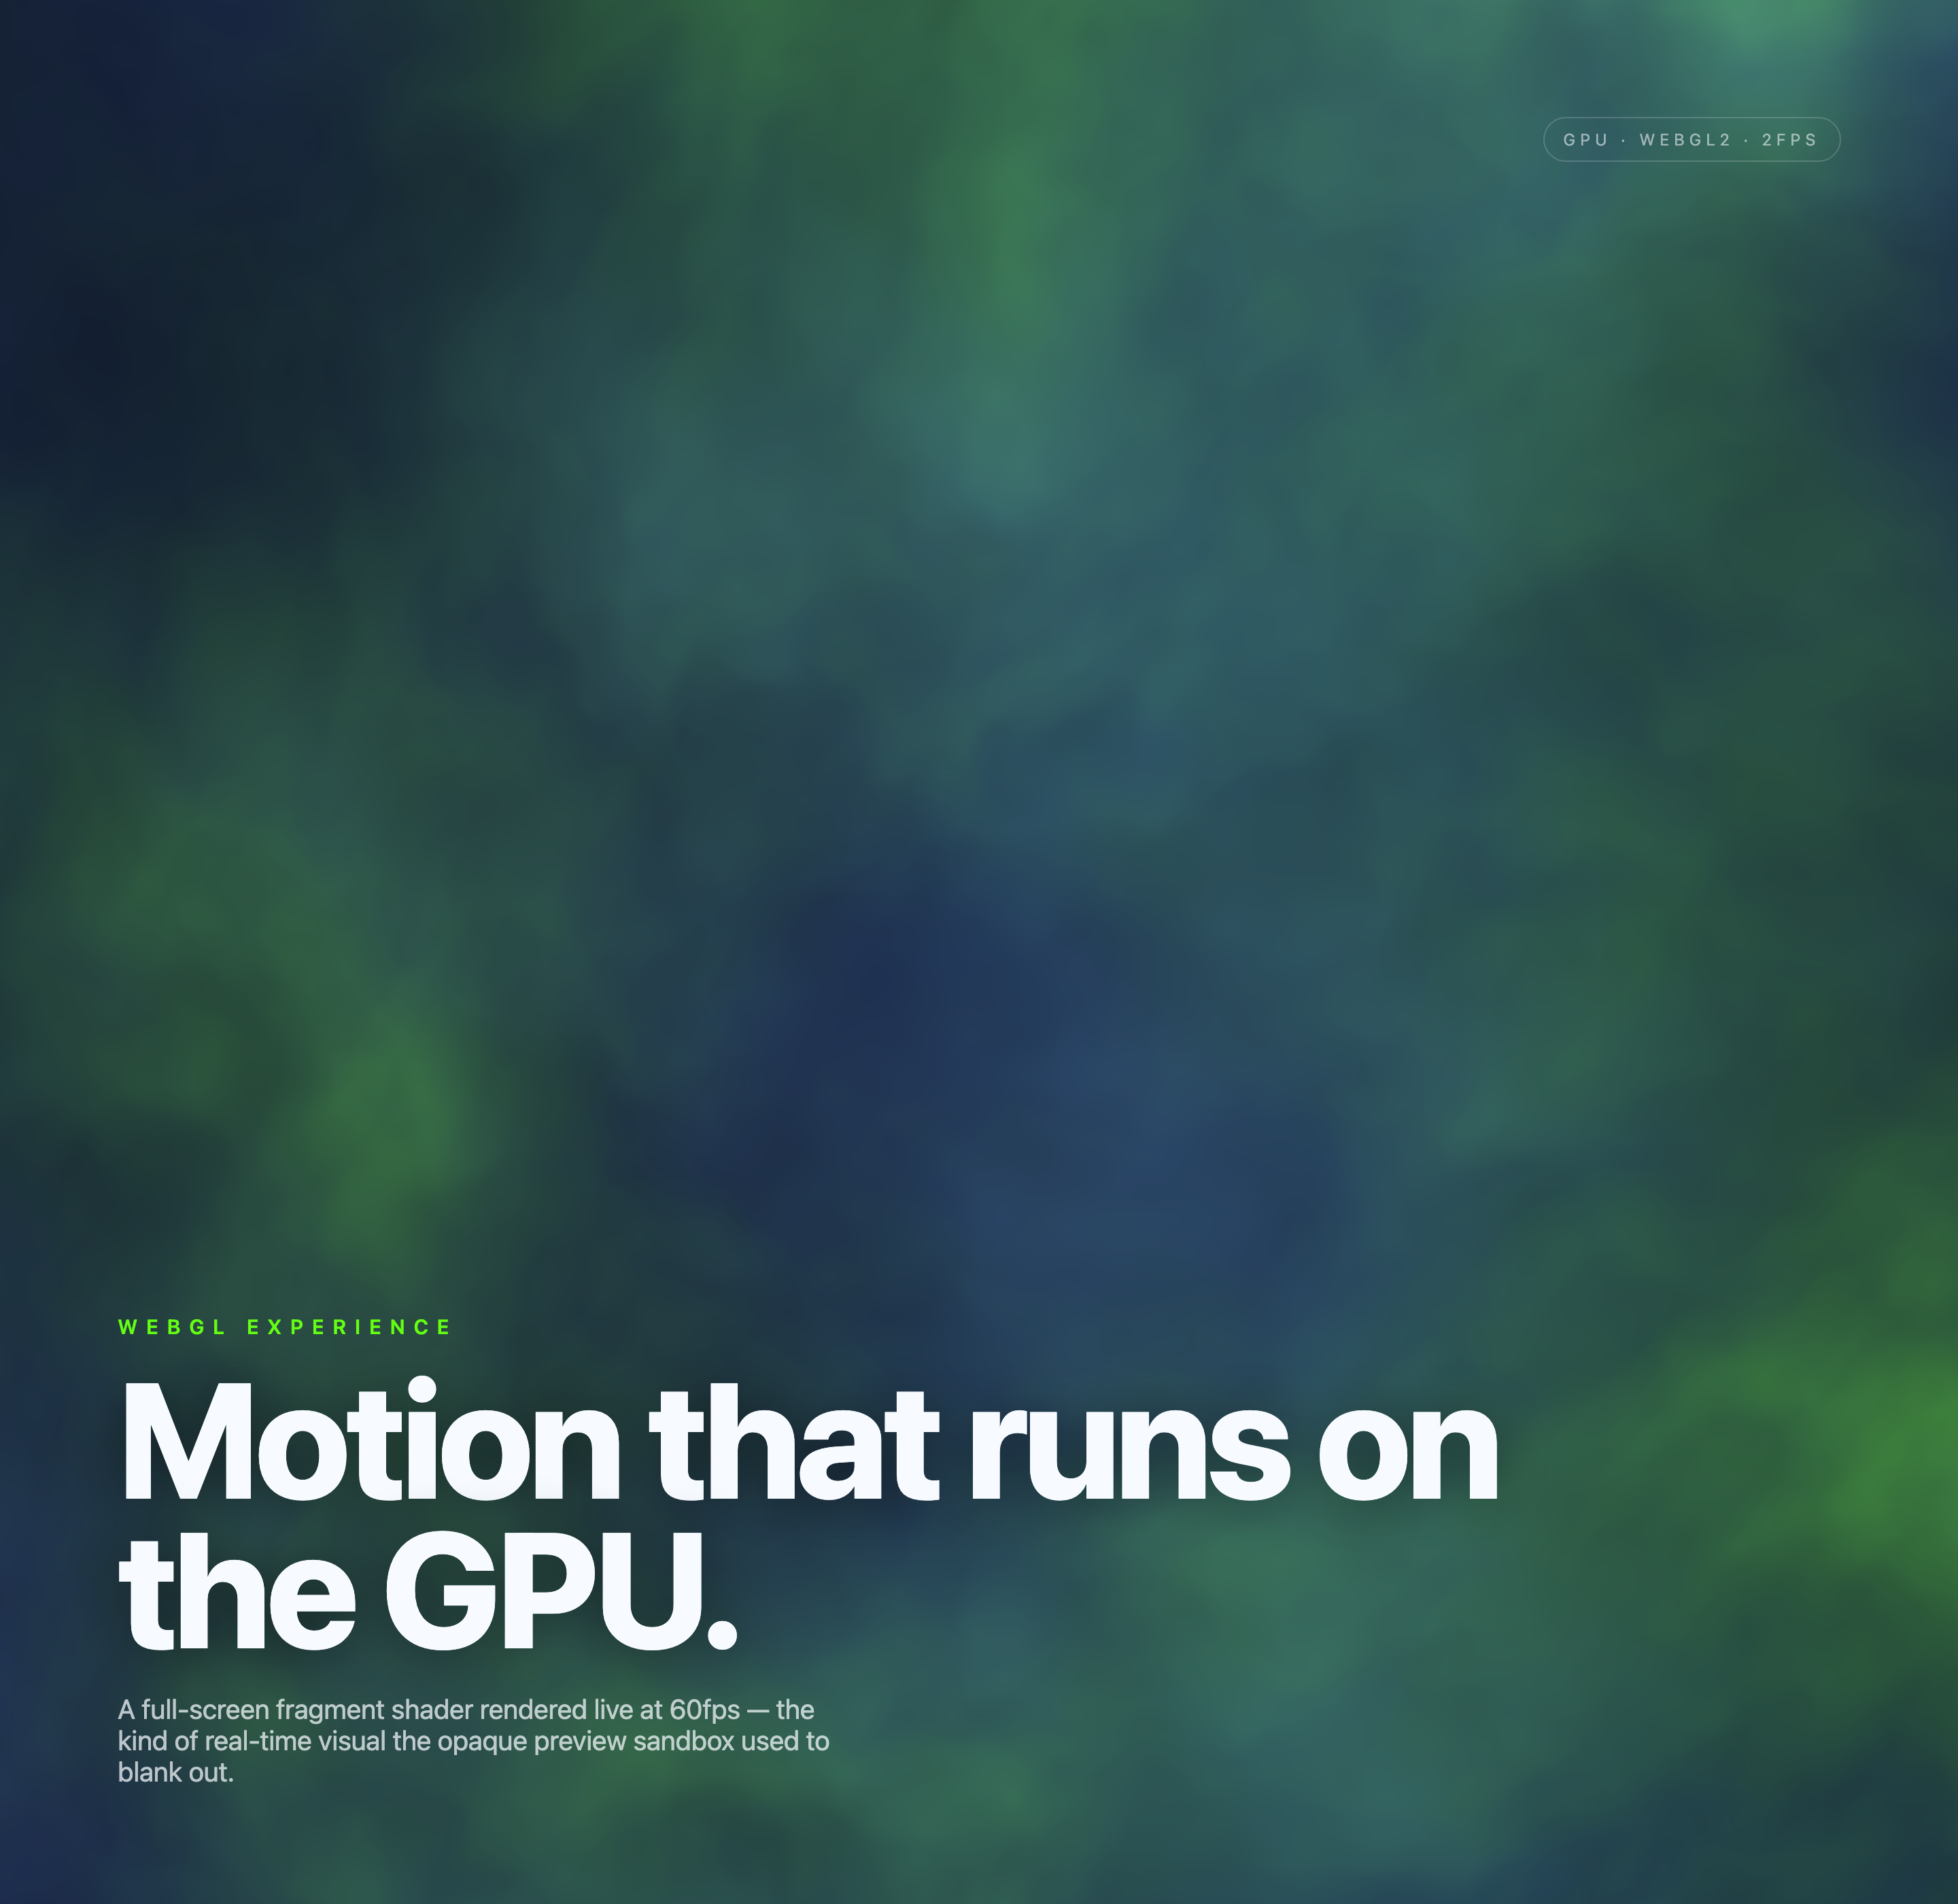
Дизайн шейдера Aurora Field
Автоматически анимируемое сине-зелёное шумовое поле создаёт атмосферу hero-блока WebGL, а фиксированный заголовок и небольшой локальный бейдж частоты кадров структурируют сцену.
Графический дизайн
Шейдерный дизайн Aurora Veil
Aurora Veil — интерактивная шейдерная композиция, где слои света, звёзды и движение курсора превращаются в атмосферный первый экран на WebGL.
Графический дизайн