

Peças gráficas
Design de Especificação de Produto de Autenticação
Uma proposta Northwind de autenticação de dois fatores conecta responsáveis, escopo, histórias de usuário, quatro metas de exemplo, fases de lançamento e decisões não resolvidas.

Casos de Uso de Especificação de Produto
- Autores de Especificações de ProdutoTransforme requisitos de autenticação em um brief de entrega ordenado.
- Equipes de Plataforma de IdentidadeConecte controles de segurança, fases de lançamento e decisões de implementação não resolvidas.
- Lideranças de Produto e DesignAlinhe responsáveis, escopo, métricas e prioridades de autenticação voltadas ao usuário.
- Equipes de Prontidão EmpresarialEnquadre bloqueios de segurança dos clientes junto a considerações de adoção e suporte.
Destaques do Brief de Autenticação
- Definição do ProblemaConecta bloqueios de análises empresariais à lacuna de autenticação.
- Escopo ExplícitoSepara as metas propostas para o lançamento do trabalho deliberadamente adiado.
- Metas de LançamentoAssocia resultados pretendidos a metas de exemplo e quatro fases de lançamento.
- Perguntas AtribuídasMantém decisões de política não resolvidas visíveis, com responsáveis e datas.
A Especificação de Produto, Seção por Seção
1 / 6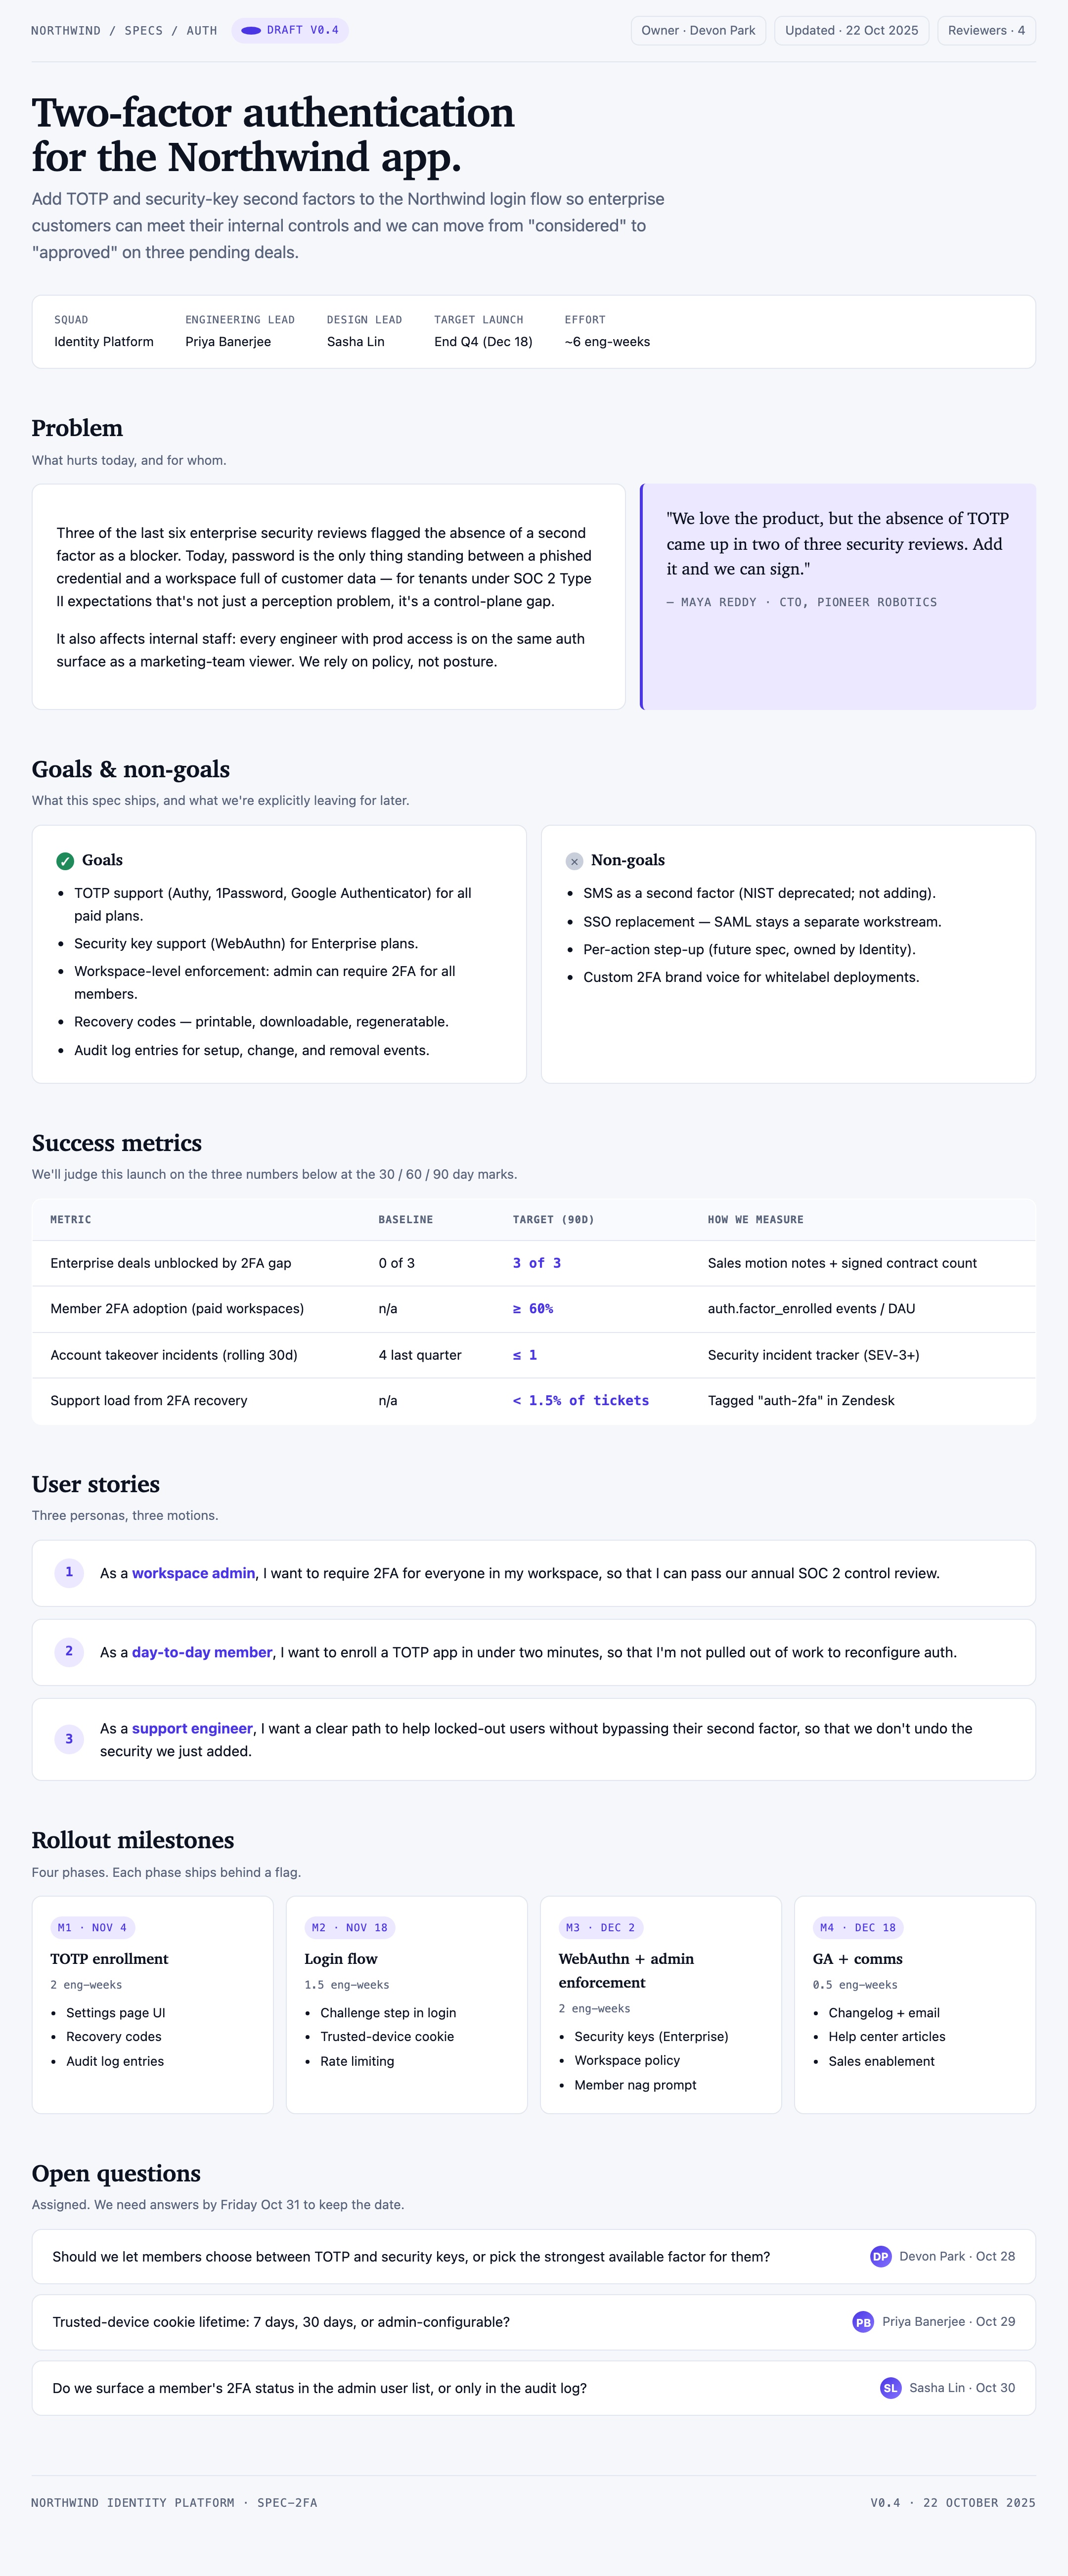
Brief de 2FA da Northwind
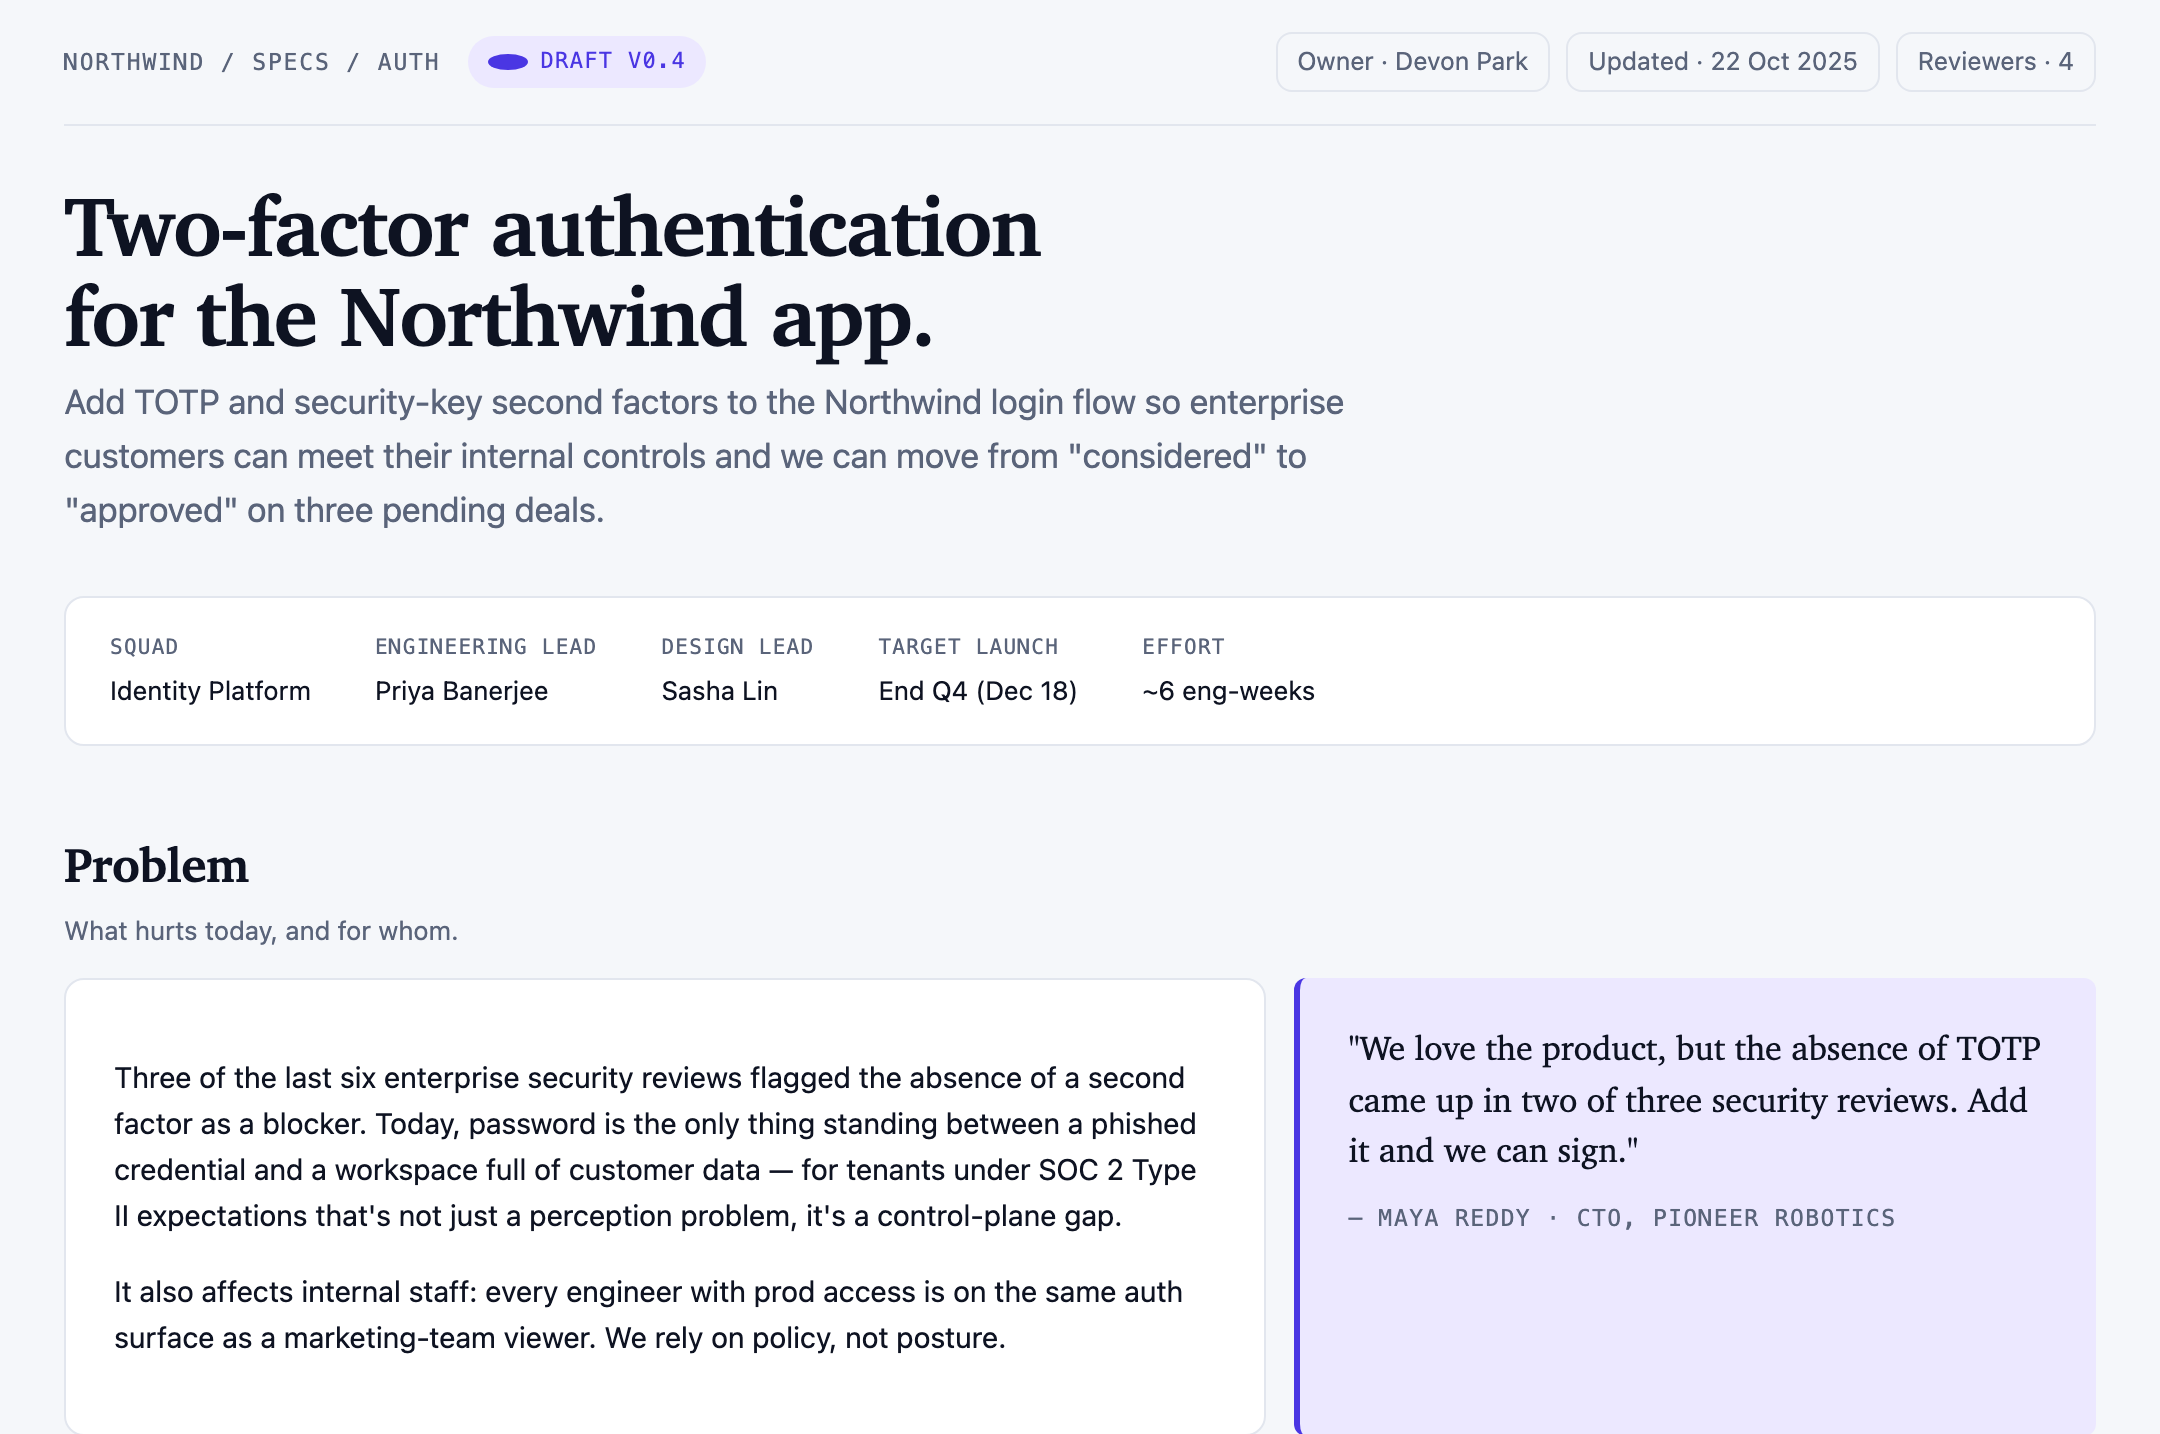
Este exemplo oficial do OpenDesign é uma especificação de produto ilustrativa para autenticação de dois fatores no aplicativo Northwind. Sua abertura estabelece o documento como Draft v0.4, identifica o responsável, a data de atualização e quatro revisores e, em seguida, declara a proposta: adicionar fatores TOTP e chaves de segurança ao fluxo de login.
A composição visual coloca essa solicitação antes dos detalhes de planejamento. Uma linha de metadados identifica Identity Platform como o squad, Priya Banerjee como líder de engenharia, Sasha Lin como líder de design, uma meta de lançamento End Q4 (Dec 18) e um esforço estimado de ~6 eng-weeks. Essa ordem permite que o leitor entenda os responsáveis e a pressão de entrega antes de ler o problema.
A seção Problem então dá uma razão para a proposta existir. Ela descreve três das últimas seis análises de segurança empresarial sinalizando a ausência do segundo fator, seguidas por uma citação separada de Maya Reddy, da Pioneer Robotics. A citação torna a pressão comercial compreensível sem substituir o argumento de segurança mais amplo.
Três Fluxos de Autenticação
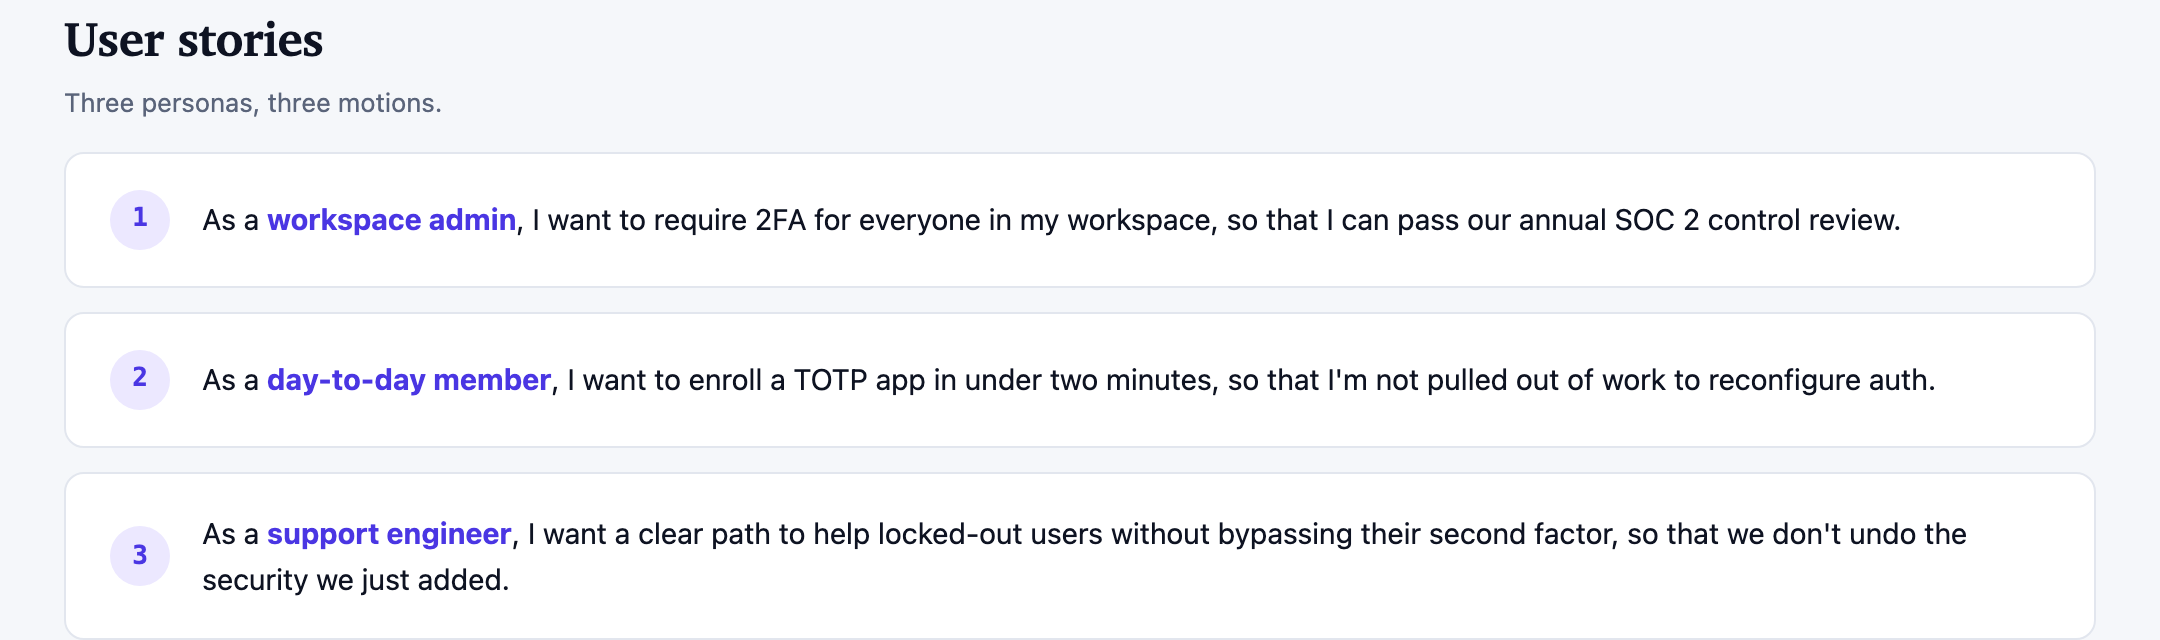
A seção de exemplo User Stories nomeia três necessidades: um administrador de workspace quer exigir 2FA para um objetivo declarado de revisão de controles; um membro do dia a dia quer fazer a inscrição no TOTP em menos de dois minutos; e um engenheiro de suporte quer um caminho de recuperação que não contorne o segundo fator. Esses são requisitos de planejamento no documento, não evidências de que a autenticação funciona ou de que a conformidade foi alcançada.
Essas histórias são apresentadas como três linhas horizontais numeradas, com a frase da persona enfatizada em cada sentença. Essa estrutura repetida facilita a comparação das diferenças de responsabilidade, enquanto a cláusula “so that” preserva a razão operacional por trás de cada solicitação.
A ordem também expõe um trade-off de design. A administração vem primeiro porque a aplicação obrigatória no workspace define a superfície de política; a inscrição vem depois porque é a ação imediata do membro; e o suporte à recuperação fica por último porque descreve o caminho de exceção. Assim, o documento trata a segurança como um sistema compartilhado, e não apenas como uma tela de login.
Administrador do Workspace
Exige 2FA para todos os membros a fim de apoiar uma revisão de controles.
Membro do Dia a Dia
Inscreve um aplicativo TOTP rapidamente, sem interromper o trabalho normal.
Engenheiro de Suporte
Auxilia na recuperação sem enfraquecer o controle de segurança adicionado.
Metas, Métricas e Fases
A sequência central do documento passa do escopo à avaliação e à entrega. “Goals & non-goals” usa símbolos de marca de verificação e multiplicação para distinguir TOTP, WebAuthn, aplicação obrigatória no workspace, códigos de recuperação e entradas de auditoria do trabalho excluído, como SMS, substituição de SSO, step-up por ação e tom de marca personalizado para implantações white-label.
Essa divisão é útil porque impede que a proposta trate toda solicitação de autenticação como parte deste lançamento. O suporte declarado a Authy, 1Password e Google Authenticator dá ao objetivo de TOTP um limite concreto, enquanto o WebAuthn é limitado aos planos Enterprise. O trade-off é uma cobertura deliberada: a especificação ganha uma primeira versão explícita e mantém separado o trabalho adjacente de identidade.
A tabela Success Metrics contém quatro linhas de planejamento de exemplo: negócios desbloqueados (3 de 3), adoção em workspaces pagos (pelo menos 60%), incidentes de tomada de conta nos últimos 30 dias (no máximo 1) e carga de suporte de recuperação (menos de 1,5% dos tickets). Essas são metas, não resultados medidos. Sua fórmula de adoção conta eventos de inscrição sobre DAU sem definir a deduplicação de membros únicos, enquanto a linha de base de incidentes diz “4 last quarter”. As janelas de tempo e as regras de contagem precisariam ser reconciliadas antes que essa tabela pudesse medir um lançamento real.
Rollout Milestones transforma essas métricas em quatro fases sinalizadas: inscrição em TOTP, o fluxo de login, WebAuthn com aplicação obrigatória pelo administrador e GA mais comunicações. Cada fase lista uma estimativa de esforço e conteúdos concretos, permitindo que o leitor veja quais decisões afetam configurações, login, política e materiais de suporte.
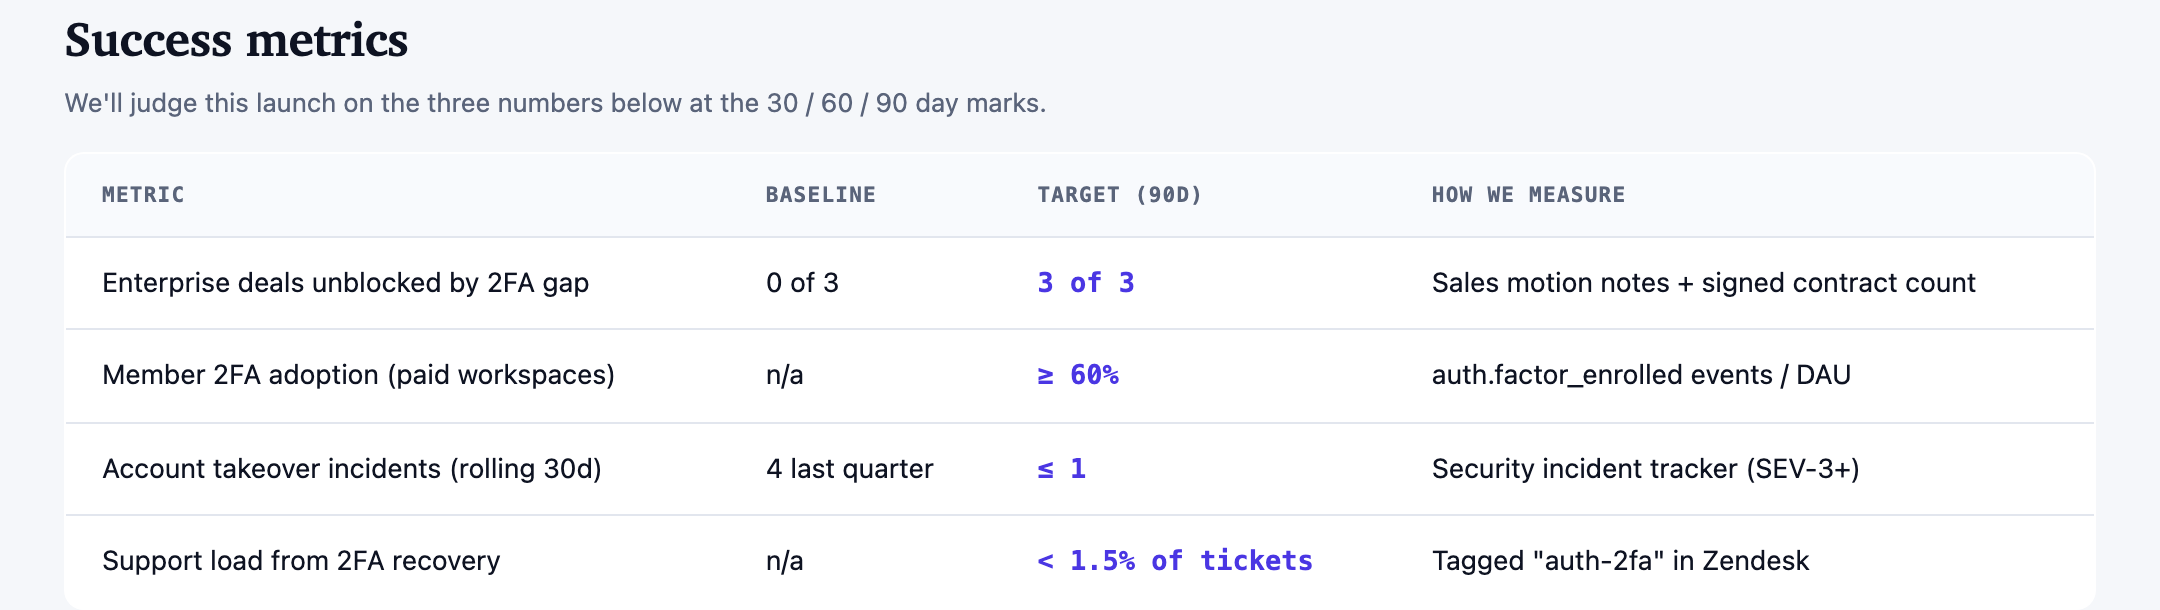
| Métrica | Linha de base | Meta (90D) | Método de medição |
|---|---|---|---|
| Negócios empresariais desbloqueados pela resolução da lacuna de 2FA | 0 de 3 | 3 de 3 | Notas do processo de vendas + contagem de contratos assinados |
| Adoção de 2FA pelos membros (workspaces pagos) | n/a | ≥ 60% | eventos auth.factor_enrolled / DAU |
| Incidentes de tomada de conta (últimos 30 dias) | 4 no último trimestre | ≤ 1 | Rastreador de incidentes de segurança (SEV-3+) |
| Carga de suporte decorrente da recuperação de 2FA | n/a | Menos de 1,5% dos tickets | auth-2fa marcado no Zendesk |
Decisões Ainda em Aberto
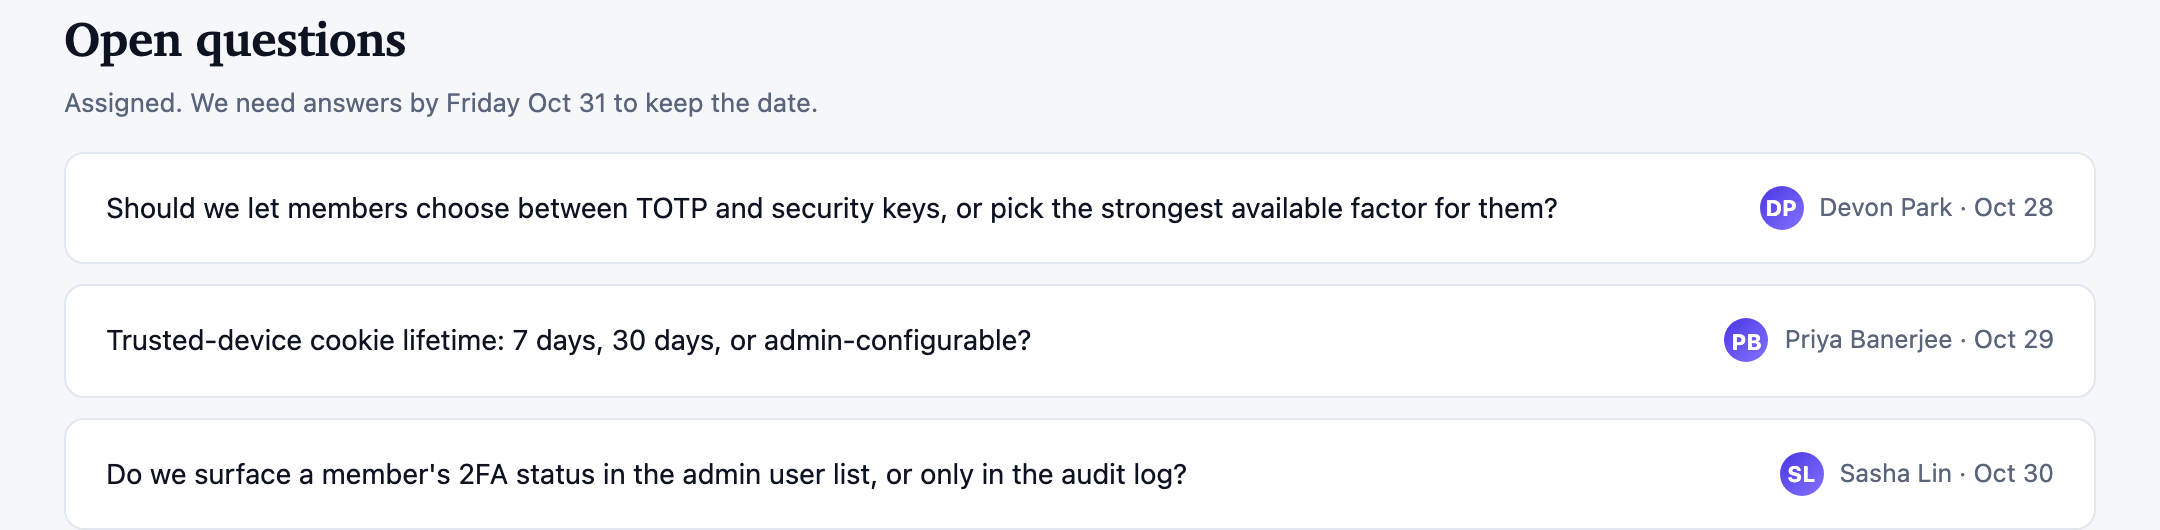
A seção final mantém a incerteza visível, em vez de apresentar a especificação como uma implementação concluída. Três perguntas são atribuídas a Devon Park, Priya Banerjee e Sasha Lin em 28, 29 e 30 de outubro: se os membros escolhem entre TOTP e chaves de segurança, quanto tempo deve durar um cookie de dispositivo confiável e onde um administrador pode ver o status de 2FA de um membro.
Isso é um contraponto importante à sequência de marcos. O lançamento menciona um cookie de dispositivo confiável e a aplicação obrigatória pelo administrador, mas as perguntas em aberto mostram que os detalhes de política ainda não estão definidos no documento. Manter essas perguntas junto dos responsáveis e das datas dá à equipe uma fila de decisões conectada ao prazo declarado de 31 de outubro.
Escolha do Fator
Decida se os membros escolhem um fator ou recebem o mais forte disponível.
Dispositivo Confiável
Resolva a política de duração do cookie de dispositivo confiável.
Visibilidade do Administrador
Escolha entre o status na lista de usuários e a visibilidade no registro de auditoria.
Como Criar um Design de Especificação de Produto de Autenticação no OpenDesign
Delimite o Problema de Autenticação
Comece pela solicitação do produto, pelo público afetado e pela pressão concreta de segurança ou comercial. Inclua uma linha compacta de responsáveis com squad, lideranças, lançamento-alvo e esforço quando esses detalhes forem conhecidos.
Defina Escopo e Métricas
Separe as metas propostas para o lançamento dos não objetivos e, em seguida, adicione linhas de base, metas e métodos de medição. Mantenha os valores de planejamento distintos dos resultados verificados e alinhe as janelas de relatório e a contagem de usuários únicos antes de adaptar fórmulas de exemplo.
Prompt sugeridoCrie uma especificação de produto de autenticação de dois fatores no estilo Northwind com um cabeçalho de rascunho, uma linha de responsáveis, as seções Problem, Goals and Non-goals, uma tabela de Success Metrics com quatro colunas, três User Stories numeradas, quatro Rollout Milestones datados e Open Questions atribuídas. Mostre TOTP, Enterprise WebAuthn, aplicação obrigatória no workspace, códigos de recuperação, entradas de auditoria e os limites de capacidade declarados; não sugira serviços em produção nem resultados medidos.
Verifique a Sequência de Decisões
Revise o documento como um caminho de planejamento: problema, escopo, métricas, histórias de usuário, marcos e perguntas em aberto. Confirme que cada marco tem conteúdos concretos e que os detalhes de política não resolvidos continuam visíveis, em vez de serem apresentados como comportamento definido.
Exportar e obter um link de compartilhamento
Exporte seu design finalizado e, em seguida, use Compartilhar no OpenDesign para obter um link de compartilhamento. Abra o link em uma janela separada do navegador e verifique se a versão desejada e seus assets estão disponíveis antes de enviá-lo.
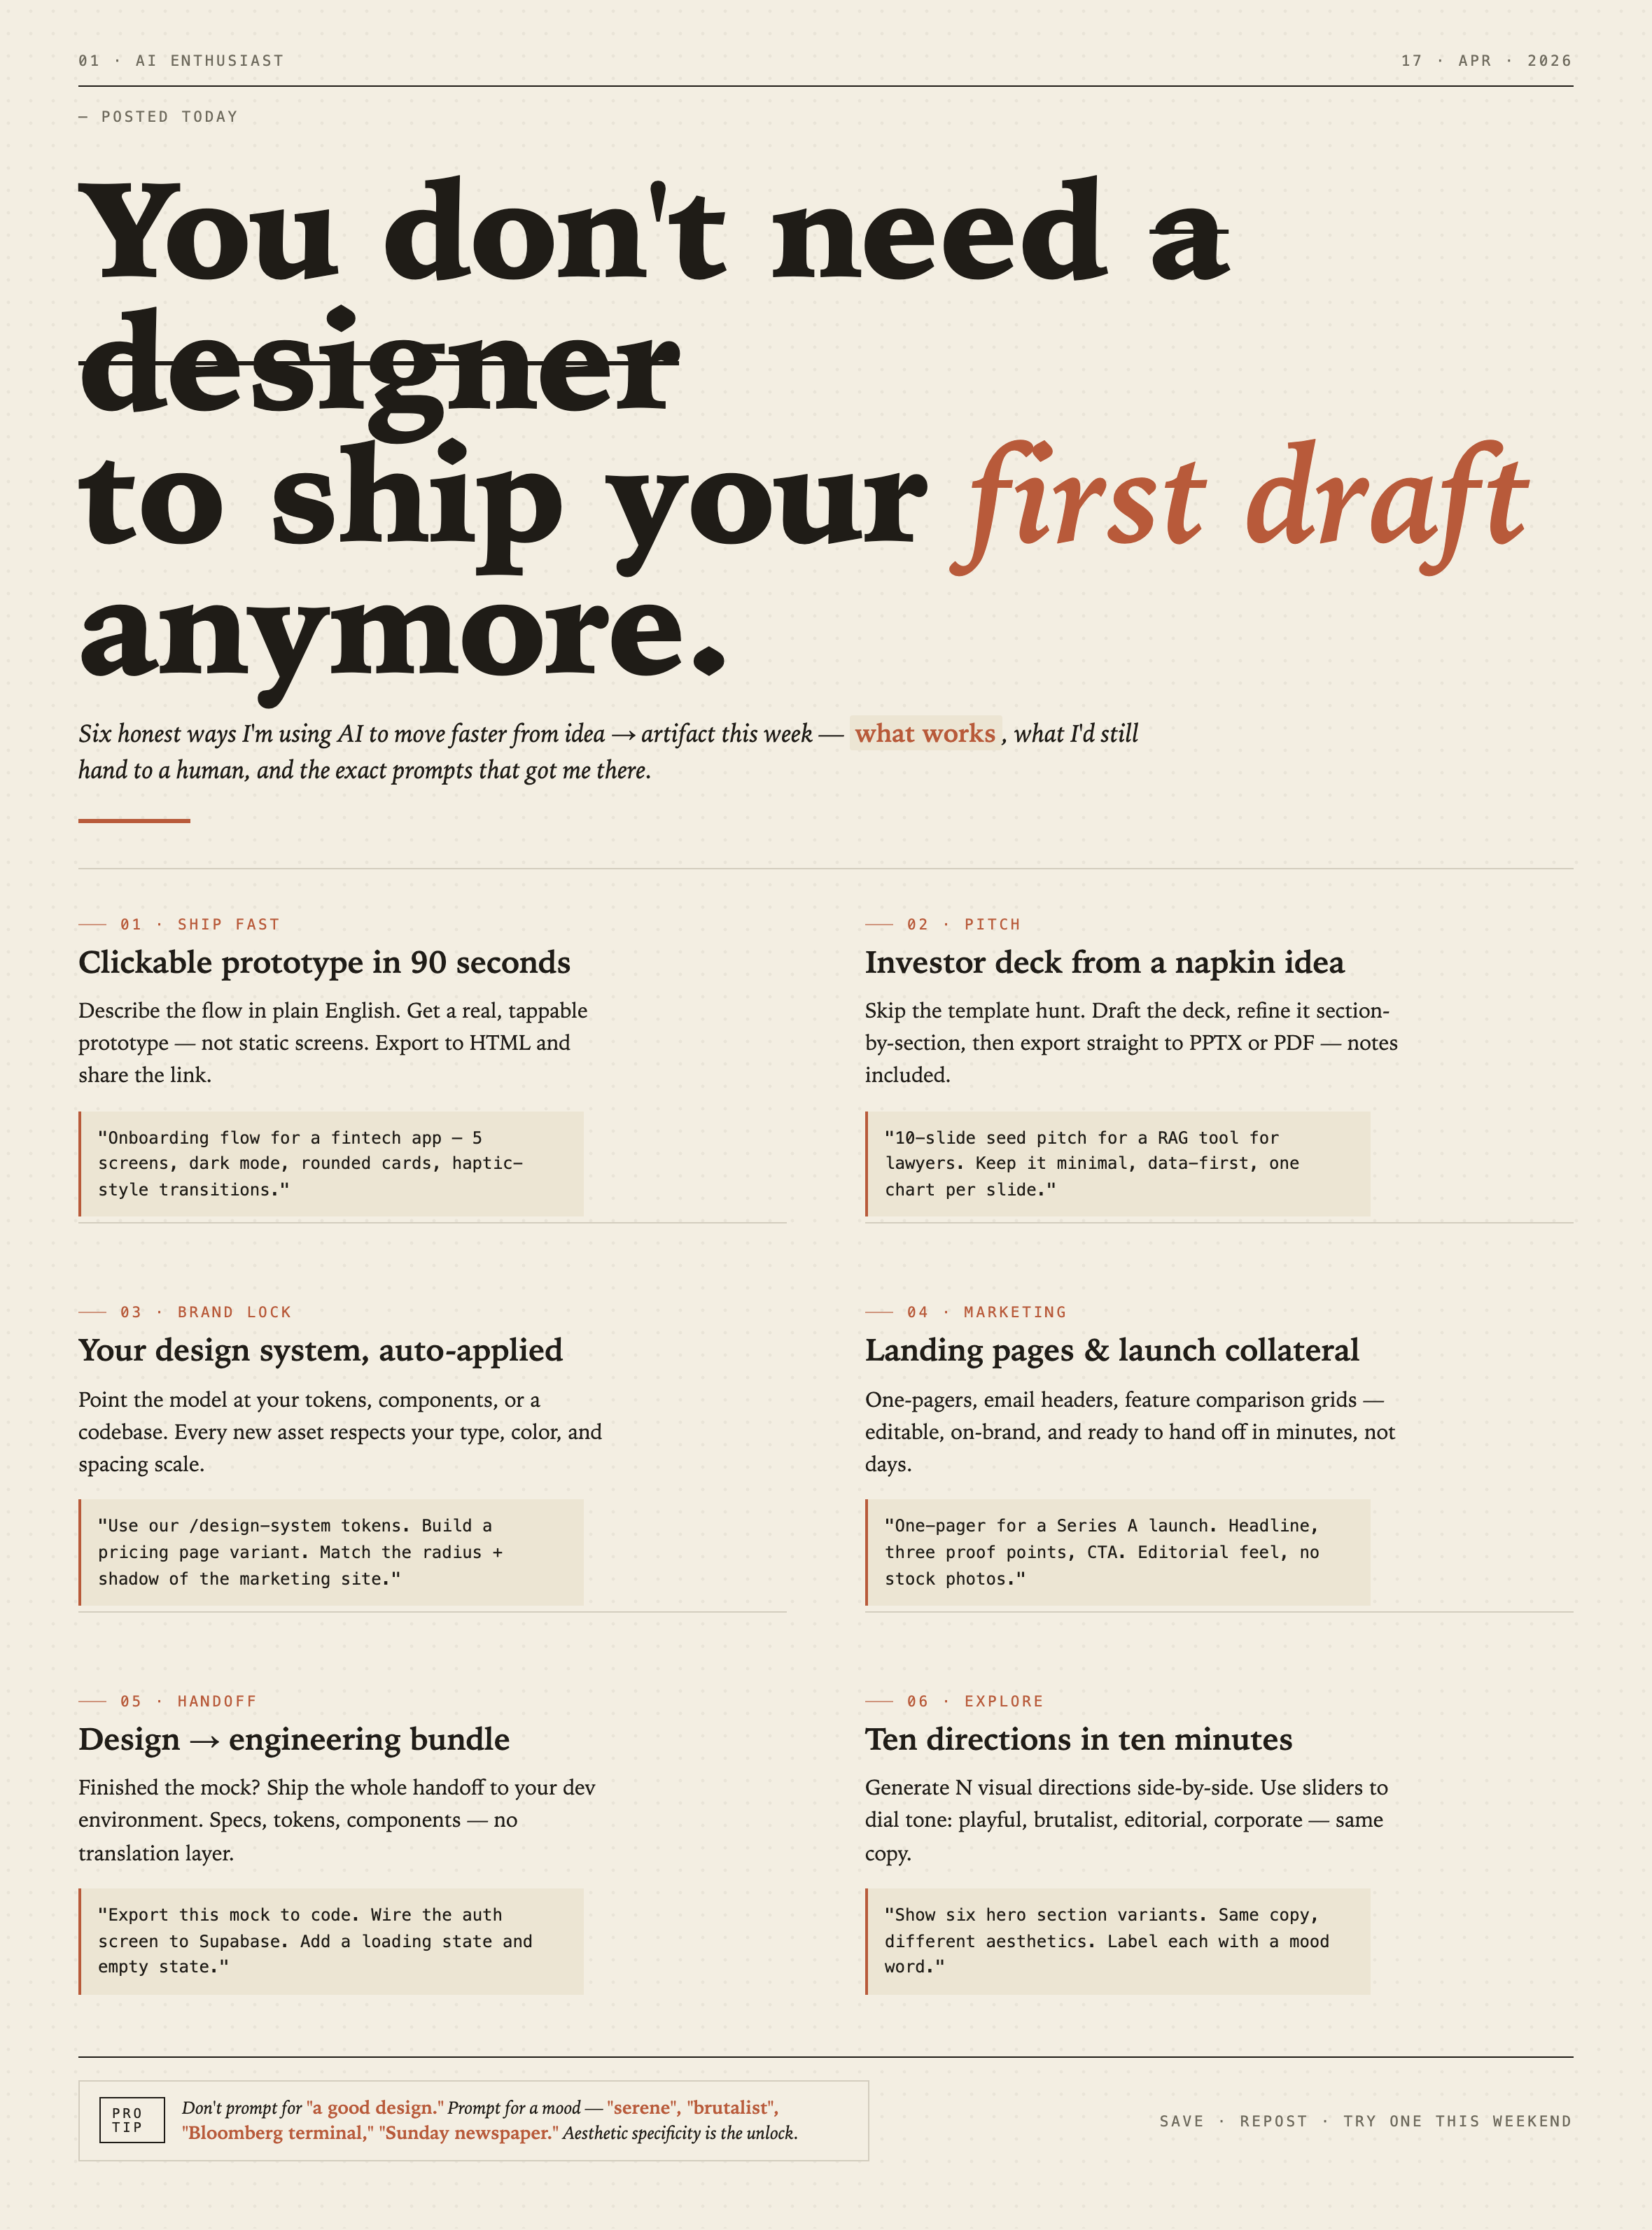
Design de Pôster Editorial de Fluxo de Trabalho com IA
O design de pôster editorial de fluxo de trabalho com IA apresenta seis propostas em capítulos numerados, com exemplos concretos de prompts, fundo creme e acentos tipográficos em ferrugem.
Peças gráficas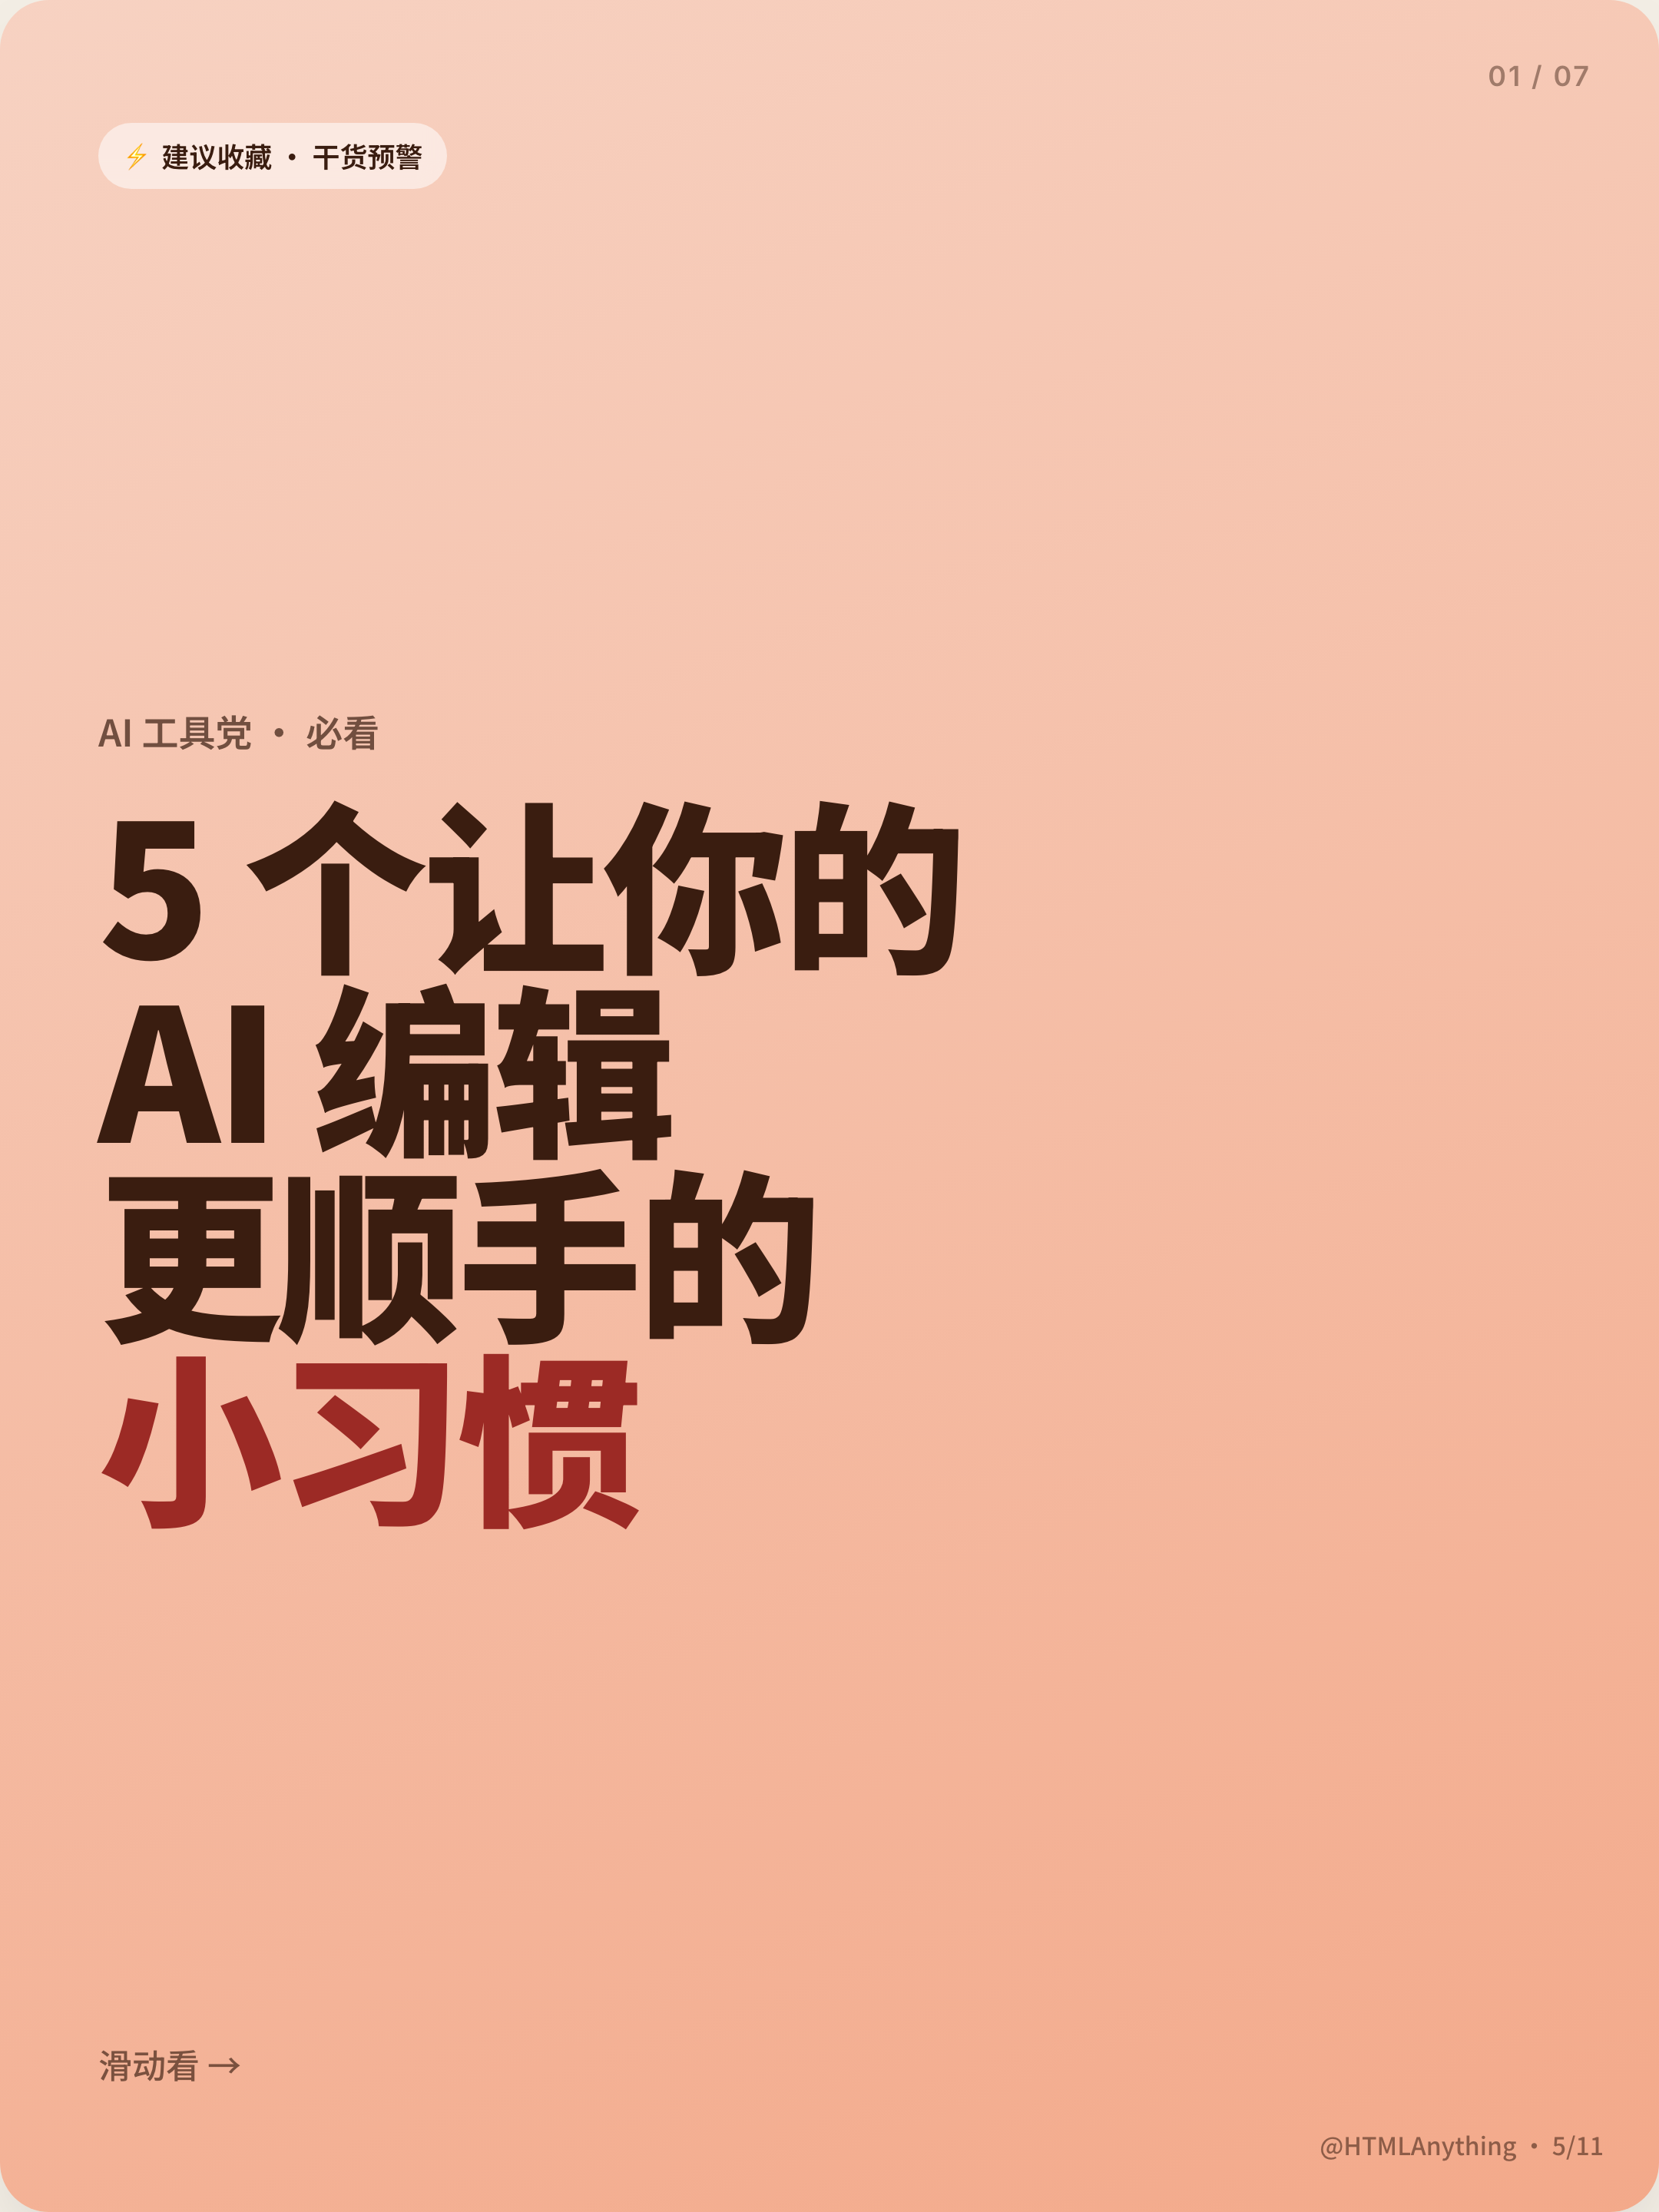
Design de Carrossel Social sobre Fluxo de Trabalho com IA
Sete cards verticais usam títulos chineses superdimensionados, hábitos numerados, campos de cor variáveis e uma declaração final para explicar fluxos de trabalho de edição com IA.
Peças gráficas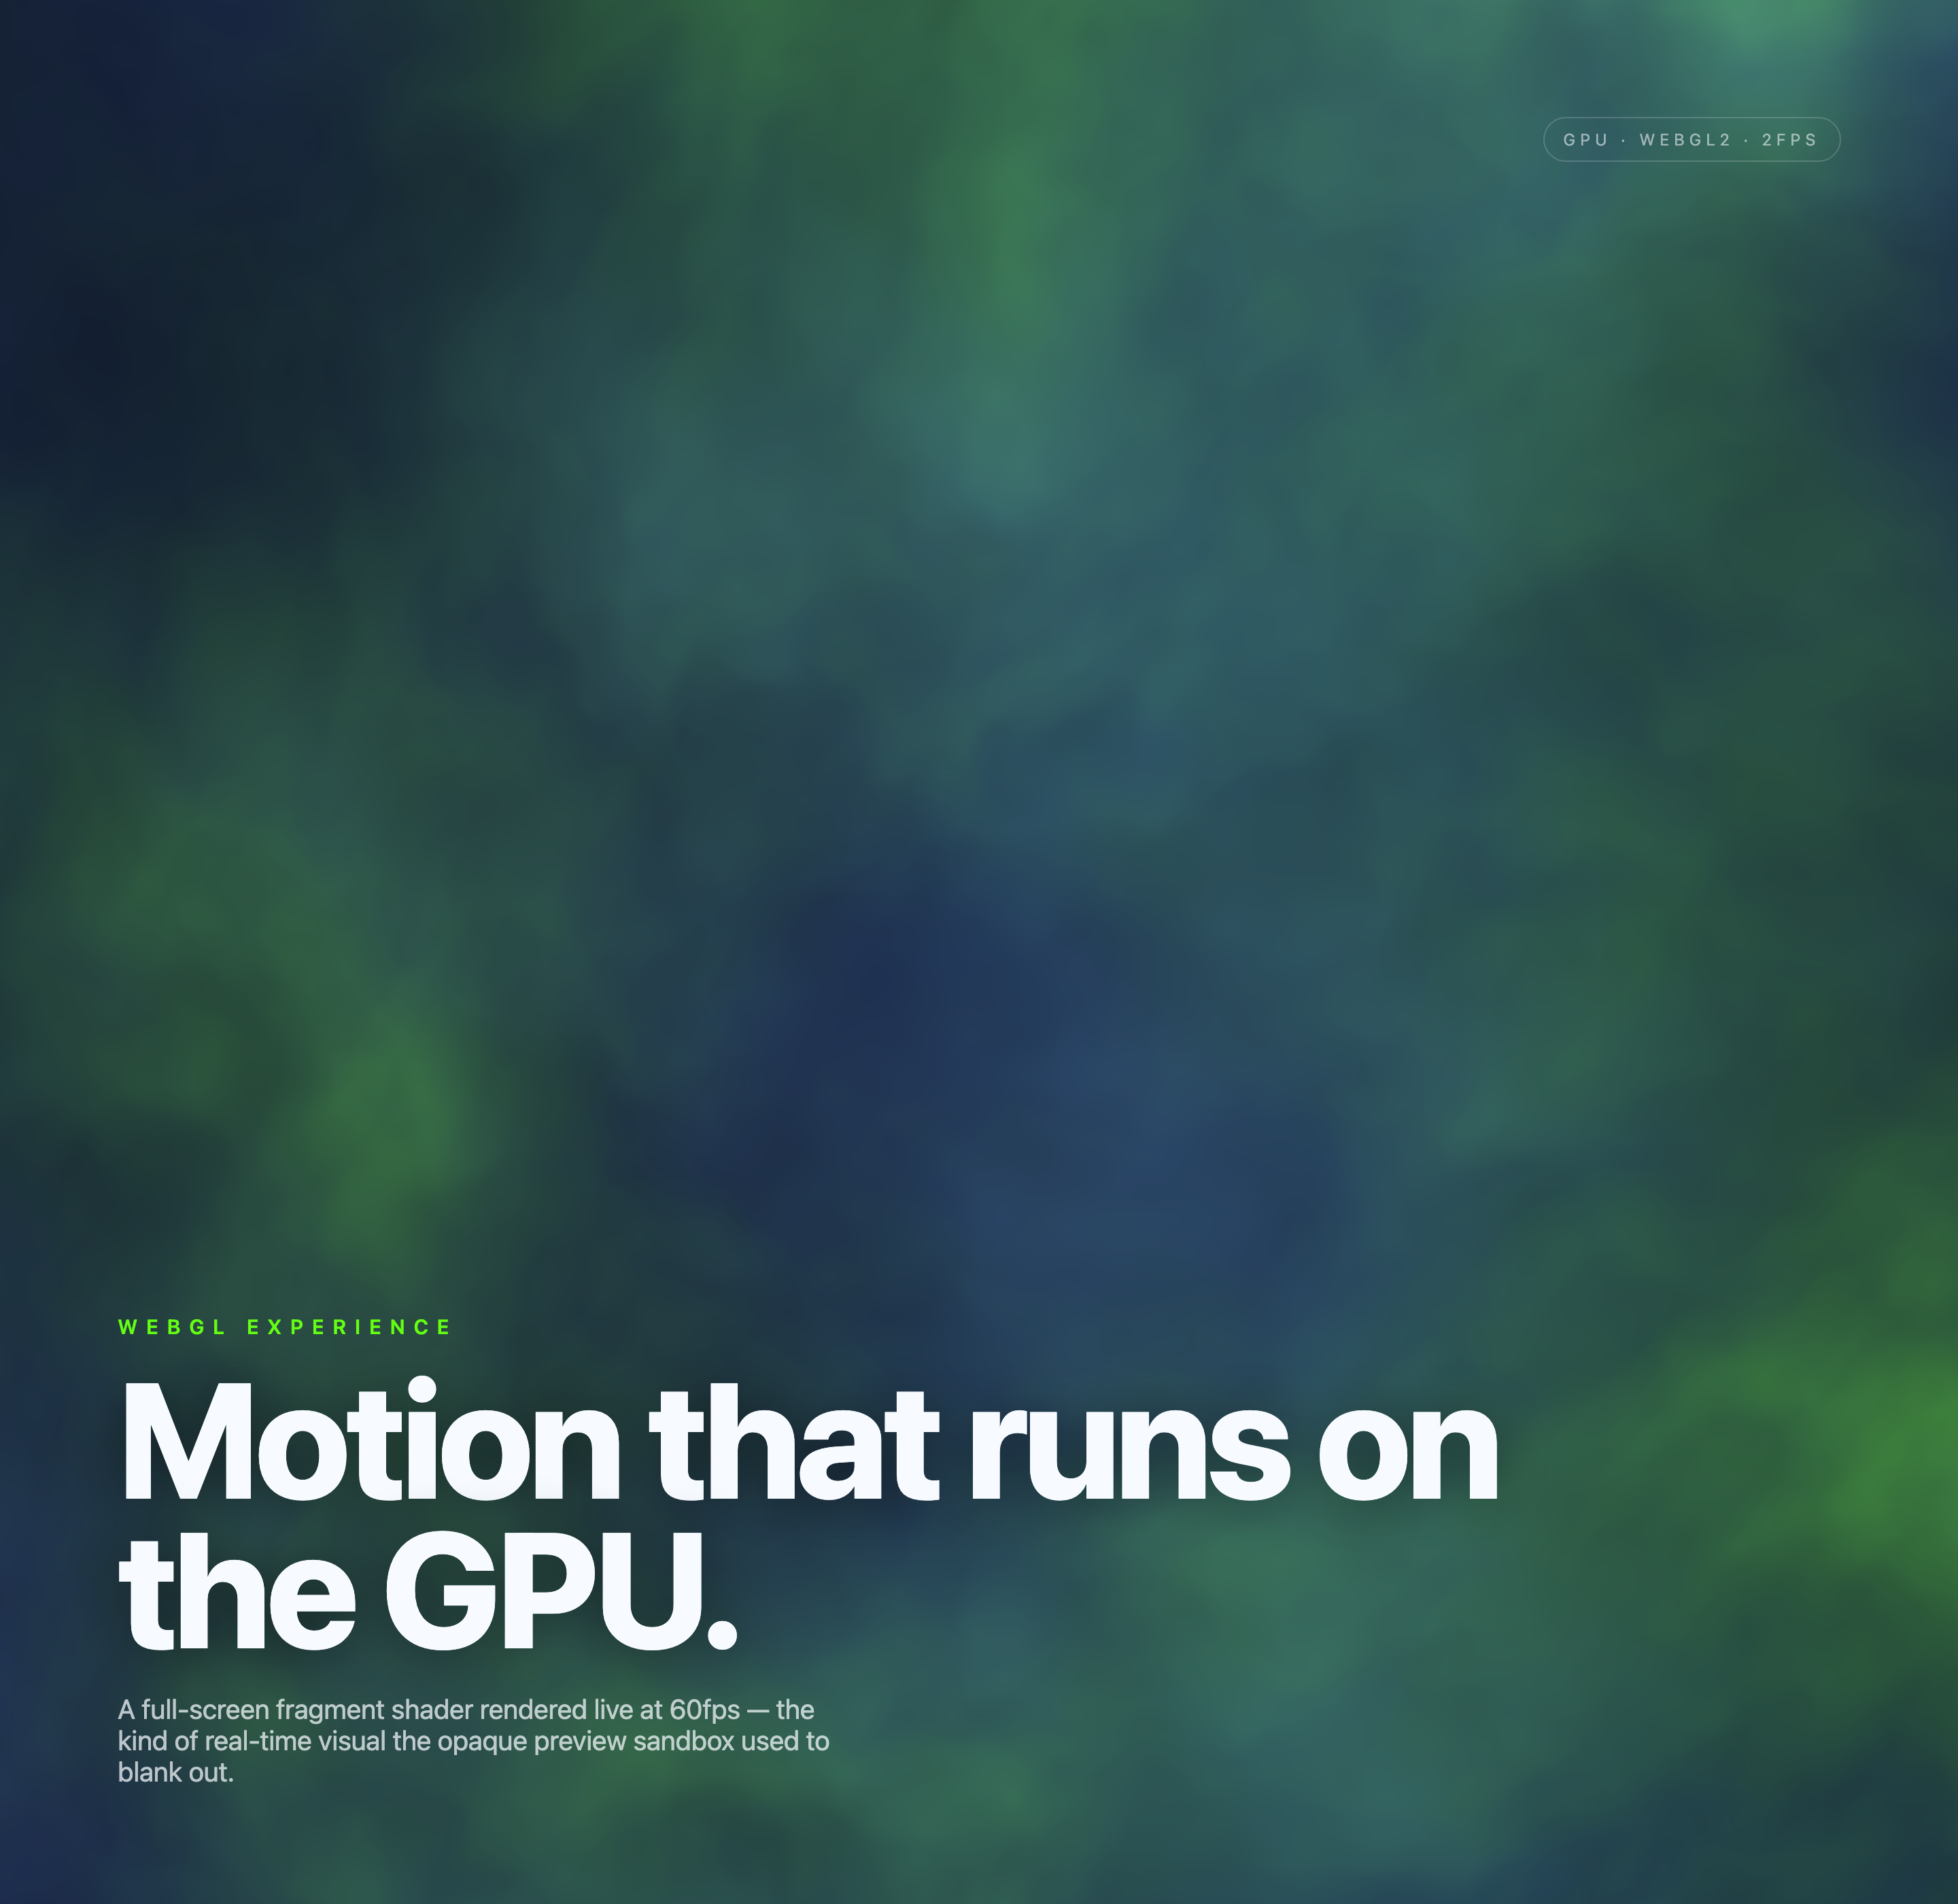
Design de Shader Aurora Field
Um campo de ruído azul-esverdeado animado automaticamente dá atmosfera a um hero em WebGL, enquanto um título fixo e um pequeno indicador local de taxa de quadros ancoram a cena.
Peças gráficas
Design de Shader Aurora Veil
Aurora Veil é uma composição interativa de shader que transforma luz em camadas, estrelas e movimento do cursor em um hero atmosférico em WebGL.
Peças gráficas