

グラフィックデザイン
認証プロダクト仕様書デザイン
Northwindの二要素認証提案は、担当、スコープ、ユーザーストーリー、4つのサンプル目標、展開フェーズ、未解決の決定事項をつなぎます。

プロダクト仕様書の利用シーン
- プロダクト仕様書の作成者認証要件を、順序立てた提供ブリーフに変換します。
- IDプラットフォームチームセキュリティ制御、展開フェーズ、未解決の実装上の決定事項をつなぎます。
- プロダクトおよびデザインのリード担当、スコープ、測定方法、ユーザー向け認証の優先事項をそろえます。
- エンタープライズ対応チーム顧客のセキュリティ上の阻害要因を、導入とサポートの観点とともに整理します。
認証ブリーフの要点
- 課題の整理エンタープライズ審査の阻害要因を認証の不足と結び付けます。
- 明確なスコープ提案するローンチ目標と、意図的に先送りした作業を分けます。
- 展開目標想定される成果をサンプル目標と4つの展開フェーズに結び付けます。
- 担当者付きの質問未解決のポリシー上の決定事項を、担当者と日付とともに可視化します。
プロダクト仕様書をセクション別に見る
1 / 6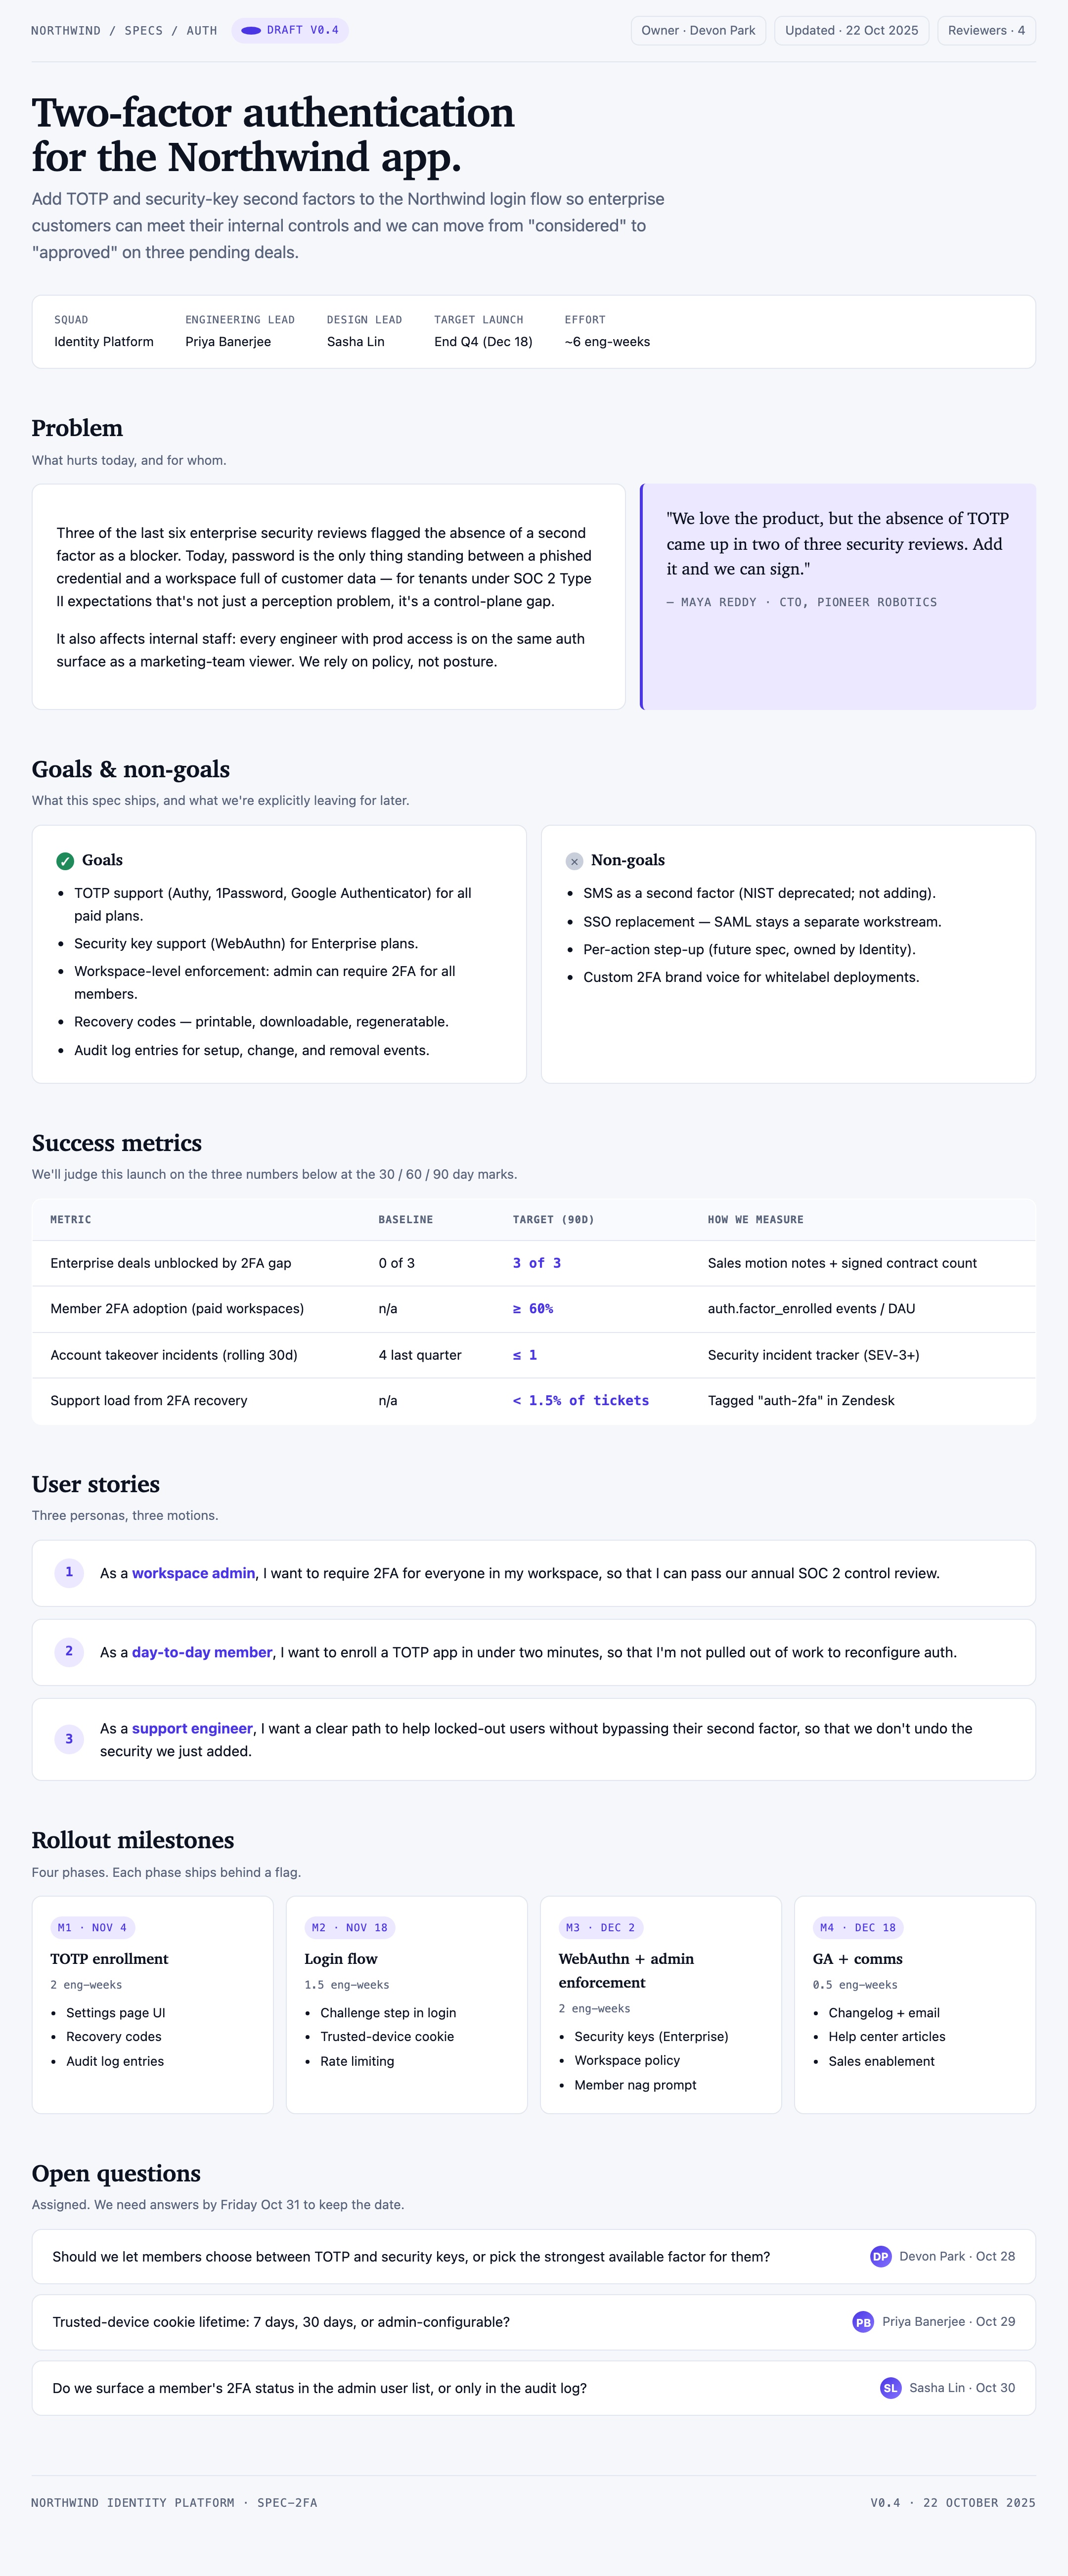
Northwind 2FAブリーフ
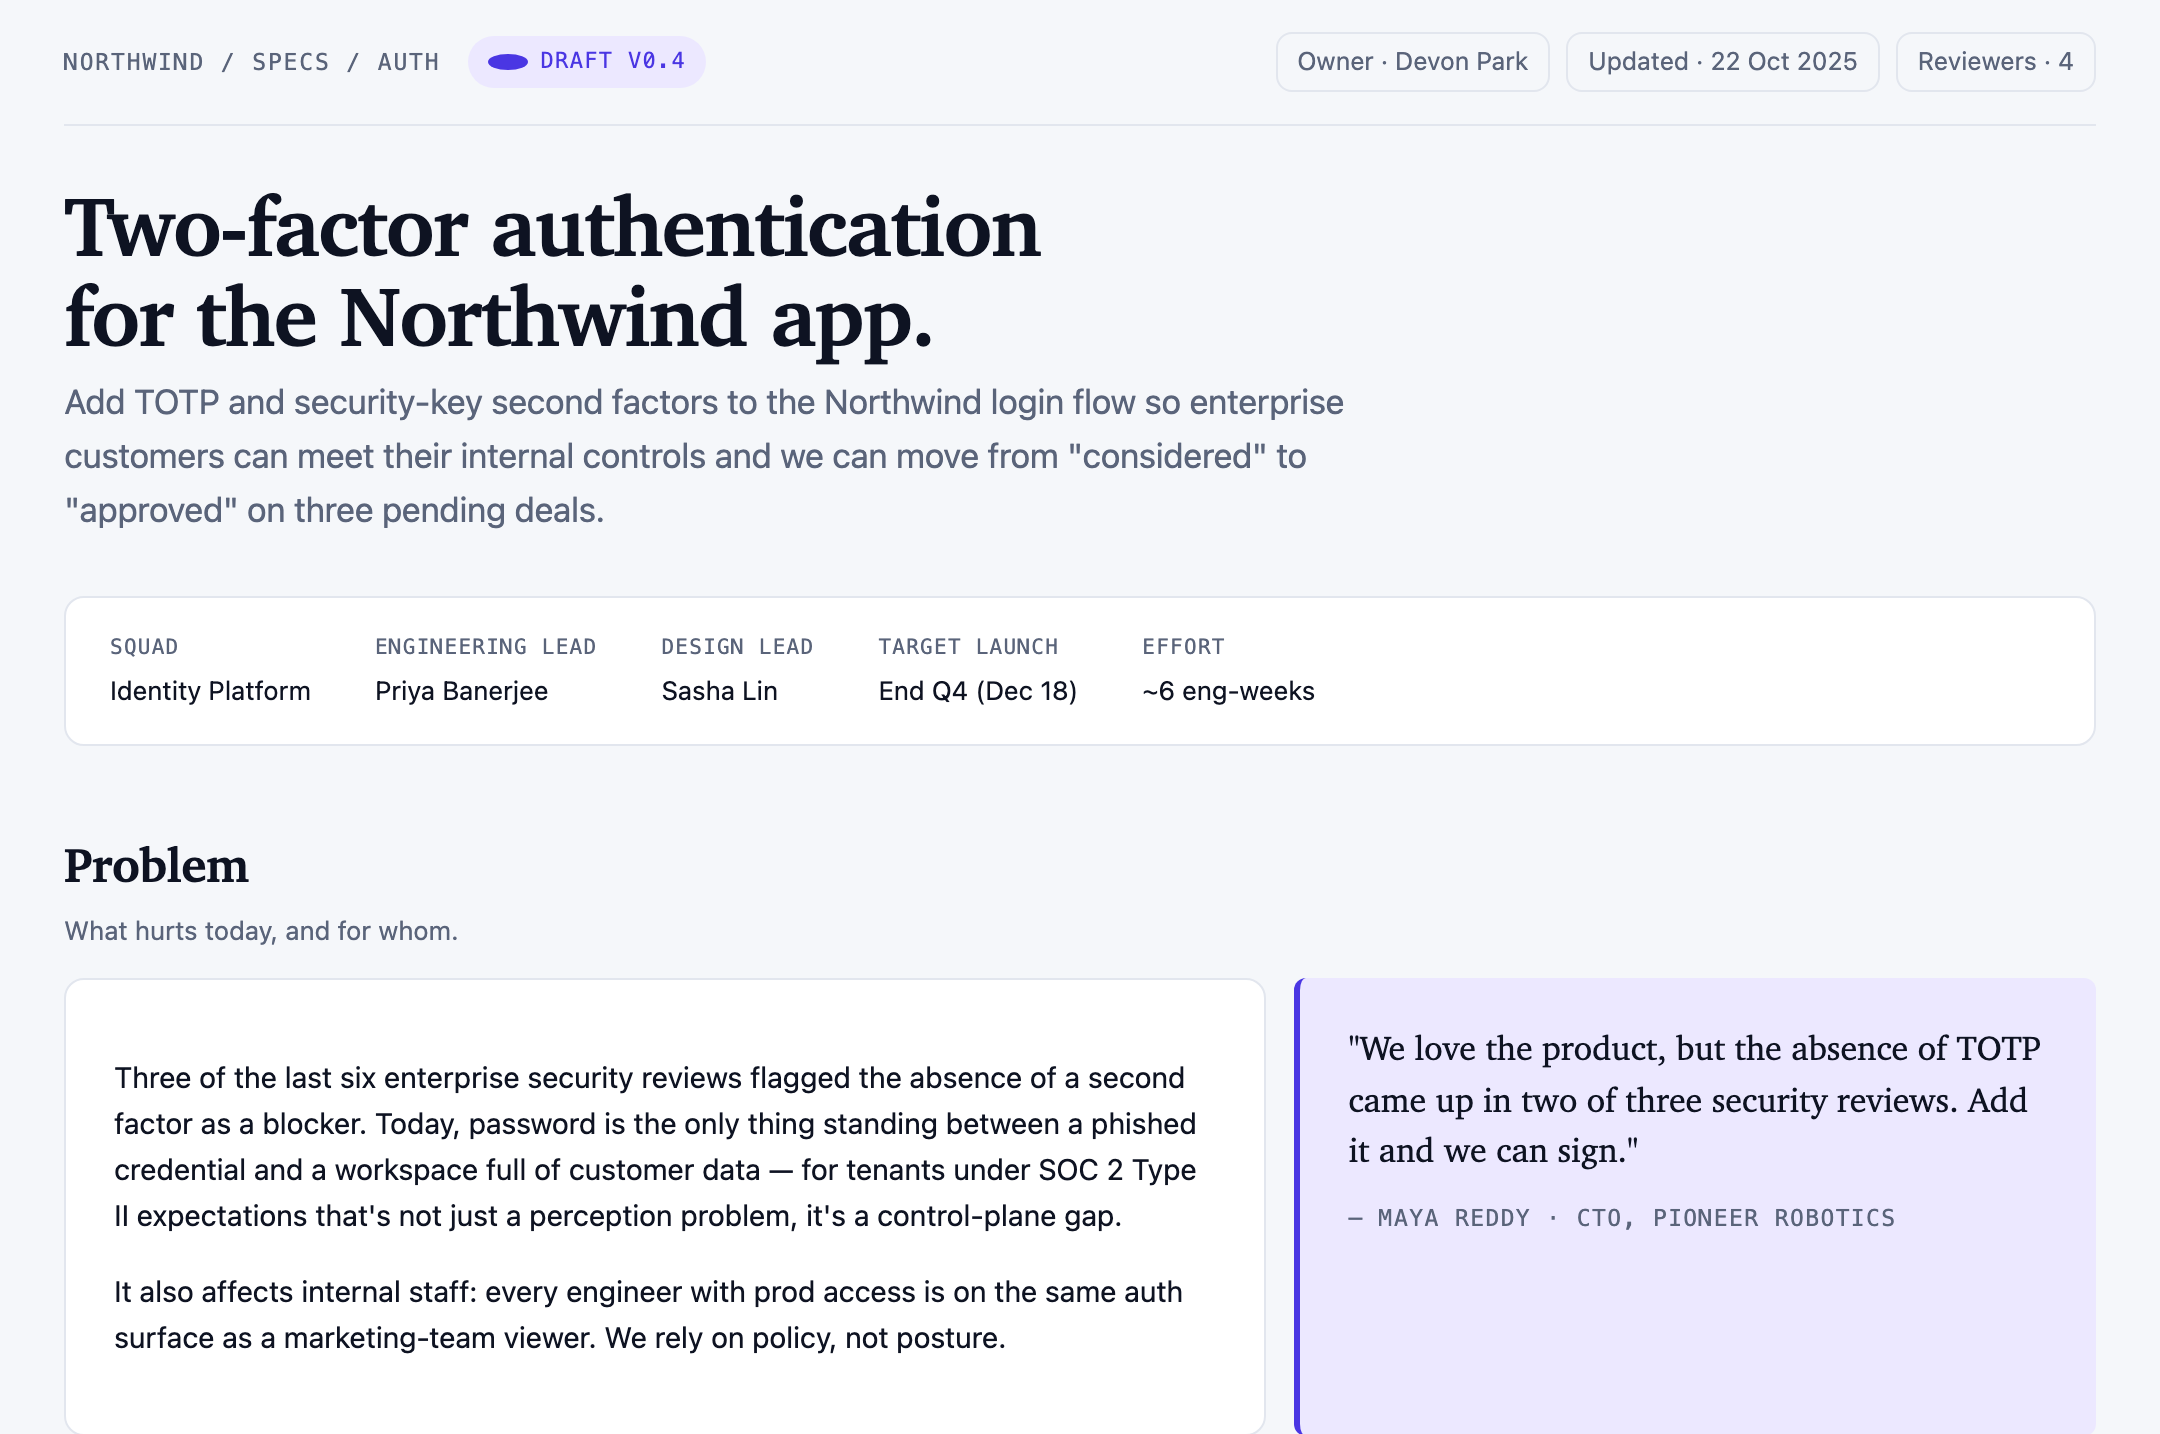
このOpenDesign公式サンプルは、Northwindアプリの二要素認証に関する説明用のプロダクト仕様書です。冒頭で文書をDraft v0.4と位置付け、担当者、更新日、4人のレビュアーを示したうえで、TOTPとセキュリティキーの要素をログインフローに追加するという提案を記載しています。
ビジュアル構成では、この依頼内容を計画の詳細より先に配置しています。メタデータの行には、チームとしてIdentity Platform、エンジニアリングリードとしてPriya Banerjee、デザインリードとしてSasha Lin、目標ローンチとしてEnd Q4 (Dec 18)、工数見積もりとして~6 eng-weeks(エンジニアリングの作業量)が示されています。この順序により、読者は課題を読む前に担当と提供上のプレッシャーを理解できます。
続くProblemセクションでは、この提案が必要な理由を示します。直近6件のエンタープライズセキュリティ審査のうち3件で、2つ目の要素がないことを指摘されたと説明し、その後にPioneer RoboticsのMaya Reddyによる別枠の引用を置いています。この引用により、より広いセキュリティ上の主張を置き換えることなく、商業上のプレッシャーを明確に伝えています。
3つの認証の動き
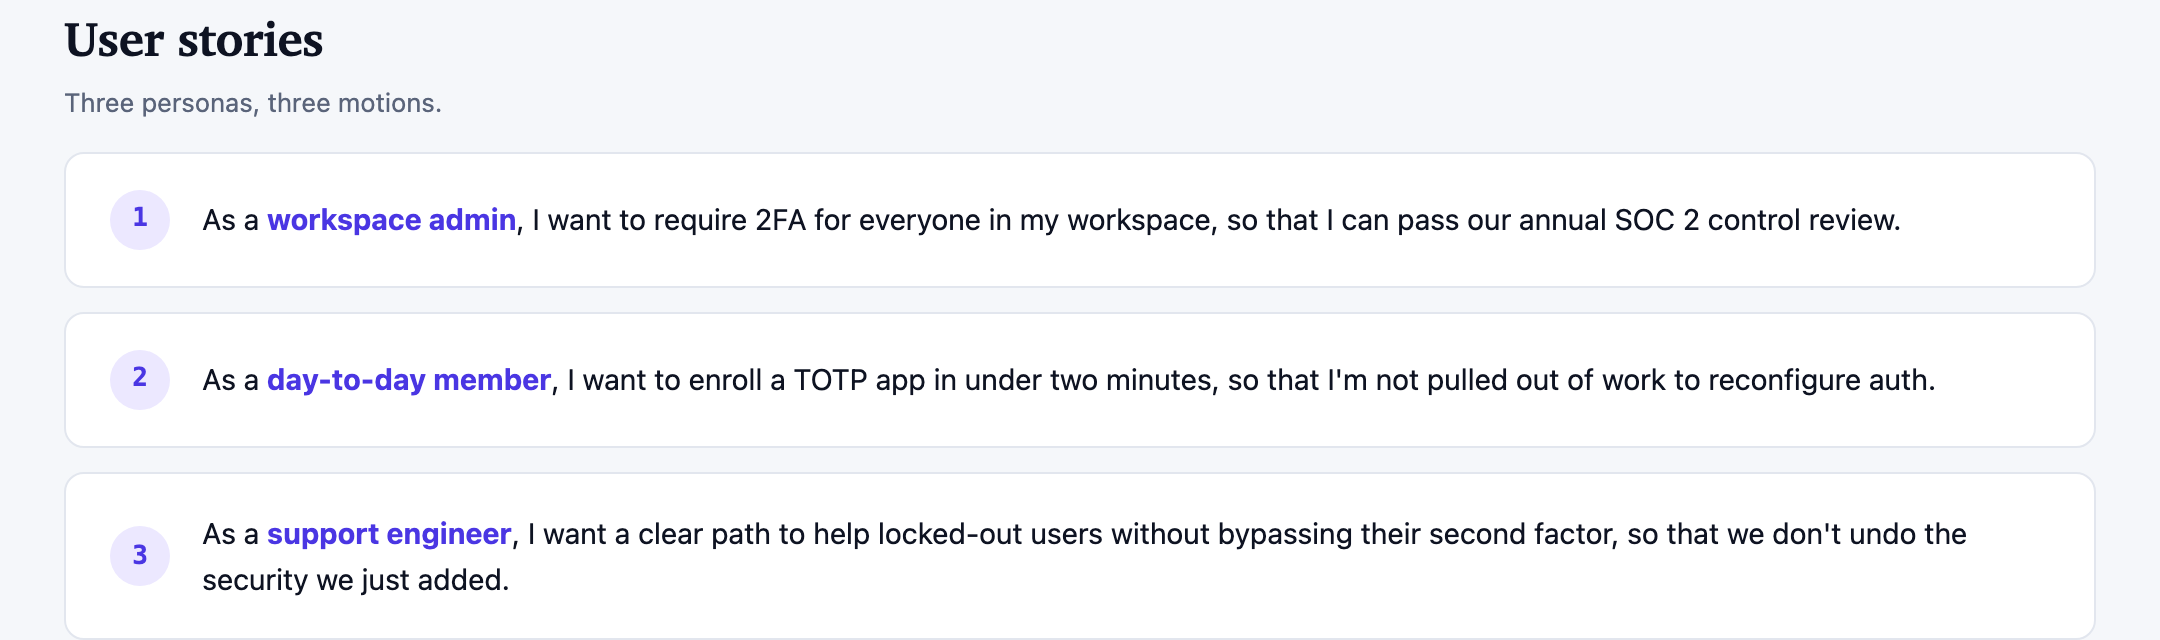
サンプルのUser Storiesセクションでは、3つの業務を示しています。ワークスペース管理者は、明記された統制レビューの目的のために2FAを必須にしたいと考えています。日常的なメンバーは、2分未満でTOTP登録を完了したいと考えています。サポートエンジニアは、2つ目の要素を回避しないリカバリーパスを必要としています。これらは文書内の計画要件であり、認証が機能することやコンプライアンスが達成されたことの証拠ではありません。
これらのストーリーは3つの番号付きの横長の行として示され、各文の中でペルソナを表すフレーズを強調しています。この繰り返し構造により、責任の違いを比較しやすくなっています。また、「so that」節によって、それぞれの依頼の背後にある業務上の理由も保たれています。
この順序からは、デザイン上のトレードオフも見えてきます。ワークスペースでの強制適用がポリシーの範囲を定めるため、管理が最初に置かれています。登録はメンバーが直ちに行う操作であるため次に続きます。リカバリーサポートは例外時の経路を記述するため最後に置かれています。したがって、この文書はセキュリティをログイン画面だけでなく、共有されるシステムとして扱っています。
ワークスペース管理者
統制レビューを支援するため、すべてのメンバーに2FAを必須にします。
日常的なメンバー
通常の業務を離れることなく、TOTPアプリをすばやく登録します。
サポートエンジニア
追加されたセキュリティ制御を弱めることなく、リカバリーを支援します。
目標、測定方法、フェーズ
この文書の中盤では、スコープから評価、提供へと進みます。「Goals & non-goals」では、チェック記号と乗算記号を使い、TOTP、WebAuthn、ワークスペースでの強制適用、リカバリーコード、監査ログエントリーを、SMS、SSOの置き換え、アクションごとのステップアップ認証、ホワイトラベル向けのブランド文言・トーンのカスタマイズなどの対象外の作業と区別しています。
この分離は、あらゆる認証の依頼を今回のローンチに含めてしまうことを防ぐために有効です。Authy、1Password、Google Authenticatorへの対応を明記することでTOTPの目標に具体的な境界を設ける一方、WebAuthnはEnterpriseプランに限定しています。このトレードオフは、意図的な対象範囲を示すものです。仕様書は最初のリリースを明確にする一方で、隣接するID関連の作業は分離したままにしています。
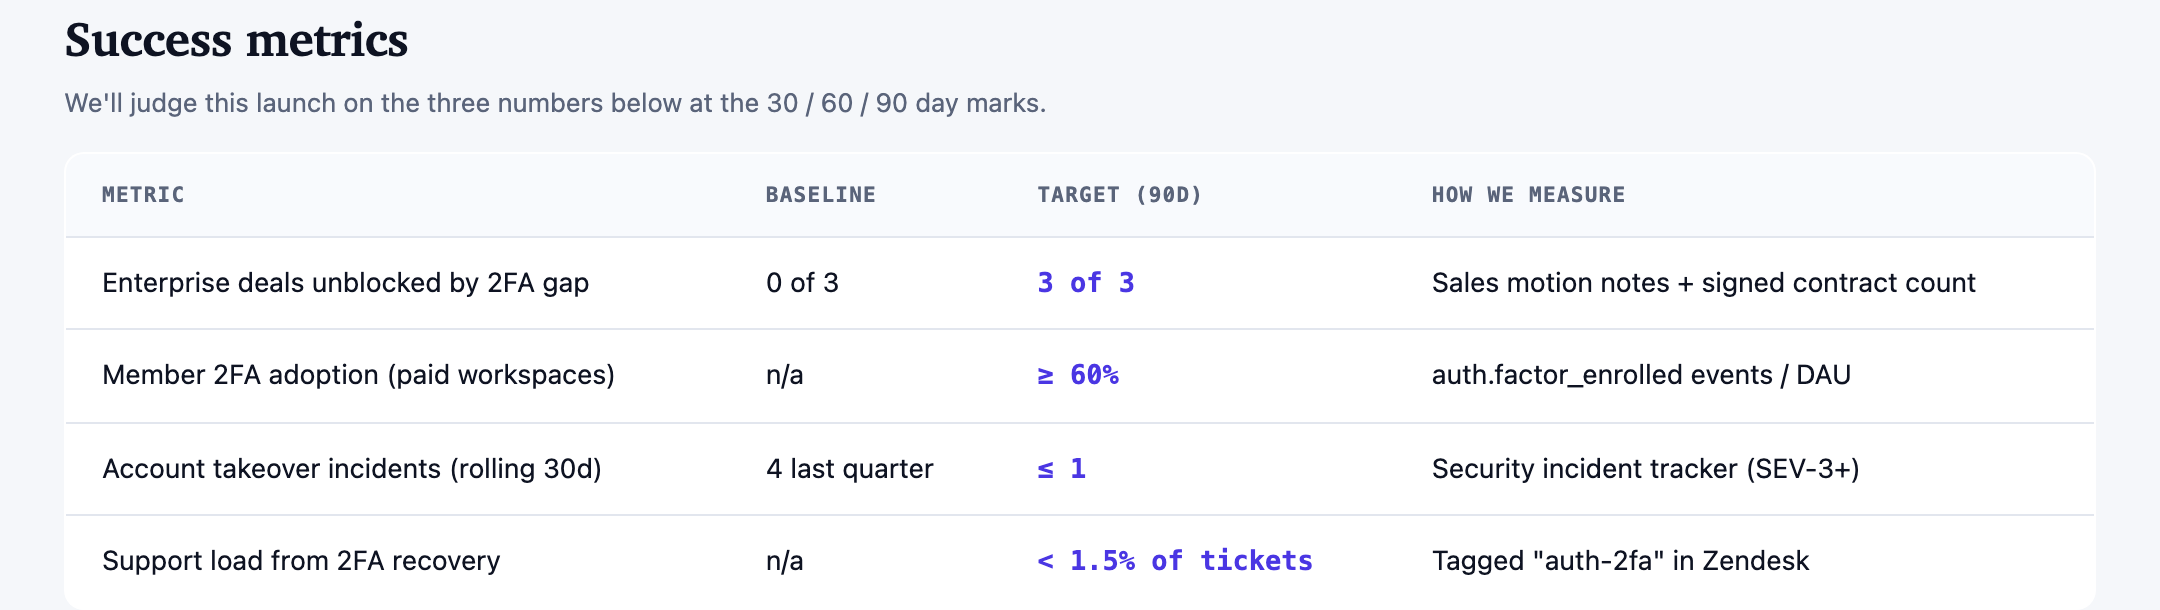
Success Metricsテーブルには、サンプルの計画行が4つあります。阻害要因が解消された案件(3件中3件)、有料ワークスペースでの導入率(少なくとも60%)、直近30日間のアカウント乗っ取りインシデント(最大1件)、リカバリーサポート負荷(チケットの1.5%未満)です。これらは目標値であり、測定済みの成果ではありません。導入率の計算式は、DAUに対する登録イベントを数えていますが、ユニークメンバーの重複排除を定義していません。また、インシデントのベースラインは「前四半期に4件」としています。このテーブルで実際のローンチを測定するには、期間とカウント規則の調整が必要です。
Rollout Milestonesでは、これらの指標を4つのフラグ付きフェーズに変換しています。TOTP登録、ログインフロー、管理者によるWebAuthnと強制適用、GAとコミュニケーションです。各フェーズには工数見積もりと具体的な内容が記載されているため、設定、ログイン、ポリシー、サポート資料にどの決定事項が影響するかを確認できます。
| 指標 | ベースライン | 目標(90日) | 測定方法 |
|---|---|---|---|
| 2FA不足の解消によってブロックが解除されるエンタープライズ案件 | 3件中0件 | 3件中3件 | 営業活動のメモ+署名済み契約数 |
| メンバーの2FA導入率(有料ワークスペース) | n/a | ≥ 60% | auth.factor_enrolledイベント / DAU |
| アカウント乗っ取りインシデント(直近30日) | 前四半期に4件 | ≤ 1 | セキュリティインシデントトラッカー(SEV-3+) |
| 2FAリカバリーによるサポート負荷 | n/a | チケットの1.5%未満 | Zendeskでauth-2faとしてタグ付けされたもの |
未解決の決定事項
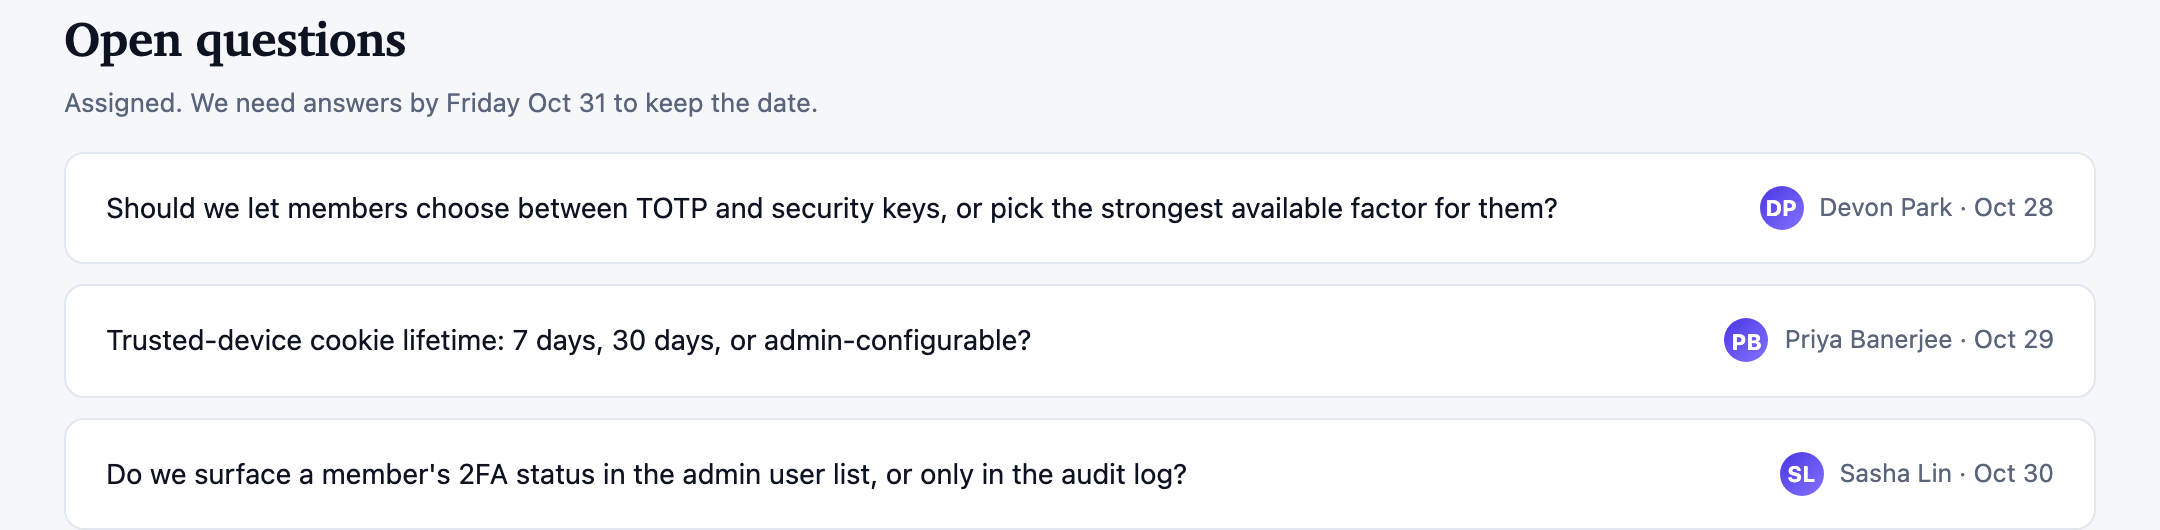
最後のセクションでは、仕様書を完成した実装として提示せず、不確実性を可視化したままにしています。3つの質問が、十月28日、29日、30日の日付で、それぞれDevon Park、Priya Banerjee、Sasha Linに割り当てられています。メンバーがTOTPとセキュリティキーのどちらを選ぶのか、信頼済みデバイスのCookieをどのくらいの期間有効にするのか、管理者がメンバーの2FAステータスをどこで確認できるのか、という質問です。
これはマイルストーンの流れを補完する重要な要素です。展開計画では信頼済みデバイスのCookieと管理者による強制適用が示されていますが、未解決の質問からは、それらのポリシー上の詳細が文書内で確定していないことが分かります。これらの質問を担当者と日付のそばに置くことで、明記された十月31日の期限につながる意思決定キューをチームに提供しています。
要素の選択
メンバーが要素を選択するのか、利用可能な中で最も強い要素を受け取るのかを決定します。
信頼済みデバイス
信頼済みデバイスのCookieの有効期間に関するポリシーを決定します。
管理者の可視性
ユーザーリストでのステータス表示と監査ログでの可視性のどちらを採用するかを選択します。
OpenDesignで認証プロダクト仕様書デザインを作成する方法
認証の課題を整理する
プロダクトの依頼内容、影響を受ける対象者、具体的なセキュリティ上または商業上のプレッシャーから始めます。担当チーム、リード、ローンチ目標、工数が判明している場合は、これらを簡潔な担当情報の行に含めます。
スコープと測定方法を定義する
まず、提案するローンチ目標と非目標を分け、ベースライン、目標値、測定方法を追加します。計画上の値と検証済みの結果を区別し、サンプルの計算式を応用する前に、レポート期間とユニークユーザーのカウント方法をそろえます。
推奨プロンプトNorthwind形式の二要素認証プロダクト仕様書を作成してください。ドラフトヘッダー、担当情報の行、Problemセクション、Goals and Non-goals、4列のSuccess Metricsテーブル、番号付きのUser Stories 3件、日付入りのRollout Milestones 4件、担当者が割り当てられたOpen Questionsを含めます。TOTP、Enterprise WebAuthn、ワークスペースでの強制、リカバリーコード、監査ログエントリー、明記された機能上の制限を示し、稼働中のサービスや測定済みの成果を示唆しないでください。
意思決定の順序を確認する
課題、スコープ、指標、ユーザーストーリー、マイルストーン、未解決の質問という計画の流れに沿って文書を見直します。各マイルストーンに具体的な内容があること、未解決のポリシー上の詳細が確定済みの動作として提示されず、可視化されたままになっていることを確認します。
エクスポートして共有リンクを取得
完成したデザインをエクスポートし、OpenDesignの「共有」機能を使って共有リンクを取得してください。別のブラウザウィンドウでリンクを開き、意図したバージョンとそのアセットが正しく表示されることを確認してから送付してください。
AIワークフローのエディトリアルポスターデザイン
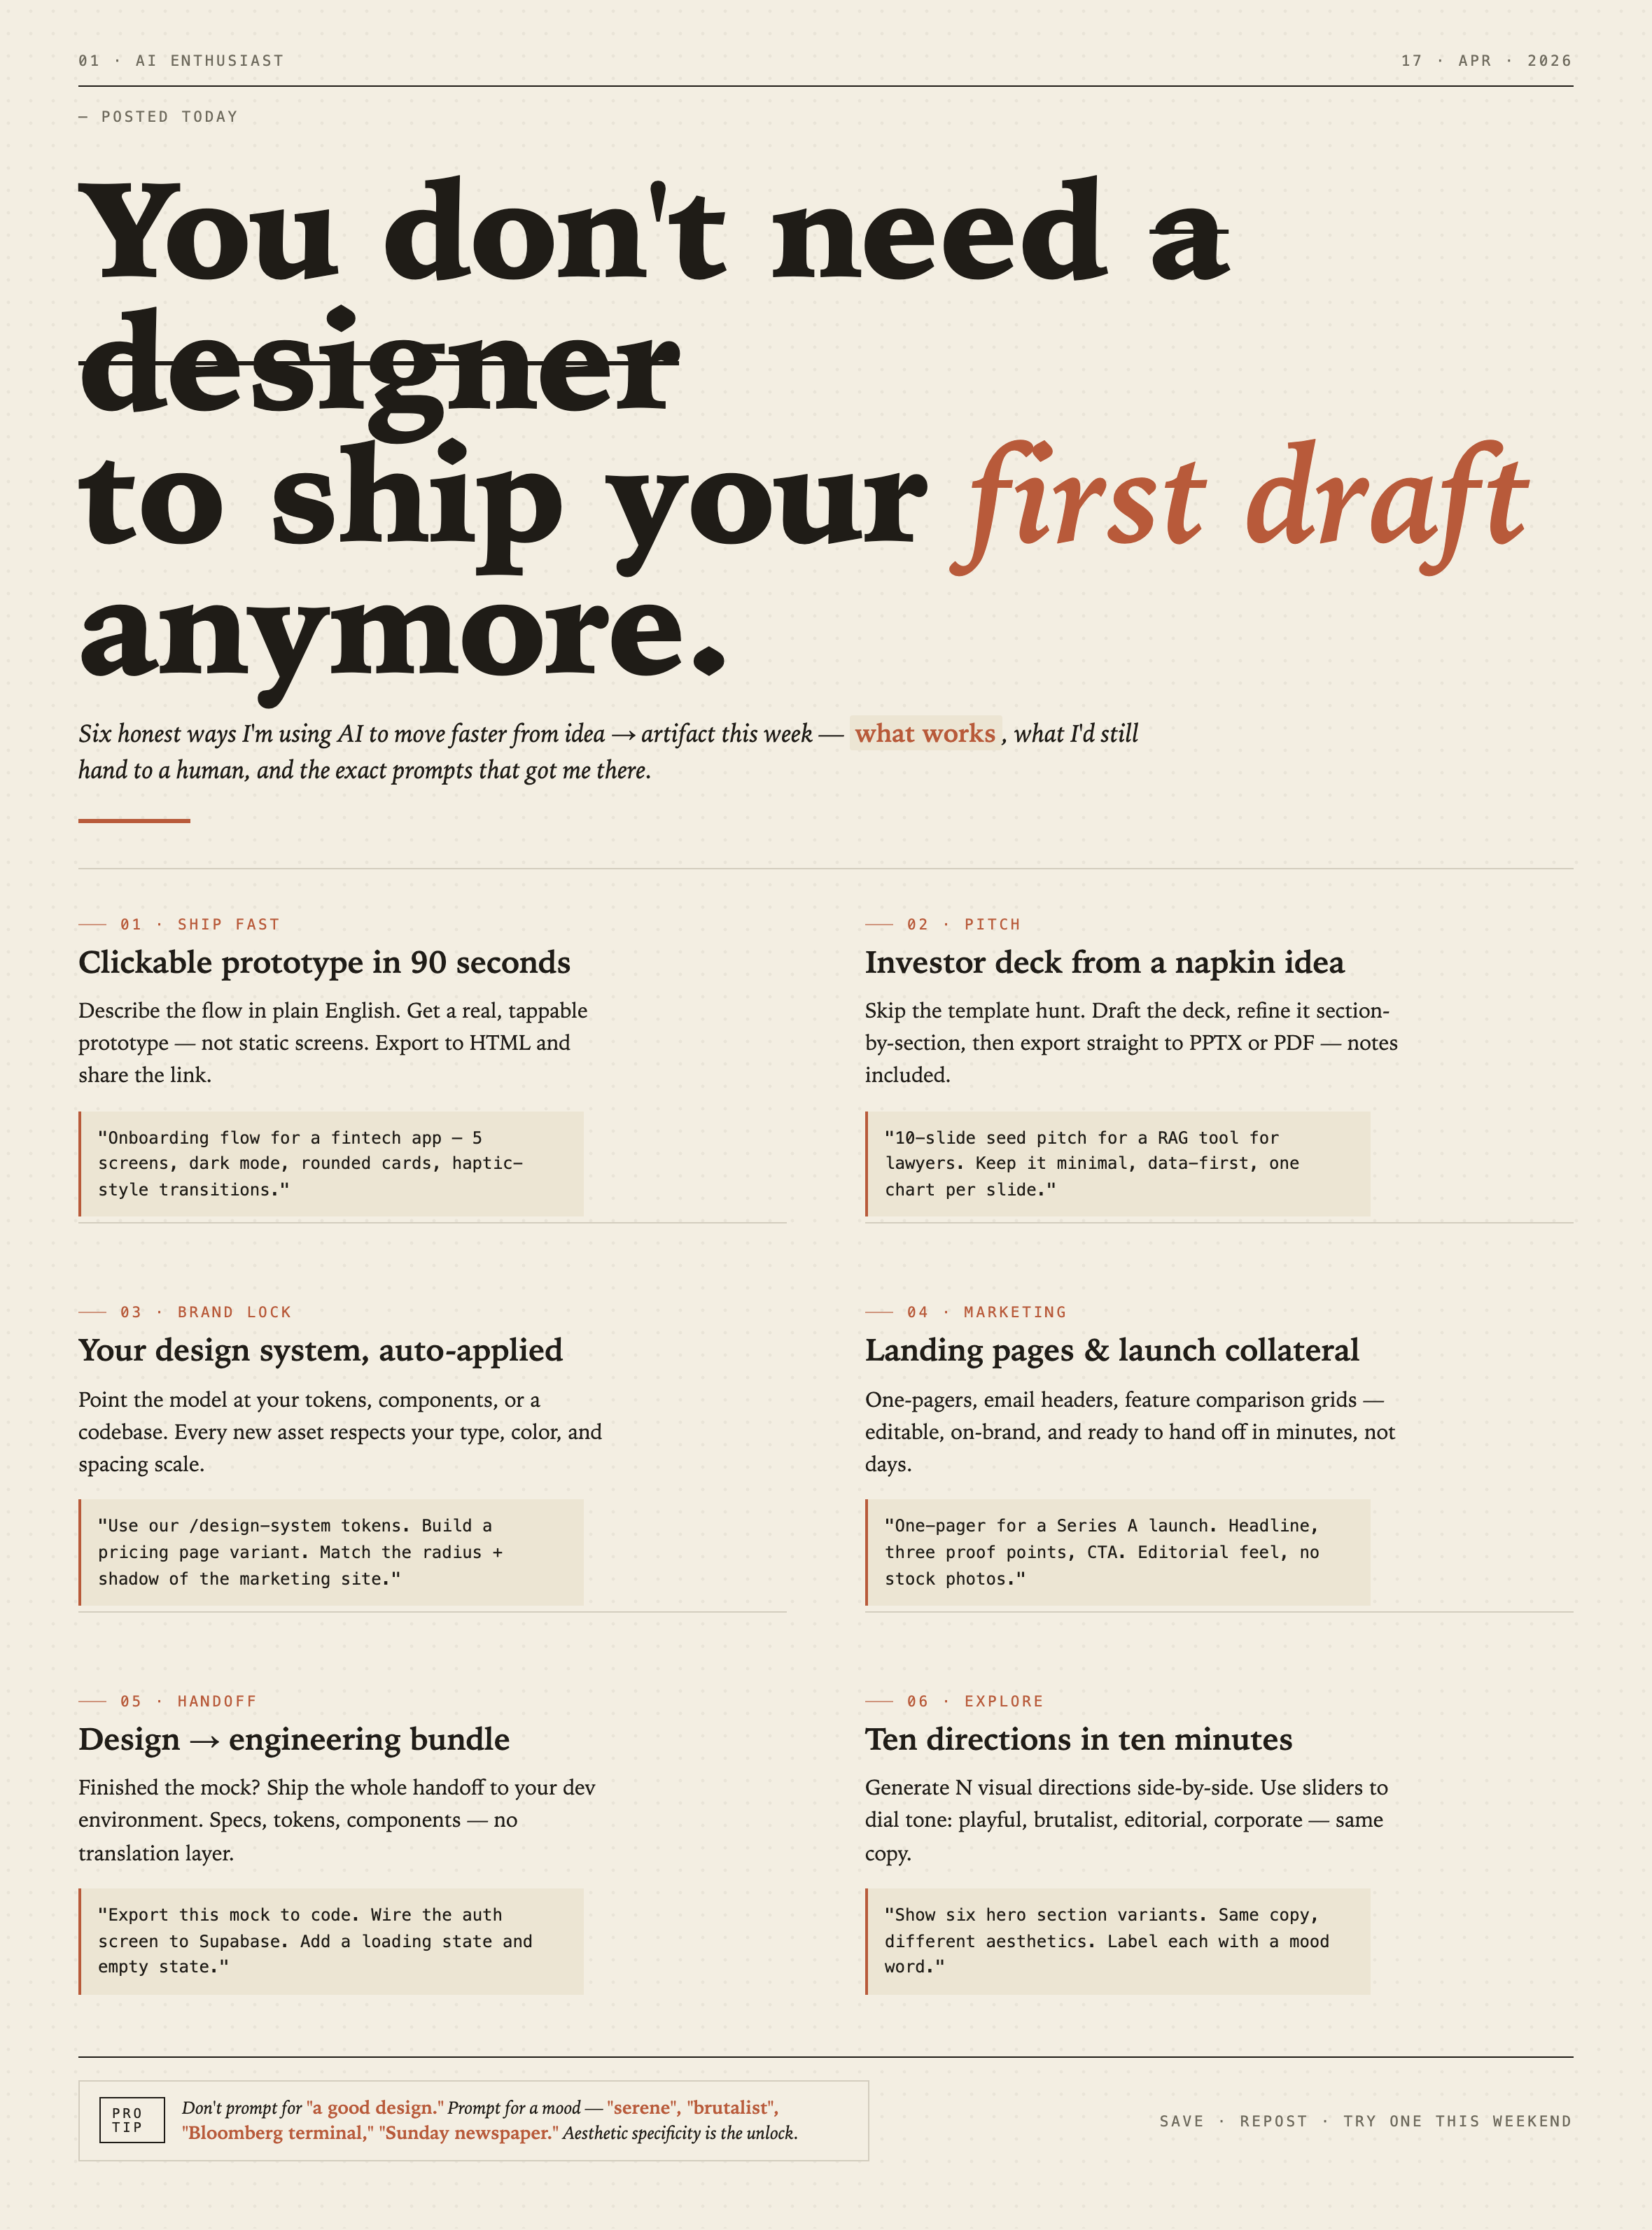
AIワークフローのエディトリアルポスターデザインは、番号付きの章、具体的なプロンプト例、クリーム色と錆色のタイポグラフィを使い、6つのワークフローに関する主張を視覚的に紹介します。
グラフィックデザイン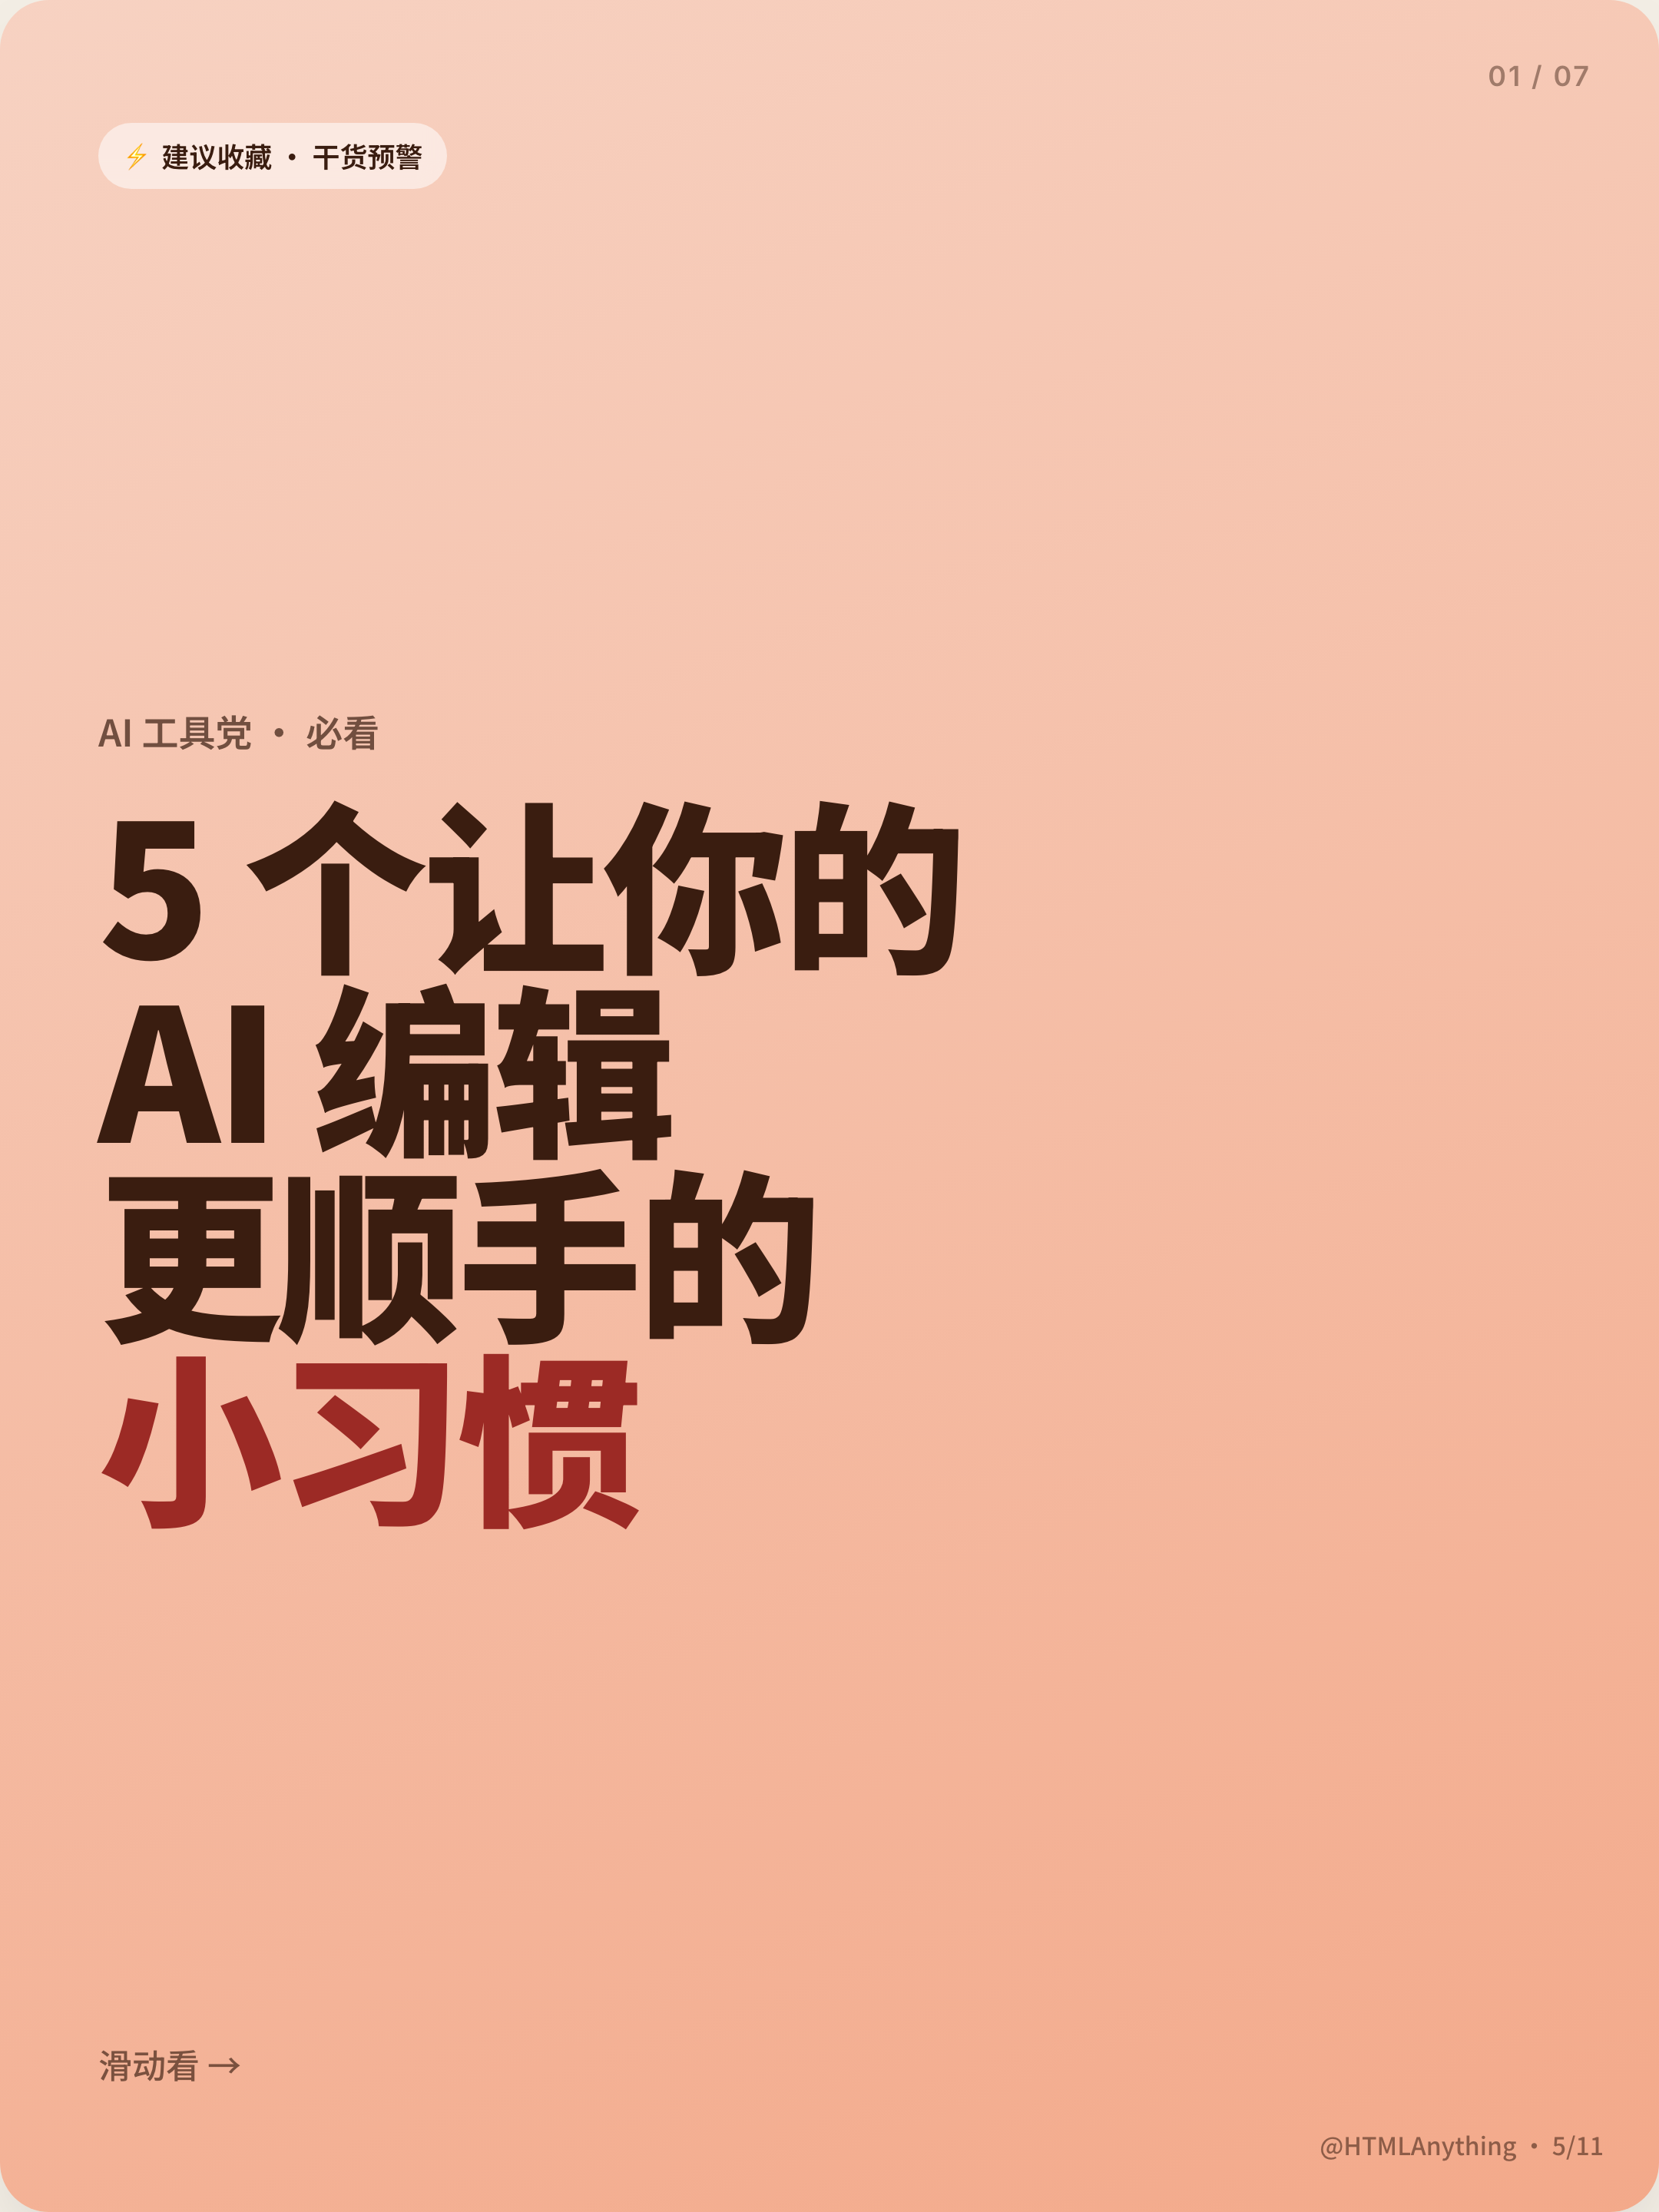
AIワークフローのソーシャルカルーセルデザイン
縦長の7枚のカードで、特大サイズの中国語見出し、番号付きの習慣、変化するカラーフィールド、締めくくりのステートメントを用いて、AI編集ワークフローを説明します。
グラフィックデザイン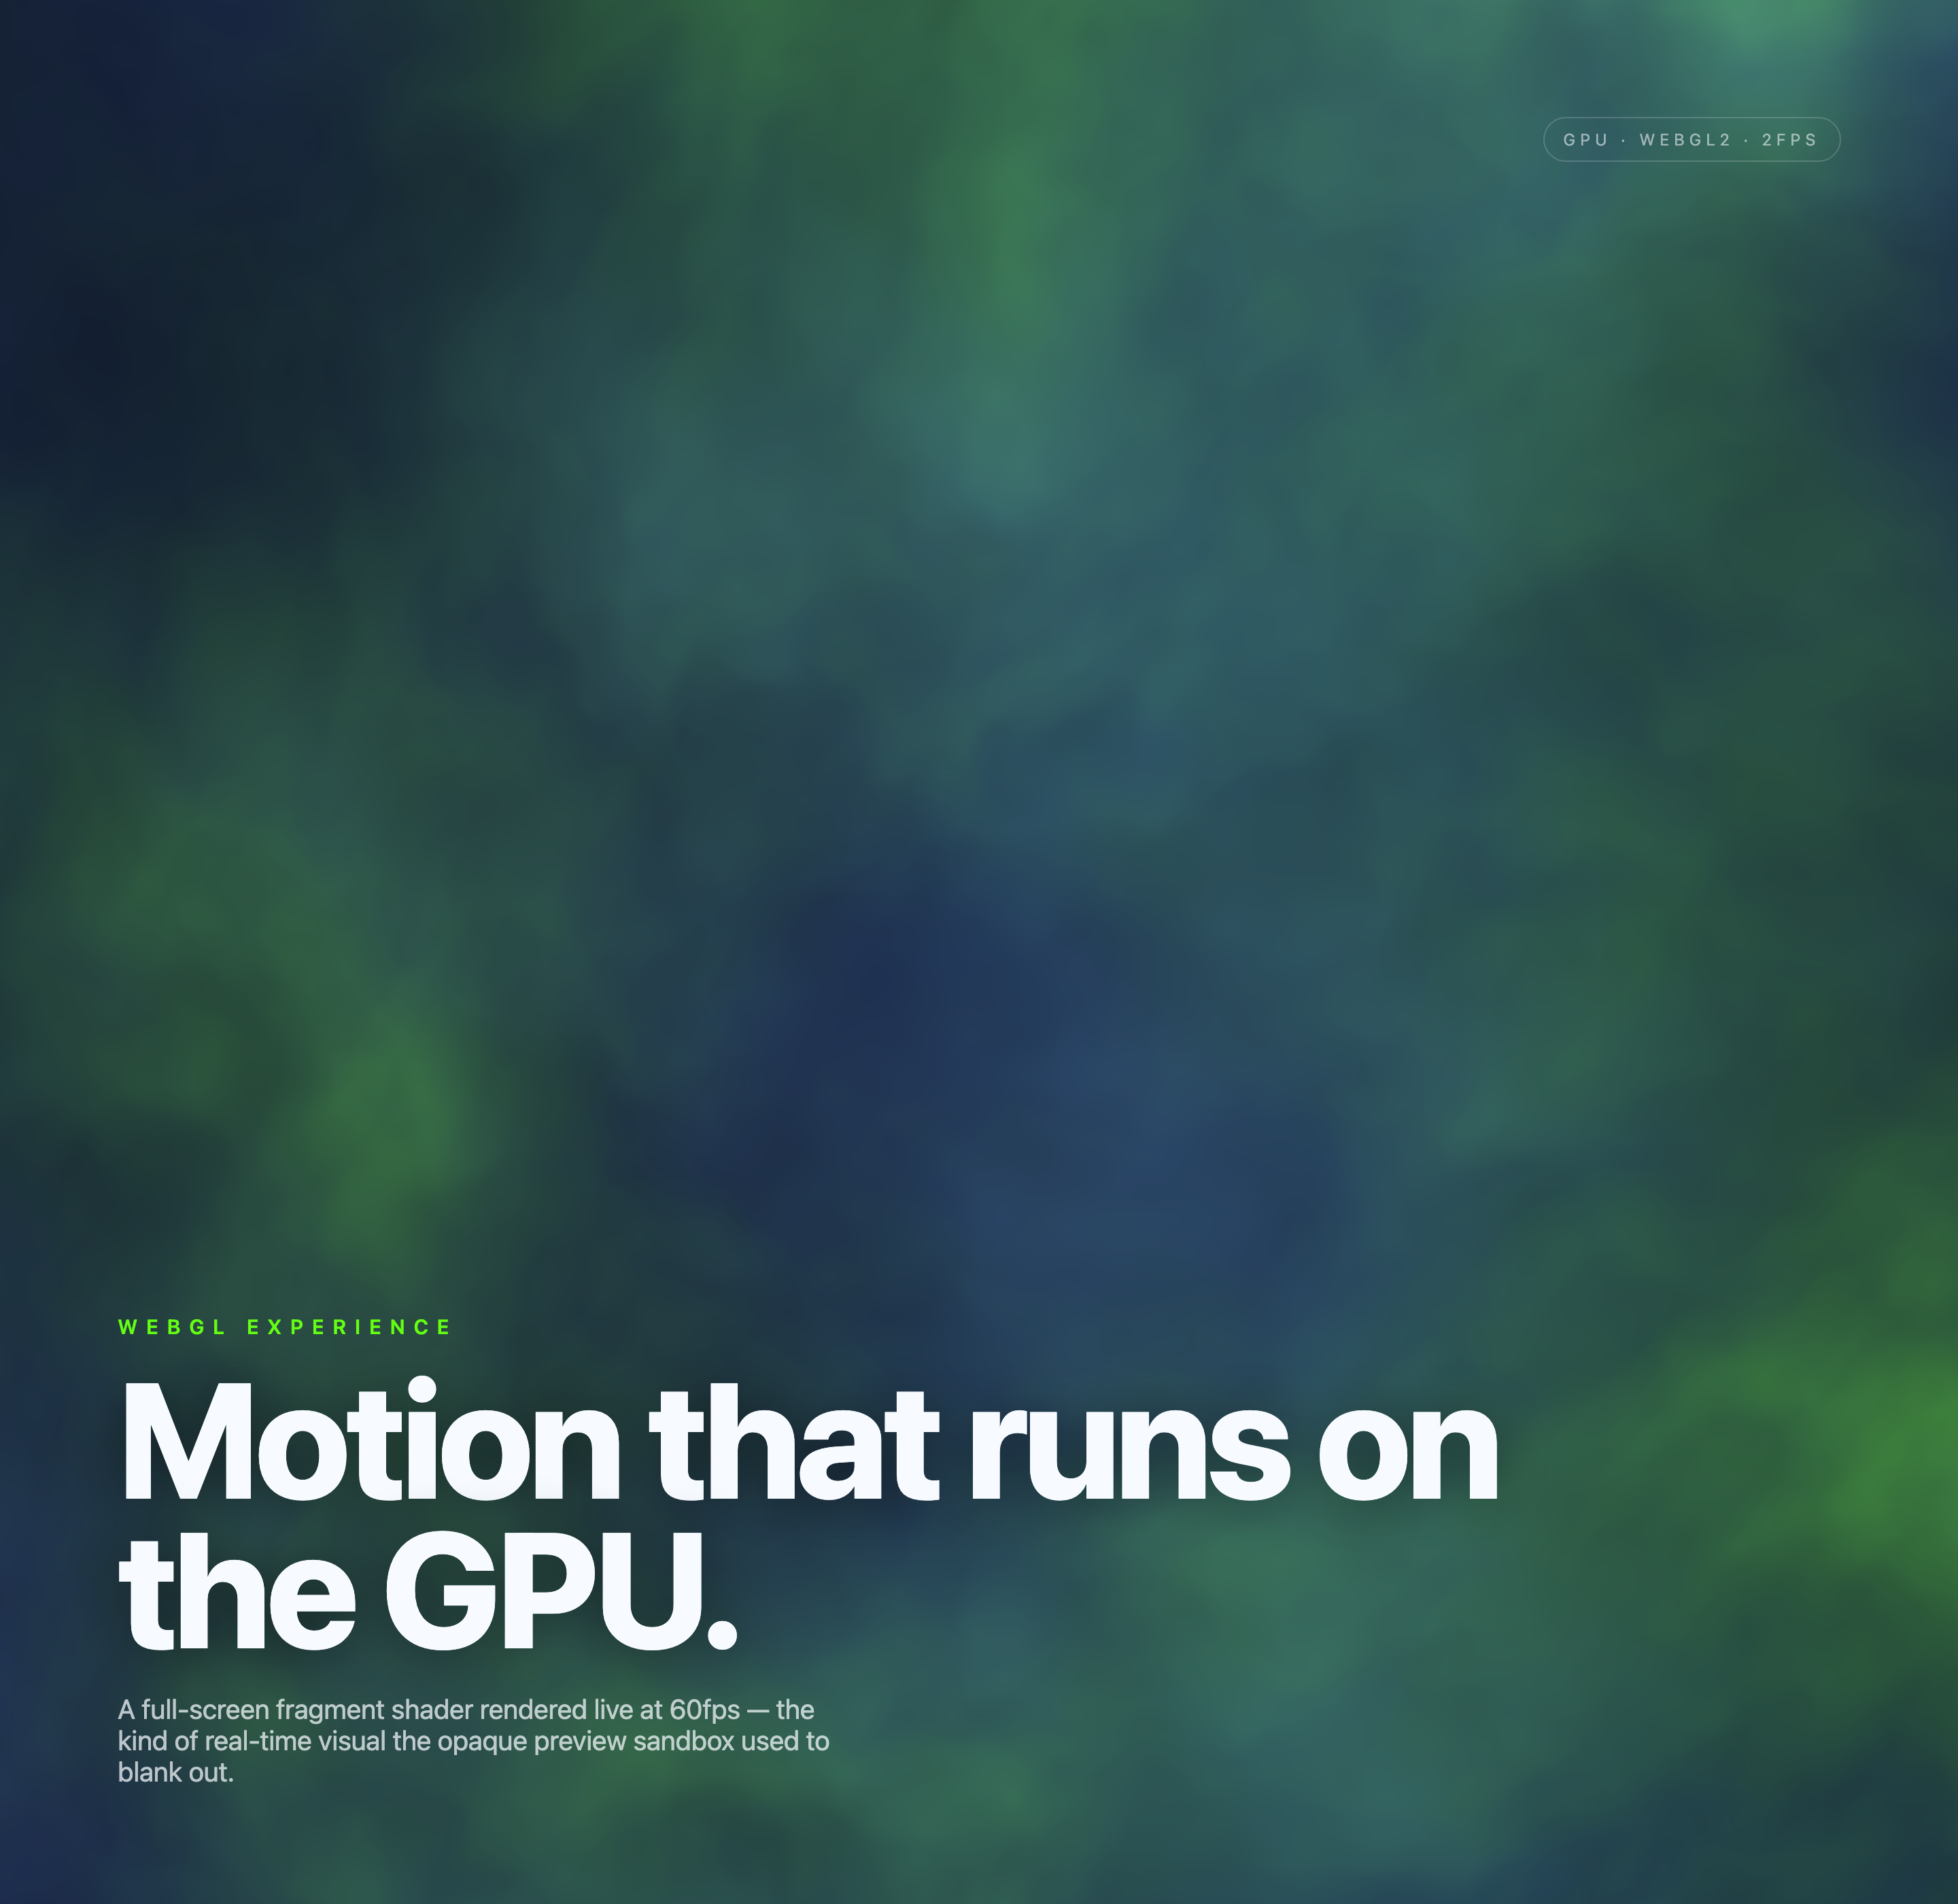
Aurora Fieldシェーダーデザイン
自動アニメーションする青緑色のノイズフィールドがWebGLヒーローに雰囲気を与え、固定された見出しと小さなローカルフレームレートバッジがシーンを引き締めます。
グラフィックデザイン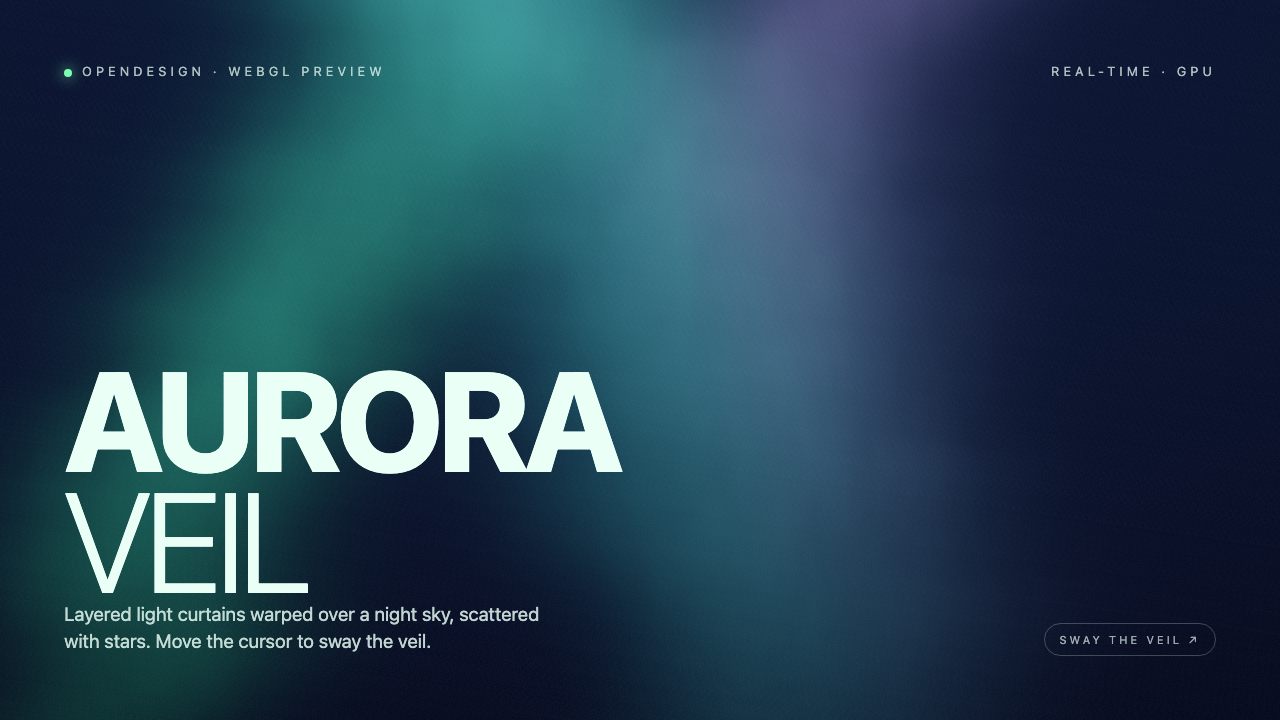
Aurora Veilシェーダーデザイン
Aurora Veilは、レイヤー化された光、星、カーソルの動きを、空気感のあるWebGLヒーローへと変換するインタラクティブなシェーダーコンポジションです。
グラフィックデザイン