Design-Prompt verwenden
Projektanforderungen hinzufügen
Füge unten deinen Kontext hinzu. Er wird beim Kopieren oder Herunterladen in den Design-Prompt aufgenommen.
Erstelle mit dem vorhandenen Projekt-Stack und ausdrücklich gekennzeichneten Demodaten für [PROJECT] und [AUDIENCE] einen interaktiven Frontend-Prototyp. Die Aufgabe lautet: API-Schlüsselverwaltung.
Erforderliche Inhalte und Struktur
Liste benannte Schlüssel, Berechtigungen, Erstellungsdaten und Widerrufsaktionen auf.
Verwende [APPROVED_CONTENT] als Quelle für Namen, Daten, Zahlen, Aussagen und Ziele. Führe fehlende Angaben auf, bevor du etwas ersetzt. Falls eine Demonstration erforderlich ist, kennzeichne deren Inhalte als fiktiv. Erfinde keine Kundenstimmen, Rankings, Partnerlogos oder Produktfunktionen.
Designausrichtung
Verwende [BRAND_RULES] und das bereits im Projekt ausgewählte Designsystem. Falls kein System vorgegeben ist, beginne mit dieser Richtung: warmes Weiß, tintenschwarzer Text und zurückhaltende mintfarbene Auswahlzustände; großzügige Abstände und einfache Steuerelemente. Verwende Typografie, Abstände und Farbrollen konsistent. Stelle die Aufgabe über dekorative Elemente und vermeide eine generische Sammlung unzusammenhängender Karten.
Inhaltsvorbereitung
Definiere Schlüsselnamen, Geltungsbereiche, Erstellungsdaten, die Anzeige der letzten Verwendung und das Widerrufsverhalten. Verwende maskierte Beispiel-Token und erläutere die Regel zur einmaligen Anzeige neu erstellter Schlüssel.
Layout und Verhalten
Trenne das Erstellen eines Schlüssels, das Anzeigen seiner Berechtigungen und seinen Widerruf voneinander. Zeige das Geheimnis nicht in Listenansichten an und benenne im Bestätigungsdialog für den Widerruf den ausgewählten Schlüssel.
Aufgabenspezifische Abnahmeprüfung
- Zeige ausschließlich maskierte Beispiele an und weise ausdrücklich darauf hin, dass das Geheimnis nur einmal sichtbar ist.
- Teste einen ungenutzten Schlüssel, einen langen Namen und einen fehlgeschlagenen Widerruf.
- Eine angezeigte Erfolgsmeldung muss dem tatsächlichen Ergebnis der Aktion entsprechen. Beim erneuten Öffnen eines vorhandenen Schlüssels darf ein nicht mehr verfügbares Geheimnis nicht offengelegt werden.
Implementierung und Prüfung
Halte Texte bearbeitbar. Verwende eine semantische Struktur, aussagekräftig beschriftete Steuerelemente, einen sichtbaren Tastaturfokus und geeignete Leer- und Fehlerzustände. Prüfe schmale und breite Layouts. Berücksichtige Einstellungen für reduzierte Bewegung. Behalte das vorhandene Projekt-Framework und seine Abhängigkeiten bei; ersetze den Stack nicht stillschweigend. Gib die bearbeitbaren Dateien zurück und erläutere unvollständiges Verhalten oder nicht unterstützte Eingaben. Prüfe diese konkrete Aufgabe, bevor du zusätzliche Funktionen vorschlägst.
Referenzanhang und Rekonstruktionsziel
Füge reference.webp aus dem Download-Paket dieses Prompts zusammen mit diesem Prompt in OpenDesign ein. Erstelle ein bearbeitbares Ergebnis mit ähnlicher Komposition und Hierarchie; binde nicht das gesamte Referenzbild als fertige Benutzeroberfläche ein. Bewahre freigegebene Projektinhalte und Markenregeln, wenn sie fiktiven Beispielbeschriftungen widersprechen. Falls das Bild fehlt oder unleserlich ist, frage danach, anstatt visuelle Übereinstimmung zu behaupten.
Komposition und Inhalt der Referenz
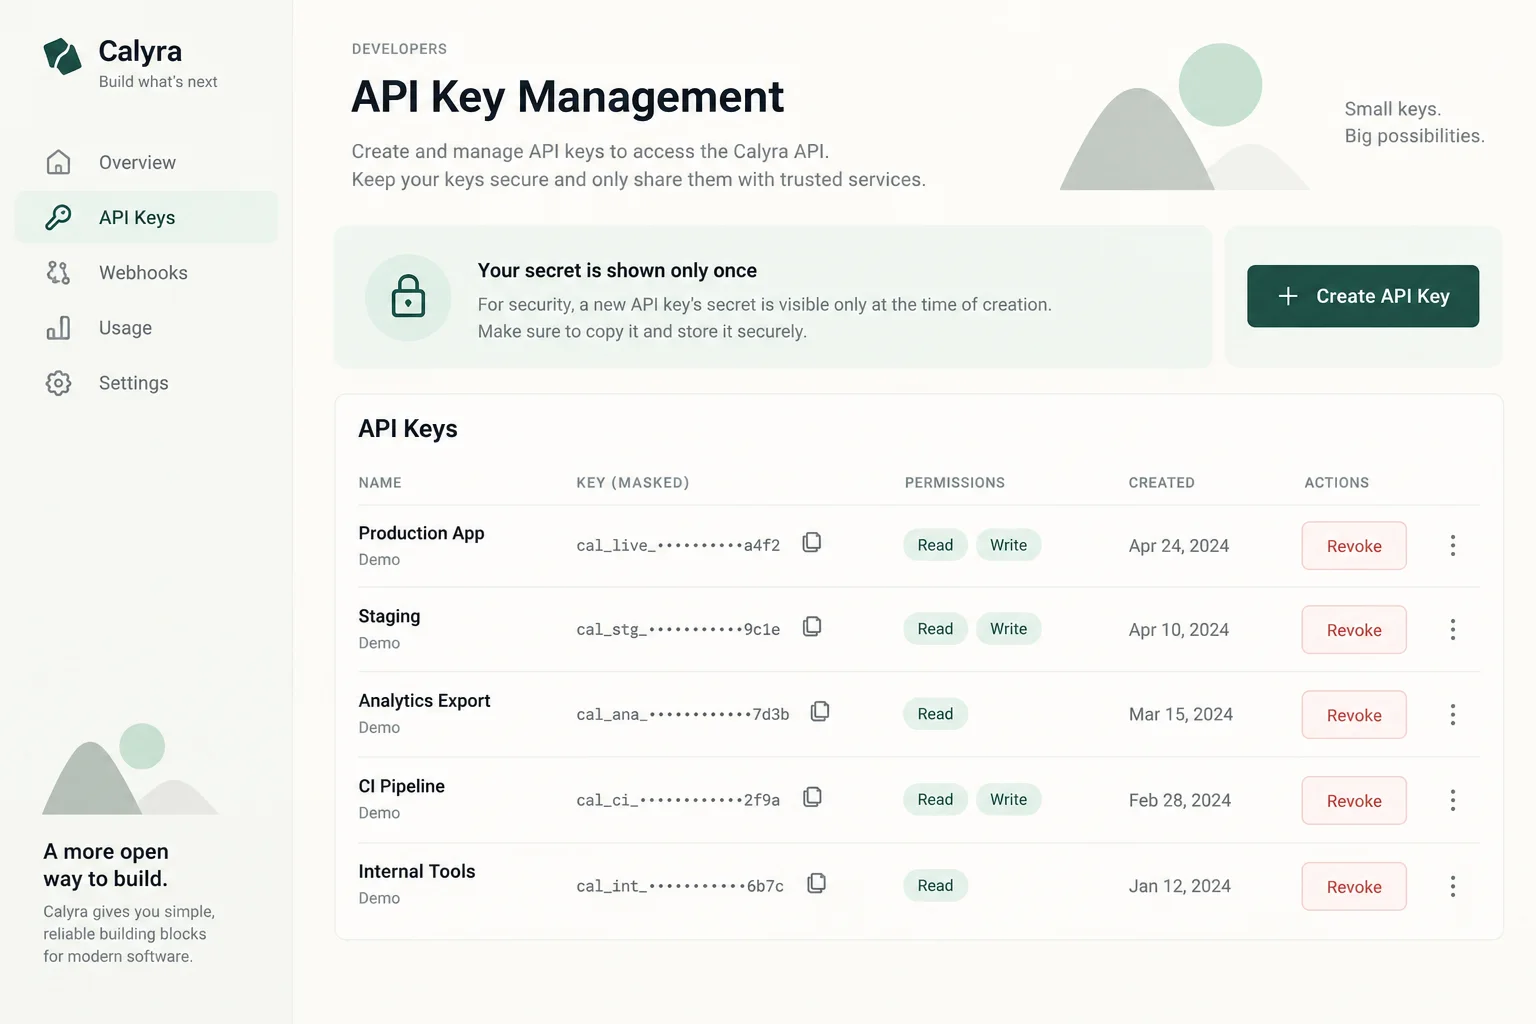
Verwende die beigefügte Datei reference.webp als visuelle Referenz für die API-Schlüsselverwaltung. Ermittle vor der Umsetzung von oben nach unten die wichtigsten Bereiche, ihre relativen Breiten und Höhen, Ausrichtung, Abstände, typografische Hierarchie, Flächenfarben, Rahmen, Bildsprache und wiederkehrenden Komponenten. Bewahre diese Beziehungen, anstatt sie durch eine generische Vorlage zu ersetzen. Erforderlicher Aufgabeninhalt: Führe benannte Schlüssel, Berechtigungen, Erstellungsdaten und Aktionen zum Widerrufen auf. Nutze bei der Übertragung des Bildes in bearbeitbare Elemente die folgenden aufgabenspezifischen Layoutvorgaben: Trenne das Erstellen eines Schlüssels, das Anzeigen seiner Berechtigungen und seinen Widerruf voneinander. Zeige das Geheimnis nicht in Listenansichten an und benenne im Bestätigungsdialog für den Widerruf den ausgewählten Schlüssel.
Visuelle Ausrichtung aus den beispielhaften Projektanforderungen
Warmes Weiß, tintenschwarzer Text und zurückhaltende mintfarbene Auswahlzustände; großzügige Abstände und einfache Steuerelemente.
Interaktionsspezifikation
Die Referenz ist ein statisches Konzept: Das unten beschriebene Verhalten ist eine umzusetzende Anforderung und kein Beleg dafür, dass die Abbildung bereits funktioniert. Kopiere den angepassten Prompt in dein Arbeitsprojekt. Beginne mit der Kernaufgabe: Führe benannte Schlüssel, Berechtigungen, Erstellungsdaten und Aktionen zum Widerrufen auf. Zeige ausschließlich maskierte Beispiele an und weise ausdrücklich darauf hin, dass das Geheimnis nur einmal sichtbar ist. Gib für jedes sichtbare Steuerelement den Auslöser, den betroffenen Zustand und das Feedback an. Implementiere lokale Änderungen mit einem konsistenten Zustand über zusammengehörige Ansichten hinweg. Sorge dafür, dass Suche und Filter echte Ergebnisse liefern, Auswahlsteuerelemente einen eindeutigen aktiven Zustand haben und Speicheraktionen gegebenenfalls sichtbares Feedback für ausstehende, erfolgreiche oder fehlgeschlagene Vorgänge anzeigen. Füge keine themenfremden Abläufe hinzu. Verwende passende Links für die Navigation, Schaltflächen für Aktionen und barrierefreie Bezeichnungen für Symbolsteuerelemente. Erwecke nicht den Eindruck, dass ein Backend-Vorgang erfolgreich war, wenn lediglich eine lokale Demo geändert wurde.
Visueller Vergleich und Übergabe
- Vergleiche das Ergebnis bei übereinstimmenden Proportionen mit dem angehängten Bild. Prüfe vor der Ausarbeitung dekorativer Details die Platzierung der Hauptbereiche, relative Bildgrößen, Zeilenumbrüche, Abstände, typografische Hierarchie, Kontrast, aktive Zustände und Inhaltsdichte.
- Teste anschließend das schmale Layout, ohne Desktoptexte in winzige Beschriftungen zu zwängen.
- Halte Logos, Fotos und Symbole als separate Assets und alle aussagekräftigen Beschriftungen bearbeitbar. Führe nicht verfügbare Schriftarten und Assets sowie beabsichtigte Abweichungen auf. Gib die funktionsfähigen Dateien zusammen mit einer knappen Beschreibung des implementierten Verhaltens und der noch ausstehenden Integrationen zurück; versprich nicht allein auf Grundlage des Prompts ein pixelgenaues Ergebnis.
Design-Prompt + Bild herunterladen
Enthält den vollständigen Design-Prompt und das Referenzbild in voller Größe. Füge beides in OpenDesign hinzu, um das Layout zu steuern.
So schreibst du einen Design-Prompt für die API-Schlüsselverwaltung
Verwende diesen Design-Prompt für die API-Schlüsselverwaltung, um benannte Schlüssel, Berechtigungen, Erstellungsdaten und Aktionen zum Widerrufen aufzulisten.
Die Referenz ist ein KI-generiertes Konzept. Die folgenden Anweisungen beschreiben, was erstellt und getestet werden soll; das Bild belegt kein funktionsfähiges Verhalten.
Den Lebenszyklus des Geheimnisses gestalten
Eine Ansicht zur API-Schlüsselverwaltung muss die Erstellung, die einmalige Sichtbarkeit und den Widerruf erklären.
Die Schlüsselliste sollte dabei helfen, Zugangsdaten zu identifizieren, ohne ihre geheimen Werte offenzulegen. Trenne das Erstellen eines Schlüssels, das Anzeigen seiner Berechtigungen und seinen Widerruf voneinander. Zeige das Geheimnis nicht in Listenansichten an und benenne im Bestätigungsdialog für den Widerruf den ausgewählten Schlüssel.
Aus dem Prompt
Trenne das Erstellen eines Schlüssels, das Anzeigen seiner Berechtigungen und seinen Widerruf voneinander.
An dein Projekt anpassen
Liste benannte Schlüssel mit Berechtigungen und Erstellungsdaten anhand maskierter Beispiele auf. Zeige das Geheimnis bei der Erstellung einmalig an und erkläre die Folgen, bevor [KEY_NAME] widerrufen wird.
Inhalte für die API-Schlüsselverwaltung vorbereiten
Die Tabelle zeigt Schlüsselnamen, maskierte Kennungen, Berechtigungen und Erstellungsdaten. Stelle diese Felder bereit, ohne verwendbare Geheimnisse auf der Seite oder in ihren Beispieldaten zu platzieren.
Definiere Schlüsselnamen, Geltungsbereiche, Erstellungsdaten, die Anzeige der letzten Verwendung und das Widerrufsverhalten. Verwende maskierte Beispiel-Token und erläutere die Regel zur einmaligen Anzeige neu erstellter Schlüssel.
Aus dem Prompt
Liste benannte Schlüssel, Berechtigungen, Erstellungsdaten und Widerrufsaktionen auf.
An dein Projekt anpassen
Verwende für [PROJECT] [APPROVED_CONTENT] als Quelle für diese API-Schlüsselverwaltung. Definiere Schlüsselnamen, Berechtigungsbereiche, Erstellungsdaten, die Anzeige der letzten Nutzung und das Verhalten beim Widerruf. Verwende maskierte Beispiel-Token und erkläre die Regel zur einmaligen Anzeige neu erstellter Schlüssel. Ermittle fehlende Angaben, bevor du sie durch Demoinhalte ersetzt.
Nach der Erstellung zurückkehren
Der Hinweis neben API-Schlüssel erstellen besagt ausdrücklich, dass ein Geheimnis nur einmal angezeigt wird. Implementiere diesen Ablauf zum Anzeigen und Kopieren und teste die Wiederherstellungsmeldungen, ohne vorhandene Schlüssel erneut offenzulegen.
Das Geheimnis sollte anschließend nicht mehr über die Liste abrufbar sein, sofern das vorgegebene Produktverhalten dies nicht ausdrücklich unterstützt. Die Benutzeroberfläche sollte erklären, wie ein verlorener Schlüssel ersetzt wird. Teste einen ungenutzten Schlüssel, einen langen Namen und einen fehlgeschlagenen Widerruf. Eine angezeigte Erfolgsmeldung muss dem tatsächlichen Ergebnis der Aktion entsprechen. Beim erneuten Öffnen eines vorhandenen Schlüssels darf ein nicht mehr verfügbares Geheimnis nicht offengelegt werden.
Aus dem Prompt
Zeige nur maskierte Beispiele an und weise ausdrücklich darauf hin, dass Geheimnisse nur einmal sichtbar sind.
An dein Projekt anpassen
Prüfe die API-Schlüsselverwaltung anhand dieser Anforderung: Zeige ausschließlich maskierte Beispiele an und weise ausdrücklich darauf hin, dass das Geheimnis nur einmal sichtbar ist. Teste einen ungenutzten Schlüssel, einen langen Namen und einen fehlgeschlagenen Widerruf. Eine angezeigte Erfolgsmeldung muss dem tatsächlichen Ergebnis der Aktion entsprechen. Beim erneuten Öffnen eines vorhandenen Schlüssels darf ein nicht mehr verfügbares Geheimnis nicht offengelegt werden. Bewahre freigegebene Inhalte und überarbeite nur die Teile, die diese Prüfung nicht bestehen.
Ergebnis der API-Schlüsselverwaltung prüfen
Ein überzeugender Bildschirm ist noch kein funktionierendes Backend. Teste Validierung, Berechtigungen, Persistenz und Fehlerverhalten separat, bevor du echte Daten anbindest.
- Teste einen ungenutzten Schlüssel, einen langen Namen und einen fehlgeschlagenen Widerruf. Eine angezeigte Erfolgsmeldung muss dem tatsächlichen Ergebnis der Aktion entsprechen. Beim erneuten Öffnen eines vorhandenen Schlüssels darf ein nicht mehr verfügbares Geheimnis nicht offengelegt werden.
Anschluss-Prompt
Verwende dies nach dem ersten Ergebnis. Dadurch wird die Überarbeitung auf den wichtigsten Teil dieser Aufgabe eingegrenzt.
Verfeinere die aktuelle API-Schlüsselverwaltung. Teste einen ungenutzten Schlüssel, einen langen Namen und einen fehlgeschlagenen Widerruf. Eine angezeigte Erfolgsmeldung muss das Ergebnis der Aktion widerspiegeln, und beim erneuten Öffnen eines vorhandenen Schlüssels darf ein nicht mehr verfügbares Geheimnis nicht erneut angezeigt werden. Bewahre die freigegebenen Inhalte und die visuelle Ausrichtung; ändere nur die Teile, die zur Behebung dieser Probleme erforderlich sind.