Usar o prompt
Adicione seu briefing
Adicione seu contexto abaixo. Ele será incluído no prompt quando você copiar ou baixar.
Crie um protótipo frontend interativo usando a stack existente do projeto e dados de demonstração explicitamente identificados para [PROJECT] e [AUDIENCE]. A tarefa é: Gerenciamento de chaves de API.
Conteúdo e estrutura obrigatórios
Liste nomes das chaves, permissões, datas de criação e ações de revogação.
Use [APPROVED_CONTENT] como fonte de nomes, datas, números, alegações e destinos. Liste as informações ausentes antes de substituir qualquer conteúdo. Se for necessária uma demonstração, identifique o conteúdo como fictício. Não invente depoimentos de clientes, classificações, logotipos de parceiros ou recursos do produto.
Direção de design
Use [BRAND_RULES] e o sistema de design já selecionado no projeto. Se nenhum sistema tiver sido fornecido, comece com esta direção: branco quente, texto em tom de tinta e estados selecionados em verde-menta discreto; espaçamento generoso e controles simples. Mantenha consistentes a tipografia, o espaçamento e as funções das cores. Priorize a tarefa em vez de elementos decorativos e evite uma coleção genérica de cartões sem relação entre si.
Preparação do conteúdo
Defina os nomes, escopos e datas de criação das chaves, a exibição do último uso e o comportamento de revogação. Use tokens de exemplo mascarados e explique a regra de exibição única para chaves recém-criadas.
Layout e comportamento
Separe a criação de uma chave, a visualização de suas permissões e a revogação. Não exiba o segredo nas visualizações em lista e faça com que a confirmação de revogação identifique a chave selecionada.
Verificação de aceitação específica da tarefa
- Exiba apenas exemplos mascarados e deixe explícito que o segredo só pode ser visualizado uma vez.
- Teste uma chave nunca usada, um nome longo e uma falha na revogação.
- Uma mensagem de sucesso exibida deve refletir o resultado da ação, e reabrir uma chave existente não deve revelar um segredo que não está mais disponível.
Implementação e revisão
Mantenha o texto editável. Use estrutura semântica, controles descritivos, foco de teclado visível e estados vazios/de erro adequados. Verifique layouts estreitos e amplos. Respeite as preferências de movimento reduzido. Preserve o framework e as dependências existentes do projeto; não substitua a stack silenciosamente. Entregue os arquivos editáveis e explique qualquer comportamento incompleto ou informação de entrada não compatível. Revise esta tarefa específica antes de propor recursos adicionais.
Anexo de referência e objetivo da reconstrução
Anexe o arquivo reference.webp do pacote de download deste prompt ao lado deste prompt no OpenDesign. Crie um resultado editável com composição e hierarquia semelhantes; não incorpore toda a imagem de referência como interface final. Preserve o conteúdo aprovado do projeto e as regras da marca caso entrem em conflito com rótulos fictícios de exemplo. Se a imagem estiver ausente ou ilegível, solicite-a em vez de alegar fidelidade visual.
Composição e conteúdo da referência
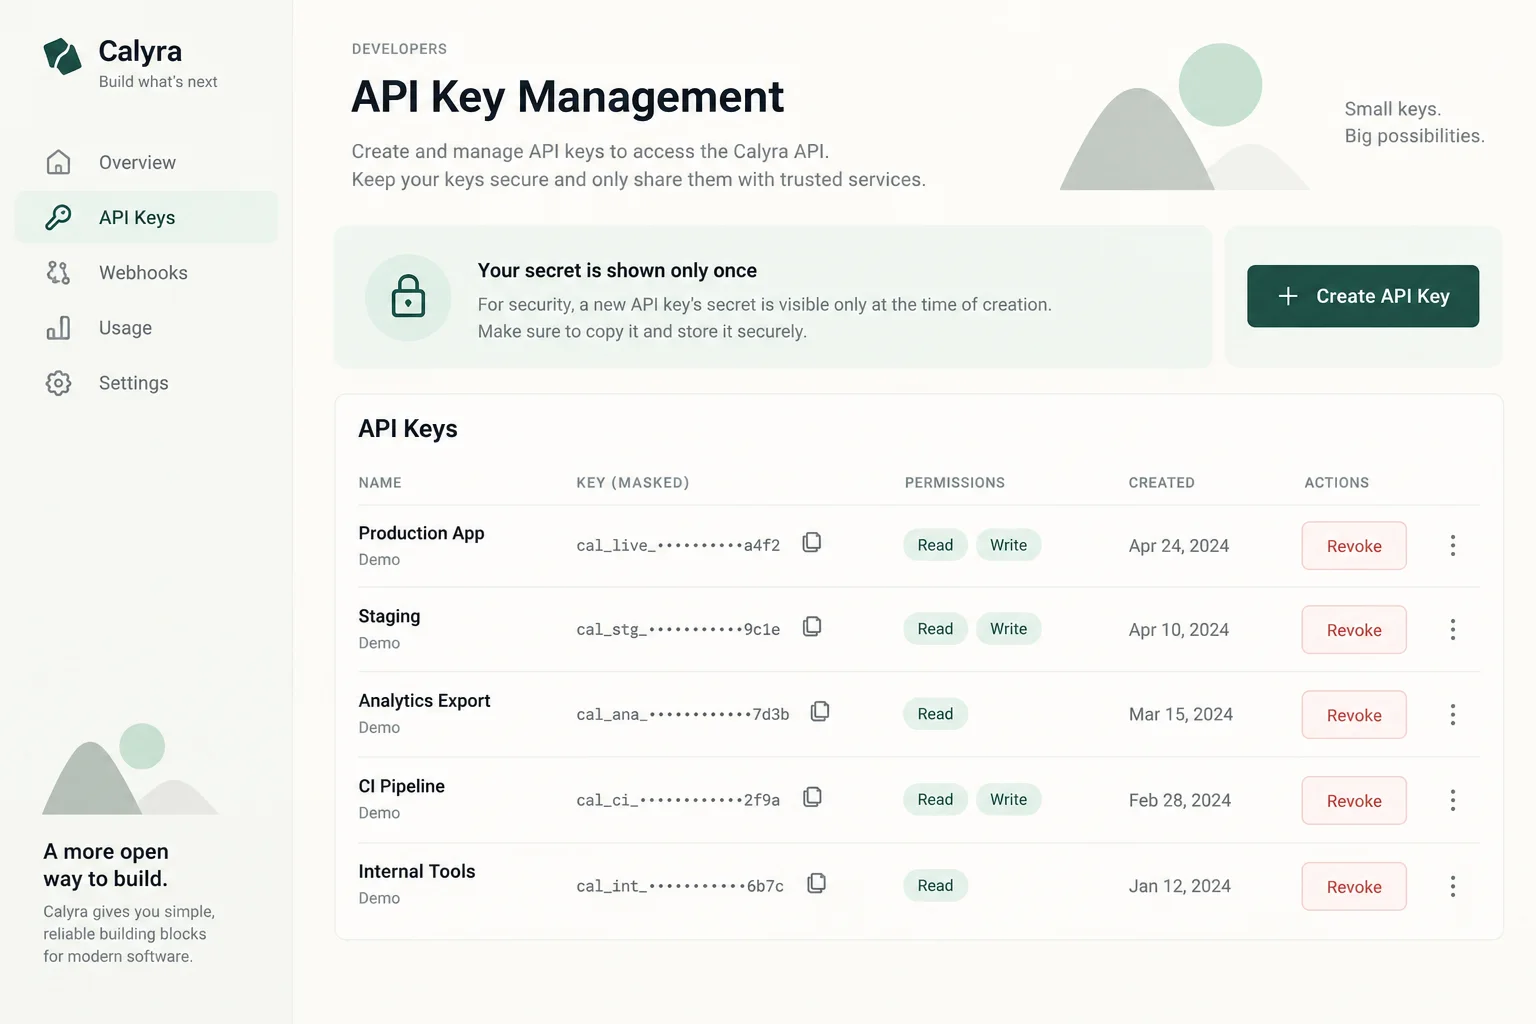
Use o arquivo reference.webp anexado como referência visual para o Gerenciamento de chaves de API. Antes de criar, identifique as principais regiões de cima para baixo, suas larguras e alturas relativas, alinhamento, espaçamento, hierarquia tipográfica, cores das superfícies, bordas, imagens e componentes repetidos. Preserve essas relações em vez de substituí-las por um modelo genérico. Conteúdo obrigatório da tarefa: liste chaves nomeadas, permissões, datas de criação e ações de revogação. Ao converter a imagem em elementos editáveis, siga estas orientações específicas de layout: separe a criação de uma chave, a visualização de suas permissões e a revogação. Não exiba o segredo nas visualizações em lista e faça com que a confirmação de revogação identifique a chave selecionada.
Direção visual do briefing de exemplo
branco quente, texto em tom de tinta e estados selecionados em verde-menta discreto; espaçamento generoso e controles simples.
Especificação de interação
A referência é um conceito estático: o comportamento descrito abaixo é um requisito de implementação, não uma prova de que a imagem já funciona. Copie o prompt personalizado para o projeto em que você está trabalhando. Comece pela tarefa principal: listar chaves nomeadas, permissões, datas de criação e ações de revogação. Exiba apenas exemplos mascarados e deixe explícito que o segredo só pode ser visualizado uma vez. Para cada controle visível, especifique seu gatilho, o estado afetado e o feedback; implemente alterações locais mantendo o estado consistente entre as visualizações relacionadas. Faça com que a busca e os filtros retornem resultados reais, que os controles de seleção tenham um estado ativo explícito e que as ações de salvar exibam feedback visível de processamento, sucesso ou falha, quando pertinente. Não adicione fluxos não relacionados. Use links adequados para navegação, botões para ações e nomes acessíveis para controles com ícones. Não sugira que uma operação de backend foi bem-sucedida quando apenas uma demonstração local foi alterada.
Comparação visual e entrega
- Compare o resultado com a imagem anexada nas mesmas proporções. Revise o posicionamento das principais regiões, os tamanhos relativos das imagens, as quebras de linha, o espaçamento, a hierarquia tipográfica, o contraste, os estados ativos e a densidade do conteúdo antes de aperfeiçoar os detalhes decorativos.
- Em seguida, teste o layout estreito sem comprimir o texto da versão para desktop em rótulos minúsculos.
- Mantenha logotipos, fotos e ícones como arquivos separados e todos os rótulos relevantes editáveis. Liste fontes/arquivos indisponíveis e qualquer diferença intencional. Entregue os arquivos funcionais com uma descrição concisa do comportamento implementado e das integrações pendentes; não prometa um resultado idêntico pixel a pixel apenas com base no prompt.
Baixar prompt + imagem
Inclui o prompt completo e a imagem de referência em tamanho real. Anexe ambos no OpenDesign para orientar o layout.
Como escrever um prompt de design de gerenciamento de chaves de API
Use este prompt de design de gerenciamento de chaves de API para listar chaves nomeadas, permissões, datas de criação e ações de revogação.
A referência é um conceito gerado por IA. As instruções abaixo descrevem o que criar e testar; a imagem não demonstra um comportamento funcional.
Projete para o ciclo de vida do segredo
Uma tela de gerenciamento de chaves de API precisa explicar a criação, a visualização única e a revogação.
A lista de chaves deve ajudar a identificar credenciais sem expor seus valores secretos. Separe a criação de uma chave, a visualização de suas permissões e a revogação. Não exiba o segredo nas visualizações em lista e faça com que a confirmação de revogação identifique a chave selecionada.
Do prompt
Separe a criação de uma chave, a visualização de suas permissões e a revogação.
Personalize
Liste chaves nomeadas com permissões e datas de criação usando exemplos mascarados. Exiba o segredo uma única vez durante a criação e explique a consequência antes de revogar [KEY_NAME].
Prepare o conteúdo do Gerenciamento de chaves de API
A tabela mostra nomes de chaves, identificadores mascarados, permissões e datas de criação. Forneça esses campos sem inserir segredos utilizáveis na página ou em seus dados de exemplo.
Defina os nomes, escopos e datas de criação das chaves, a exibição do último uso e o comportamento de revogação. Use tokens de exemplo mascarados e explique a regra de exibição única para chaves recém-criadas.
Do prompt
Liste nomes das chaves, permissões, datas de criação e ações de revogação.
Personalize
Para [PROJECT], use [APPROVED_CONTENT] como fonte para este gerenciamento de chaves de API. Defina os nomes das chaves, escopos, datas de criação, exibição do último uso e comportamento de revogação. Use tokens de exemplo mascarados e explique a regra de visualização única para chaves recém-criadas. Identifique as informações ausentes antes de substituí-las por conteúdo de demonstração.
Retorne após a criação
O aviso informa explicitamente que um segredo é mostrado apenas uma vez, ao lado de Criar chave de API. Implemente esse fluxo de exibição e cópia e teste as mensagens de recuperação sem expor novamente as chaves existentes.
O segredo não deve mais poder ser recuperado na lista, a menos que o comportamento fornecido para o produto permita isso explicitamente. A interface deve explicar como substituir uma chave perdida. Teste uma chave nunca usada, um nome longo e uma falha na revogação. Uma mensagem de sucesso exibida deve refletir o resultado da ação, e reabrir uma chave existente não deve revelar um segredo que não está mais disponível.
Do prompt
Exiba apenas exemplos mascarados e deixe explícito que o segredo só fica visível uma vez.
Personalize
Revise o gerenciamento de chaves de API de acordo com este requisito: exiba apenas exemplos mascarados e deixe explícito que o segredo só pode ser visualizado uma vez. Teste uma chave nunca usada, um nome longo e uma falha na revogação. Uma mensagem de sucesso exibida deve refletir o resultado da ação, e reabrir uma chave existente não deve revelar um segredo que não está mais disponível. Preserve o conteúdo aprovado e revise apenas as partes que não atendem a esta verificação.
Revise o resultado do Gerenciamento de chaves de API
Uma tela convincente não equivale a um backend funcional. Teste separadamente a validação, as permissões, a persistência e o comportamento em caso de falha antes de conectar dados reais.
- Teste uma chave nunca usada, um nome longo e uma falha na revogação. Uma mensagem de sucesso exibida deve refletir o resultado da ação, e reabrir uma chave existente não deve revelar um segredo que não está mais disponível.
Prompt de acompanhamento
Use isto após o primeiro resultado. Assim, a revisão se concentra na parte mais importante desta tarefa.
Aprimore o gerenciamento atual de chaves de API. Teste uma chave nunca usada, um nome longo e uma revogação malsucedida. Uma mensagem de sucesso exibida deve refletir o resultado da ação, e reabrir uma chave existente não deve revelar um segredo que já não está disponível. Preserve o conteúdo aprovado e a direção visual; altere apenas as partes necessárias para resolver esses problemas.