Usa el prompt
Añade tu encargo
Añade tu contexto a continuación. Se incluirá en el prompt cuando lo copies o descargues.
Crea un prototipo frontend interactivo con la configuración tecnológica existente del proyecto y datos de demostración etiquetados explícitamente para [PROJECT] y [AUDIENCE]. La tarea es: Gestión de claves de API.
Contenido y estructura obligatorios
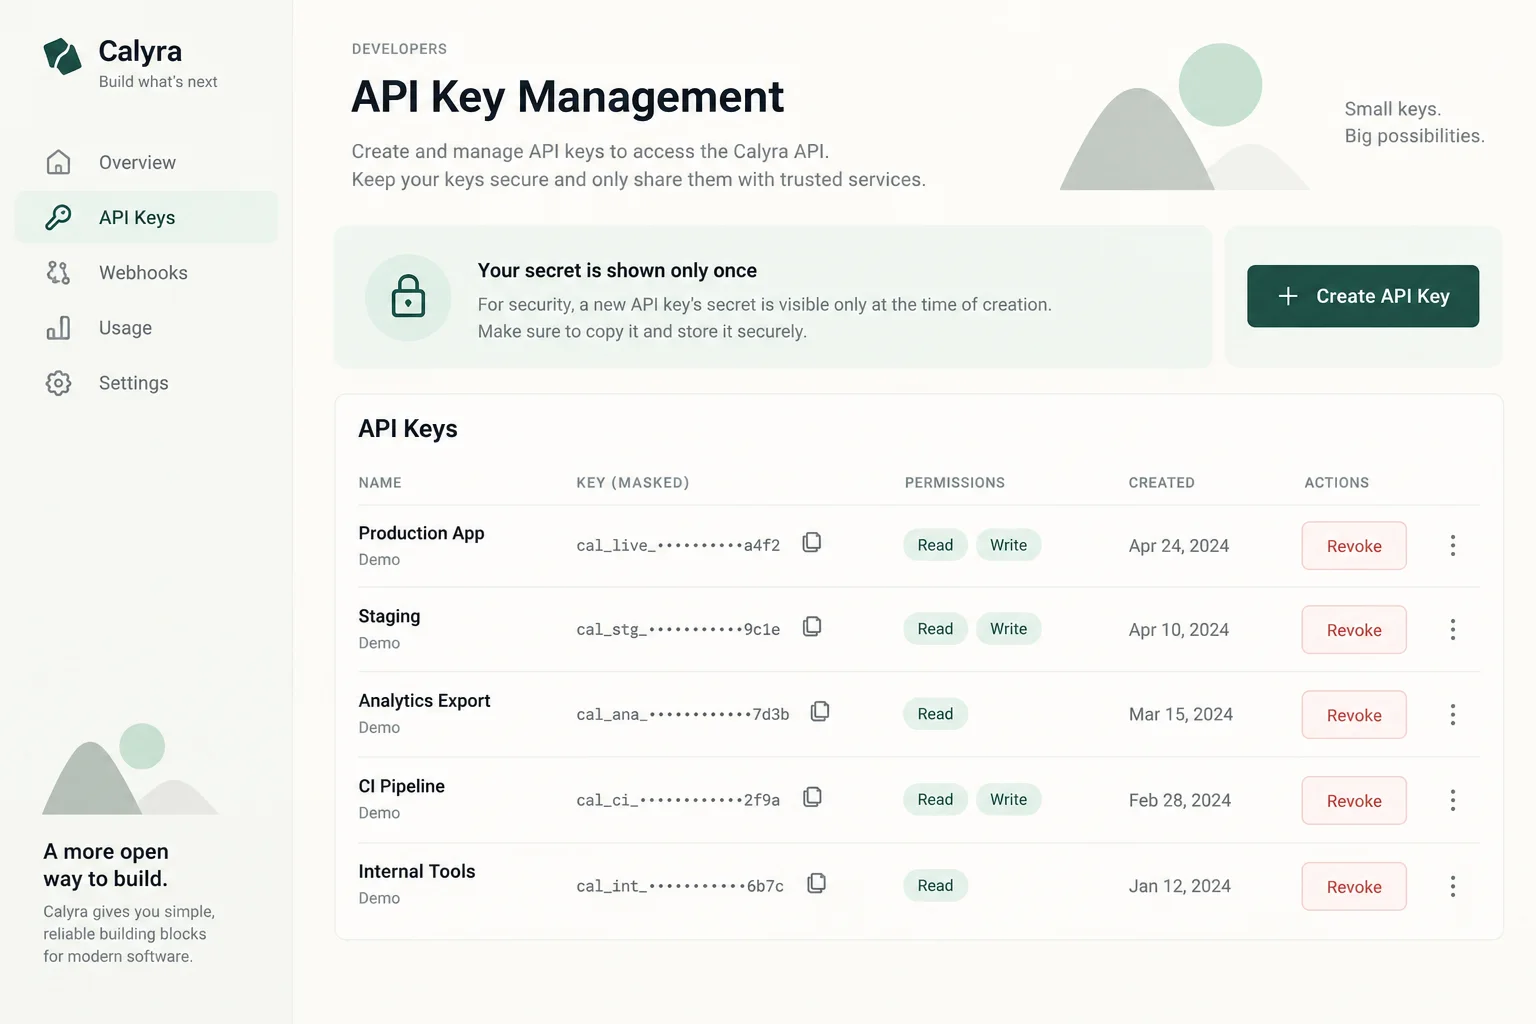
Enumera las claves con nombre, los permisos, las fechas de creación y las acciones de revocación.
Utiliza [APPROVED_CONTENT] como fuente de nombres, fechas, cifras, afirmaciones y destinos. Enumera los datos que faltan antes de sustituir cualquier elemento. Si se necesita una demostración, indica que su contenido es ficticio. No inventes citas de clientes, clasificaciones, logotipos de socios ni capacidades del producto.
Dirección de diseño
Usa [BRAND_RULES] y el sistema de diseño ya seleccionado en el proyecto. Si no se proporciona ningún sistema, parte de esta dirección: blanco cálido, texto color tinta y estados seleccionados en verde menta discreto; espaciado amplio y controles sencillos. Mantén coherentes la tipografía, el espaciado y las funciones del color. Prioriza la tarea frente a los elementos decorativos y evita una colección genérica de tarjetas sin relación entre sí.
Preparación del contenido
Define los nombres de las claves, los ámbitos, las fechas de creación, la visualización del último uso y el comportamiento de revocación. Usa tokens de ejemplo enmascarados y explica la regla de visualización única para las claves recién creadas.
Diseño y comportamiento
Separa la creación de una clave, la consulta de sus permisos y su revocación. No muestres el secreto en las vistas de lista y haz que la confirmación de revocación identifique la clave seleccionada.
Comprobación de aceptación específica de la tarea
- Muestra solo ejemplos enmascarados e indica explícitamente que el secreto solo será visible una vez.
- Prueba una clave sin usar, un nombre largo y una revocación fallida.
- El mensaje de éxito mostrado debe reflejar el resultado de la acción, y volver a abrir una clave existente no debe revelar un secreto que ya no está disponible.
Implementación y revisión
Mantén el texto editable. Utiliza una estructura semántica, controles descriptivos, un foco de teclado visible y estados vacíos o de error adecuados. Comprueba los diseños estrechos y anchos. Respeta las preferencias de movimiento reducido. Conserva el framework y las dependencias existentes del proyecto; no sustituyas la estructura tecnológica sin avisar. Devuelve los archivos editables y explica cualquier comportamiento incompleto o dato de entrada no compatible. Revisa esta tarea específica antes de proponer funciones adicionales.
Archivo de referencia y objetivo de reconstrucción
Adjunta reference.webp, incluido en el paquete de descarga de este prompt, junto con el prompt en OpenDesign. Crea un resultado editable con una composición y jerarquía similares; no incrustes la imagen de referencia completa como interfaz final. Conserva el contenido aprobado del proyecto y las reglas de marca si entran en conflicto con las etiquetas ficticias de ejemplo. Si la imagen falta o no se puede leer, solicítala en lugar de afirmar que existe fidelidad visual.
Composición y contenido de referencia
Usa el archivo reference.webp adjunto como referencia visual para la gestión de claves de API. Antes de crearla, identifica las regiones principales de arriba abajo, sus anchuras y alturas relativas, alineación, espaciado, jerarquía tipográfica, colores de superficie, bordes, imágenes y componentes repetidos. Conserva esas relaciones en lugar de sustituirlas por una plantilla genérica. Contenido obligatorio de la tarea: enumera claves con nombre, permisos, fechas de creación y acciones de revocación. Sigue estas indicaciones específicas de composición al convertir la imagen en elementos editables: separa la creación de una clave, la consulta de sus permisos y su revocación. No muestres el secreto en las vistas de lista y haz que la confirmación de revocación identifique la clave seleccionada.
Dirección visual de los requisitos de ejemplo
blanco cálido, texto color tinta y estados seleccionados en verde menta discreto; espaciado amplio y controles sencillos.
Especificación de las interacciones
La referencia es un concepto estático: el comportamiento descrito a continuación es un requisito que debe implementarse, no una prueba de que la imagen ya sea funcional. Copia las instrucciones personalizadas en tu proyecto de trabajo. Empieza por la tarea principal: enumera claves con nombre, permisos, fechas de creación y acciones de revocación. Muestra solo ejemplos enmascarados e indica explícitamente que el secreto solo será visible una vez. Para cada control visible, especifica su activador, el estado afectado y la respuesta; implementa cambios locales manteniendo un estado coherente entre las vistas relacionadas. Haz que la búsqueda y los filtros produzcan resultados reales, que los controles de selección tengan un estado activo explícito y que las acciones de guardado muestren estados visibles de espera, éxito o error cuando corresponda. No añadas flujos de trabajo ajenos. Usa enlaces adecuados para la navegación, botones para las acciones y nombres accesibles para los controles con iconos. No des a entender que una operación del backend se ha completado correctamente cuando solo ha cambiado una demostración local.
Comparación visual y entrega
- Compara el resultado con la imagen adjunta usando las mismas proporciones. Revisa la ubicación de las regiones principales, los tamaños relativos de las imágenes, los saltos de línea, el espaciado, la jerarquía tipográfica, el contraste, los estados activos y la densidad del contenido antes de perfeccionar los detalles decorativos.
- Después, prueba el diseño estrecho sin comprimir el texto de escritorio en etiquetas diminutas.
- Mantén los logotipos, las fotos y los iconos como recursos independientes y todas las etiquetas relevantes editables. Enumera las fuentes o los recursos no disponibles y cualquier desviación deliberada. Devuelve los archivos funcionales junto con una descripción concisa del comportamiento implementado y las integraciones pendientes; no prometas un resultado idéntico píxel a píxel basándote únicamente en el prompt.
Descargar prompt + imagen
Incluye el prompt completo y la imagen de referencia a tamaño completo. Adjunta ambos en OpenDesign para orientar la composición.
Cómo redactar instrucciones de diseño para la gestión de claves de API
Usa estas instrucciones de diseño para la gestión de claves de API a fin de enumerar claves con nombre, permisos, fechas de creación y acciones de revocación.
La referencia es un concepto generado por IA. Las instrucciones siguientes describen qué se debe crear y probar; la imagen no demuestra un comportamiento funcional.
Diseña para el ciclo de vida del secreto
Una pantalla de gestión de claves de API debe explicar la creación, la visibilidad única y la revocación.
La lista de claves debe ayudar a identificar las credenciales sin exponer sus valores secretos. Separa la creación de una clave, la consulta de sus permisos y su revocación. No muestres el secreto en las vistas de lista y haz que la confirmación de revocación identifique la clave seleccionada.
Del prompt
Separa la creación de una clave, la consulta de sus permisos y su revocación.
Personalízalo
Enumera claves con nombre, permisos y fechas de creación mediante ejemplos enmascarados. Muestra el secreto una sola vez al crear la clave y explica las consecuencias antes de revocar [KEY_NAME].
Prepara el contenido de gestión de claves de API
La tabla muestra los nombres de las claves, identificadores enmascarados, permisos y fechas de creación. Proporciona estos campos sin incluir secretos utilizables en la página ni en sus datos de ejemplo.
Define los nombres de las claves, los ámbitos, las fechas de creación, la visualización del último uso y el comportamiento de revocación. Usa tokens de ejemplo enmascarados y explica la regla de visualización única para las claves recién creadas.
Del prompt
Enumera las claves con nombre, los permisos, las fechas de creación y las acciones de revocación.
Personalízalo
Para [PROJECT], usa [APPROVED_CONTENT] como fuente para esta gestión de claves de API. Define los nombres de las claves, los ámbitos, las fechas de creación, la visualización del último uso y el comportamiento de revocación. Usa tokens de ejemplo enmascarados y explica la regla de visualización única para las claves recién creadas. Identifica los datos que faltan antes de sustituirlos por contenido de demostración.
Regresa después de la creación
El aviso indica explícitamente que el secreto solo se muestra una vez, junto a Crear clave de API. Implementa ese flujo de revelado y copia, y prueba los mensajes de recuperación sin volver a exponer las claves existentes.
El secreto ya no debe poder recuperarse desde la lista, salvo que el comportamiento indicado del producto lo permita explícitamente. La interfaz debe explicar cómo sustituir una clave perdida. Prueba una clave sin usar, un nombre largo y una revocación fallida. El mensaje de éxito mostrado debe reflejar el resultado de la acción, y volver a abrir una clave existente no debe revelar un secreto que ya no está disponible.
Del prompt
Muestra únicamente ejemplos enmascarados y deja claro que el secreto solo puede verse una vez.
Personalízalo
Revisa la gestión de claves de API según este requisito: muestra solo ejemplos enmascarados e indica explícitamente que el secreto solo será visible una vez. Prueba una clave sin usar, un nombre largo y una revocación fallida. El mensaje de éxito mostrado debe reflejar el resultado de la acción, y volver a abrir una clave existente no debe revelar un secreto que ya no está disponible. Conserva el contenido aprobado y revisa únicamente las partes que no superen esta comprobación.
Revisa el resultado de la gestión de claves de API
Una pantalla convincente no equivale a un backend funcional. Prueba por separado la validación, los permisos, la persistencia y el comportamiento ante errores antes de conectar datos reales.
- Prueba una clave sin usar, un nombre largo y una revocación fallida. El mensaje de éxito mostrado debe reflejar el resultado de la acción, y volver a abrir una clave existente no debe revelar un secreto que ya no está disponible.
Prompt de seguimiento
Úsalo después del primer resultado. Centra la revisión en la parte más importante de esta tarea.
Perfecciona la gestión actual de claves de API. Prueba una clave sin usar, un nombre largo y una revocación fallida. El mensaje de éxito mostrado debe reflejar el resultado de la acción, y volver a abrir una clave existente no debe revelar un secreto que ya no esté disponible. Conserva el contenido aprobado y la dirección visual; cambia únicamente las partes necesarias para resolver estos problemas.